

bba
 openbba0/bba
Androidアプリクローニングサンドボックス。Frida風のCLIを備え、クローンしたアプリを起動またはアタッチし、Gum InterceptorとStalkerフックを使ってQuickJSスクリプトを注入します。
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
28
 xv4l3x/hermit
React NativeアプリのHermesバイトコード(HBC)を検査、逆コンパイル、および構造的にパッチするツール。GDBスタイルのREPL、CFG、逆コンパイラ、再シリアライズパッチャーを備えています。
 oscarsantanaarias/ida-ghidra-bridge
IDA ProおよびGhidra用のTCP JSONブリッジサーバーで、デコンパイル、クロスリファレンス、シンボル、vtable、RTTI、メモリパッチングを外部スクリプトや自動化パイプラインに公開します。
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。
 lifting-bits/sleigh
GhidraのSLEIGHプロセッサ仕様ライブラリのCMakeビルド。リバースエンジニアリングツール向けに、スタンドアロンの逆アセンブリおよびp-codeリフティングエンジンを提供します。
 lolcaken/javascript-deobfuscator
javascript-obfuscator 5.x の出力(文字列配列、制御フローの平坦化、自己防御、RC4/base64)に対応した難読化解除ツール
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 gmh5225/ida-claude-code-plugins
Claude CodeをIDA Proと統合し、AI駆動の逆アセンブリとコード理解を通じてリバースエンジニアリングおよびバイナリ解析ワークフローを支援するプラグイン。
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 sunghoojung/reverse-engineering-browser
ローカルファーストのmacOSリサーチブラウザ。カスタムBraveビルド上に構築され、Webアプリのリバースエンジニアリングのためにネットワークトラフィック、フィンガープリント、スクリプト、ランタイム証跡をキャプチャします。
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
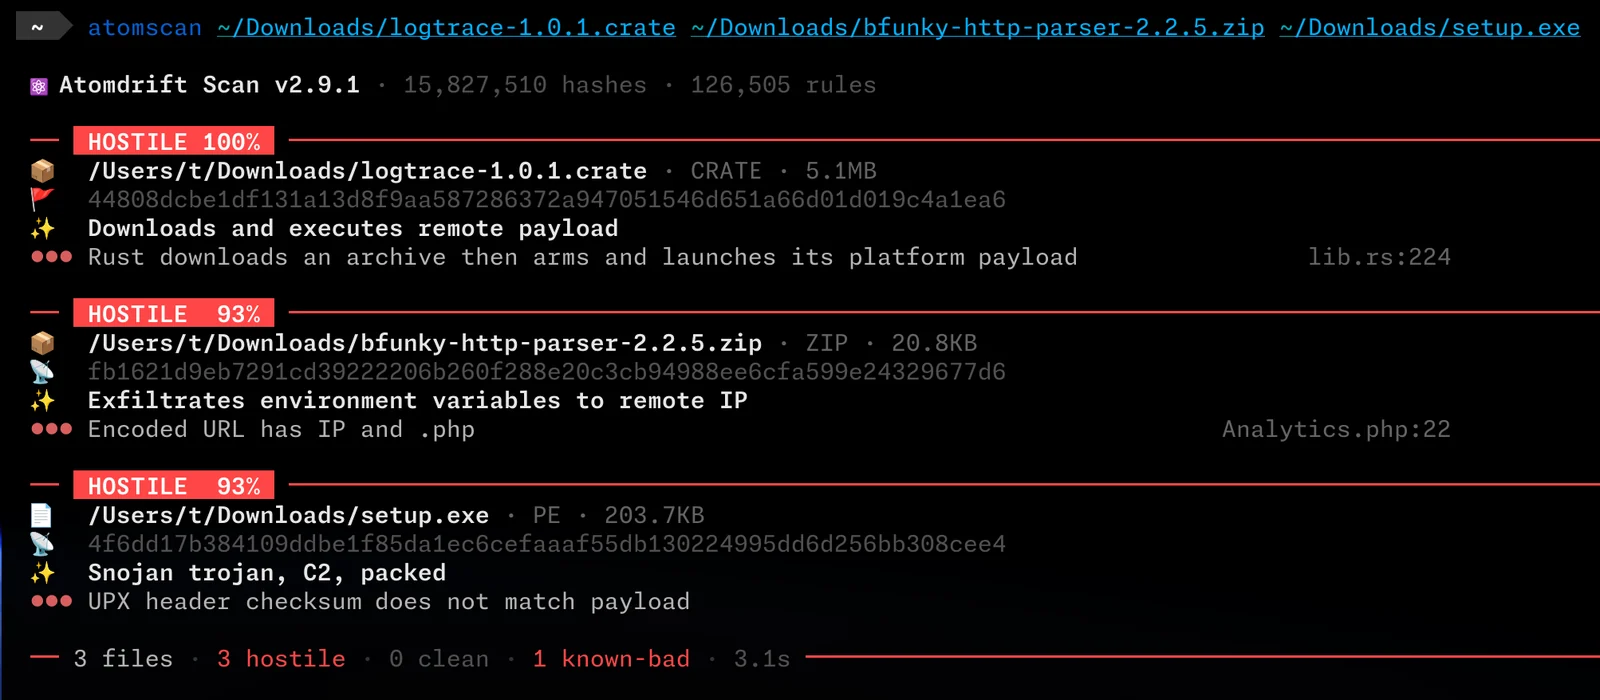 atomdrift-project/scan
バイナリ、ソース、スクリプト向けの0-dayマルウェア検出(イマイチじゃないやつ)
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 bishopfox/mauidll
MAUI Androidアセンブリストアからマネージド(.NET)アセンブリを抽出します。
 gmh5225/frida-stalker-ntstrace
frida-stalkerベースのWindows(x64)向けシステムコールトレーサー。
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.