
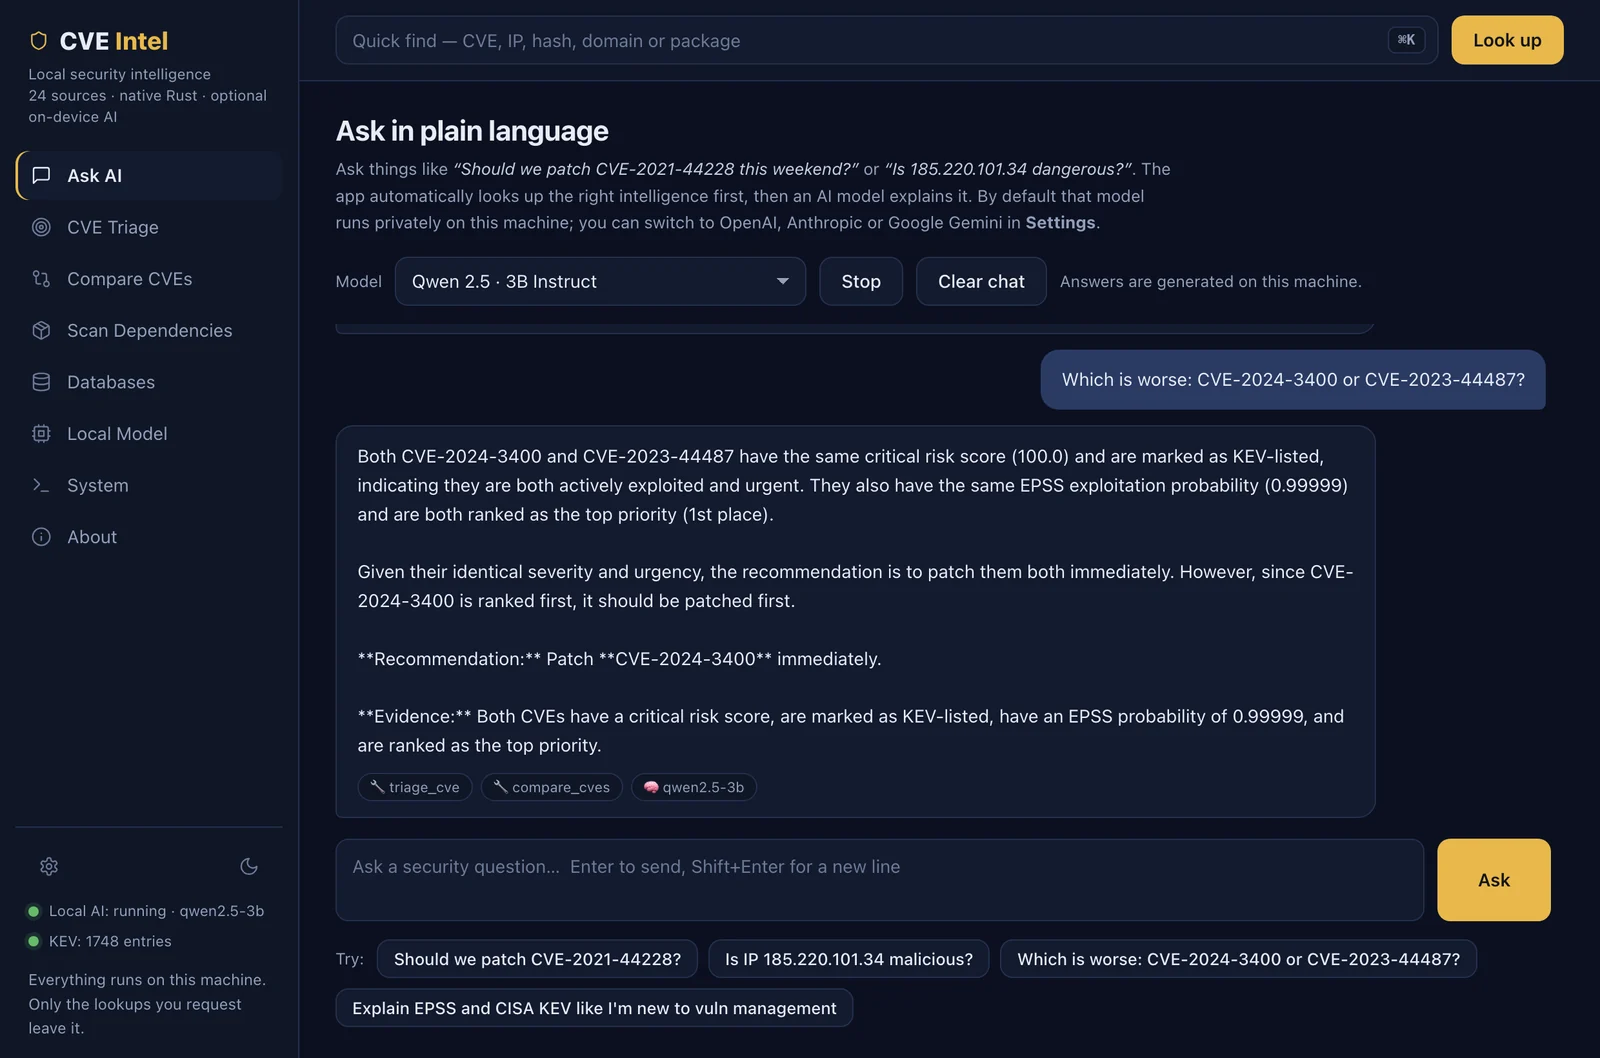
cve-intel
 fazmin/cve-intel
CVEトリアージのためのローカルセキュリティインテリジェンス — 31のツール、25のソース、リスクスコア、AIエージェント向けMCPサーバーを、すべてネイティブRustで実装。デフォルトでプライベート。
ioc-managementosintvulnerability-scanners+8
515時間15分前
 szzxli/soc-home-lab
ハンズオンサイバーセキュリティラボ:AWS上のミニSOC、CloudTrail IOCアナライザー、フィッシング分析ラボ、ELFバイナリトリアージ、SOCエージェントスキル
 mceeomoba/apex-kev-change-desk
オフラインのCISA KEVスナップショット比較によるフィールド単位の変更レビュー。無料プロトタイプであり、セキュリティ評価ではありません。AI支援による開発。
 rorywag/hayabusa-bulk-runner
KAPEコレクションのフォルダ全体に対してHayabusaを一括実行し、ホストごとに1回ずつ実行して、ホスト別レポートとクロスホストのトリアージダッシュボードを生成します
 perplexityai/numbat
エンドポイント上のAIエージェント活動の可視化。オンデバイス検出、オプションのアクション前ブロック、フォレンジック再構築を備える。
 cognis-digital/c2detect
C2サーバーフィンガープリンター — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 cisagov/kev-data
CISAのKnown Exploited Vulnerabilities(KEV)カタログをCSVおよびJSON(JSONスキーマ付き)としてミラーリングし、KEV更新へのプログラムによるアクセスとコミット履歴の追跡を可能にします。
 trustedsec/artillery
LinuxおよびWindowsシステムを、複数のホストおよびネットワーク防御・検知手法を用いて保護するオープンソースのブルーチームツール。
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
脆弱性エンリッチメントを実施するためのリポジトリ。
 opencti-platform/connectors
MISPやMITRE ATT&CKなどの外部ソースから脅威インテリジェンス、IOC、CTIデータを取り込み、プラットフォームに同期するOpenCTIコネクタのコレクションです。
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 st0rn/siglens
Windowsアーティファクト分析ツールキット。AV検出をPEオフセット、セクション、RVA/VA、文字列にマッピングし、YARA、AMSI、capa、マルチエンジンスキャンおよびJSON/HTMLレポートを提供します。
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 cybershujin/prompt-injection-in-the-wild
公開報告されたプロンプトインジェクション手法を、配信方法、エンコーディング、伝播挙動別に分類し、確認済みのモデル、情報源、MITRE ATLASタグとともに追跡するトラッカー。
 itskill-jp/wordpress-upgrade-check
サーバー上のすべてのWordPressコアバージョンを読み取り専用でチェックします。CVE-2026-87902(7.1.2およびバックポートで修正済み)、自動更新の無効化、公開された攻撃指標を検出します。
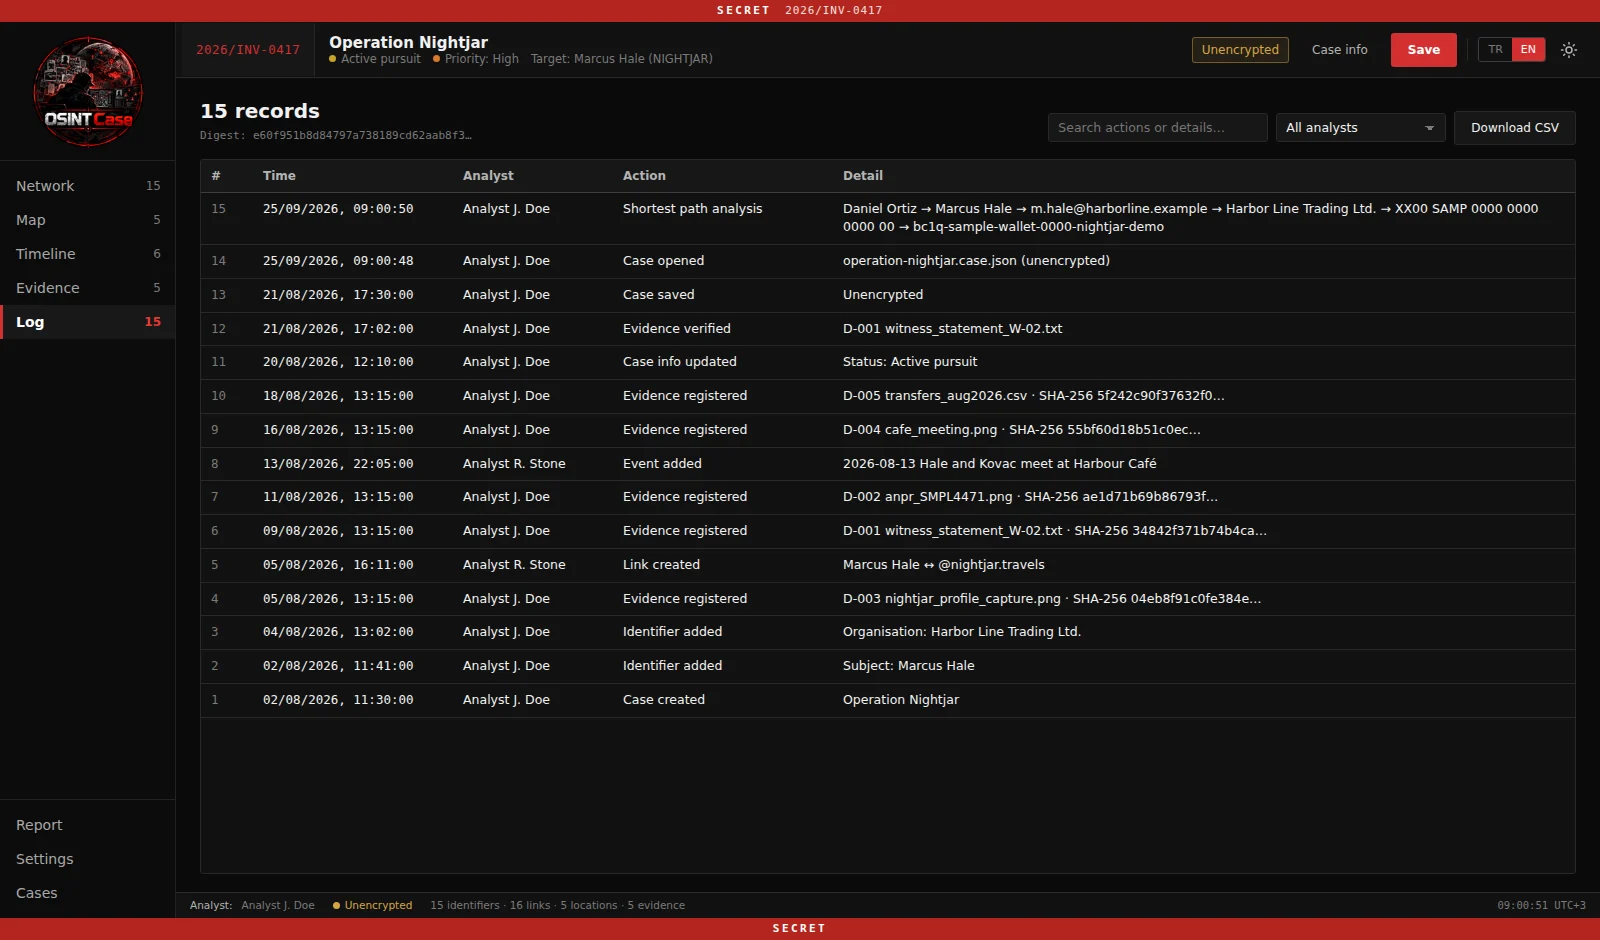 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.