


CVEトリアージのためのローカルセキュリティインテリジェンス — 31のツール、25のソース、リスクスコア、AIエージェント向けMCPサーバーを、すべてネイティブRustで実装。デフォルトでプライベート。
ネイティブ Rust によるローカルセキュリティインテリジェンス — Tauri デスクトップアプリ、ワンクリックで組み込める小型 AI モデル(llama.cpp)、あらゆるハーネス向けの MCP サーバー、REST API、そしてプレーンな CLI。31 のツール、25 のデータソース。デフォルトではオンデバイスのプライベート AI。OpenAI、Anthropic、Gemini はオプトイン設定です。


セキュリティチームには絶え間なく新しい脆弱性(CVE)が押し寄せ、そのたびに 同じ問いに何度も答えなければなりません:「これは今すぐ修正すべきか、それとも 後回しにできるか?」 これに答えるには通常、NVD、EPSS、CISA KEV、GitHub、 Shodan など十数個のタブを開き、手作業で情報をつなぎ合わせる必要があります。
CVE Intel はそれを代わりに行います。CVE、IP アドレス、ファイルハッシュ、 ドメイン、あるいは依存関係のリストを渡すだけです。関連するすべての公開ソースに 同時に問い合わせ、優先順位付けされた証拠に基づく一つの答えを返します:それが何であり、 どれほど危険で、今すぐ行動すべきかどうか。 リスクスコア(0〜100)は、深刻度、 悪用される可能性、そして攻撃者がすでに悪用しているかどうかから算出されます — CISA KEV リストに載っているものは常に CRITICAL です。
デスクトップアプリとして、コマンドラインから、REST API 経由で、あるいは MCP を通じて AI コーディングツールに組み込んで使えます。平易な英語で質問する こともできます(「今週末に CVE-2021-44228 にパッチを当てるべき?」)。小型の AI モデルが調査結果を説明します。デフォルトではそのモデルはあなた自身の マシン上で動作します。より強力なモデルを好む場合は、設定で OpenAI、Anthropic (Claude)、Google Gemini に切り替えられます。
これは何にパッチを当てるべきかを判断する助けになります。ネットワークをスキャンしたり、 何かを修正したりはしません。また、結果は公開ソースが最新である範囲でのみ最新です。
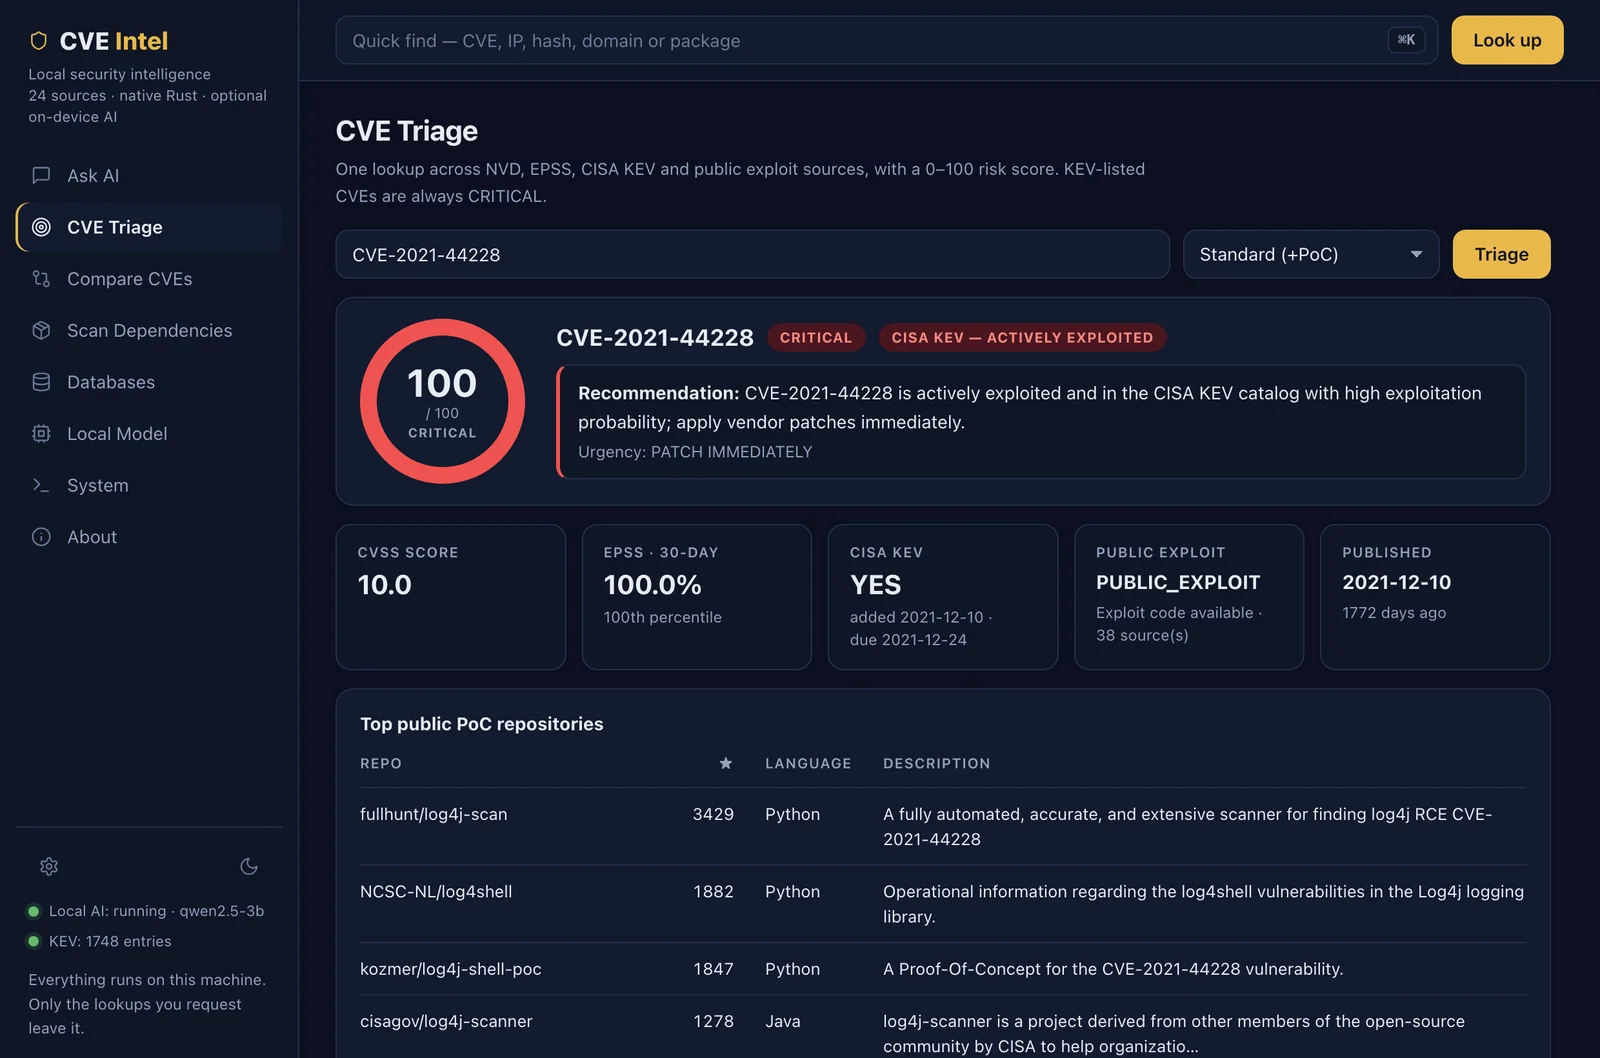
実際のデータソース(log4j、CISA KEV、EPSS、OSV.dev)からのライブ結果を表示する デスクトップアプリ。ダークテーマとライトテーマはシステム設定に従います。
CVE トリアージ(上記):1 回の検索、1 つの 0〜100 リスクスコア、そしてその根拠となる証拠。
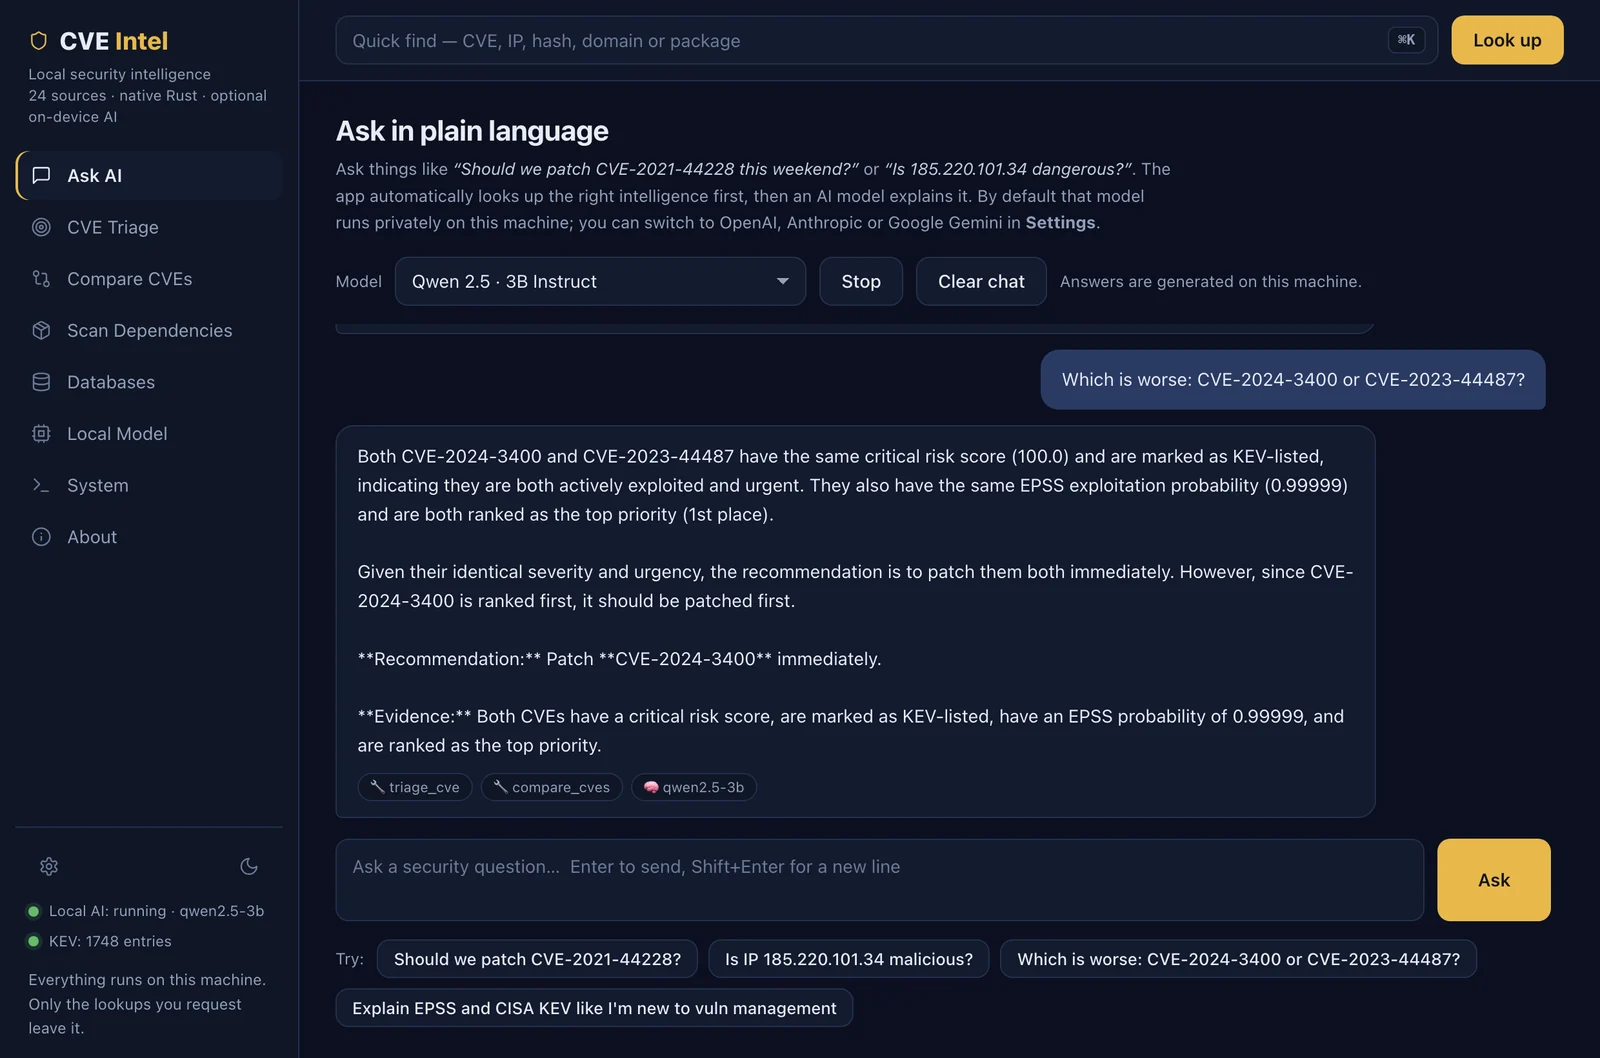
Ask AI: 平易な英語で質問します。まず事実が検索され、次にあなたのマシン上で動作する小型モデルがそれを説明します。
CVE を比較 — パッチ優先度のランキング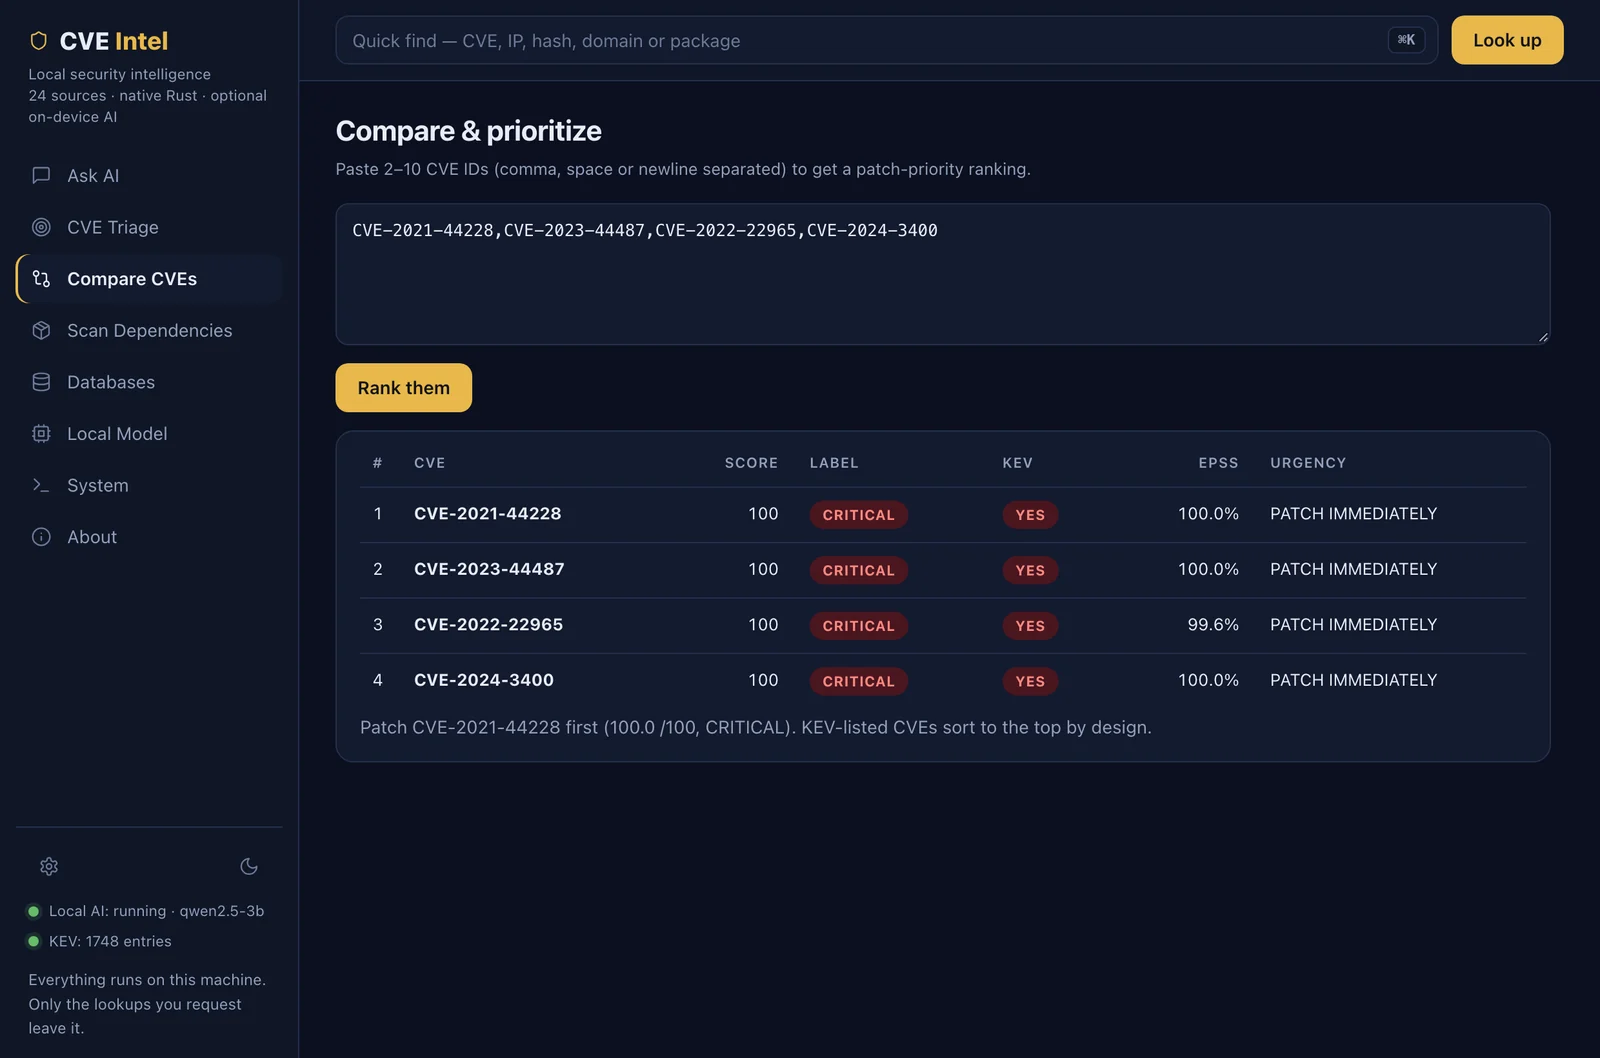 |
依存関係をスキャン — OSV.dev からの既知の脆弱性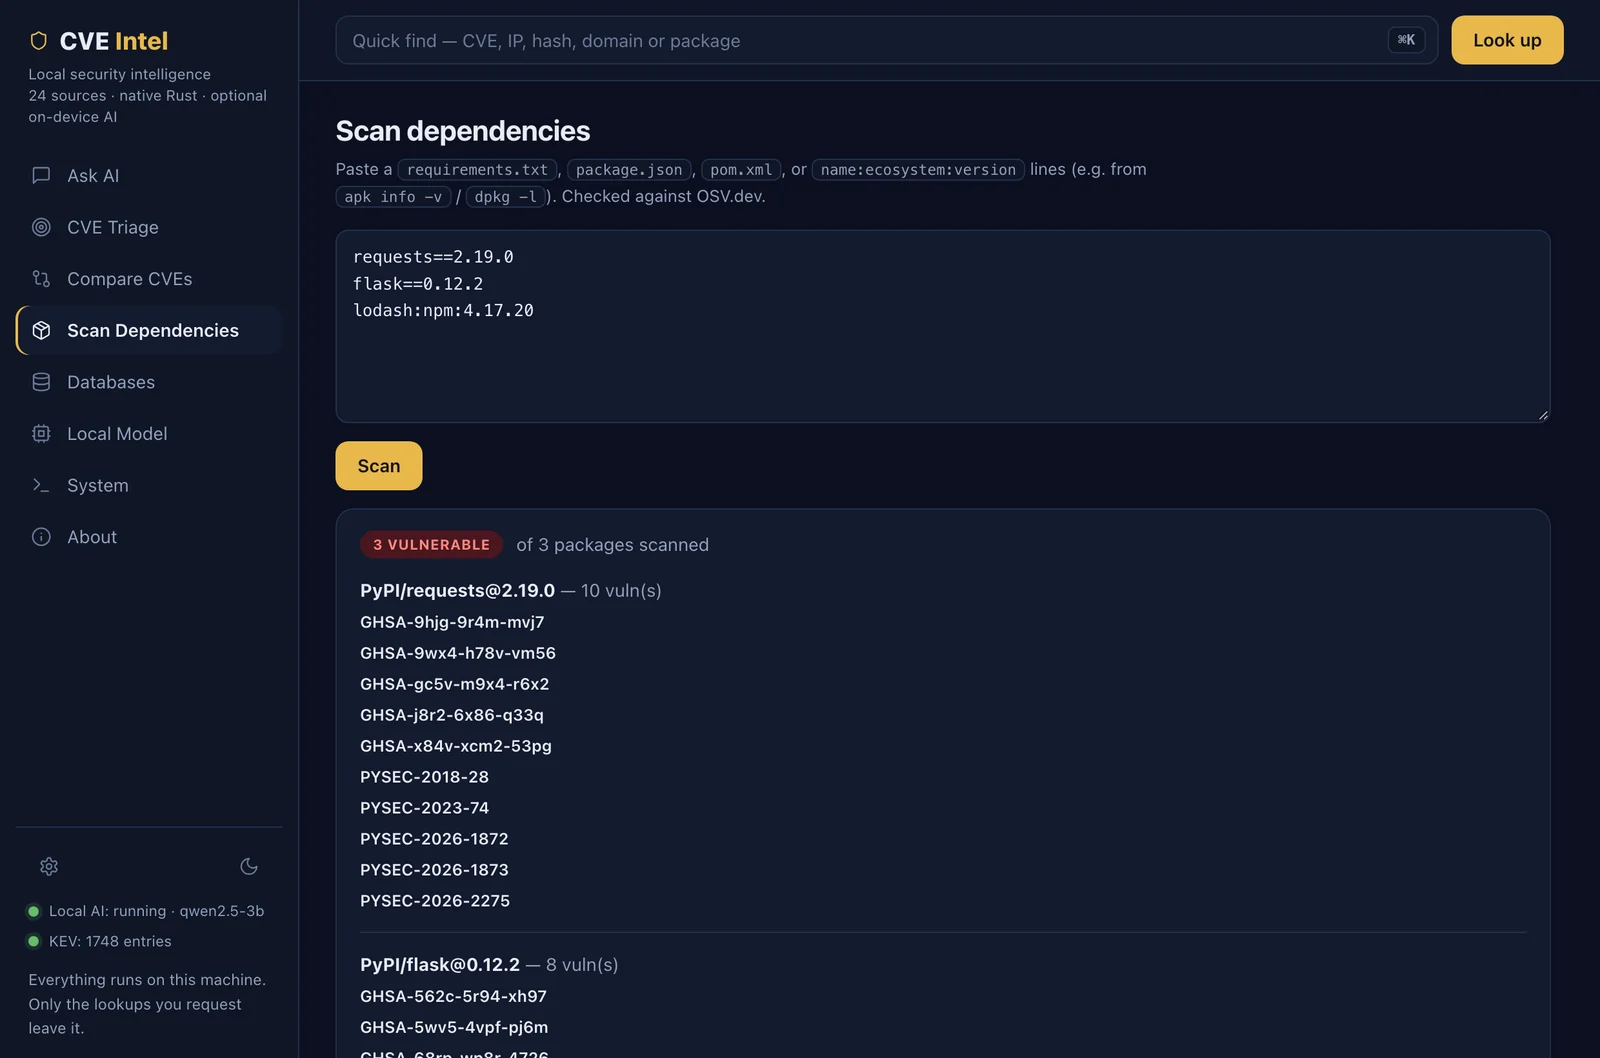 |
データベース — すべてのデータソース、そのキー状態とキャッシュ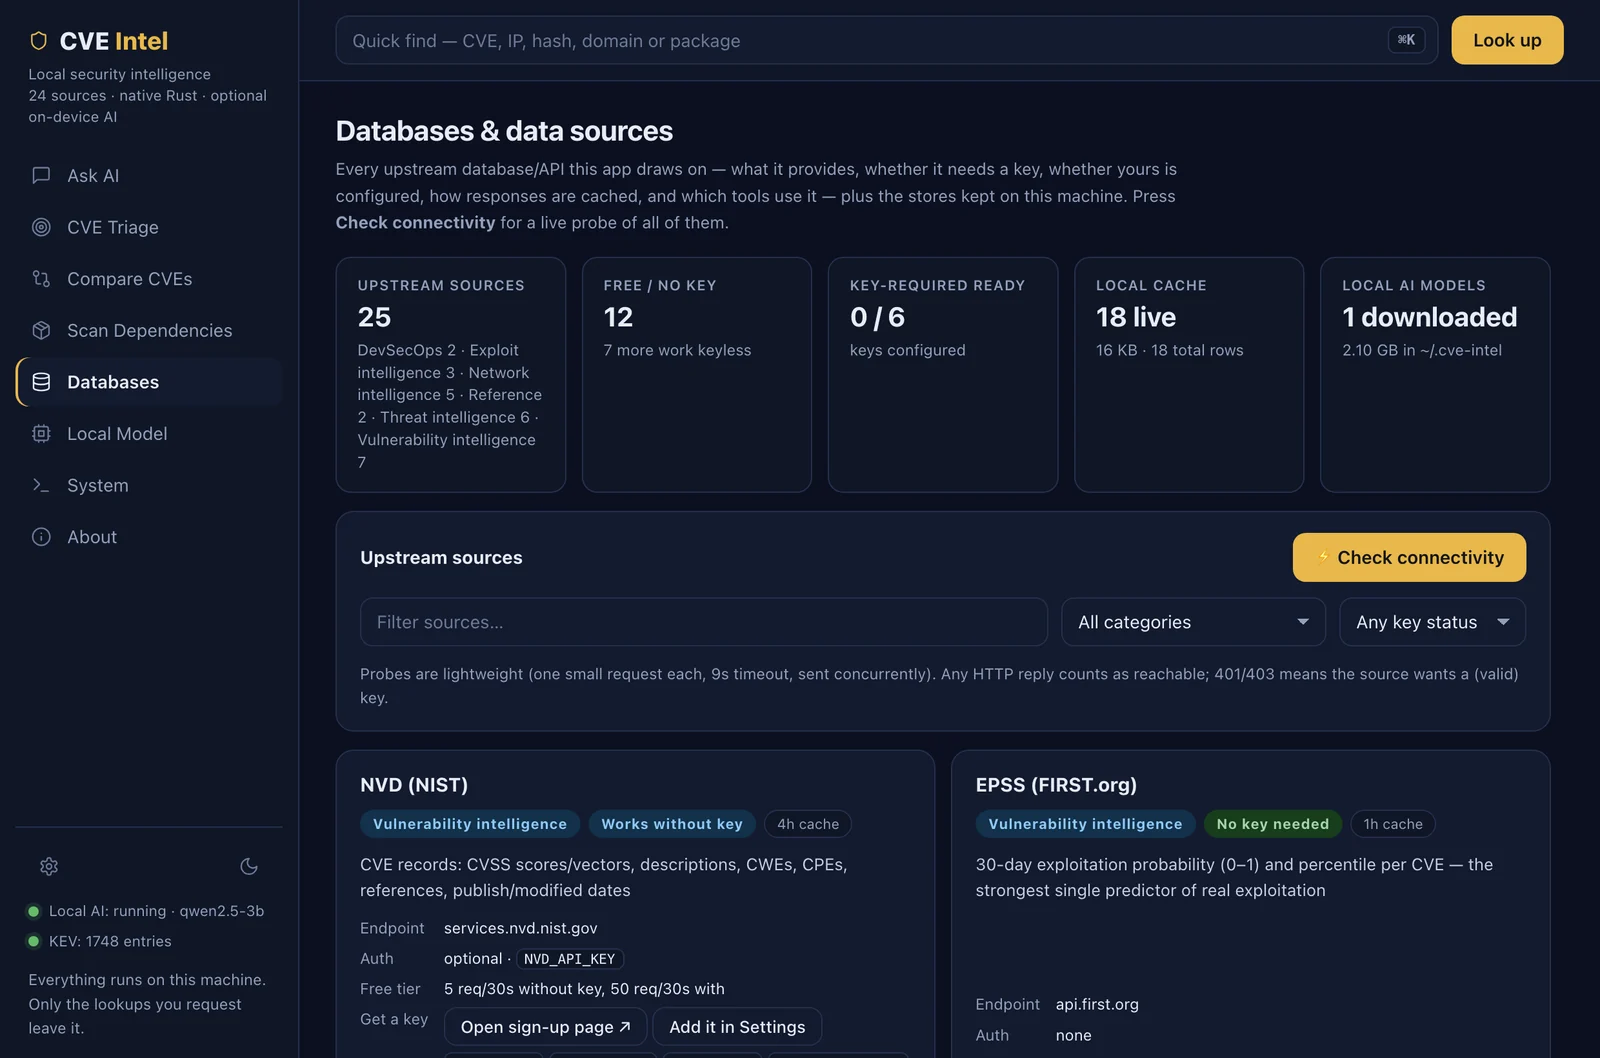 |
ライトテーマ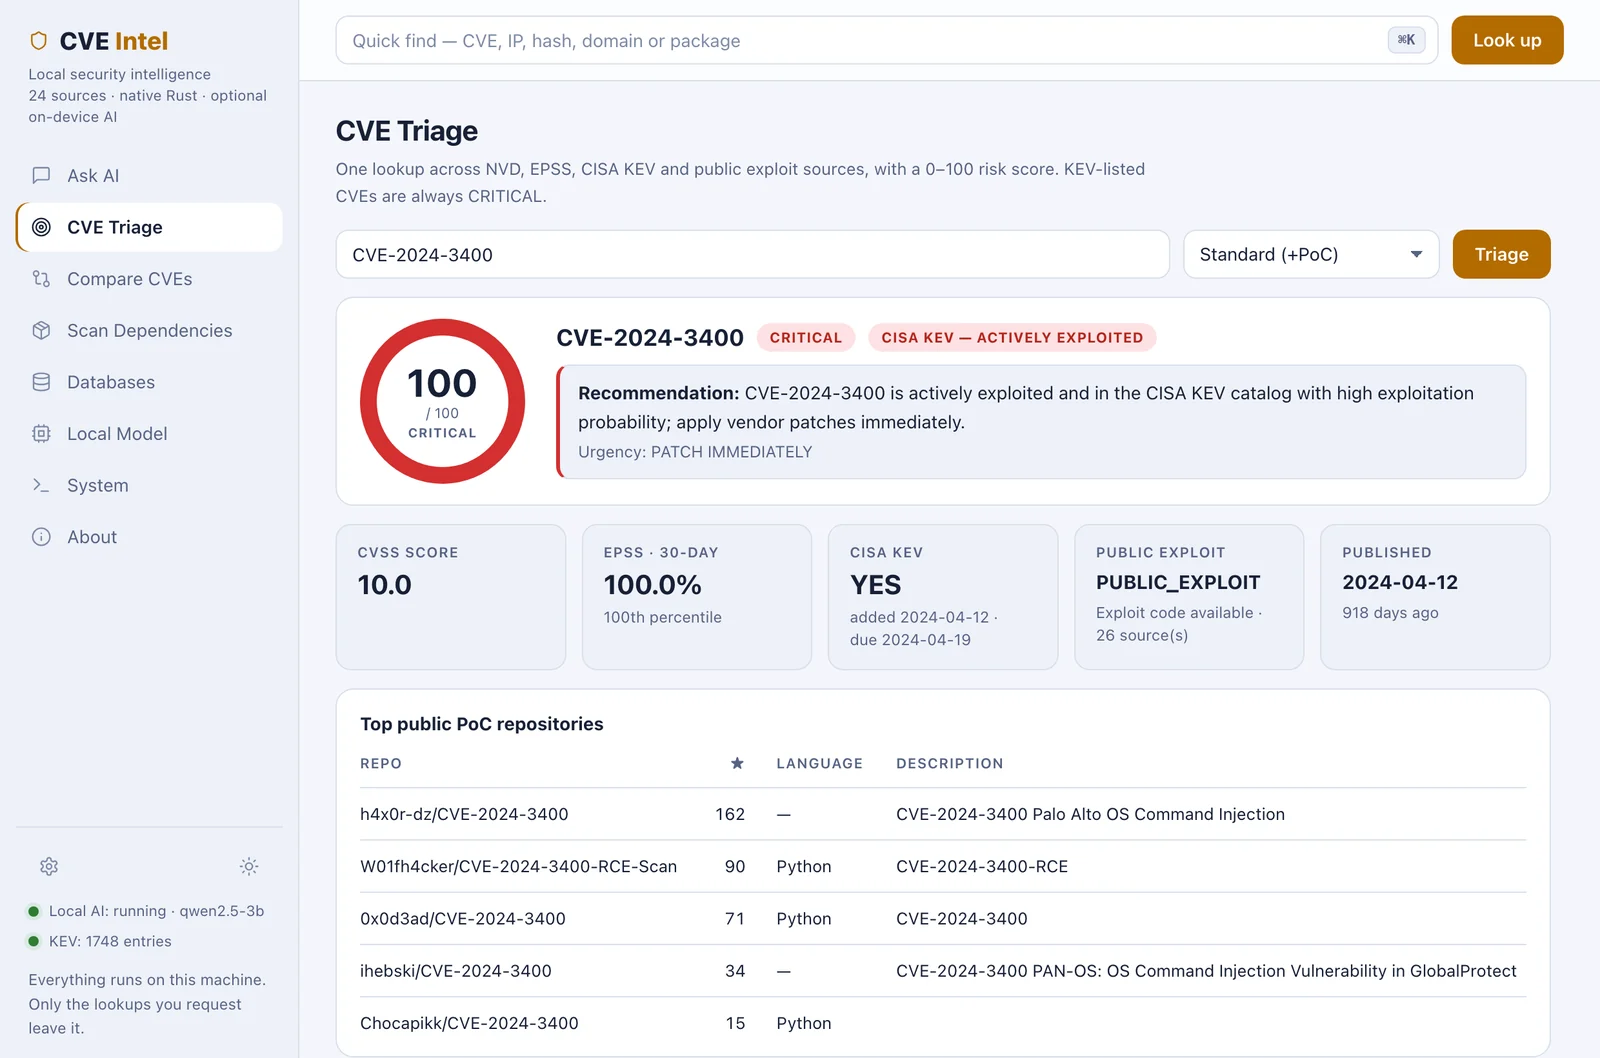 |
| 状況 | あなたが行うこと |
|---|---|
| 金曜日に新しい CVE がニュースを賑わせている。 すべてを中断すべきか? | 「今週末に CVE-2024-3400 にパッチを当てるべきか?」 と尋ねるか、cve-intel triage CVE-2024-3400 --depth deep を実行します。スコア、CISA KEV に含まれているかどうか、EPSS の悪用確率、公開されているエクスプロイトコードの有無、そして明確な緊急度が得られます。 |
| 脆弱性スキャナが 40 件の検出結果を報告した。 どれから先に? | CVE ID を Compare CVEs に貼り付ける(または cve-intel compare CVE-… CVE-… を実行する)と、CVSS だけで並べ替えるのではなく、優先順位付けされたパッチ適用順序が得られます。 |
| ファイアウォールやログインログに不審な IP が現れた。 | Quick Find(⌘K)に貼り付けるか、cve-intel ip 185.220.101.34 を実行して、AbuseIPDB、GreyNoise、Shodan などから評判を取得します。プライベート/内部 IP は拒否され、外部に送信されることはありません。 |
| EDR が未知のファイルを検知した。 | cve-intel hash <sha256> で MalwareBazaar、VirusTotal、CIRCL hashlookup を一度に確認できます。 |
| リリース前: 依存関係は安全か? | requirements.txt / package.json / pom.xml を Scan Dependencies に貼り付けるか、CI で実行します(下記)。 |
| AI コーディングツールを使っている(Claude Code、Cursor、VS Code)。 | CVE Intel を MCP サーバーとして追加し、リポジトリで作業しながらアシスタントに CVE について尋ねられます。examples/mcp/ を参照してください。 |
| 脆弱性管理は初めてだ。 | 「EPSS と CISA KEV を初心者向けに説明して。」 と尋ねてください。Ask タブがエビデンスを平易な言葉で説明します。 |
依存関係に既知の脆弱性がある場合に CI ビルドを失敗させる:
cve-intel scan-deps requirements.txt | jq -e '.vulnerable_count == 0'
チケットまたはダッシュボードの機械可読な判定結果を取得します:
cve-intel triage CVE-2024-3400 --depth deep --json | jq '.risk | {risk_score, risk_label, urgency}'
小規模モデルは生のツール呼び出しが苦手なため、Ask は 3 つのレイヤーで構築されています:
ワンクリックセットアップ(デスクトップの Ask タブ、または以下の CLI)は、お使いの OS/アーキテクチャ向けの公式 llama.cpp ランタイムを ~/.cve-intel/bin/ にインストールし、小型の GGUF モデルを ~/.cve-intel/models/ にダウンロードし、127.0.0.1 のみで起動します:
| モデル | ダウンロード | 最小 RAM | 備考 |
|---|---|---|---|
| Qwen 2.5 1.5B Instruct (Q4_K_M) | 約 1.0 GB | 4 GB | 最速 |
| Qwen 2.5 3B Instruct (Q4_K_M) ★ | 約 1.9 GB | 6 GB | 推奨デフォルト |
| Llama 3.2 1B Instruct (Q4_K_M) | 約 0.8 GB | 4 GB | 最小 |
| Llama 3.2 3B Instruct (Q4_K_M) | 約 2.0 GB | 6 GB | 強力なチャット |
| Qwen 2.5 7B Instruct (Q4_K_M) | 約 4.7 GB | 10 GB | オプションのアップグレード |
すでに Ollama / LM Studio / 独自の llama-server をお持ちですか?代わりに CVE_LLM_BASE_URL を任意の OpenAI 互換エンドポイントに向けてください。
3B モデルが出せるよりも鋭い回答が欲しいですか?設定 → AI プロバイダーを開き、OpenAI、Anthropic (Claude)、または Google Gemini を選び、モデルを選択して自分の API キーを貼り付けてください。保存して使用で有効化され、キーがテストされます。いつでもプライベートモデルに戻せます。
| プロバイダー | デフォルトモデル | 環境変数(キーを保存する代わり) |
|---|---|---|
| OpenAI | gpt-4o | OPENAI_API_KEY |
| Anthropic (Claude) | claude-sonnet-4-5 | ANTHROPIC_API_KEY |
| Google Gemini | gemini-2.5-flash | GEMINI_API_KEY |
モデル欄はアカウントで使用できる任意のモデル ID を受け付けるため、新しいモデルでもアプリの更新は不要です。CLI からは:
cve-intel ask "Should we patch CVE-2024-3400?" --provider anthropic。
~/.cve-intel/settings.db、所有者のみの権限)に保存され、UI に再表示されることはなく、ログにも記録されません。保存したくない場合は、代わりに環境変数を設定してください。SECURITY.md を参照してください。/api/v1/ask エンドポイントは意図的にローカル / CVE_LLM_BASE_URL モデルのみを使い続けるため、Web ページがクラウドキーを消費することはできません。最新リリースからお使いの OS 用のファイルを入手してください。これが製品のすべてです:デスクトップアプリ、cve-intel CLI、MCP サーバー、REST API は1 つの実行ファイルです。他にインストールするものはありません。
| OS | ダウンロード | 実行 |
|---|---|---|
| Windows | CVE-Intel_<version>_windows-x64-setup.exe(または …-portable.exe、インストール不要) | インストーラーを実行し、CVE Intel を開く |
| macOS (Apple Silicon + Intel) | CVE-Intel_<version>_macos-universal.dmg | CVE Intel を Applications にドラッグ |
| Linux | CVE-Intel_<version>_linux-x64.AppImage(または .deb) | ファイルに chmod +x して実行 |

