

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
 capture0x/adstrike
AIを活用したモジュール式Active Directoryレッドチームフレームワーク。認可されたペネトレーションテスト、AD列挙、攻撃パス分析、Kerberos/ADCSワークフロー、レポート作成、オペレーター自動化、MCPサーバー統合に対応。
 kr0no/bloodhound-shell
BloodHound API用のインタラクティブなコマンドラインシェル。
 bittersecurity/decepticon
自律型LLMレッドチームエージェント。偵察、エクスプロイト、権限昇格、横展開、C2といった攻撃チェーン全体を計画・実行し、隔離されたKaliサンドボックス内で動作する。
 karmanya03/overthrone
Rust製のオールインワンActive Directoryエクスプロイトフレームワーク: LDAP/SMB/Kerberos列挙、攻撃グラフのパス探索、Kerberoasting、NTLMリレー、チケット偽造、DCSync、レポート作成を単一の静的バイナリに統合。
 kypvas/ad_attack_architecture
Active Directory 攻撃アーキテクチャマップ 総合ペネトレーションテストリファレンス — 偵察からドメイン掌握まで
 kypvas/red-team-map
レッドチーム作戦アーキテクチャマップ 総合オペレーターリファレンス — インフラストラクチャからインパクトまで
 onescripter/wmiexec
WMIとPowerShellのみを使用して(リモート処理ではなく)Windowsコマンドをリモートで実行し、出力をキャプチャします。
 sliverarmory/sliver-gui
Sliver C2フレームワーク用のクロスプラットフォームElectron GUI。セッションおよびビーコンのダッシュボード、ペイロード生成、リスナー、ルート、クラウドデプロイ管理を提供します。
 g13net/lockjaw
Rust製チームサーバー、Zigインプラント、間接システムコール、AMSIバイパス、リフレクティブ/PoolPartyインジェクション、インメモリBOF実行、HTTP/DNSトランスポートを備えたモジュラーWindows C2フレームワーク。
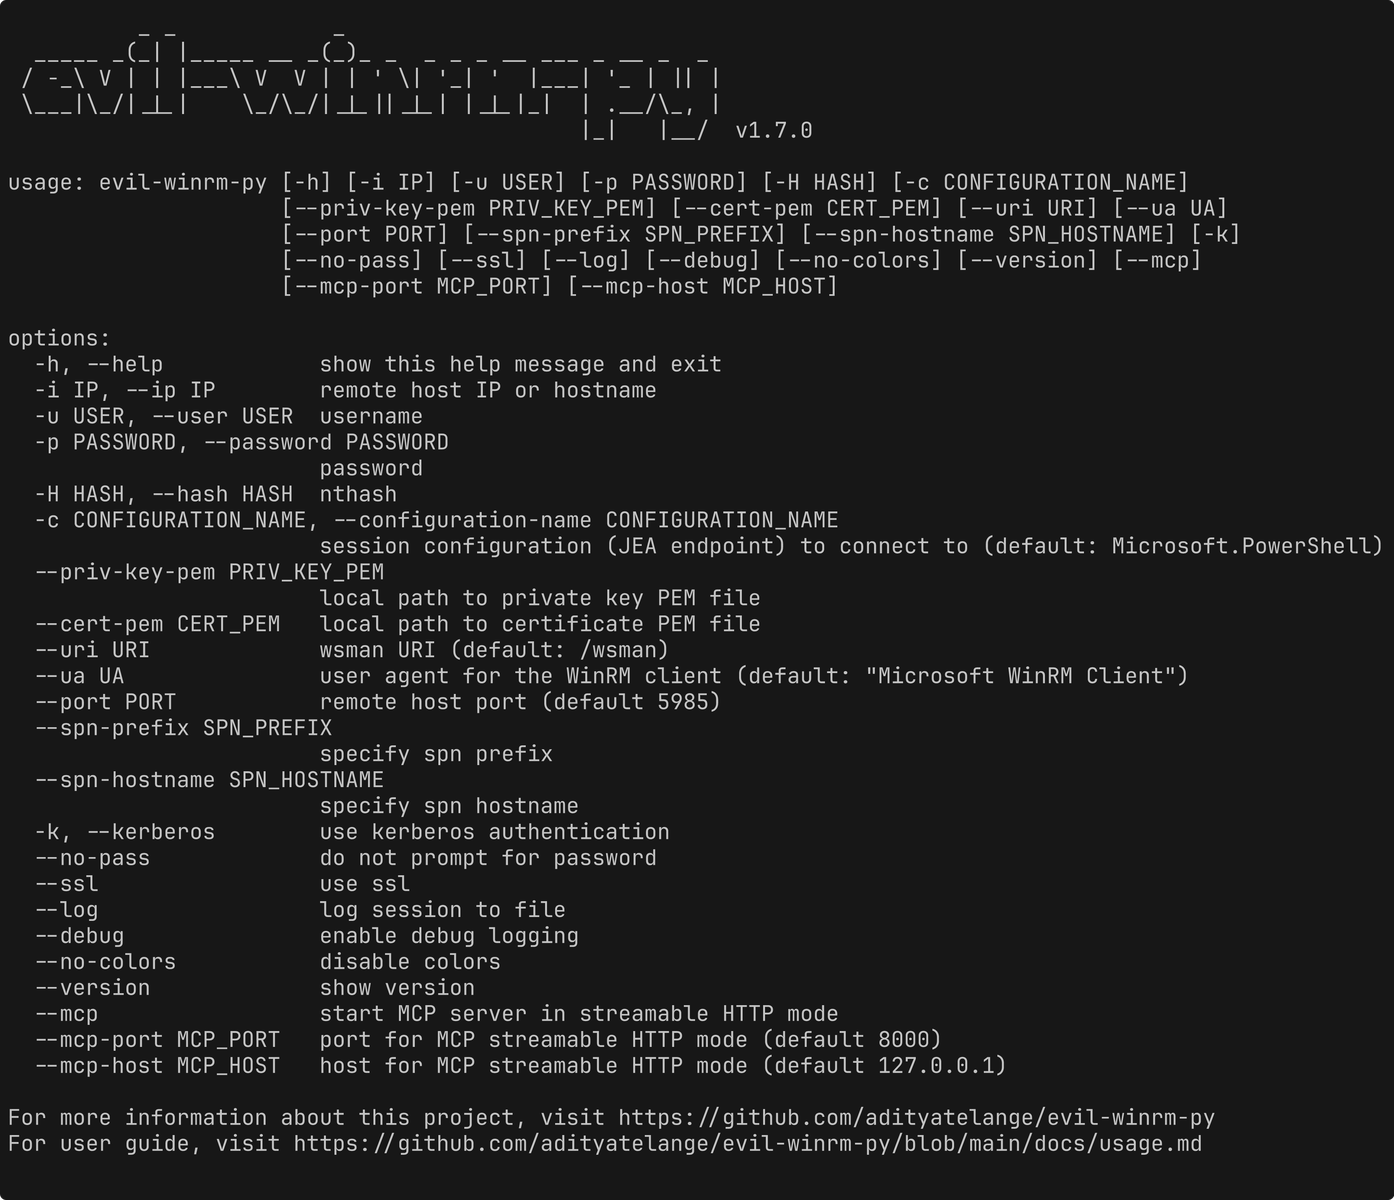 adityatelange/evil-winrm-py
WinRMプロトコルを使用してリモートWindowsマシン上でコマンドを対話的に実行します(より高速に)
 mythicagents/xenon
Windows向けにC言語で書かれたMythicエージェント
 stillbigjosh/kube-reaper
任意のIDからKubernetesクラスタをスキャンし、危険な権限を検出して、クラスタ侵害に至る多段階の権限昇格パスへと連鎖させます。
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 hac01/azure-pentesting-suite
Azure セキュリティ評価を許可された範囲で行うための Go ツールキット: サブスクリプションとリソースを列挙し、設定ミスを監査し、公開 Blob ストレージを匿名で攻撃します。
 mandiant/gopacket
Impacketの完全なGo移植版 - WindowsおよびActive Directoryプロトコル攻撃用の63のCLIツールと24のライブラリを、依存関係のない単一バイナリにコンパイル。
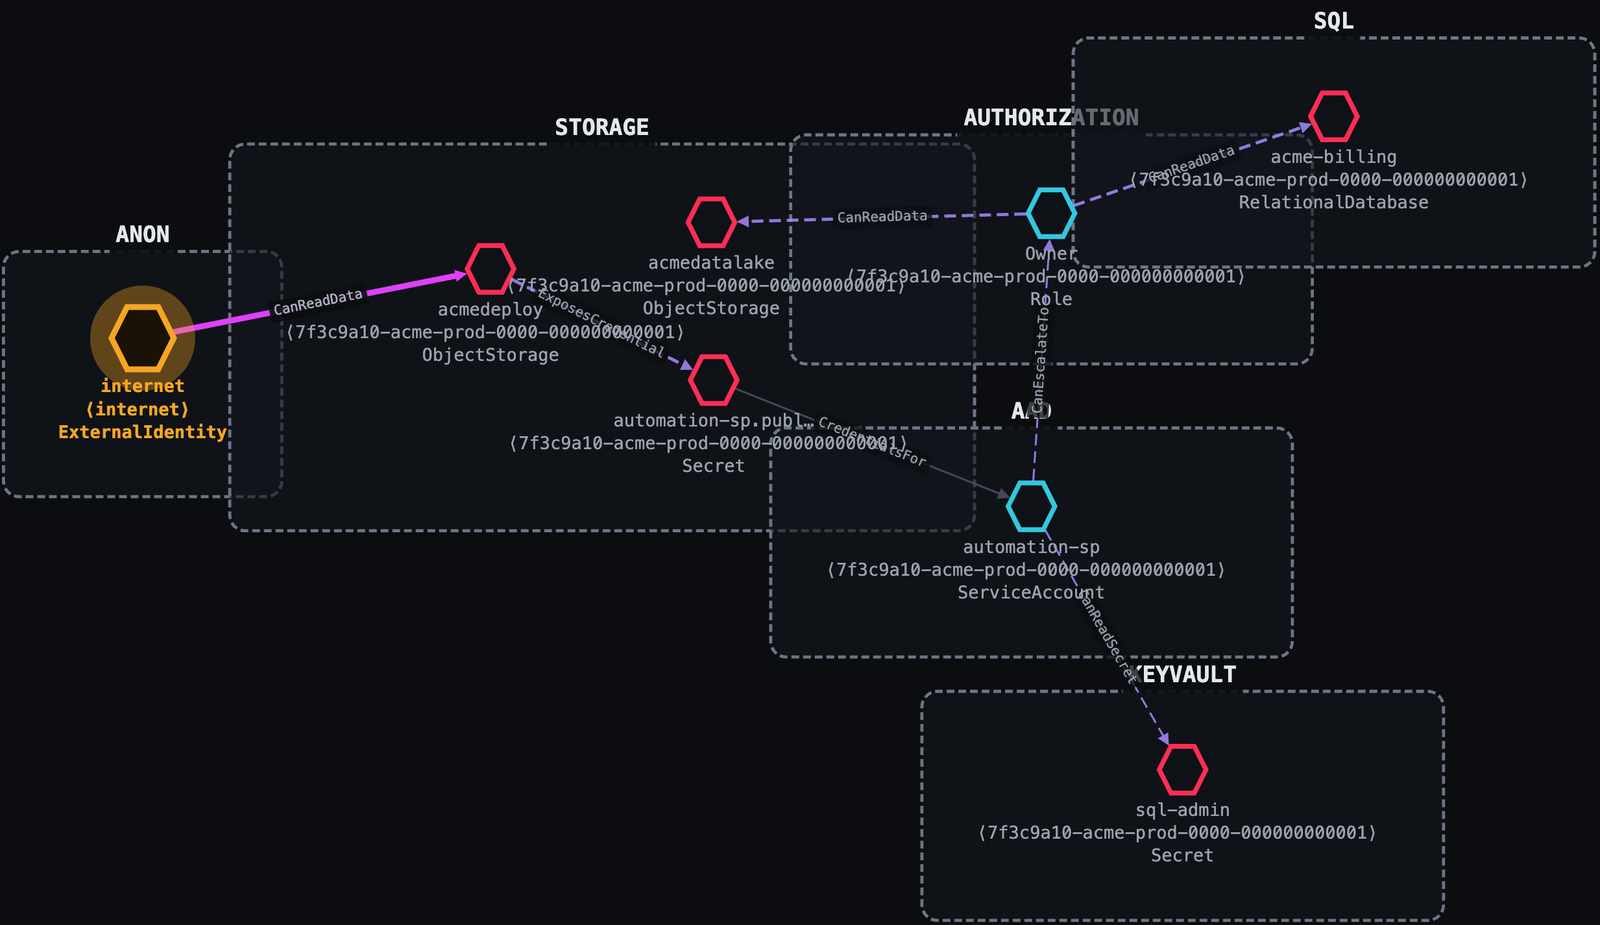 ustayready/thunderstorm
環境をマッピングし、実効権限と信頼関係を評価し、完全な攻撃グラフを単一の .rage.ndjson ファイルとして書き出すコレクター兼導出エンジン。他のすべての入力となる。
 kamalx06/tornadorevc2
TCP/TLS/mTLS経由のリバースシェルセッションを管理するモジュラー型ポストエクスプロイテーションフレームワーク。列挙、インメモリ実行、SOCKS5ピボット、永続化のためのプラグインを備える。