
cve-intel
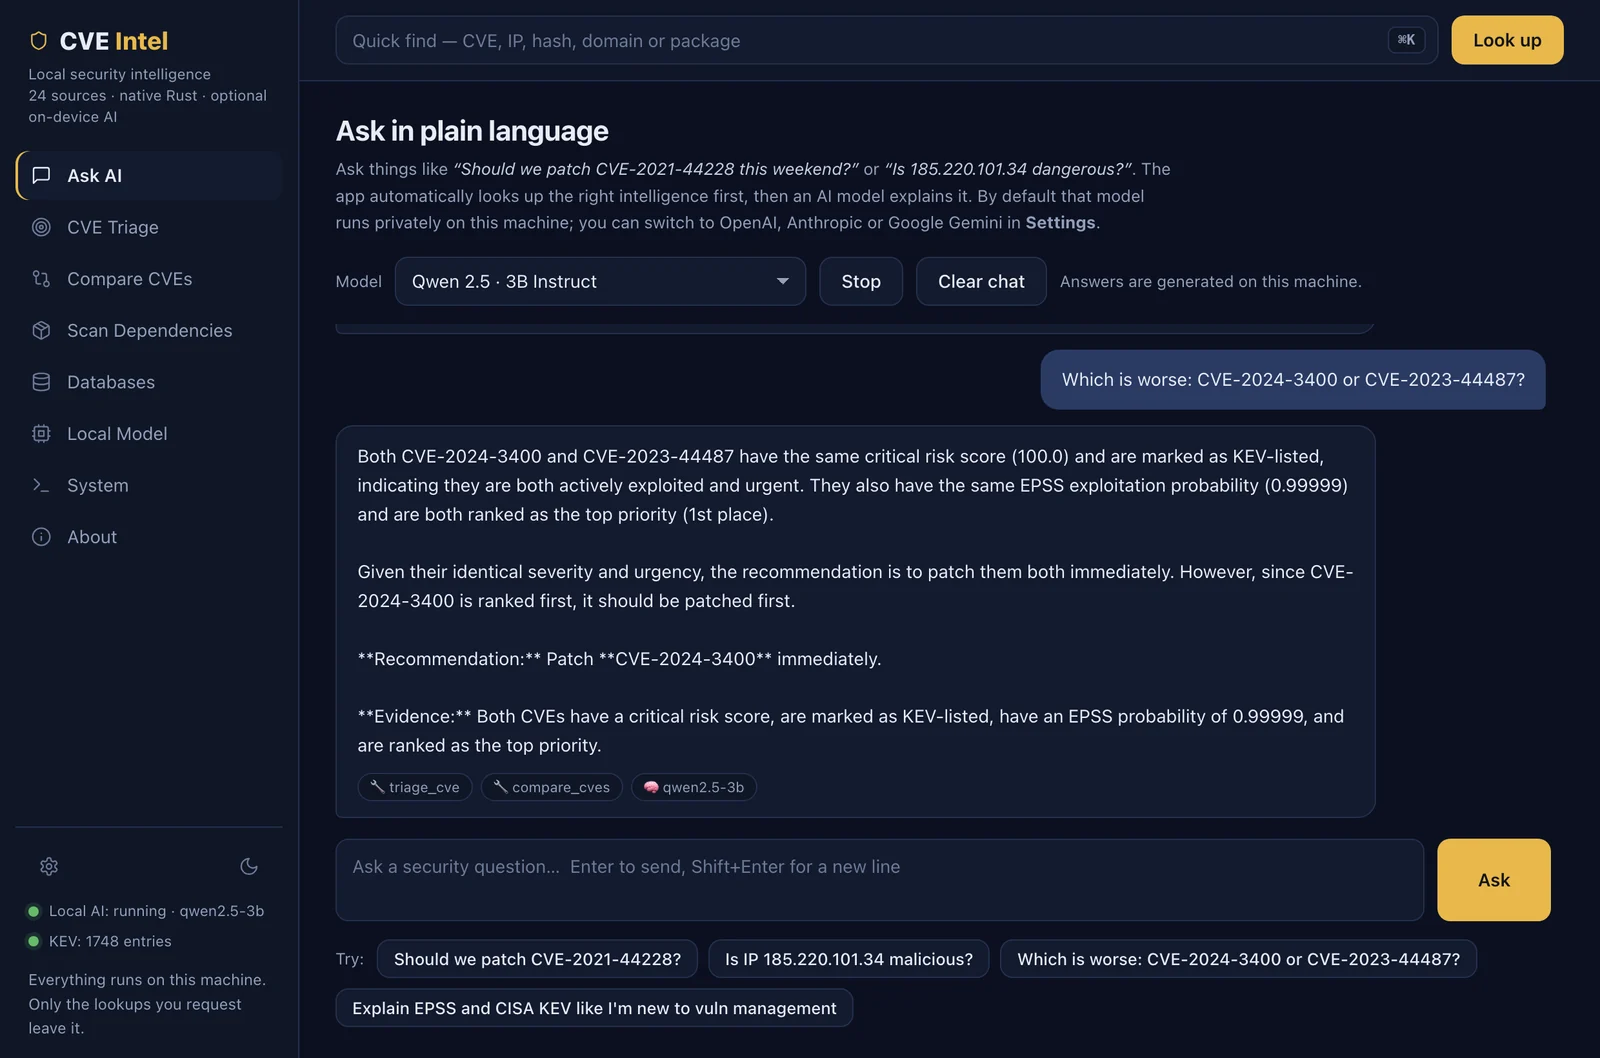
 fazmin/cve-intel
CVEトリアージのためのローカルセキュリティインテリジェンス — 31のツール、25のソース、リスクスコア、AIエージェント向けMCPサーバーを、すべてネイティブRustで実装。デフォルトでプライベート。
ioc-managementosintvulnerability-scanners+8
517時間46分前
 pennacle-security/summit
オープンソースのWebセキュリティテストプラットフォーム:プロキシ、スキャナー、ファザーを1つのCLIに統合。Pennacle Security製。
 capture0x/confirmesc
Linuxの権限昇格列挙ツール。悪用可能性を確認し、正確なrootシェルコマンドを提示します - GTFOBinsを探し回る必要はありません。MCPサーバー + AIエージェントスキルを同梱。
 owasp/secretsifter
OWASP Incubatorプロジェクト:ブラウザに配信されるコンテンツ(JavaScript、設定レスポンス、ライブトラフィック)に露出した認証情報を検出します。
 1n3/sn1per-mcp
AIアシスタントがセルフホスト型のSn1perインストールを操作できるようにするMCPサーバー。スコープ設定され監査されたスキャンを実行し、検出結果、ポート、サブドメイン、テクノロジーを構造化データとして返します。
 affolter-engineering/xssearch
RustベースのXSSスキャナー。コンテキストを考慮したペイロード選択、WAF検出とバイパス、クローリング、ブラインドXSSコールバック、静的DOMシンク分析を備えています。
 gach0ng/agentstalker
LLMエージェント向けのエンドツーエンドセキュリティ監査フレームワーク:静的ASTとテイントモデリング、攻撃合成、Dockerサンドボックスリプレイ、およびMCP監査を伴う決定論的判定レポート。
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
 tegal1337/pocketpentester
オフラインファーストのAndroid向けオフェンシブセキュリティツールキット。偵察、ポートスキャン、サブドメイン列挙、SQLi/XSS/JWTエクスプロイト、ペイロード生成、ハッシュ解析のための21のモジュールを備えています。
 yslxotwod/wifisting
GTK4 ワイヤレスセキュリティツールキット。Wi-Fi、Bluetooth、RF、Zigbee、NFC、ルーター側攻撃向けの57個のスタンドアロンシェルモジュールに加え、MITM、偵察、キャプチャ解析、キルチェーン自動化を備えています。
 gmh5225/llm-guard-service
AIサービスとやり取りする際のプロンプトインジェクション、ジェイルブレイク攻撃、有害なコンテンツに対する保護を提供するサービス。
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 grayddq/eburst
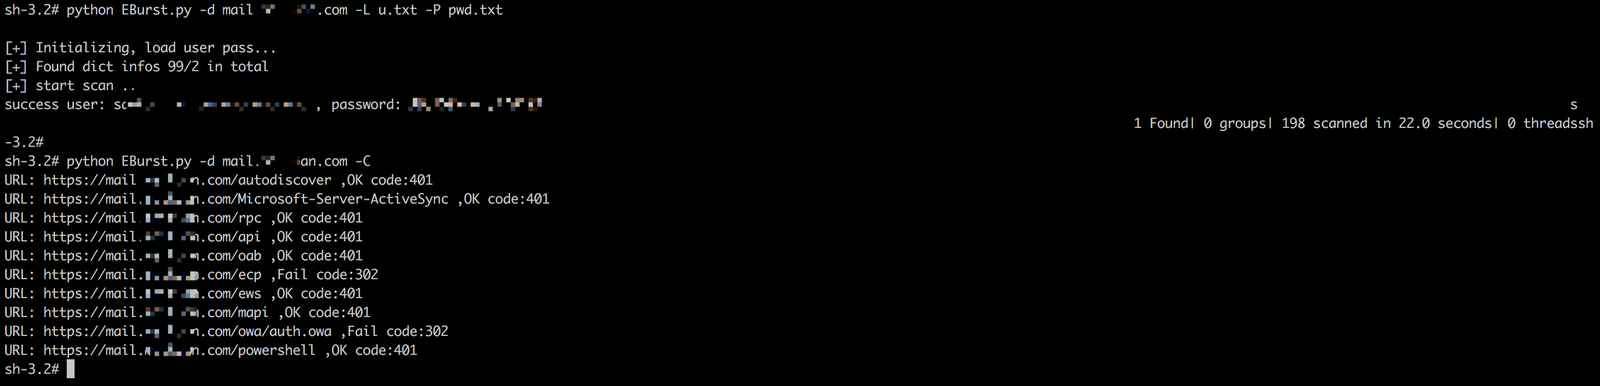
このスクリプトは主にExchangeメールサーバーに対するアカウントブルートフォース機能を提供し、既存の主要なインターフェースのブルートフォース方式を統合しています。
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 cisagov/kev-data
CISAのKnown Exploited Vulnerabilities(KEV)カタログをCSVおよびJSON(JSONスキーマ付き)としてミラーリングし、KEV更新へのプログラムによるアクセスとコミット履歴の追跡を可能にします。
 buybitart/cyclepatrol
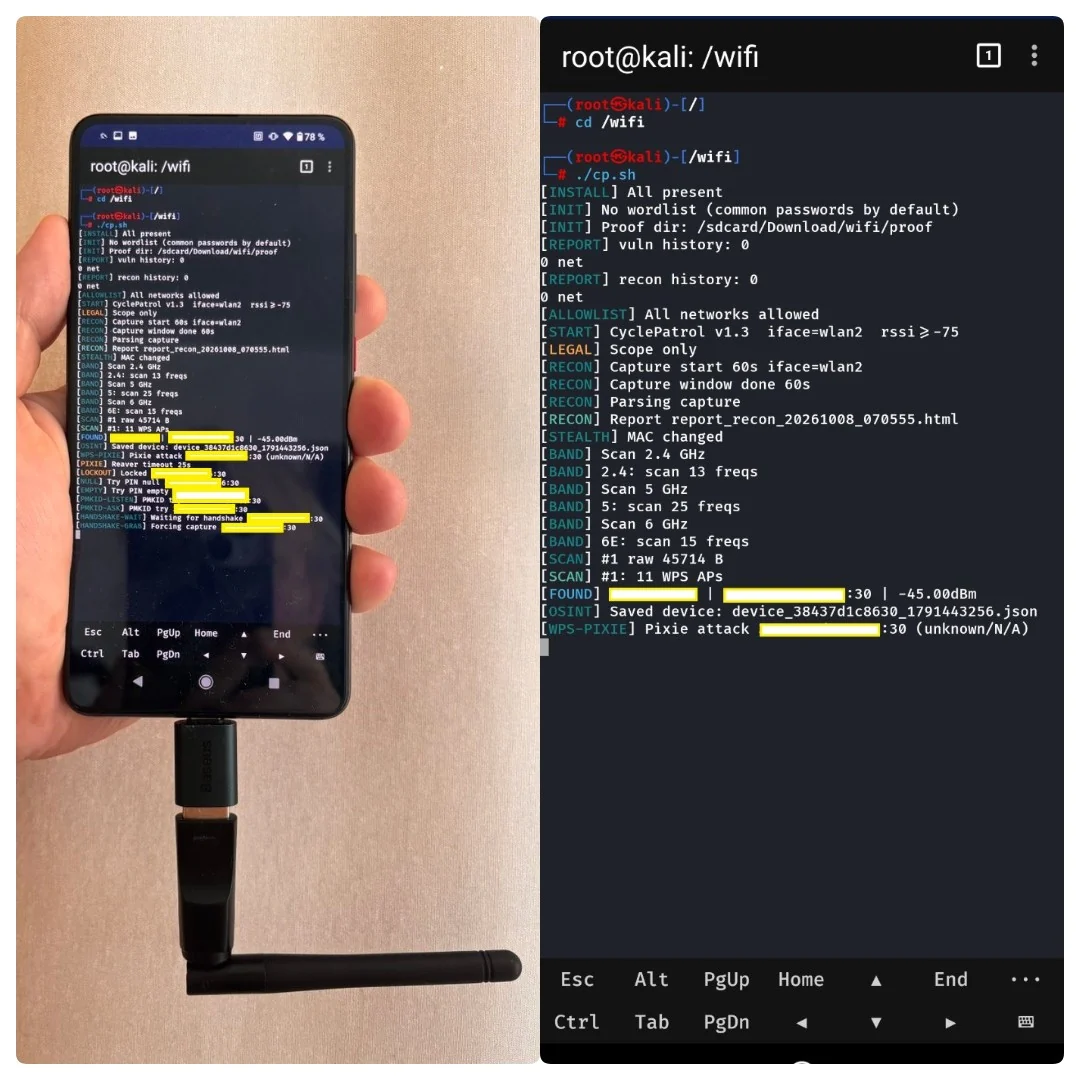
徒歩でのWi-Fiセキュリティチェックをループで実行するBashツール。証拠レポート付き。