
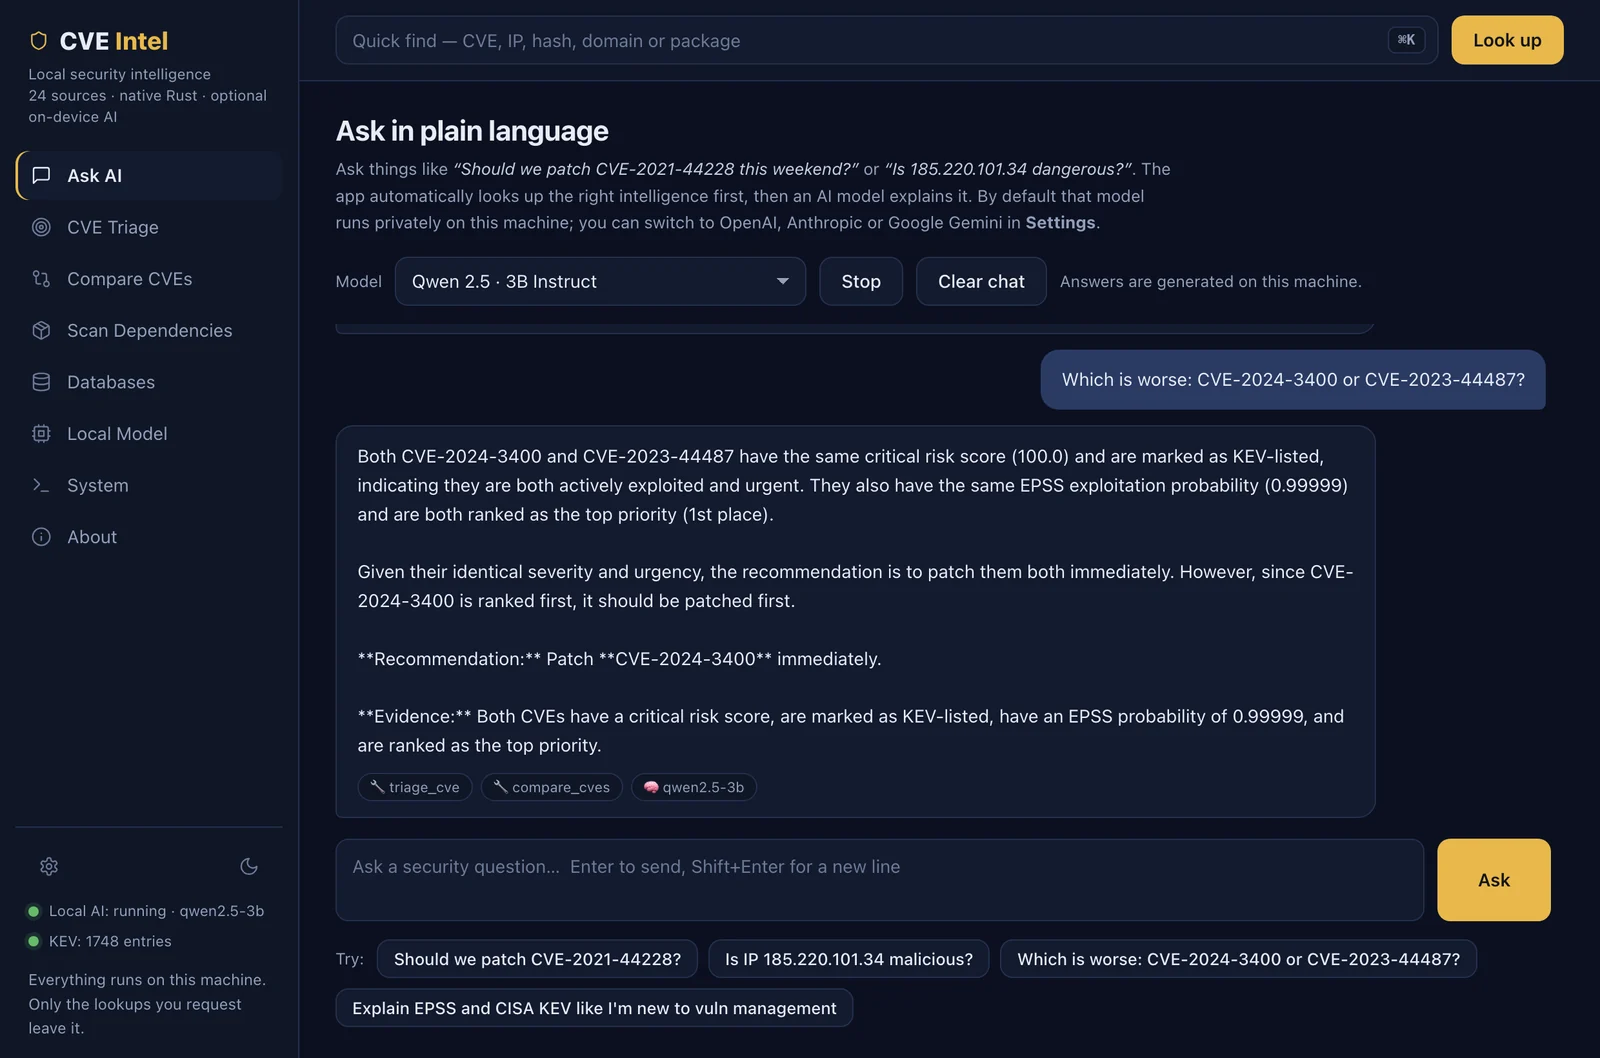
cve-intel
 fazmin/cve-intel
CVEトリアージのためのローカルセキュリティインテリジェンス — 31のツール、25のソース、リスクスコア、AIエージェント向けMCPサーバーを、すべてネイティブRustで実装。デフォルトでプライベート。
ioc-managementosintvulnerability-scanners+8
516時間45分前
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 legit-labs/gh-legitify
GitHub CLI拡張機能で「legitify」を実行するためのもの
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
 gmh5225/llm-guard-service
AIサービスとやり取りする際のプロンプトインジェクション、ジェイルブレイク攻撃、有害なコンテンツに対する保護を提供するサービス。
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 vighnesh91/cloudgarrison
オフラインブラウザベースのマルチクラウドポスチャワークベンチ。WebAssemblyを介してローカルで攻撃パスをシミュレートし、IaCコンプライアンスを監査し、IDグラフを分析し、監査ログをマッピングします。
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 luftwaffe66/gobfuscator
Goのソースコードを、実行時の動作を維持しつつ、AES-256文字列暗号化と実行時復号、識別子の名前変更、コメント削除によって難読化し、リバースエンジニアリングを妨げます。
 githubsecuritylab/seclab-taskflows
Web、Android、iOSプロジェクト全体のソースコード監査、イシュートリアージ、脆弱性検出のためのAIエージェントタスクフローとMCPサーバーの例。
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 nealbridges/vulnhunter
攻撃者のようにソースコードを推論し、実行可能なPoCで悪用可能な脆弱性を確認し、hunt・fix・verifyスキルを通じてテストファーストの修正を推進するエージェント型AIセキュリティスキャナー。
 g0dse11/detecttrace
セキュリティ検知をエンドツーエンドで追跡し、最初に失敗した段階を特定するオープンソースの検知エンジニアリングツール。
 safedep/gryph
AIコーディングエージェント向けのセキュリティレイヤー。Claude Code、Cursor、Windsurf、Gemini CLI、OpenCode、Pi Agentなどで動作します。
 praetorian-inc/capability-sdk
セキュリティスキャナ向けの標準ケイパビリティインターフェースを定義する共有 Go SDK。マルチフォーマットの検出結果出力(terminal、JSON、NDJSON、Markdown、SARIF)と CLI ドキュメントのドリフトチェックを備える。
 usebruno/bruno
オープンソースのIDEで、APIの探索とテスト用(Postman/Insomniaの軽量な代替)