

SecretSifter
 owasp/secretsifter
OWASP Incubatorプロジェクト:ブラウザに配信されるコンテンツ(JavaScript、設定レスポンス、ライブトラフィック)に露出した認証情報を検出します。
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterOWASP Incubatorプロジェクト:ブラウザに配信されるコンテンツ(JavaScript、設定レスポンス、ライブトラフィック)に露出した認証情報を検出します。
 brutelogic/unkover
Bash製の403/401アクセスバイパステスター。ヘッダースプーフィング、メソッド改ざん、パス正規化、エンコーディング技術を用いてURLをプローブし、成功時にはcurl PoCを返します。
 affolter-engineering/xssearch
RustベースのXSSスキャナー。コンテキストを考慮したペイロード選択、WAF検出とバイパス、クローリング、ブラインドXSSコールバック、静的DOMシンク分析を備えています。
 tegal1337/pocketpentester
オフラインファーストのAndroid向けオフェンシブセキュリティツールキット。偵察、ポートスキャン、サブドメイン列挙、SQLi/XSS/JWTエクスプロイト、ペイロード生成、ハッシュ解析のための21のモジュールを備えています。
 vigiloss/vigil
AI駆動のセキュリティエンゲージメントを、専門エージェント、Kaliランタイム、耐久性のあるオーケストレーションで実現。
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 evkir/phantom-grid
無料のBurp Collaborator代替 - SQLiteとexfil再構築によるOOBインタラクションキャプチャ(HTTP/HTTPS/DNS)
 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。
 ajnik/joomla-bruteforce
Joomla管理者ログイン認証情報をワードリストでブルートフォースするPythonスクリプト。ペネトレーションテスト向けにプロキシおよび詳細出力オプションを備える。
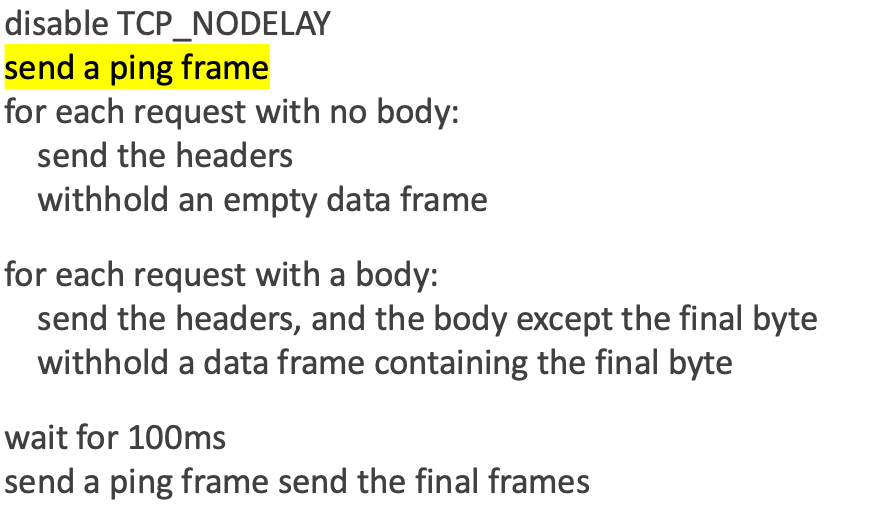 nxenon/h2spacex
HTTP/2 最終フレーム同期(別名 Single Packet Attack)Scapy ベースの低レベルライブラリ / ツール + Exploit タイミング攻撃
 albinowax/activescanplusplus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、式言語インジェクション、Shellshock、その他のWeb脆弱性のチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
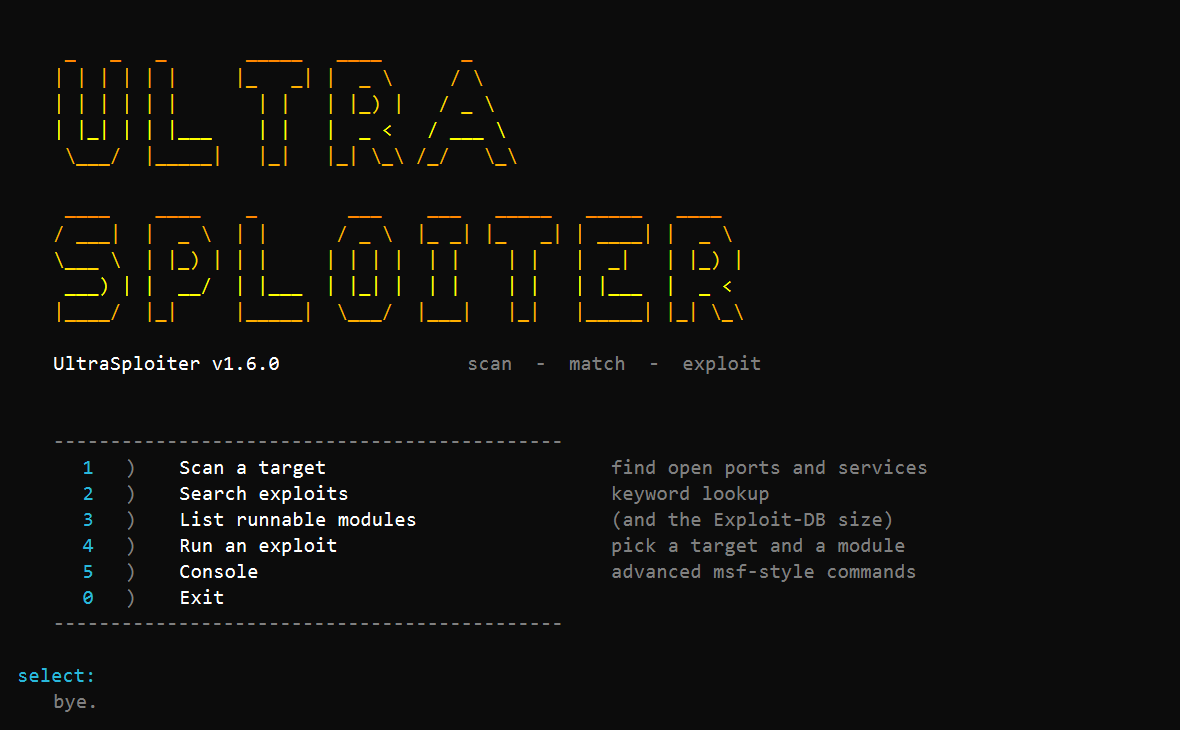
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
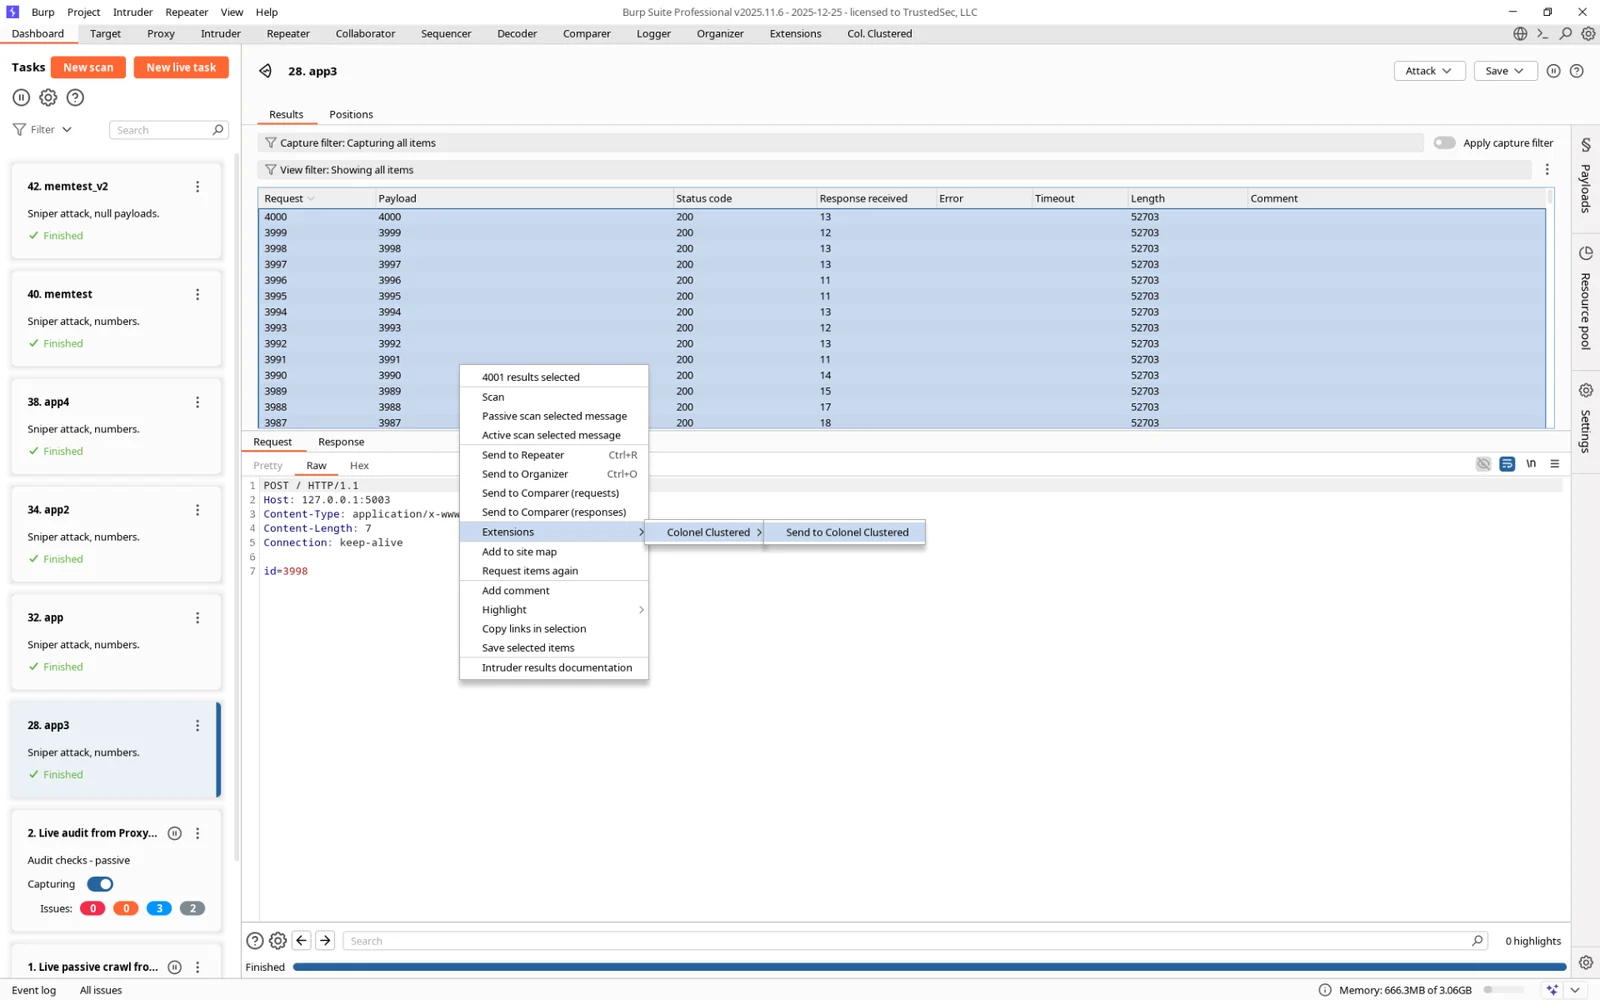 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
 portswigger/active-scan-plus-plus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、コードインジェクション、およびShellshockやLog4Shellなどの既知のCVEに対するチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 d0ge/xsw
XML Signature Wrapping Burp Suite 拡張機能
 d0ge/websocketturbointruder
Burp Suite 拡張機能で、カスタム Python コードによる WebSocket メッセージのファジングを可能にし、複数のエンジン、HTTP ミドルウェアルーティング、レスポンス分析をサポートします。
 hackvertor/repeat-strike
Burp Suite拡張機能で、AI生成のregex strikeルールを使用してIDORやアクセス制御の欠陥を検出し、プロキシ履歴をスキャンして同様の問題を大規模に発見します。
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。