

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
メモリフォレンジック — ツール | Kitploit

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
326 件
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA、Dump、Direct、inject メモリ読み取り・書き込みツール

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
52年前

mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

手動でマップされたモジュールをリモートでダンプするためのC++で書かれたプログラム。

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
25年前
exoproc preview

exoproc

GitHubwoldann/exoproc

Windows x64向けのクロスプロセスインストゥルメンテーションをTypeScriptで実現 — DLLインジェクションやCreateRemoteThreadを使わずに、関数のフック、スレッドのリダイレクト、別プロセスのメモリ読み書きが可能。

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
45日前
lithium-kernel preview

lithium-kernel

GitHubgmh5225/lithium-kernel

Windowsカーネルモードドライバとユーザーモードクライアントで、ゲームチート向けにIOCTLベースの物理・仮想メモリ読み書き、ページテーブルウォーク、パターンスキャン、入力エミュレーションを提供。

memory-forensicsreverse-engineeringanti-bot+1
2ヶ月前
jshookmcp preview

jshookmcp

GitHubvmoranv/jshookmcp

AIエージェント向けの検索優先・プロファイル対応リバースエンジニアリングワークスペース — 1つのMCPサーバーに36ドメイン・735ツールを収録。

dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1k8日前
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

カーネルレベルのハードウェアデバッガモジュール。rootkitの動作をダンプし、マルウェア解析およびリバースエンジニアリングのためにカーネルレベルのアクティビティを検査します。
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
4年前
kernelmode-driver preview

kernelmode-driver

GitHubgmh5225/kernelmode-driver

x64 Windowsシステム用のカーネルドライバで、Win32kをフックして仮想/物理メモリの読み書きを可能にします
memory-forensicsreverse-engineeringdebuggers+4
43年前
frida-gum preview

frida-gum

GitHubfrida/frida-gum

Cで書かれたクロスプラットフォームのインストルメンテーションおよびイントロスペクションライブラリ
dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0k5日前
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

Binary Ninjaプラグイン。制御フローとスタックポインタをハイジャックできるFSOPコードパスを求めてglibc libioをスキャンし、ヒープエクスプロイト研究を支援する。

static-analysismemory-forensicsvulnerability-analysis+5
124年前
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
23日前
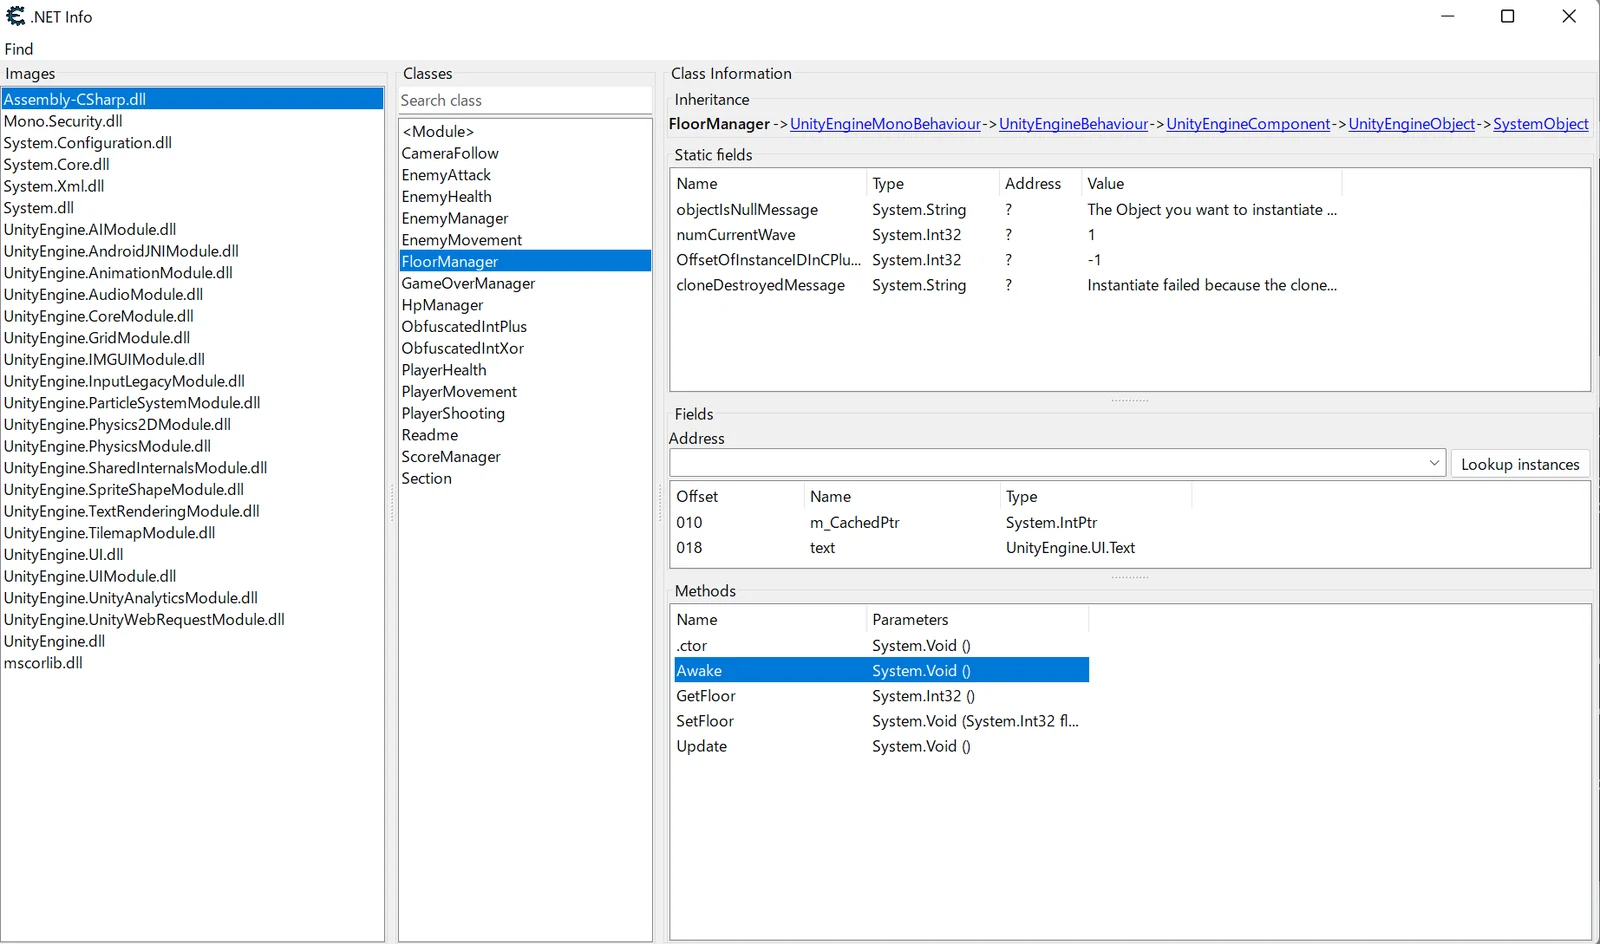
NativePe preview

NativePe

GitHubhabanada/nativepe

Object Pascal(Delphi)ライブラリ。Windows PEファイルの解析、マッピング、読み込み、ダンプを行い、リロケーション、インポート、TLS、リモートプロセスのメモリ読み取りをサポートします。
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1817日前
cortex preview

cortex

GitHubpdb333/cortex

Windowsランタイム分析ツールキット。メモリスキャン、デバッグ、自動化、AIフレンドリーなAPIを組み合わせています。

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
303日前
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
484ヶ月前
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

オフセット非依存の認証情報抽出ツール

password-crackingmemory-forensicshash-analysis+7
701年前
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension
defensive-toolsioc-managementmemory-forensics+9
297日前
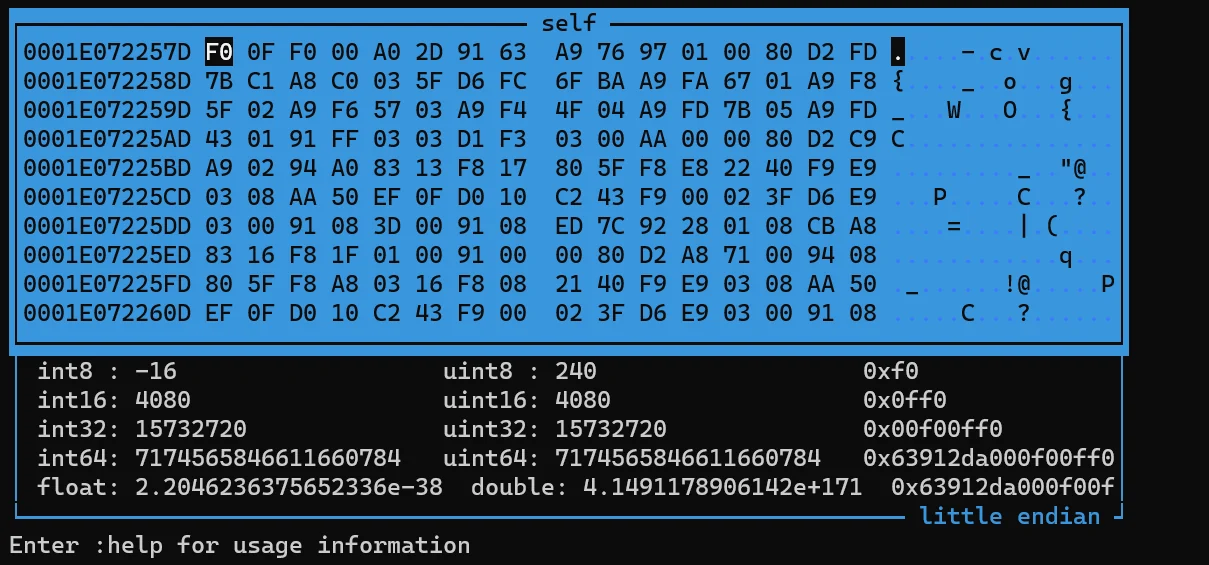
frida-il2cpp-datacollector preview

frida-il2cpp-datacollector

GitHubgmh5225/frida-il2cpp-datacollector

Fridaベースのツールで、Cheat EngineのMonoDataCollectorをAndroidとiOSに移植し、モバイルアプリの実行時におけるMono/IL2CPPデータ収集とメモリ検査を可能にします。
android-securitydynamic-analysis-sandboxingios-security+5
134年前
frida-medit preview

frida-medit

GitHubgmh5225/frida-medit

Frida上に構築されたクロスプラットフォームCUIプロセスメモリスキャナで、リバースエンジニアリングや解析中にライブプロセスメモリの検索、フィルタリング、パッチ適用、ダンプを行います。
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
3年前
BHPAI preview

BHPAI

GitHubrin449/bhpai

ステルスRing-3 Windowsサンドボックス、静的PE/PDFアナライザー、ランサムウェア鍵復元、および誤検知耐性のある検出のためのAIアンサンブルを組み合わせたマルチフォーマットマルウェア解析プラットフォーム。

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
51ヶ月前
前へ12…19次へ