

zentinel
 zentinelproxy/zentinel
無料のウェブを守るために構築された、セキュリティ優先のリバースプロキシ。
authentication-authorizationdefensive-toolscontainer-security+6
1166日前
 cyrusimap/cyrus-sasl
RFC 4422 に基づくプラグイン可能な SASL メカニズムを介して、クライアント側およびサーバー側の認証と認可サービスを提供する Cyrus SASL API 実装。
 zhengxr930/apex_official
LLMエージェントのセキュリティのためのDefenderフレームワーク。タスクコントラクトをコンパイルし、ケイパビリティマニフェストを検証し、ベンチマーク攻撃ケースに対するPLANT/WRAP証明チェックを通じて効果を確認します。
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
 saml-toolkits/ruby-saml
SAMLのService Provider側のSSOを実装するRubyライブラリで、認証リクエスト、レスポンス検証、XML署名チェック、IdPメタデータの解析を処理します。
 andresriancho/enumerate-iam
AWS 認証情報セットに関連付けられた権限を列挙する
 gmh5225/jataayu
LLMベースのAIエージェントセキュリティ — インバウンドインジェクション検出 + アウトバウンドプライバシー保護
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 philippeabraxas-jpg/tbp-network
TBPプロトコルの理論と実装による、小規模ネットワークからオープンWebネットワークにおけるネットワーク化されたAIの保護
 gmh5225/gatekeeper
Go製のセルフホスト型SSHアクセスゲートウェイ。OIDC/LDAP認証、RBAC、MFA、セッション記録、監査エクスポート、保存時暗号化、IPルール、ポリシー適用を備える。
 les-k/wp-secure-mcp
WordPressプラグインで、REST API経由でMCPサーバーを公開し、セキュリティモデルを要点としている -- そのような攻撃面をそもそも持たないことで、CVE-2026-15015のOAuthバイパスの形を塞ぐ。
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 htrxuan/hdwebmobile-booking-appointments
WooCommerceを通じて予約可能なサービスやアポイントメントを販売する——設計上、CVE-2026-2931を封鎖します。
 pigeonlabshq/pigeon
AIエージェントに対して、署名付き・スコープ限定の認証情報を用いて最小権限の委任を強制します。サブエージェントには狭い範囲の機能とリソースのみを付与し、実行前にアクションを検証して、権限昇格を防止します。
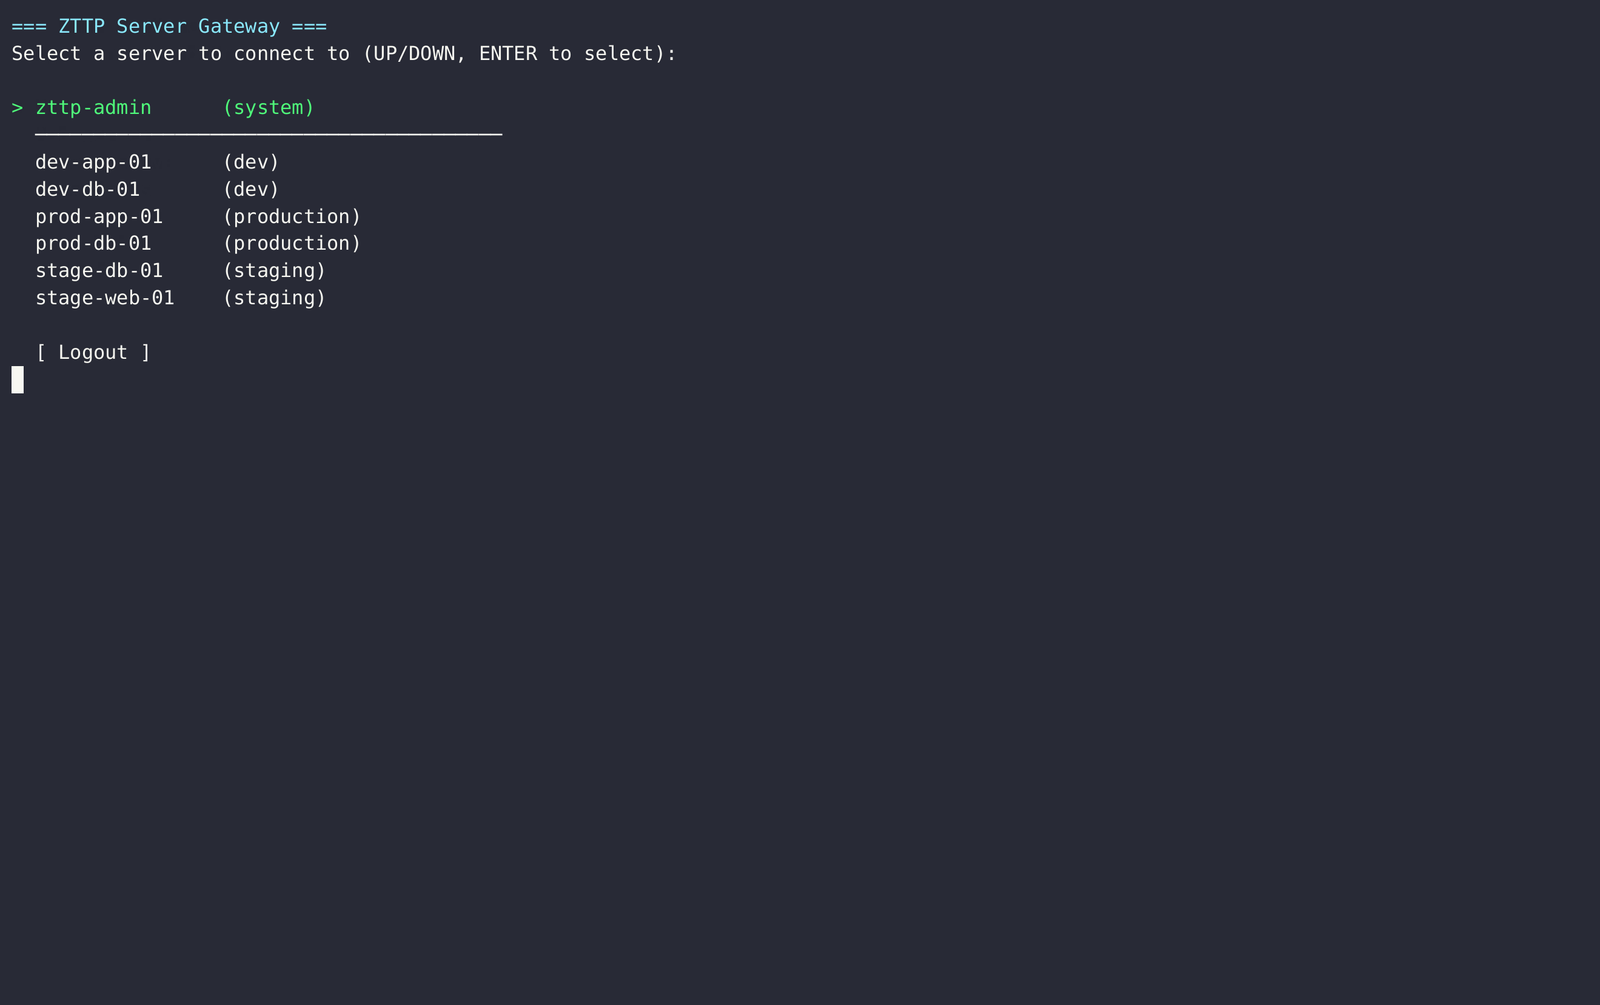
 nihal799/zttp
Zero-trust SSH bastion proxy with Vault-backed key management, RBAC policy enforcement, full session recording, and admin TUI for auditable access to…