bpfjailer
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
authentication-authorizationdefensive-toolsprivilege-escalation+3
86
 philippeabraxas-jpg/tbp-network
TBPプロトコルの理論と実装による、小規模ネットワークからオープンWebネットワークにおけるネットワーク化されたAIの保護
 gmh5225/gatekeeper
Go製のセルフホスト型SSHアクセスゲートウェイ。OIDC/LDAP認証、RBAC、MFA、セッション記録、監査エクスポート、保存時暗号化、IPルール、ポリシー適用を備える。
 wireguard/wireguard-tools
WireGuard VPN トンネルを設定するためのクロスプラットフォームのコマンドラインツールです。wg と wg-quick による鍵生成、ピア管理、およびインターフェースの迅速なセットアップを提供します。
 falcosecurity/falco
Linux向けのリアルタイム・クラウドネイティブ・ランタイムセキュリティエージェント。システムコールとコンテナ/Kubernetesのメタデータを監視し、異常な挙動や脅威を検出します。
 kanidm/kanidm
セルフホスト型アイデンティティ管理プラットフォーム。WebAuthn パスキー、OAuth2/OIDC SSO、SSH キー配布、RADIUS および LDAP 統合を提供し、現代的な認証を実現します。
 spiffe/spire
実行中のサービスを証明し、SPIFFE ID/SVIDを発行し、Kubernetes、コンテナ、クラウド向けのmTLSおよびJWT認証を可能にするワークロードアイデンティティプラットフォーム。
 keycloak/keycloak
モダンなアプリケーションとサービス向けのオープンソースのアイデンティティおよびアクセス管理
 pomerium/pomerium
アイデンティティ認識型リバースプロキシ。コンテキスト認識ポリシー、継続的検証、VPN不要で、内部アプリやサービスへのゼロトラストアクセスを提供します。
 pritunl/pritunl
OpenVPNを使用して分散型エンタープライズVPN接続を提供し、クラウドおよびオンプレミス環境向けに集中管理、認証、暗号化トンネルを備えています。
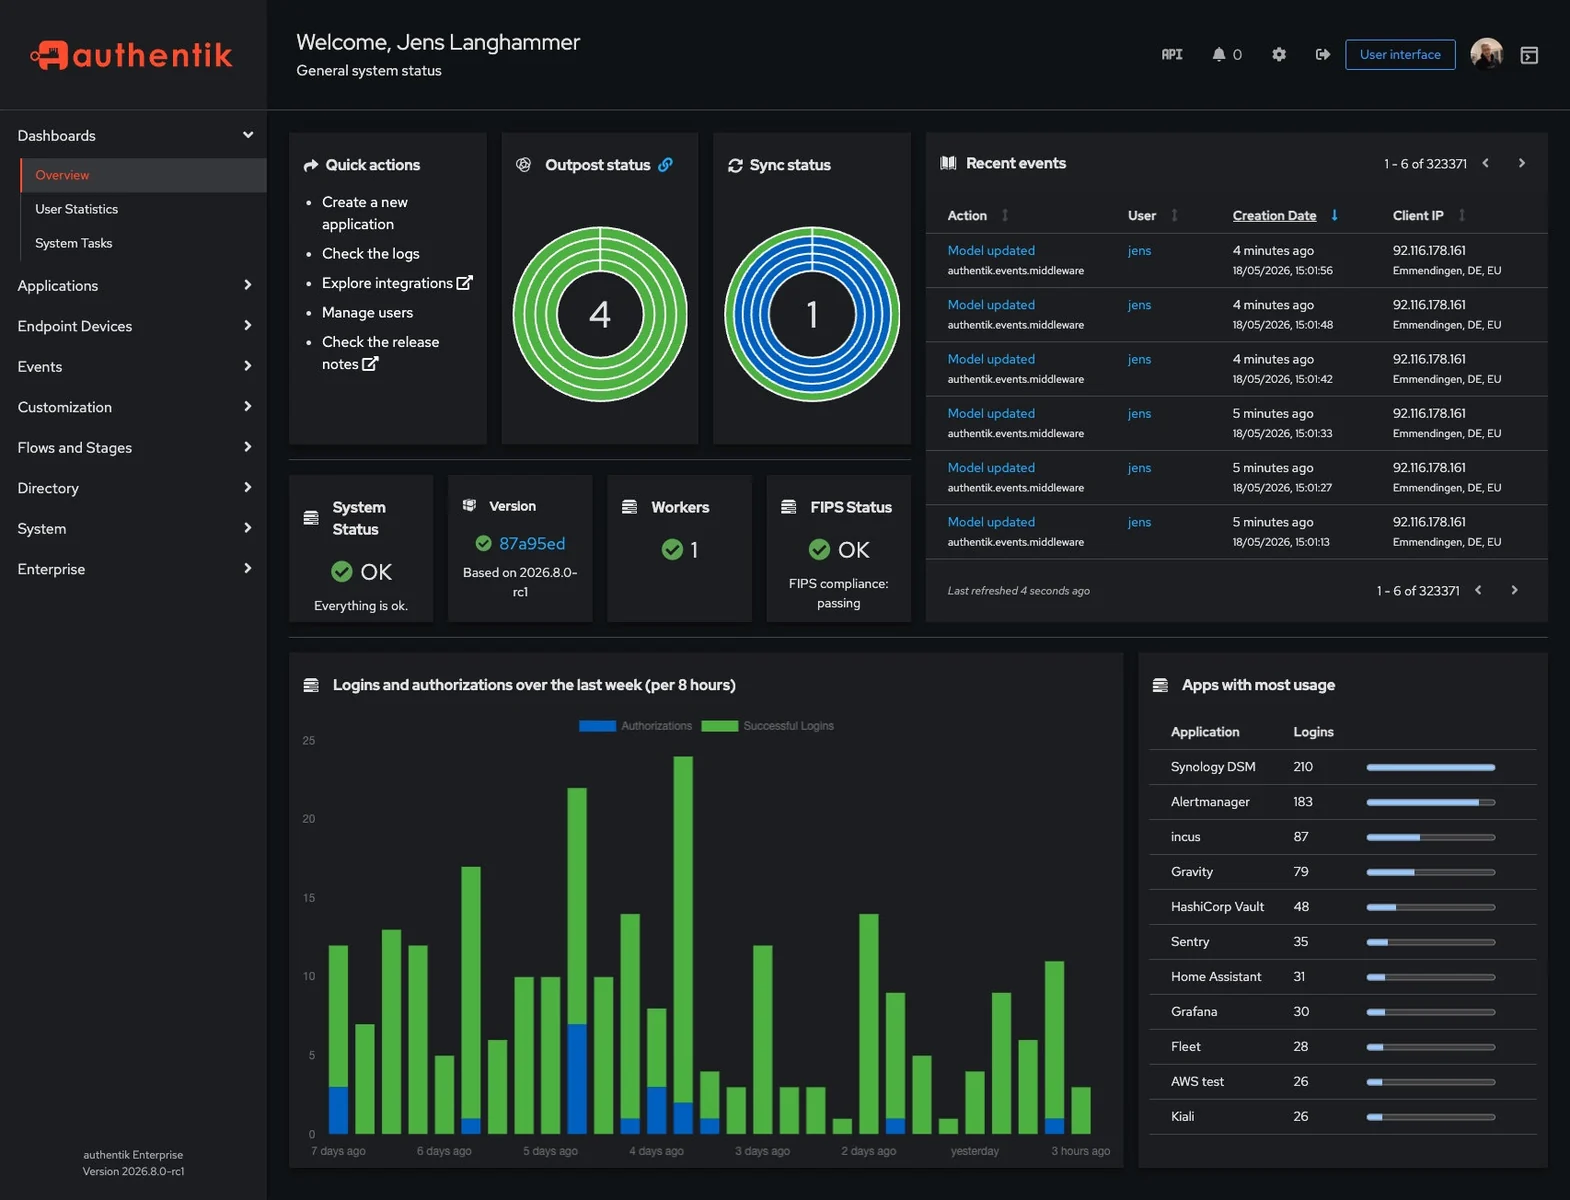 goauthentik/authentik
オープンソースのSSOおよびアイデンティティプロバイダー機能を提供し、SAML、OAuth2/OIDC、LDAP、RADIUSをサポートして、集中型の認証、認可、およびアクセス管理を実現します。
 dexidp/dex
プラガブルなコネクタを備えたOpenID Connect (OIDC) アイデンティティおよびOAuth 2.0プロバイダー
 openwisp/openwisp-controller
ネットワークおよびWiFiコントローラー:プロビジョニング、構成管理、アップデート(openwisp-config経由のプル、またはSSH経由のプッシュ)、x509 PKI管理など。主にOpenWRT向けですが、他のシステムでも動作するように設計されています。
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 huntandhackett/antignis
ネットワークデータを中央データベースにインポートし、Active Directoryグループを作成して、一貫したファイアウォールルール適用のためのGPOを生成することで、Windowsホストベースのファイアウォール管理を自動化します。
 oisf/suricata
リアルタイムのトラフィック検査、侵入検知・防御、プロトコル解析、およびルールベースの脅威ハンティングのためのオープンソースのネットワーク IDS/IPS/NSM エンジン。
 freeradius/freeradius-server
RADIUS、DHCPv4/v6、DNS、TACACS+、およびVMPSに対応した高性能マルチプロトコルAAAサーバーで、ネットワークの認証・認可・アカウンティングを一元管理します。