

DebuggerJ-
 jaime64net/debuggerj-
x86およびx64アプリケーション向けのAI統合デバッガー
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+7
jaime64net/debuggerj-x86およびx64アプリケーション向けのAI統合デバッガー
 yv1ing/secbox
サイバーセキュリティテストを、事前構築済みのサンドボックス環境で pi エージェントを使用して実施する。
 woldann/exoproc
Windows x64向けのクロスプロセスインストゥルメンテーションをTypeScriptで実現 — DLLインジェクションやCreateRemoteThreadを使わずに、関数のフック、スレッドのリダイレクト、別プロセスのメモリ読み書きが可能。
 sk4r4b/ntdll-reconstruction
NTDLLのアンフッキングとhellsgateゲートの亜種を組み合わせたテクニック
 aethervm/aethervm
AArch64およびx86_64のマシンコードをLLVM IRにリフトし、インストルメンテーション、難読化解除、ランタイムリカバリを行うLLVMネイティブのバイナリ解析・エミュレーションプラットフォーム。
 gmh5225/lithium-kernel
Windowsカーネルモードドライバとユーザーモードクライアントで、ゲームチート向けにIOCTLベースの物理・仮想メモリ読み書き、ページテーブルウォーク、パターンスキャン、入力エミュレーションを提供。
 x86rc/vmp-lazy-unpack
Windows x86/x64 VMProtect 3.xバイナリ向けのエミュレーションベースのアンパッカーおよびインポートリゾルバ。Unicornを使用してシステムコールをエミュレートし、デバッガなしでIATを再構築します。
 itm4n/pentest-windows
Windows 内部構造の研究と悪用テクニックのコレクション。レッドチームやペンテスター向けに、権限昇格、トークン悪用、ポストエクスプロイテーションの手法を網羅しています。
 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。
 llvmparty/striga
リバースエンジニアリング、最適化、VMハンドラ解析のために機械語コードを解析可能なIRに変換する、Pythonによる実験的なx86-64からLLVM IRへのリフター。
 not-matthias/amd_hypervisor
カスタマイズ可能なvmexitハンドラ(MSR、CPUID、RDTSC)とカーネルレベルの監視および研究のためのNPTフッキングを備えたRust AMD SVMハイパーバイザーフレームワーク。
 67-6f-64/antioreans-codedevirtualizer
ThemidaのFISH仮想マシン(2.2.5.0-2.2.7.0)を逆仮想化し、保護されたバイナリからネイティブコードを復元するIDA 6.8プラグイン。リバースエンジニアリング研究向け。
 thesecretclub/sandboxbootkit
Windows Sandbox用のBootkitで、DSE/PatchGuardを無効化します。
 abraxas/gatex
FortinetHunter (@YogSoth0) バイナリクラッキングアプリケーション。FortinetHunter の CTF の一部。ELF door: ストリップされた Nuitka onefile、XOR でスクランブルされた Argon2id 検証器、AES-GCM 整合性。
 gmh5225/kernel-ctf
LinuxカーネルエクスプロイトのCTFチャレンジ集。バッファオーバーフロー、use-after-free、競合状態の脆弱性を扱い、実践的なセキュリティ学習を可能にします。
 hfiref0x/kdu
Windowsカーネルドライバーユーティリティ。脆弱な署名済みドライバーを悪用(BYOVD)してDSEをバイパスし、未署名ドライバーをロードし、保護されたプロセスをハイジャックし、プロセスメモリをダンプします。
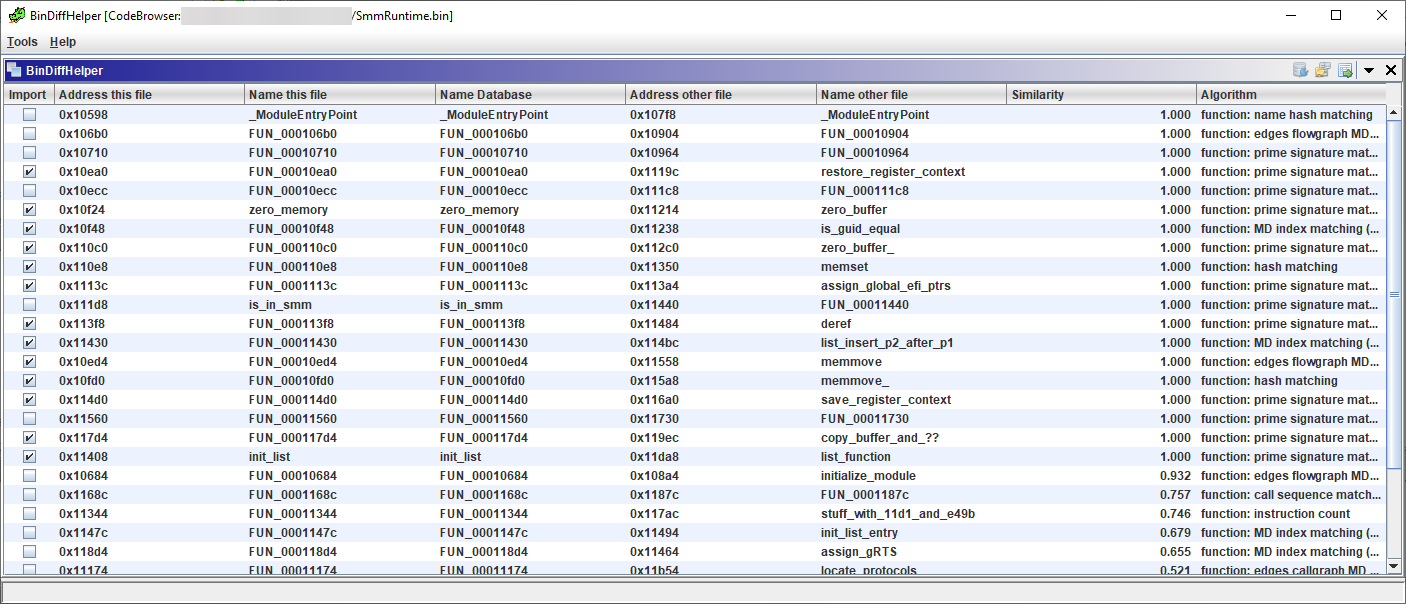 ubfx/bindiffhelper
Ghidra拡張機能で、関数マッチングのためにBinDiffを統合する
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engineを活用した、シンボル対応のx86/x64アセンブリパッチング用IDA Proプラグイン。Keypatchのフォークで、自動IDAシンボル解決、RIP相対エンコーディング、_↔. の名前補正を備えています。