

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
 rapid7/metasploit-payloads
異なるMetasploit Frameworkペイロードのための統合リポジトリ
 g13net/lockjaw
Rust製チームサーバー、Zigインプラント、間接システムコール、AMSIバイパス、リフレクティブ/PoolPartyインジェクション、インメモリBOF実行、HTTP/DNSトランスポートを備えたモジュラーWindows C2フレームワーク。
 mythicagents/xenon
Windows向けにC言語で書かれたMythicエージェント
 x3r0day/fud-c2-framework
ファイルレスリバースシェルおよびC2フレームワーク。直接システムコール、プロキシトンネリング、ChaCha20暗号化を活用し、AV回避を実現します。
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
 pr0xylife/qakbot
脅威インテリジェンスおよびマルウェア解析リポジトリ。銀行型トロイの木馬とボットネットに焦点を当て、IOC、C2インジケーター、行動調査(ビヘイビアリサーチ)を含み、検知と防御に役立つ情報を提供します。
 tihanyin/pssw100avb
公開時点で100%のAVバイパスを備えた、便利なPowerShellスクリプトの一覧。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 pr0xylife/gozi
ブラウザインジェクションとコマンド&コントロール機能を備えたバンキング型トロイの木馬で、認証情報や金融データの窃取に使用されます。マルウェア解析、検知、脅威インテリジェンスに関連します。
 darkcodersc/subseven
SubSeven Legacy 公式ソースコードリポジトリ
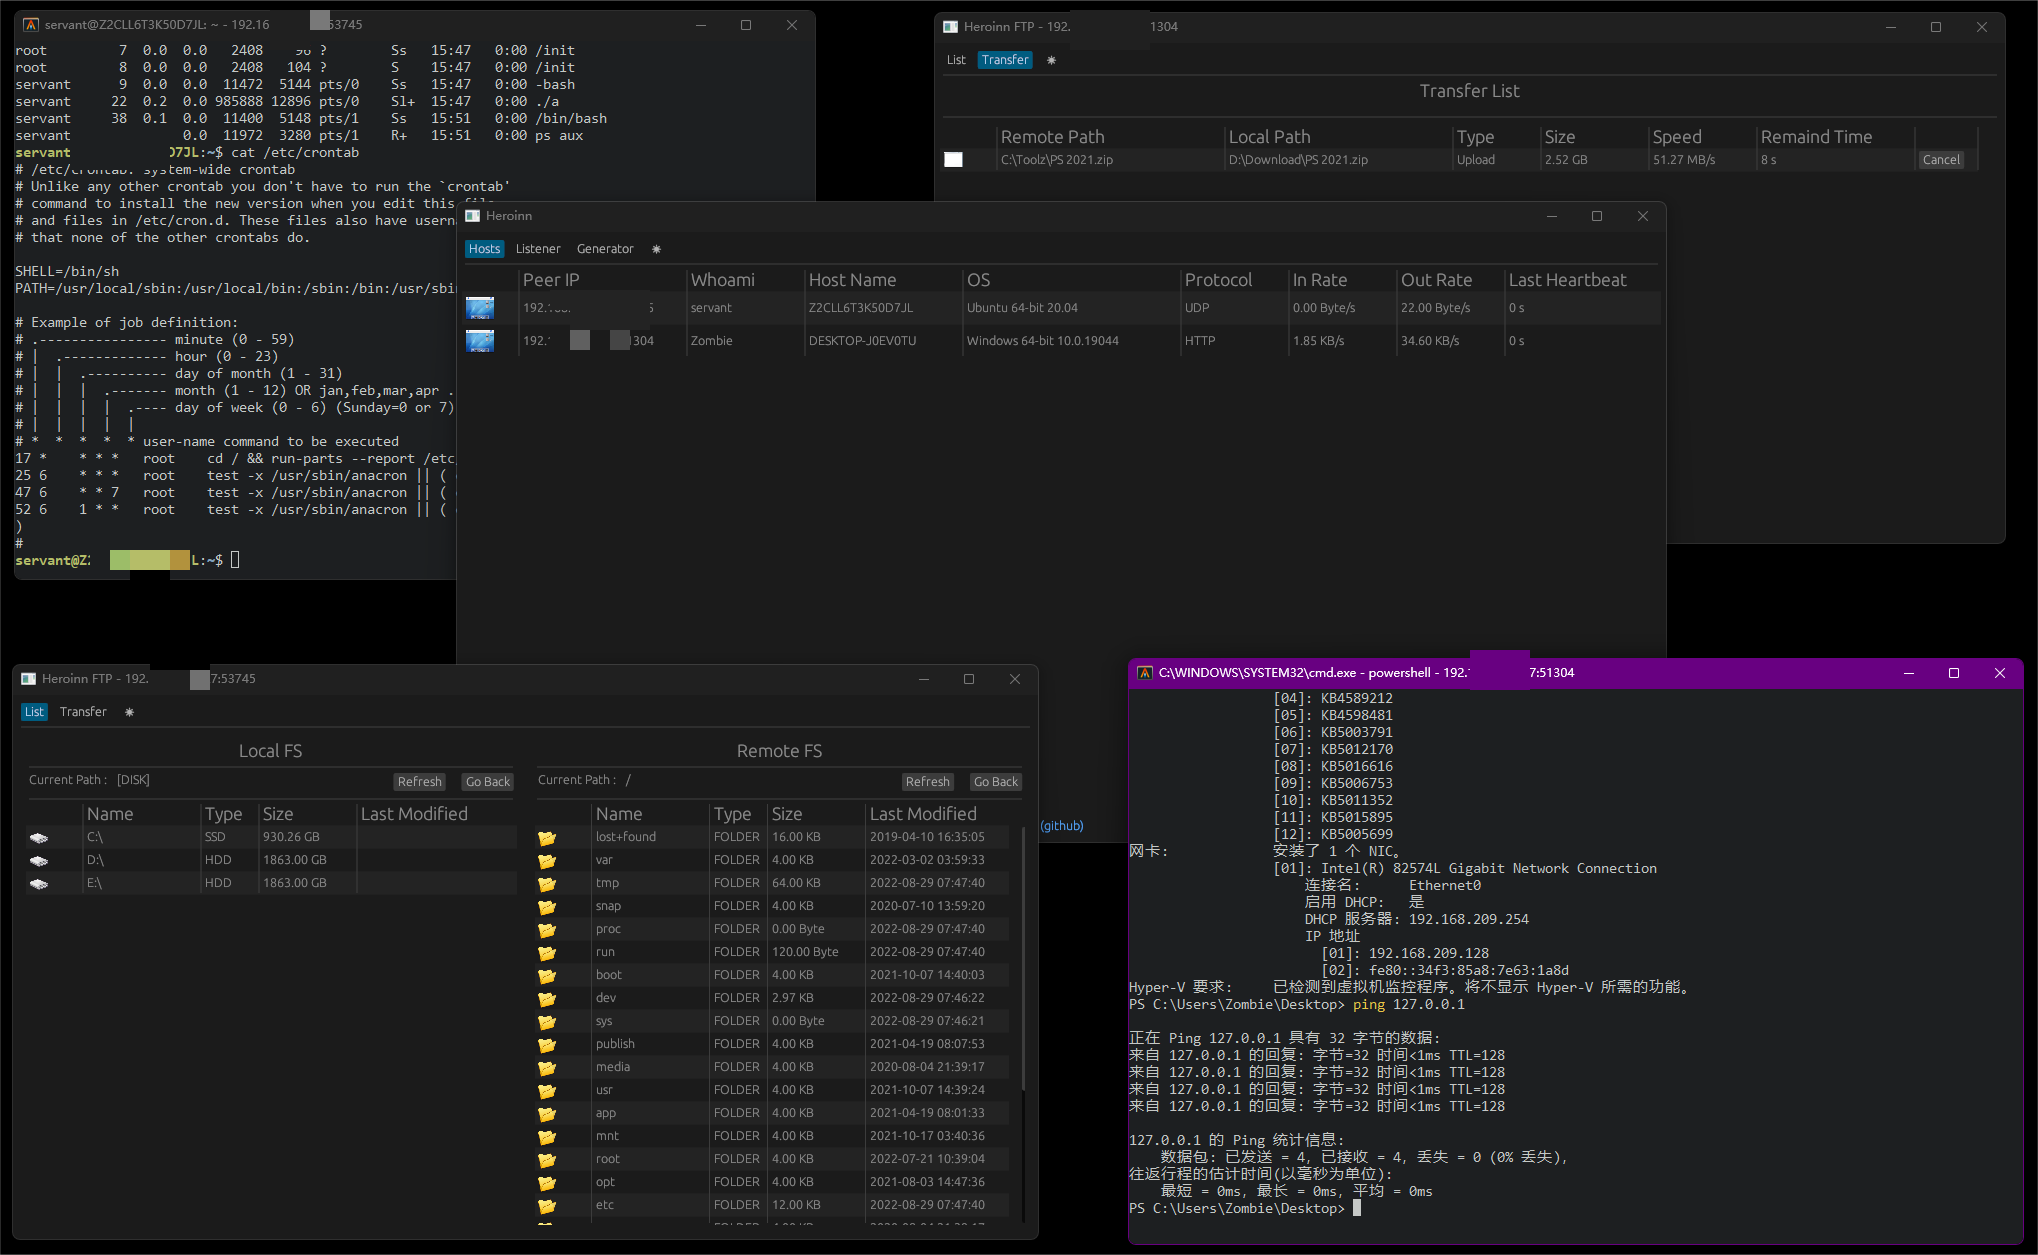 b23r0/heroinn
A cross platform C2/post-exploitation framework.
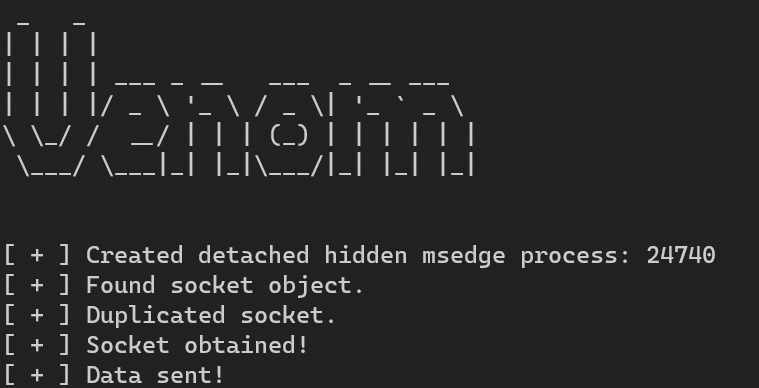 idov31/venom
Venom は、盗まれたブラウザソケットを使用して回避的通信を実行することを目的としたライブラリです
 rvrsh3ll/rendezvousrat
libp2p を利用した自己修復型 RAT
 demon-i386/zoshrinkc2
DNS over HTTPSを標的とするマルウェア(一度だけ実行される)