

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
 oyesanyf/oshoosiclaw
Ring-0 WindowsドライバーとLinux eBPFの実行前ブロックを組み合わせ、YARA検出、MITRE ATT&CKマッピング、P2Pメッシュによる脅威共有を備えた自律型Rustエンドポイントセキュリティエージェント。
 capture0x/confirmesc
Linuxの権限昇格列挙ツール。悪用可能性を確認し、正確なrootシェルコマンドを提示します - GTFOBinsを探し回る必要はありません。MCPサーバー + AIエージェントスキルを同梱。
 capture0x/adstrike
AIを活用したモジュール式Active Directoryレッドチームフレームワーク。認可されたペネトレーションテスト、AD列挙、攻撃パス分析、Kerberos/ADCSワークフロー、レポート作成、オペレーター自動化、MCPサーバー統合に対応。
 gmh5225/mcp-god-mode
何でもやってほしいと思ったことはありませんか? 単一のMCPサーバー上に148の強力なInfosec/Adminツール。
 kr0no/bloodhound-shell
BloodHound API用のインタラクティブなコマンドラインシェル。

 yukibtc/redknife
攻撃的セキュリティのためのスイスアーミーナイフ。
 bittersecurity/decepticon
自律型LLMレッドチームエージェント。偵察、エクスプロイト、権限昇格、横展開、C2といった攻撃チェーン全体を計画・実行し、隔離されたKaliサンドボックス内で動作する。
 cognis-digital/c2detect
C2サーバーフィンガープリンター — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 yslxotwod/wifisting
GTK4 ワイヤレスセキュリティツールキット。Wi-Fi、Bluetooth、RF、Zigbee、NFC、ルーター側攻撃向けの57個のスタンドアロンシェルモジュールに加え、MITM、偵察、キャプチャ解析、キルチェーン自動化を備えています。
 vqkro/ddossnake
L7 HTTPおよびL4 raw TCP/UDPモード、マルチスレッドワーカー、ライブレートグラフ、Windows GUIとクロスプラットフォームCLIを備えたGo製の負荷・ストレステストツール。
 karmanya03/overthrone
Rust製のオールインワンActive Directoryエクスプロイトフレームワーク: LDAP/SMB/Kerberos列挙、攻撃グラフのパス探索、Kerberoasting、NTLMリレー、チケット偽造、DCSync、レポート作成を単一の静的バイナリに統合。
 kypvas/red-team-map
レッドチーム作戦アーキテクチャマップ 総合オペレーターリファレンス — インフラストラクチャからインパクトまで
 onescripter/wmiexec
WMIとPowerShellのみを使用して(リモート処理ではなく)Windowsコマンドをリモートで実行し、出力をキャプチャします。
 linnemanlabs/glimmer
敵対者エミュレーションおよびC2フレームワーク(セキュリティリサーチ向け)
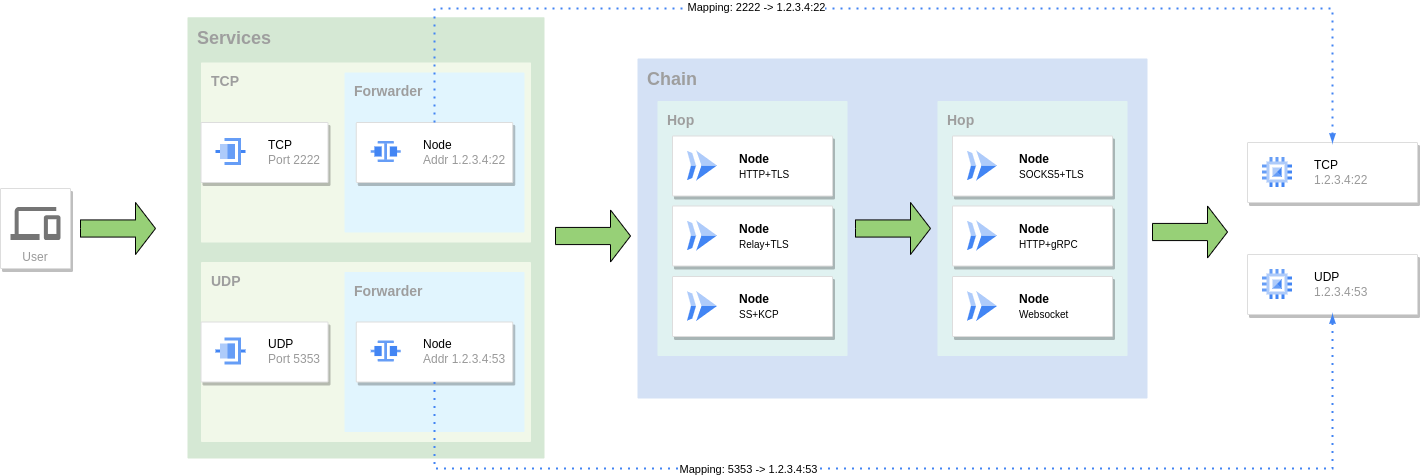 go-gost/gost
GO Simple Tunnel - golangで書かれたシンプルなトンネル
 rapid7/metasploit-payloads
異なるMetasploit Frameworkペイロードのための統合リポジトリ
 vulncheck-oss/external-c2-experiments
go-exploit用の外部C2モジュールで、リバースSSHシェルを捕捉し、カスタムC2プロファイルをエクスプロイトに統合するためのサーバーリスナーとペイロードクライアントを提供します。