

summit
 pennacle-security/summit
オープンソースのWebセキュリティテストプラットフォーム:プロキシ、スキャナー、ファザーを1つのCLIに統合。Pennacle Security製。
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
 brutelogic/unkover
Bash製の403/401アクセスバイパステスター。ヘッダースプーフィング、メソッド改ざん、パス正規化、エンコーディング技術を用いてURLをプローブし、成功時にはcurl PoCを返します。
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。
 albinowax/activescanplusplus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、式言語インジェクション、Shellshock、その他のWeb脆弱性のチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 portswigger/active-scan-plus-plus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、コードインジェクション、およびShellshockやLog4Shellなどの既知のCVEに対するチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 d0ge/xsw
XML Signature Wrapping Burp Suite 拡張機能
 d0ge/websocketturbointruder
Burp Suite 拡張機能で、カスタム Python コードによる WebSocket メッセージのファジングを可能にし、複数のエンジン、HTTP ミドルウェアルーティング、レスポンス分析をサポートします。
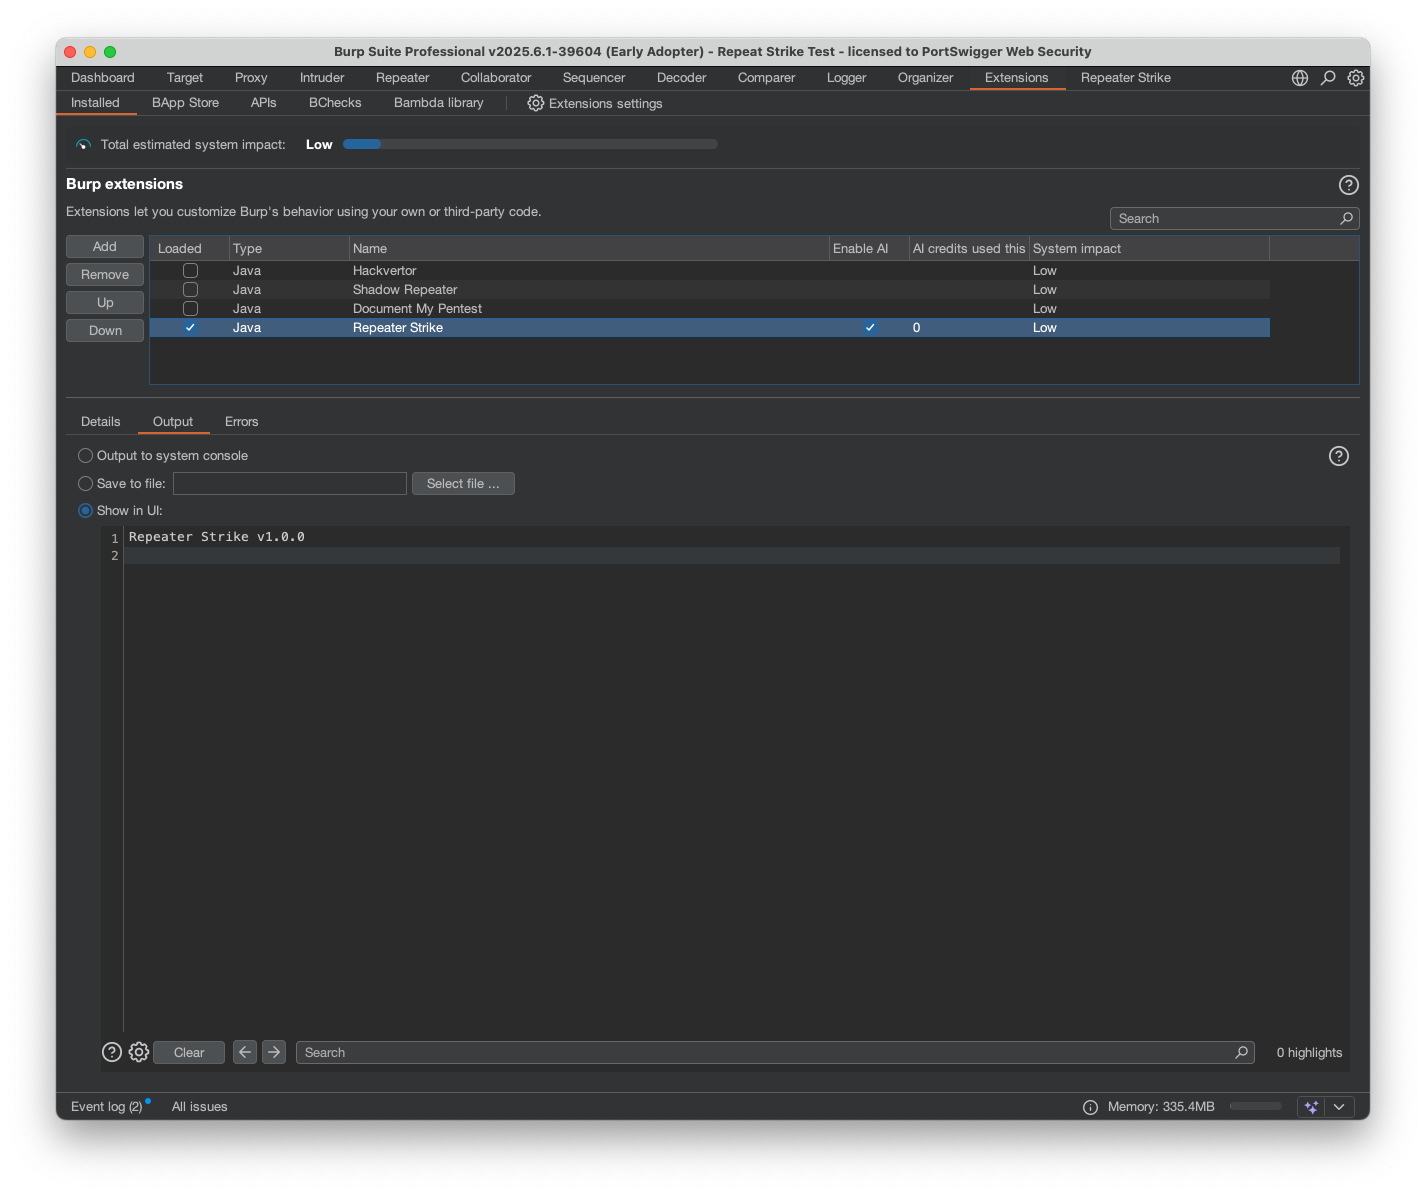 hackvertor/repeat-strike
Burp Suite拡張機能で、AI生成のregex strikeルールを使用してIDORやアクセス制御の欠陥を検出し、プロキシ履歴をスキャンして同様の問題を大規模に発見します。
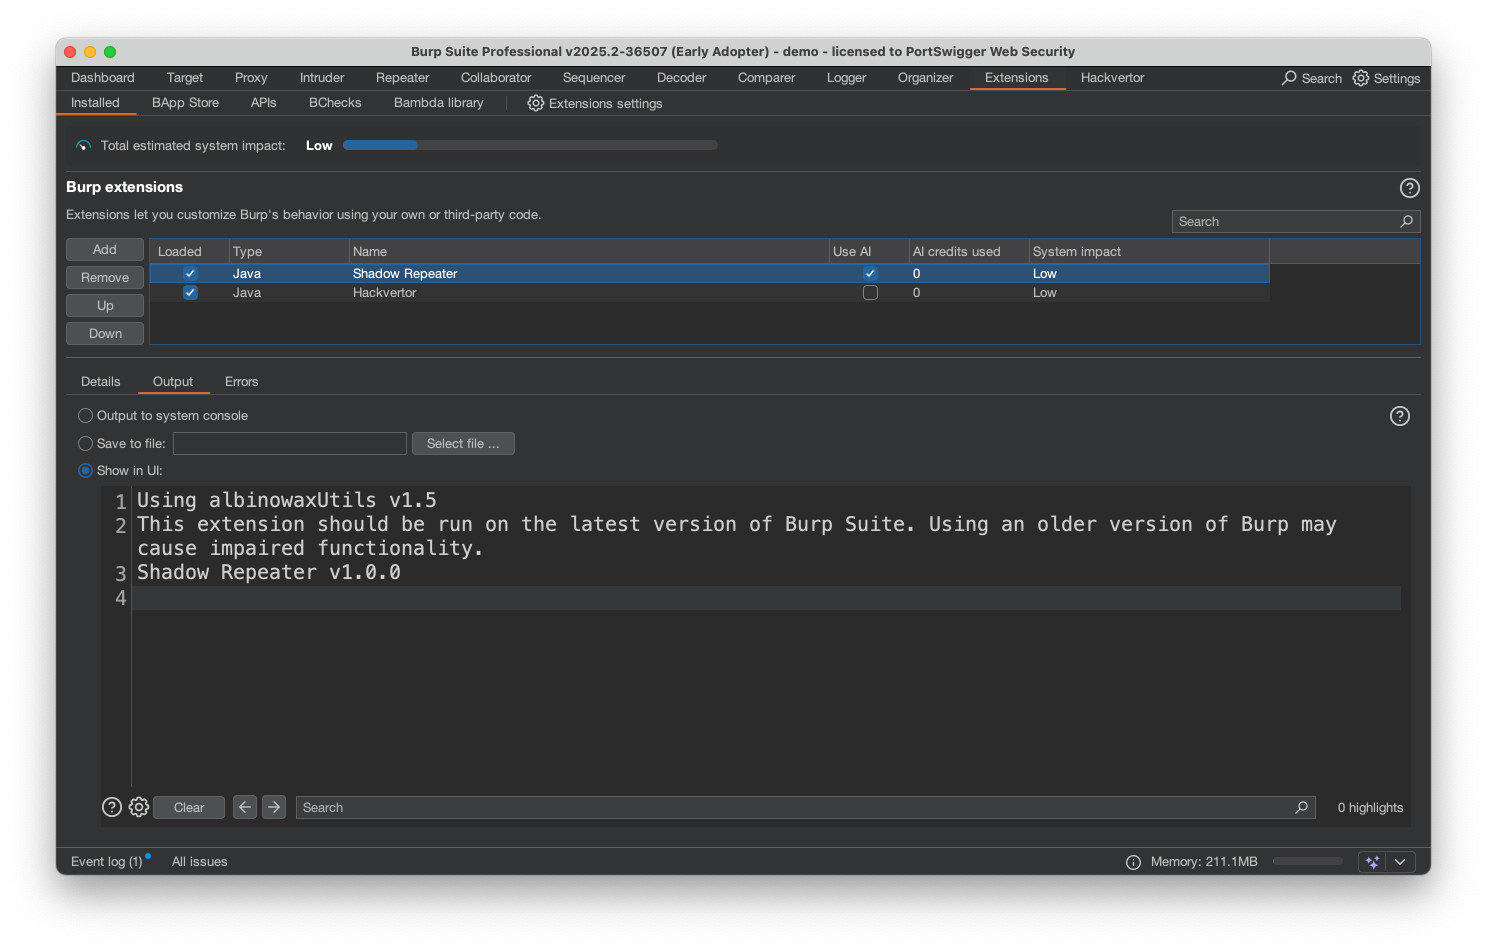 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
 portswigger/burp-extensions-montoya-api-examples
Burp Suite の Montoya API を実演するサンプル拡張機能で、HTTP およびプロキシハンドラー、カスタムスキャンチェック、Intruder ペイロード、WebSocket 処理、Collaborator 連携をカバーしています。
 usebruno/bruno
オープンソースのIDEで、APIの探索とテスト用(Postman/Insomniaの軽量な代替)
 piratesshield/apiharvester
ワンショットAPI攻撃ツール - 指定されたルートからAPI URLを見つけ、自動攻撃をシミュレートします
 vighnesh91/securiscan
標準ライブラリのみのPythonセキュリティトリアージエンジンで、パッシブヘッダー検査、アクティブカナリアプロービング、オフライン静的診断を通じてWebアプリ、API、LLM、モバイルパッケージをスキャンします。
 devcop95/bugbounty-lab101
HackerOneリサーチャー向けの完全なバグバウンティワークスペース。スコープの適用、自動偵察/脆弱性パイプライン(400以上のツール)、レポートテンプレート、CVE/CWEウォッチリスト、ローカルVM練習ラボを含みます。規律ある倫理的なハンティングのために構築されています。
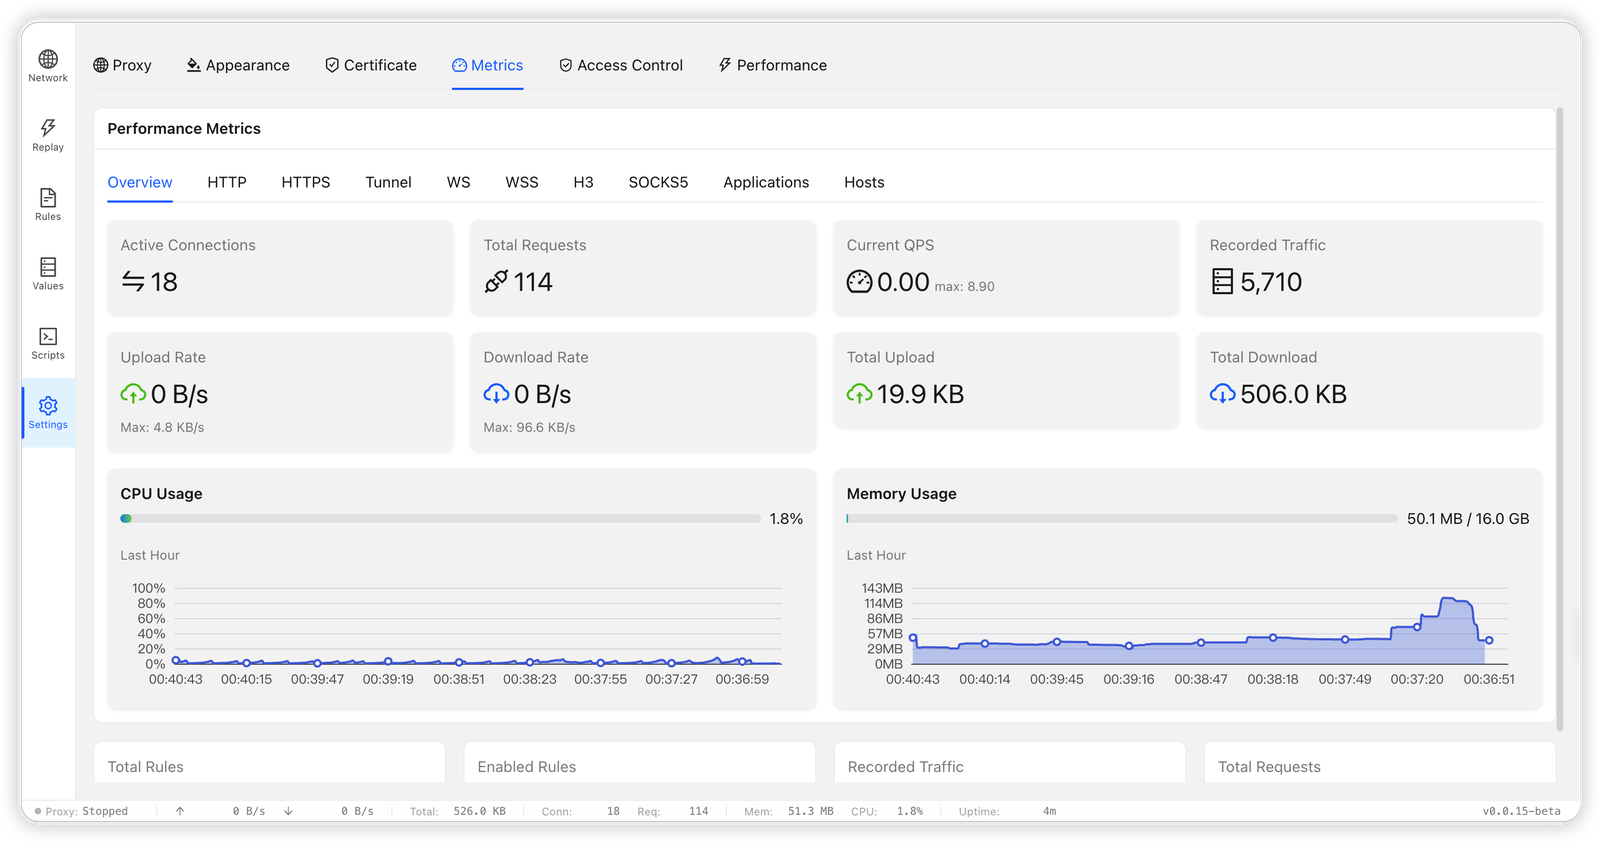 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 theqmaks/resolver
この拡張機能は、一般的なCAPTCHAソリューションサービスをBurpSuiteに統合し、手動介入なしでさまざまな種類のCAPTCHAを処理します。