

miniDumpReader
 gmh5225/minidumpreader
Windows MiniDump(MDMP)ファイルをKaitai Structで解析し、メモリ内の文字列を抽出してYARAルールでスキャンすることで、フォレンジックおよびマルウェアのトリアージを行います。
memory-forensicsforensicsmalware-analysis+3
gmh5225/minidumpreaderWindows MiniDump(MDMP)ファイルをKaitai Structで解析し、メモリ内の文字列を抽出してYARAルールでスキャンすることで、フォレンジックおよびマルウェアのトリアージを行います。
 ahmadhassan-bted/nasuno
AI音声ウォーターマーク除去&フォレンジック逆帰属ツールキット。ISO 226知覚マスキングによりSuno、Udio、およびニューラルフィンガープリントを無効化します。
 lascc/dfirhub
アーティファクトパスを検索し、収集スクリプトをビルドし、Sigmaルールを変換。すべてを一か所で。
 gmh5225/maldec-edr
Unixエンドポイント検出応答ソリューション。カーネルレベルのメカニズムを使用して、異常やマルウェア攻撃をリアルタイムで検出します。
 gmh5225/malwaredb
分析・研究用に、マルウェアファミリと種類ごとに整理された961のマルウェアファミリ(1.36 GB)の厳選コレクション。パスワード保護されたZIPアーカイブ形式。
 rorywag/hayabusa-bulk-runner
KAPEコレクションのフォルダ全体に対してHayabusaを一括実行し、ホストごとに1回ずつ実行して、ホスト別レポートとクロスホストのトリアージダッシュボードを生成します
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 clausing/scripts
デジタルフォレンジック、インシデントレスポンス、ネットワーク分析のためのPythonおよびPerlスクリプト集。ハッシュ署名ツールやパケットgrepユーティリティを含む。
 microsoft/routeros-scanner
RouterOS(Mikrotik)のフォレンジックアーティファクトと脆弱性をスキャンするツール。
 star-sg/random-scripts
悪意のあるLNKサンプルを解析し、MHTMLからOLEオブジェクトを抽出し、ファビコンをハッシュ化してフィッシングサイトを追跡するためのDFIRおよびOSINT Pythonスクリプト集。
 sims718718/unifiedthreathunting
セキュリティチーム向けに、トリガー、SMART仮説、実現可能性ゲート、スコープ設定、ハント計画、結果報告を網羅する、構造化された反復可能な脅威ハンティング手法を文書化します。
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
 radkawar/aws-firmware-dump
起動可能なAWS AMIのEBSディスクを取得し、EBS direct API経由でスナップショットをsha256マニフェスト付きのプライベートS3バケットへストリーミングし、オプションでrawイメージの展開も行います。
 jeeberrr/honeypot-stuff
ハニーポットでキャプチャしたものに関するマルウェア分析レポートのようなもの
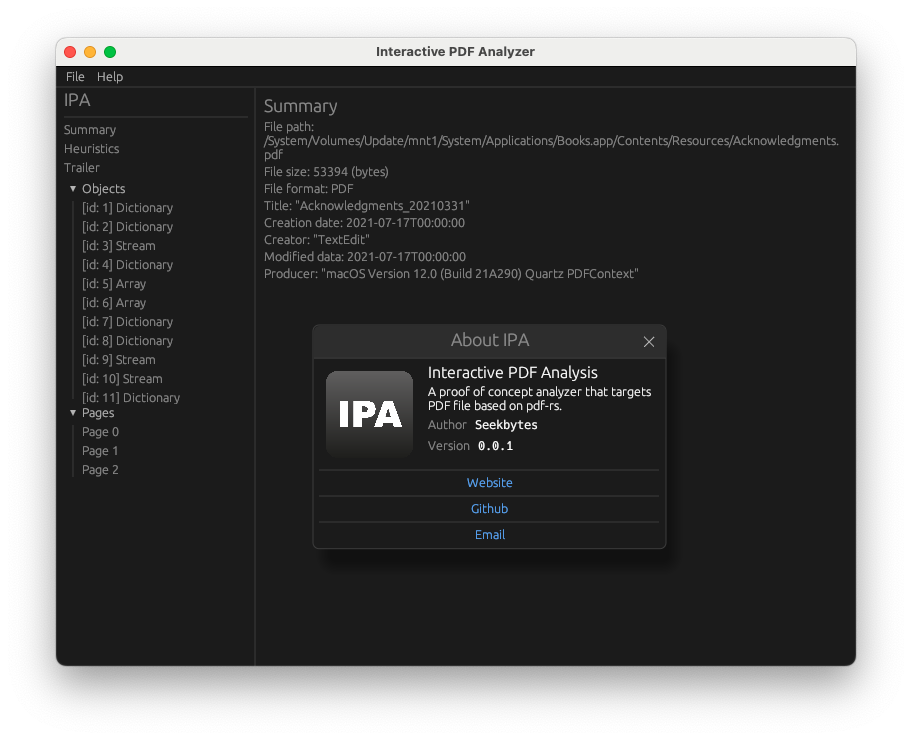 seekbytes/ipa
PDFファイルを深く分析するためのGUIアナライザー。悪意のあるペイロードを検出し、オブジェクトの関係を理解し、脅威分析に必要な重要情報を抽出します。
 wrongbaud/spidump
ロジックアナライザのキャプチャからSPIフラッシュイメージを再構築するためのツール
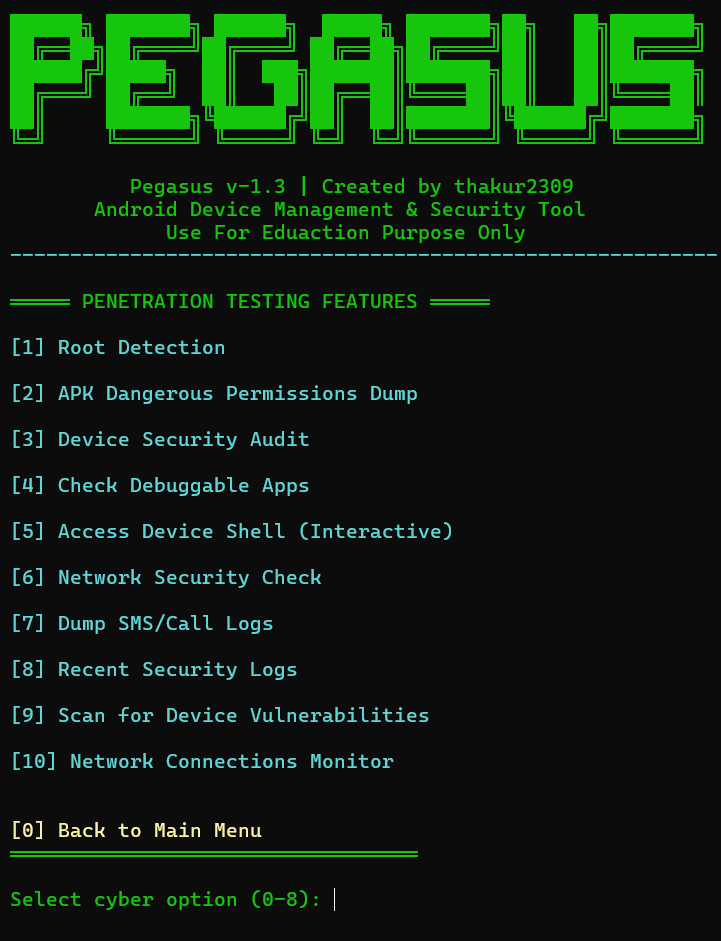 thakur2309/pagasus-pro
Python ADBベースのAndroidデバイス管理およびセキュリティ監査ツールキット。root検出、パーミッションダンプ、デバッグ可能アプリのスキャン、ログおよび連絡先の抽出のためのインタラクティブメニューを備えています。