

semantic_firewall
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
defensive-toolsstatic-analysisstatic-code-analysis+6
36
blackvectorops/semantic_firewallGenerate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 githubsecuritylab/seclab-taskflow-agent
CodeQL統合によるAI支援コード監査、脆弱性トリアージ、セキュリティリサーチに使用される、宣言型YAML駆動のエージェントワークフロー向けMCP対応マルチエージェントフレームワーク。
 nealbridges/vulnhunter
攻撃者のようにソースコードを推論し、実行可能なPoCで悪用可能な脆弱性を確認し、hunt・fix・verifyスキルを通じてテストファーストの修正を推進するエージェント型AIセキュリティスキャナー。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 joshuaprovoste/deserializer
AI、LLM、ロボティクス、データサイエンス、機械学習、深層学習(ただしこれらに限定されない)におけるPythonのRCE経路と深いデシリアライゼーションチェーンを発見するための、エージェント型LLM駆動の関係マッピングを備えたASTベースの静的コードアナライザー。
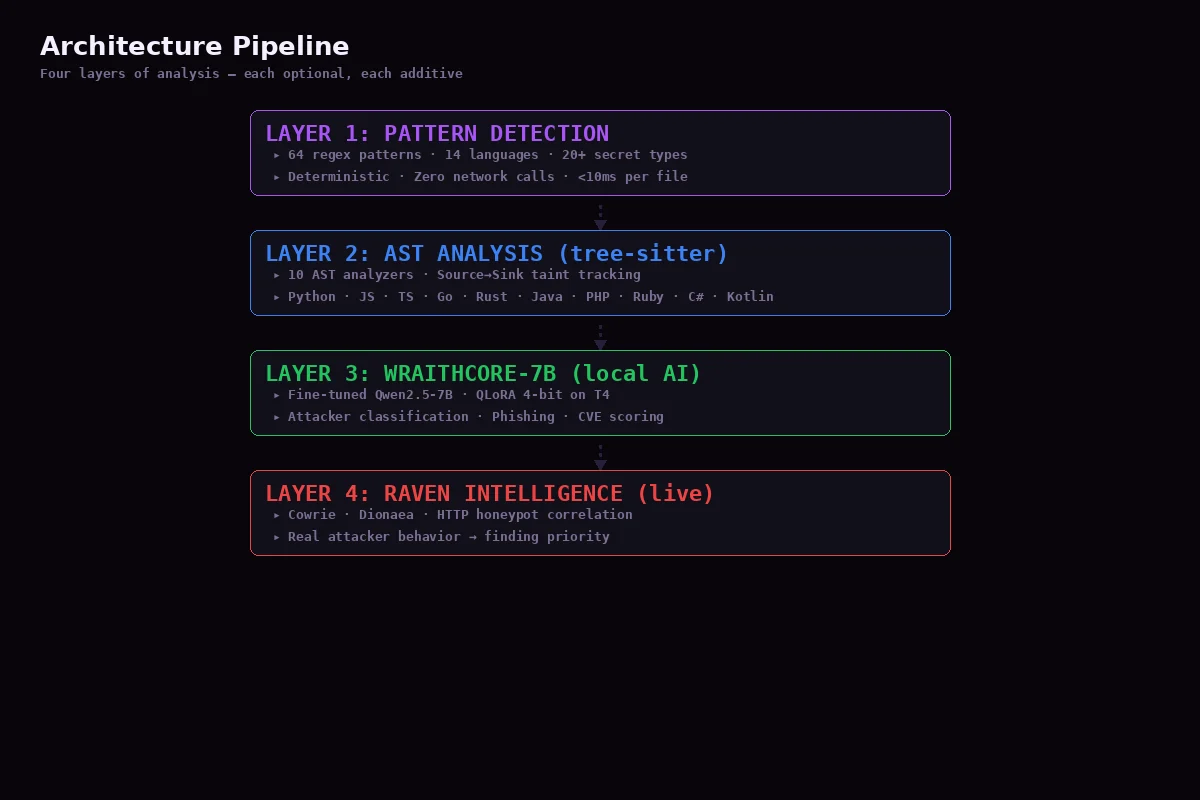 niffyhunt/codeguard-copilot
AIを活用したセキュリティコパイロットで、コーディング中に脆弱性を検出します。開発者向けのリアルタイムセキュリティスキャン、教育的な解説、自動修正を提供します。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 nationwide-group-oss/cryptoptic
CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。
 whgojp/javaseclab
脆弱なコードと修正済みコード、攻撃シナリオ、ソース/シンク監査ノート、およびセキュリティトレーニングとツール評価のためのセキュアコーディングガイダンスを備えた包括的なJava脆弱性ラボ。
 auditinfra-io/o1js-scan
o1js/Mina zkAppsおよびNoir回路におけるzk回路の健全性バグを検出する依存関係不要の静的解析ツール
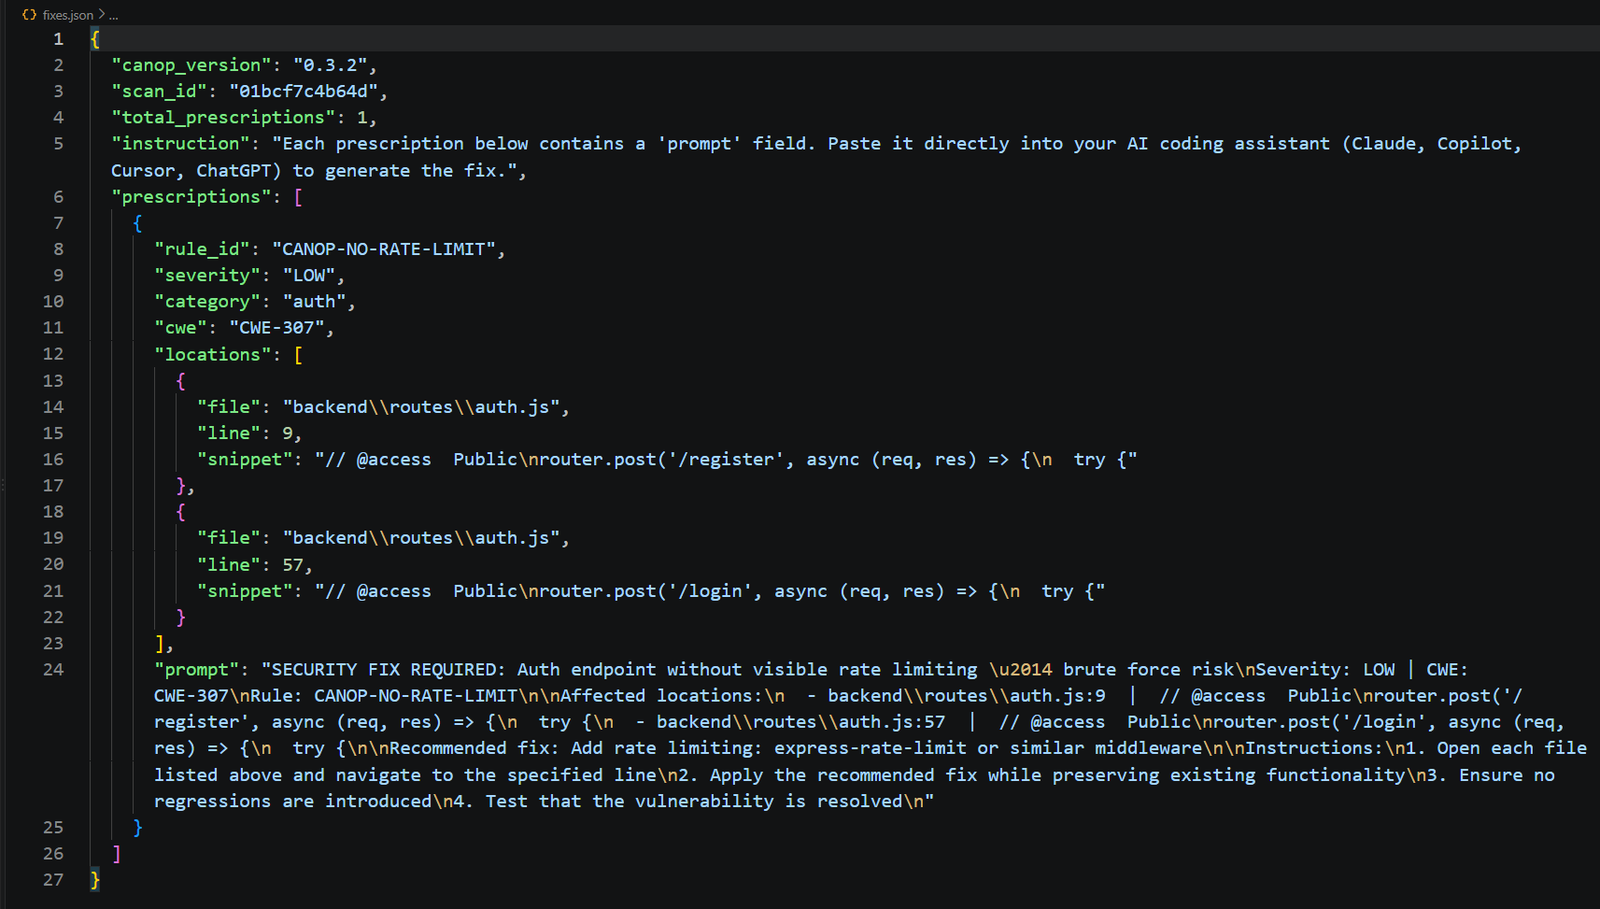 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 offensive360/mcp-server
MCPサーバーで、ローカルコードベースに対してSASTスキャンを実行し、深刻度と修正内容を含む検出結果を返します。これにより、AIアシスタントがセキュリティ分析と是正対応を実行できるようになります。
 arian-gogani/enforcement-coverage
兄弟ルートよりも弱い認可を持つAPIルートを検出します。ソースからCVE-2026-45316を復元しました。否定的な結果も含みます。