exoproc
 woldann/exoproc
Windows x64向けのクロスプロセスインストゥルメンテーションをTypeScriptで実現 — DLLインジェクションやCreateRemoteThreadを使わずに、関数のフック、スレッドのリダイレクト、別プロセスのメモリ読み書きが可能。
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
4
 sk4r4b/ntdll-reconstruction
NTDLLのアンフッキングとhellsgateゲートの亜種を組み合わせたテクニック
 aethervm/aethervm
AArch64およびx86_64のマシンコードをLLVM IRにリフトし、インストルメンテーション、難読化解除、ランタイムリカバリを行うLLVMネイティブのバイナリ解析・エミュレーションプラットフォーム。
 linnemanlabs/glimmer
敵対者エミュレーションおよびC2フレームワーク(セキュリティリサーチ向け)
 rapid7/metasploit-payloads
異なるMetasploit Frameworkペイロードのための統合リポジトリ
 hfiref0x/kdu
Windowsカーネルドライバーユーティリティ。脆弱な署名済みドライバーを悪用(BYOVD)してDSEをバイパスし、未署名ドライバーをロードし、保護されたプロセスをハイジャックし、プロセスメモリをダンプします。
 trustedsec/lazzzy_dump
laZzzyでラップされたPEバイナリから、シグネチャマッチングとRIP相対アドレス解決により、AES-CBC/XORで難読化されたシェルコードを実行やエミュレーションなしで静的に抽出・復号します。
 x3r0day/fud-c2-framework
ファイルレスリバースシェルおよびC2フレームワーク。直接システムコール、プロキシトンネリング、ChaCha20暗号化を活用し、AV回避を実現します。
 racoten/reflectivepluginloader
Windows x64向けのリフレクティブPEマッパーおよび回避強化型モジュールスタンピングエンジン
 jephthai/evilvm
Forthベースのコンパイラを位置非依存のx86_64シェルコードとしてデプロイし、TCP、HTTP、ICMP、SMB経由で対話型REPLを備えたリモートコード実行エージェントを提供します。
 rurixis/msrkit
ROPチェーンとWRMSRプリミティブを組み合わせてカーネル関数を呼び出し、BYOVD(AmdTools64.sys)を通じて未署名ドライバーをマッピングするというコンセプト
 withsecurelabs/radare2-scripts
# マルウェア解析用radare2スクリプト集:メモリダンプからのバイナリ抽出、PEヘッダーのパッチ適用、シェルコード内のハッシュ化された関数インポートのデコード
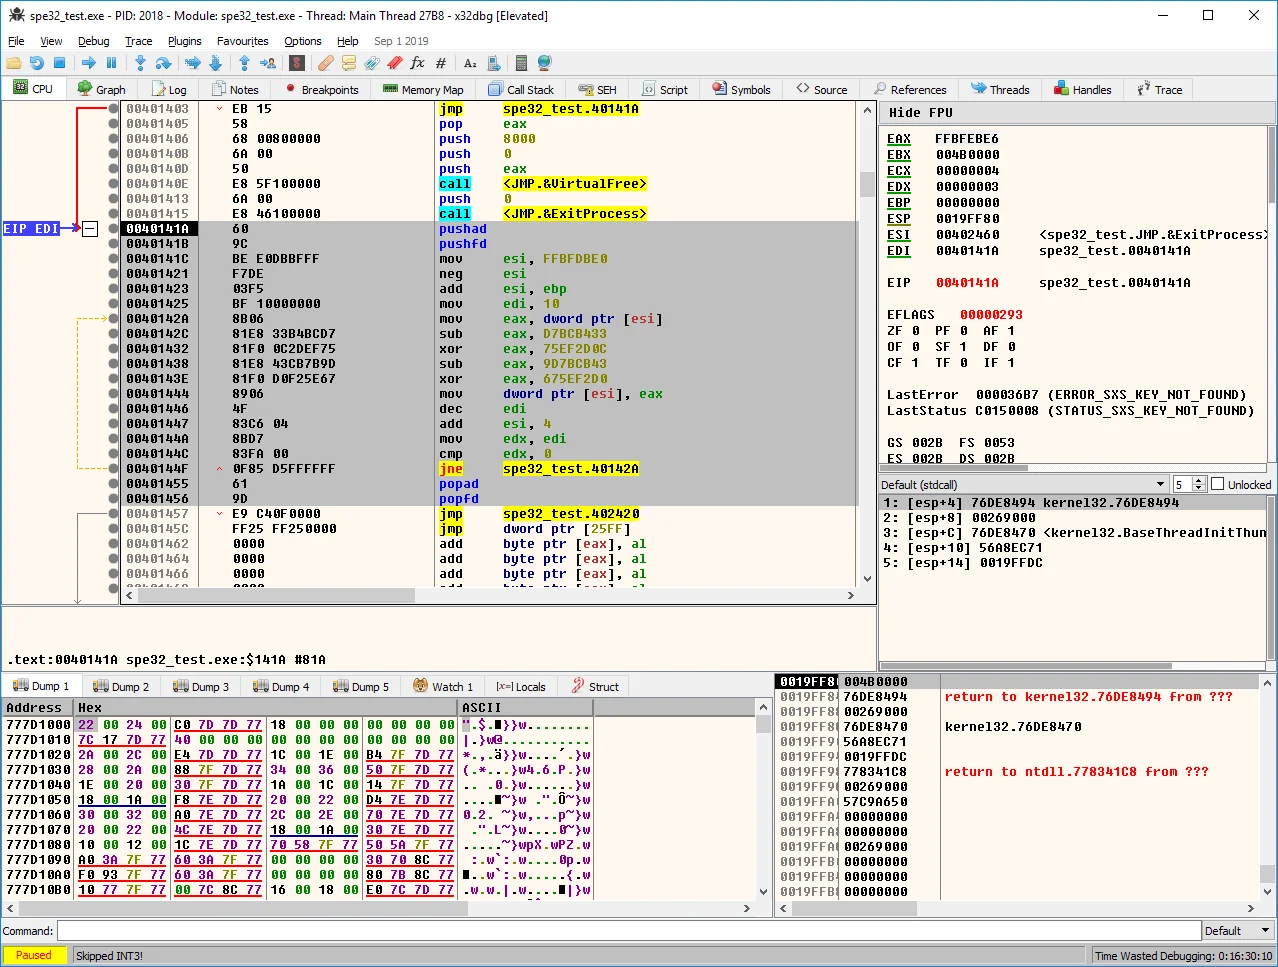 pelock/simple-polymorphic-engine-spe32
ランダムに選択された命令とキーを使用してデータを暗号化するための、独自のポリモーフィック復号コードを生成します。ジャンクオペコードの生成も含みます。32ビットMASMアセンブリで記述されています。
 ccob/threadlessinject
リモート関数フッキングを使用したスレッドレスプロセスインジェクション。
 mgeeky/shellcodefluctuation
シェルコードのメモリ保護をRW/NoAccessとRXの間で変動させ、その内容を暗号化/復号化する高度なインメモリ回避技術。
 hasherezade/libpeconv
マルウェア解析とリバースエンジニアリングのためのカスタムPE読み込み・操作ライブラリ。手動マッピング、IATフッキング、メモリダンプ、インポート再構築に対応。