

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
 capture0x/confirmesc
Linuxの権限昇格列挙ツール。悪用可能性を確認し、正確なrootシェルコマンドを提示します - GTFOBinsを探し回る必要はありません。MCPサーバー + AIエージェントスキルを同梱。
 capture0x/adstrike
AIを活用したモジュール式Active Directoryレッドチームフレームワーク。認可されたペネトレーションテスト、AD列挙、攻撃パス分析、Kerberos/ADCSワークフロー、レポート作成、オペレーター自動化、MCPサーバー統合に対応。
 p3ng0s/archlive
Arch Linuxをベースに構築された物理アクセスレッドチーム向けライブISO
 ripits-sec/couchpotato
Windows 特権昇格ツール。ETW と AMSI にパッチを適用し、間接システムコールを使用して SeImpersonatePrivilege を悪用し、サービスアカウントまたは管理者を NT SYSTEM に昇格させる。
 bittersecurity/decepticon
自律型LLMレッドチームエージェント。偵察、エクスプロイト、権限昇格、横展開、C2といった攻撃チェーン全体を計画・実行し、隔離されたKaliサンドボックス内で動作する。
 sk4r4b/ntdll-reconstruction
NTDLLのアンフッキングとhellsgateゲートの亜種を組み合わせたテクニック
 itm4n/pentest-windows
Windows 内部構造の研究と悪用テクニックのコレクション。レッドチームやペンテスター向けに、権限昇格、トークン悪用、ポストエクスプロイテーションの手法を網羅しています。
 karmanya03/overthrone
Rust製のオールインワンActive Directoryエクスプロイトフレームワーク: LDAP/SMB/Kerberos列挙、攻撃グラフのパス探索、Kerberoasting、NTLMリレー、チケット偽造、DCSync、レポート作成を単一の静的バイナリに統合。
 kypvas/ad_attack_architecture
Active Directory 攻撃アーキテクチャマップ 総合ペネトレーションテストリファレンス — 偵察からドメイン掌握まで
 kypvas/red-team-map
レッドチーム作戦アーキテクチャマップ 総合オペレーターリファレンス — インフラストラクチャからインパクトまで
 elnerd/get-netntlm
PowerShellモジュールで、現在のユーザーのNetNTLMv2ハッシュを取得します
 onescripter/wmiexec
WMIとPowerShellのみを使用して(リモート処理ではなく)Windowsコマンドをリモートで実行し、出力をキャプチャします。
 xpn/randomtsscripts
RedTeamエンゲージメント用スクリプト集。TGS経由のPre2Kデフォルト認証情報チェック、LAPSv2パスワード復号、IISアプリプール認証情報の復号を含む。
 linnemanlabs/glimmer
敵対者エミュレーションおよびC2フレームワーク(セキュリティリサーチ向け)
 rapid7/metasploit-payloads
異なるMetasploit Frameworkペイロードのための統合リポジトリ
 vulncheck-oss/external-c2-experiments
go-exploit用の外部C2モジュールで、リバースSSHシェルを捕捉し、カスタムC2プロファイルをエクスプロイトに統合するためのサーバーリスナーとペイロードクライアントを提供します。
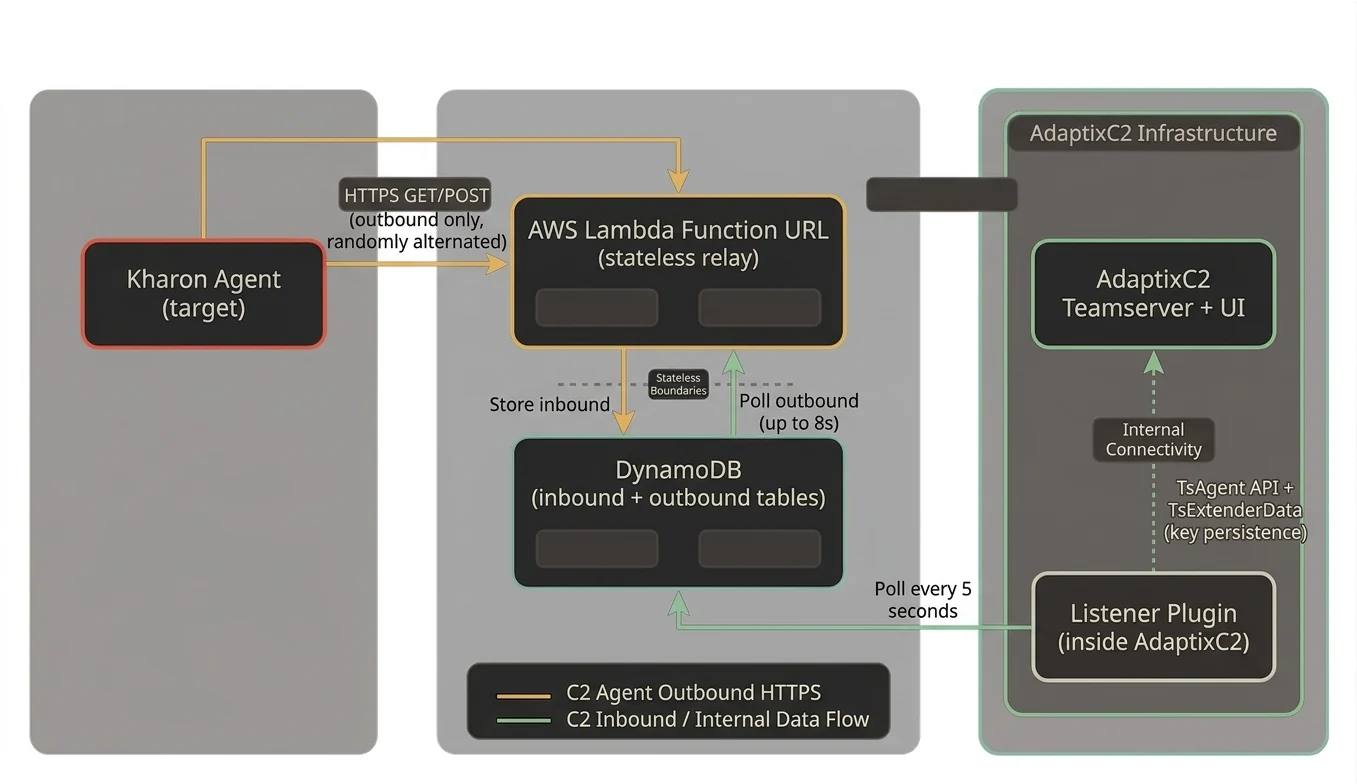 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2 向けのサーバーレス C2 トランスポートプラグイン。AWS Lambda + DynamoDB をリレーインフラストラクチャとして使用します。