     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

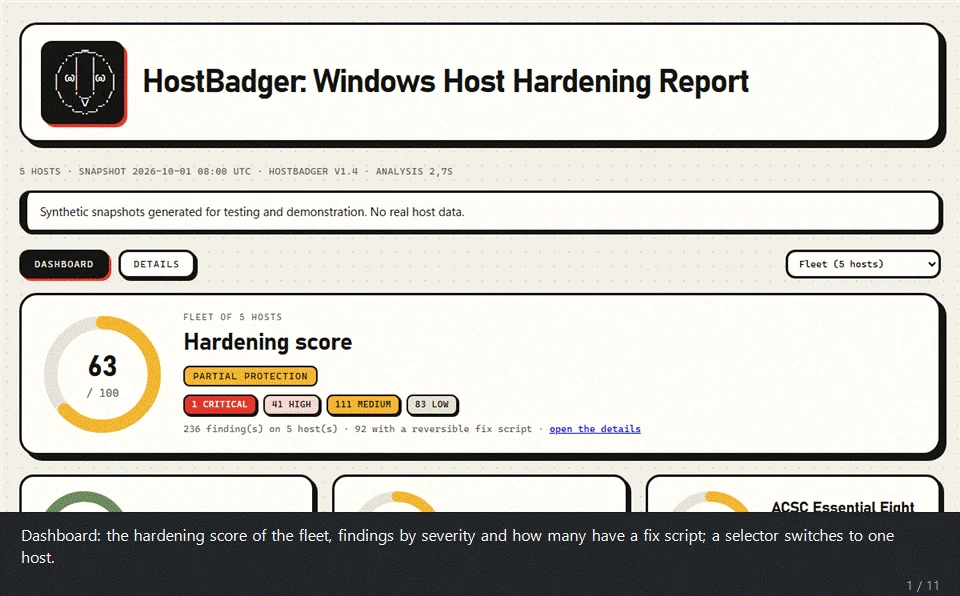
HostBadger は Windows マシンのセキュリティ設定を監査し、どこが弱いかを教えてくれます。動作は 2 つのステップで構成されます。単一の PowerShell スクリプトがホストの読み取り専用スナップショットを取得します。その後、アナライザーがスナップショットをオフラインで読み取り、HTML レポート、検出事項の CSV、そして必要であれば SIEM 向けの JSON Lines を出力します。1 つのスナップショットでも数百台分のフォルダでも渡すことができ、フリート全体を 1 つのレポートにまとめることも、ホストごとに 1 つのレポートを生成することもできます。
.ps1 ファイルで、モジュールもプロンプトも不要です。SYSTEM または管理者として、ホスト上で PowerShell スクリプトを実行できるあらゆるツール (CrowdStrike Falcon RTR などの EDR のライブレスポンス、RMM、Configuration Manager や Intune のスクリプト、グループポリシーのスタートアップスクリプト、PowerShell リモーティング) を通じて実行でき、ホストあたり約 15 秒で完了します。-CheckUpdates (Windows Update サービスが不足している更新プログラムを検索)、-KevOnline (CISA KEV カタログをダウンロード、www.cisa.gov)、-DriversOnline (LOLDrivers カタログをダウンロード、www.loldrivers.io)、-EolOnline (ソフトウェアのライフサイクルデータをダウンロード、endoflife.date)、-ChocoOnline (プログラムのバージョンをダウンロード、community.chocolatey.org)、-CveOnline (CVE と EPSS スコアをダウンロード、services.nvd.nist.gov および epss.empiricalsecurity.com)、-ExtensionsOnline (ストアから削除されたブラウザー拡張機能のリストをダウンロード、raw.githubusercontent.com)、-ExploitsOnline (Metasploit および Exploit-DB の参照情報をダウンロード、raw.githubusercontent.com および gitlab.com)、-SendToAI (Gemini)。それぞれ、提供される箇所で名前が示されています。Test-HostBadgerSafety.ps1 がそれ以外の点をコードから証明します。HostBadger は、ポリシーがそうあるべきと定めている内容ではなく、ホストが実際に何を行っているかを読み取ります。
-CheckUpdates) には、Windows Update が不足していると報告する更新プログラムを Microsoft の重大度で評価して表示。-KevFile または -KevOnline) を使用すると、悪用が確認されている脆弱性を持つ製品と一致する各プログラムが検証すべき手がかりになります (カタログにはバージョン範囲がないため、照合はベンダー名と製品名のみで行われます)。サポート終了を過ぎたリリース (Flash、Java 6/7、古い Office、Exchange と SQL Server、Python、Node.js、.NET、古い Visual C++ ランタイム) はライフサイクルテーブルからフラグが付けられ、ダウンロードは不要です。-EolOnline (または -EolFile) を使用すると、日付は endoflife.date (MIT) から取得され、Oracle Java、Eclipse Temurin、PowerShell 7、VirtualBox、Wireshark が追加され、各 SQL Server インスタンスはサービスパックと最新の累積更新プログラムまたは GDR ビルド (エンジンファイル sqlservr.exe から読み取り) に基づいて判定され、各系統の最新リリースより遅れているプログラムにフラグが付けられます (software_outdated: 3.12.9 が数か月前からリリースされているのに Python 3.12.1 を使用している場合、更新が止まった Firefox、Chrome、Notepad++ など)。リリースは、スナップショットより前かつ -SoftwareGraceDays (30) 以上前に公開された場合にのみカウントされます。-ChocoOnline (または -ChocoFile) を使用すると、同じチェックが 7-Zip、VLC、Git for Windows、GIMP、WinSCP、PuTTY、FileZilla、KeePass、Audacity、Mullvad VPN、OBS Studio、AnyDesk を対象に、Chocolatey コミュニティパッケージのバージョンと公開日から行われます (ホストが何を持っているかに関係なく同じリストが要求されるため、リクエストからホストの情報は漏れません)。-CveOnline (または -CveFile) を使用すると、software_cve がインストール済みバージョンの Python、Node.js、.NET、Notepad++、PowerShell 7、VirtualBox、Wireshark、7-Zip、VLC、Git、GIMP、WinSCP、PuTTY、FileZilla、KeePass、Audacity、Mullvad VPN、AnyDesk の既知の脆弱性を一覧表示します。各製品の CVE は NVD CVE API から取得され (製品単位で要求され、バージョンでは要求されません)、そのバージョン範囲はローカルで判定されます。各検出結果には、件数、最高 CVSS スコア、CISA KEV に含まれる CVE、最高 EPSS スコア (悪用の確率) が示され、それらすべてを修正するリリース名が示されます。NVD にはバージョンデータのない CVE のバックログがあるため、最新のものが欠けている場合があります。NVD API キーなしで約 2.5 分かかります (NVD_API_KEY を設定すると高速化されます)。-ExploitsOnline (または -ExploitFile) を使用すると、同じ検出結果に、それらの CVE のうちどれに利用可能な Metasploit モジュールまたは Exploit-DB のエントリがあるかも記録され、パッチ適用の
まず悪用されているもの: KEV や EPSS のような優先順位付けのシグナルで、参照専用として保持されます(モジュール名と Exploit-DB の id のみで、エクスプロイトコードは決して含みません)。また、利用可能な Metasploit エクスプロイトモジュールがある場合は、その検出結果を High に引き上げます。2 つの参照リストは丸ごとダウンロードされ(raw.githubusercontent.com と gitlab.com)、ホストが何を持っているかに関係なく同一であるため、リクエストから何も漏れません。data\vulnerable-drivers.json に同梱されています(tools\Convert-LolDrivers.ps1 で再構築)。-DriversOnline を指定すると最新のものをダウンロードします。Microsoft の脆弱なドライバーブロックリストが無効になっていることも検出結果となります。-AllowedExtensions を指定した場合は組織が承認していない拡張機能も対象です。詳細は後述の「ブラウザ拡張機能」を参照してください。-NamedPipes を指定した場合は誰でも書き込めるベンダーの名前付きパイプ。DISA STIG、14製品にわたる1475件のレジストリルール。差異のあるルールごとに1件の検出結果を報告します(STIGが求めるように、未設定の項目も該当します):
| 製品 | STIGリリース | ルール数 |
|---|---|---|
| Windows 10 | V3R6 | 137 |
| Windows 11 | V2R7 | 133 |
| Windows Server 2025(ドメインコントローラー / メンバーサーバー) | V1R1 | 94 / 94 |
| Windows Server 2022(ドメインコントローラー / メンバーサーバー) | V2R8 | 99 / 102 |
| Windows Server 2019(ドメインコントローラー / メンバーサーバー) | V3R8 | 98 / 102 |
| Windows Server 2016(ドメインコントローラー / メンバーサーバー) | V2R10 | 98 / 102 |
| Microsoft Defender Antivirus | V2R8 | 67 |
| Windows Defender Firewall | V2R2 | 38 |
| Microsoft Edge | V2R5 | 53 |
| Google Chrome | V2R11 | 40 |
| Mozilla Firefox | V6R7 | 43 |
| Microsoft Office 365 ProPlus | V3R5 | 127 |
| Adobe Acrobat Reader DC Continuous | V2R1 | 26 |
| Adobe Acrobat Pro DC Continuous | V2R1 | 22 |



