

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
 capture0x/confirmesc
Linuxの権限昇格列挙ツール。悪用可能性を確認し、正確なrootシェルコマンドを提示します - GTFOBinsを探し回る必要はありません。MCPサーバー + AIエージェントスキルを同梱。
 capture0x/adstrike
AIを活用したモジュール式Active Directoryレッドチームフレームワーク。認可されたペネトレーションテスト、AD列挙、攻撃パス分析、Kerberos/ADCSワークフロー、レポート作成、オペレーター自動化、MCPサーバー統合に対応。
 cumakurt/mudos
コマンドラインのマルチベクターDDoSテストツール。認定された耐性テスト向けに、129種類のボリューメトリック、プロトコル、アプリケーション、増幅攻撃ベクターを備えています。
 p3ng0s/archlive
Arch Linuxをベースに構築された物理アクセスレッドチーム向けライブISO
 gmh5225/mcp-god-mode
何でもやってほしいと思ったことはありませんか? 単一のMCPサーバー上に148の強力なInfosec/Adminツール。
 brutelogic/unkover
Bash製の403/401アクセスバイパステスター。ヘッダースプーフィング、メソッド改ざん、パス正規化、エンコーディング技術を用いてURLをプローブし、成功時にはcurl PoCを返します。
 affolter-engineering/xssearch
RustベースのXSSスキャナー。コンテキストを考慮したペイロード選択、WAF検出とバイパス、クローリング、ブラインドXSSコールバック、静的DOMシンク分析を備えています。
 joda32/adit
GoによるADWS(net.tcp/9389)経由のActive Directory偵察および読み取り専用セキュリティ監査
 kr0no/bloodhound-shell
BloodHound API用のインタラクティブなコマンドラインシェル。
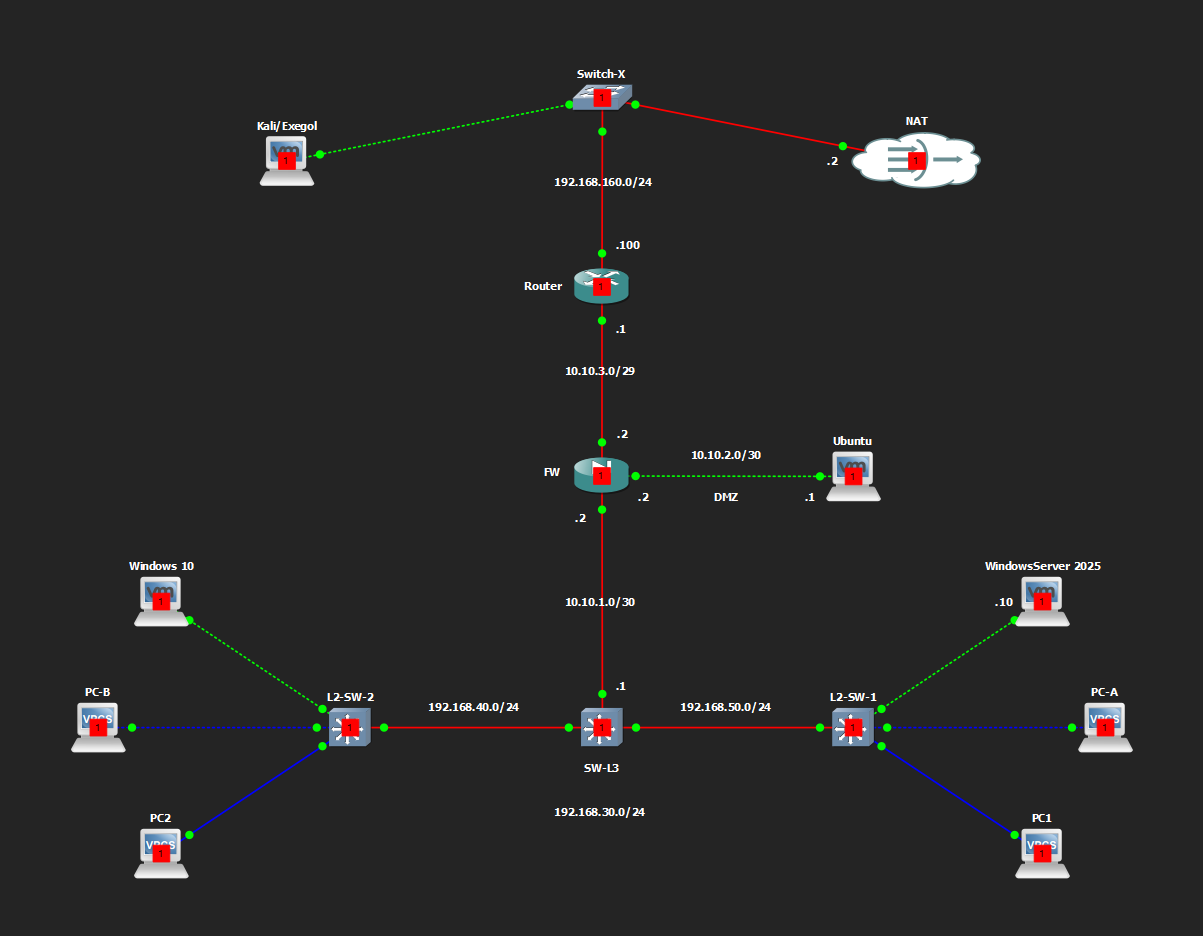 ko0ler/homelab
GNS3ホームラボ。Cisco ASAvファイアウォール、L3コア、DMZ、Active Directoryドメインを備えたセグメント化ネットワークを文書化し、ネットワーキング、システム管理、オフェンシブセキュリティの練習に使用。
 ripits-sec/couchpotato
Windows 特権昇格ツール。ETW と AMSI にパッチを適用し、間接システムコールを使用して SeImpersonatePrivilege を悪用し、サービスアカウントまたは管理者を NT SYSTEM に昇格させる。
 joda32/yowie
外部から観測可能なデータのみを使用して、組織が契約しているSaaSサービスを特定します。シャドーITの発見のために構築されています。
 yukibtc/redknife
攻撃的セキュリティのためのスイスアーミーナイフ。
 bittersecurity/decepticon
自律型LLMレッドチームエージェント。偵察、エクスプロイト、権限昇格、横展開、C2といった攻撃チェーン全体を計画・実行し、隔離されたKaliサンドボックス内で動作する。
 gach0ng/agentstalker
LLMエージェント向けのエンドツーエンドセキュリティ監査フレームワーク:静的ASTとテイントモデリング、攻撃合成、Dockerサンドボックスリプレイ、およびMCP監査を伴う決定論的判定レポート。
 yslxotwod/wifisting
GTK4 ワイヤレスセキュリティツールキット。Wi-Fi、Bluetooth、RF、Zigbee、NFC、ルーター側攻撃向けの57個のスタンドアロンシェルモジュールに加え、MITM、偵察、キャプチャ解析、キルチェーン自動化を備えています。
 sk4r4b/ntdll-reconstruction
NTDLLのアンフッキングとhellsgateゲートの亜種を組み合わせたテクニック