

DFIRHub
 lascc/dfirhub
アーティファクトパスを検索し、収集スクリプトをビルドし、Sigmaルールを変換。すべてを一か所で。
forensicsinformation-gatheringdigital-forensics+4
 oyesanyf/oshoosiclaw
Ring-0 WindowsドライバーとLinux eBPFの実行前ブロックを組み合わせ、YARA検出、MITRE ATT&CKマッピング、P2Pメッシュによる脅威共有を備えた自律型Rustエンドポイントセキュリティエージェント。
 szzxli/soc-home-lab
ハンズオンサイバーセキュリティラボ:AWS上のミニSOC、CloudTrail IOCアナライザー、フィッシング分析ラボ、ELFバイナリトリアージ、SOCエージェントスキル
 owasp/piihunter
PostgreSQLデータベースとJiraイシューを対象に、正規表現、NER/ML、およびオプションのセルフホスト型LLM検出を用いてPIIをスキャンし、マスキング済みレポートと監査ログを提供します。
 gmh5225/maldec-edr
Unixエンドポイント検出応答ソリューション。カーネルレベルのメカニズムを使用して、異常やマルウェア攻撃をリアルタイムで検出します。
 rorywag/hayabusa-bulk-runner
KAPEコレクションのフォルダ全体に対してHayabusaを一括実行し、ホストごとに1回ずつ実行して、ホスト別レポートとクロスホストのトリアージダッシュボードを生成します
 perplexityai/numbat
エンドポイント上のAIエージェント活動の可視化。オンデバイス検出、オプションのアクション前ブロック、フォレンジック再構築を備える。
 cognis-digital/c2detect
C2サーバーフィンガープリンター — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 swastiksagar/wazuhlabproject
Wazuh SIEM/XDRのハンズオンホームラボ。OVAデプロイ、エージェント登録、ファイル整合性監視、VirusTotalによるマルウェア検出、MITRE ATT&CK脅威ハンティングを扱う。
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 gmh5225/llm-guard-service
AIサービスとやり取りする際のプロンプトインジェクション、ジェイルブレイク攻撃、有害なコンテンツに対する保護を提供するサービス。
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 vighnesh91/cloudgarrison
オフラインブラウザベースのマルチクラウドポスチャワークベンチ。WebAssemblyを介してローカルで攻撃パスをシミュレートし、IaCコンプライアンスを監査し、IDグラフを分析し、監査ログをマッピングします。
 clausing/scripts
デジタルフォレンジック、インシデントレスポンス、ネットワーク分析のためのPythonおよびPerlスクリプト集。ハッシュ署名ツールやパケットgrepユーティリティを含む。
 trustedsec/artillery
LinuxおよびWindowsシステムを、複数のホストおよびネットワーク防御・検知手法を用いて保護するオープンソースのブルーチームツール。
 g0dse11/detecttrace
セキュリティ検知をエンドツーエンドで追跡し、最初に失敗した段階を特定するオープンソースの検知エンジニアリングツール。
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
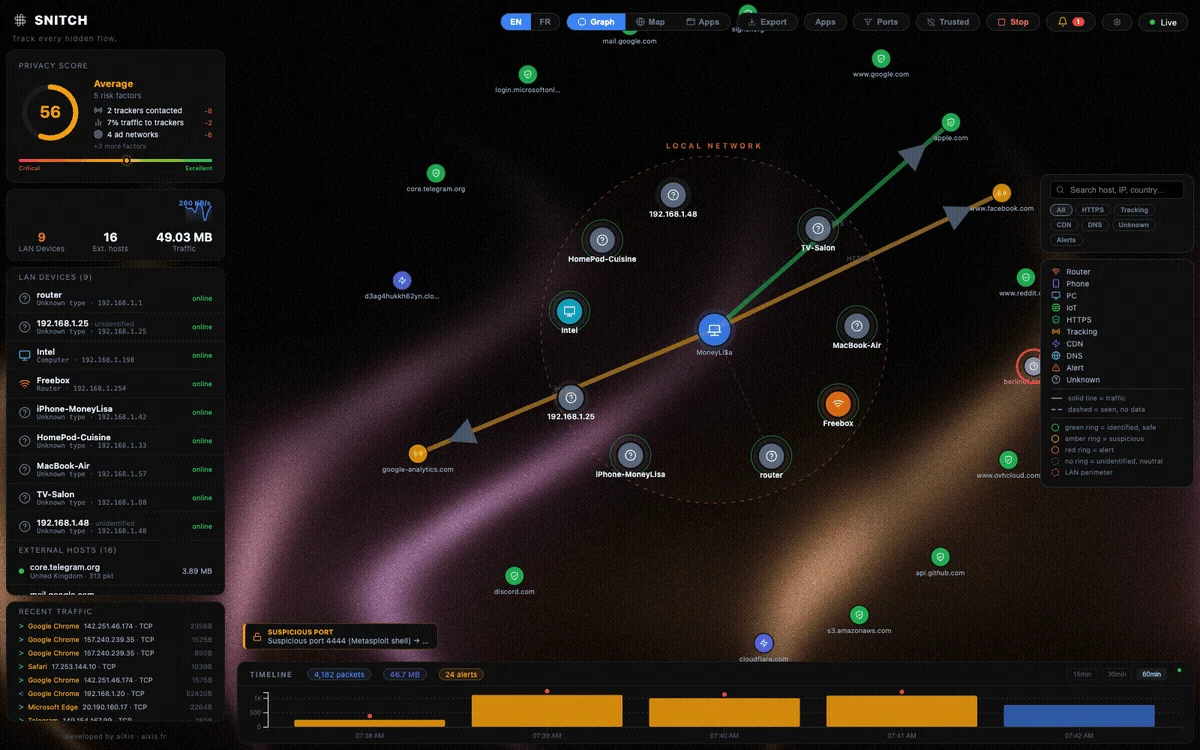 aixisstudio/snitch
リアルタイムネットワークトラフィックビジュアライザー — コンピュータが行うすべての接続を可視化。プライバシー優先、100% ローカル。 / Visualiseur de trafic réseau en temps réel, 100% local.