

soc-home-lab
 szzxli/soc-home-lab
ハンズオンサイバーセキュリティラボ:AWS上のミニSOC、CloudTrail IOCアナライザー、フィッシング分析ラボ、ELFバイナリトリアージ、SOCエージェントスキル
ioc-managementphishingmalware-analysis+8
22日前
szzxli/soc-home-labハンズオンサイバーセキュリティラボ:AWS上のミニSOC、CloudTrail IOCアナライザー、フィッシング分析ラボ、ELFバイナリトリアージ、SOCエージェントスキル
 vighnesh91/severitas
分離されたループバックラボ、合成オーディエンス生成、事前承認チェック、オフラインのHTML/Markdown/JSON/CSVレポートを備えた、承認済みソーシャルエンジニアリングシミュレーションフレームワーク。
 star-sg/random-scripts
悪意のあるLNKサンプルを解析し、MHTMLからOLEオブジェクトを抽出し、ファビコンをハッシュ化してフィッシングサイトを追跡するためのDFIRおよびOSINT Pythonスクリプト集。
 cyb3rmik3/prompt-injection-email-samples
メールセキュリティ制御とAIメールボックスアシスタントが、開示・持ち出し・ツール探索の意図にわたる間接プロンプトインジェクションをどのように処理するかを評価するための、オープンな.emlテストセット。
 hackinglz/ip-obfuscation
DWORD、8進数、16進数、IPv6マップ、および偽ドメイン@トリックを使用して難読化されたIPアドレスとURLを生成し、ペネトレーションテスト、フィッシング意識向上、URLフィルターテストに使用します。
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 shaheeryasirofficial/smugglemypayload
JavaScriptを使用してクライアント側でファイルを埋め込み再構築するHTMLスマグリングページを生成します。ペイロードのエンコード、チャンク分割、難読化、フィッシングルアーテンプレートを備えています。
 hac01/azure-pentesting-suite
Azure セキュリティ評価を許可された範囲で行うための Go ツールキット: サブスクリプションとリソースを列挙し、設定ミスを監査し、公開 Blob ストレージを匿名で攻撃します。
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 svdwi/bluebox
オープンソースの脅威インテリジェンスプラットフォームで、マルウェアと観測可能データ(オブザーバブル)の分析を行います。IP、ドメイン、URL、ハッシュを外部ソースでエンリッチメントし、静的ファイル分析、YARA検出、MLベースのフィッシング検出を実行します。
 arcanum-sec/wraith
ブラウザフックフレームワーク。許可されたレッドチームと教育者向け。XSSを介してブラウザをフックし、対話型のポストエクスプロイテーション制御、ブラインドXSSの戦利品キャプチャ、ソーシャルエンジニアリングオーバーレイ、および練習ラボを提供する。
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
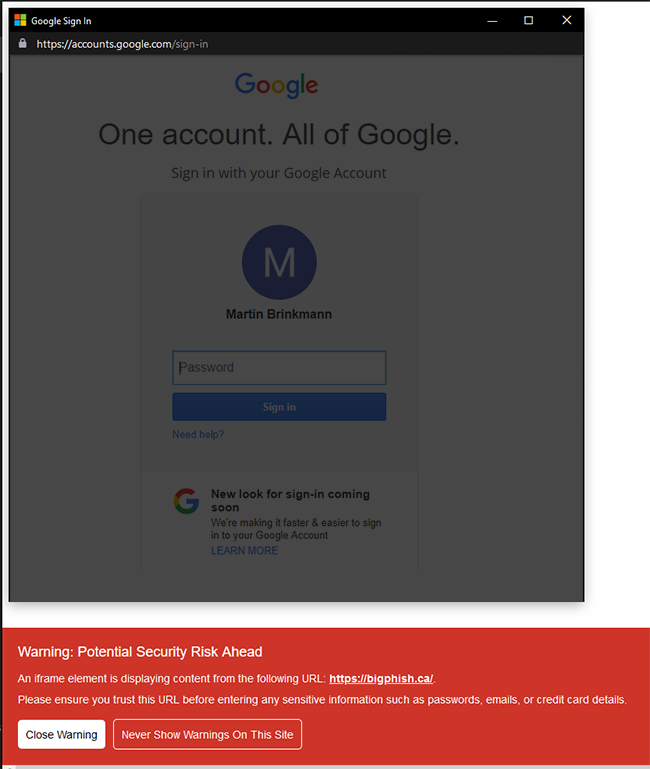 malwarecube/enhanced-iframe-protection
埋め込みiframe要素を自動的に検出し、詳細な警告を提供して、Browser-In-The-Browser(BITB)攻撃から保護する軽量拡張機能です。
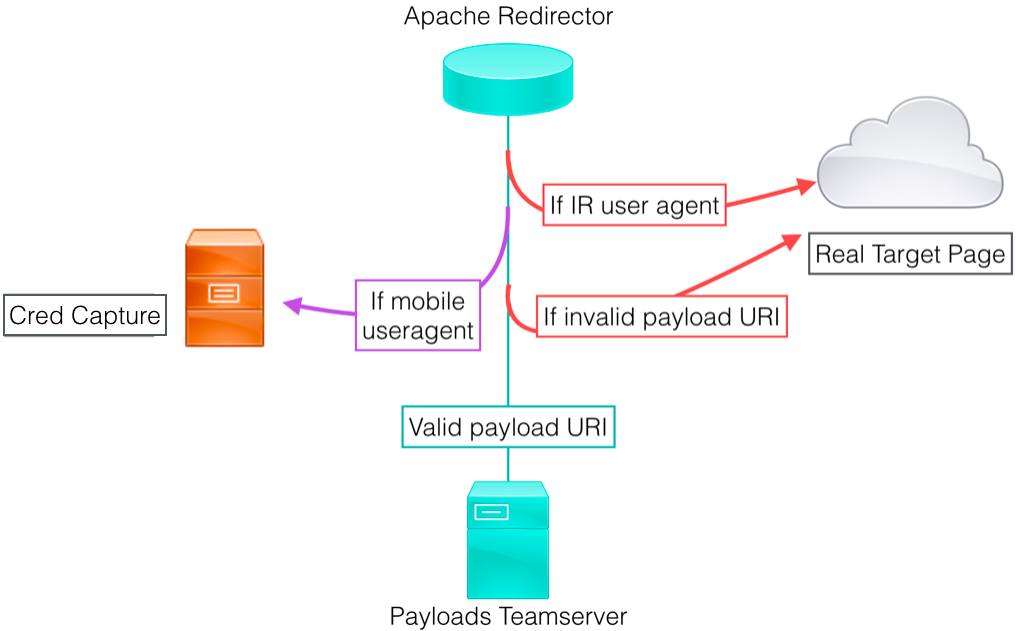 bluscreenofjeff/red-team-infrastructure-wiki
Red Teamインフラストラクチャの堅牢化リソースを収集するためのWiki
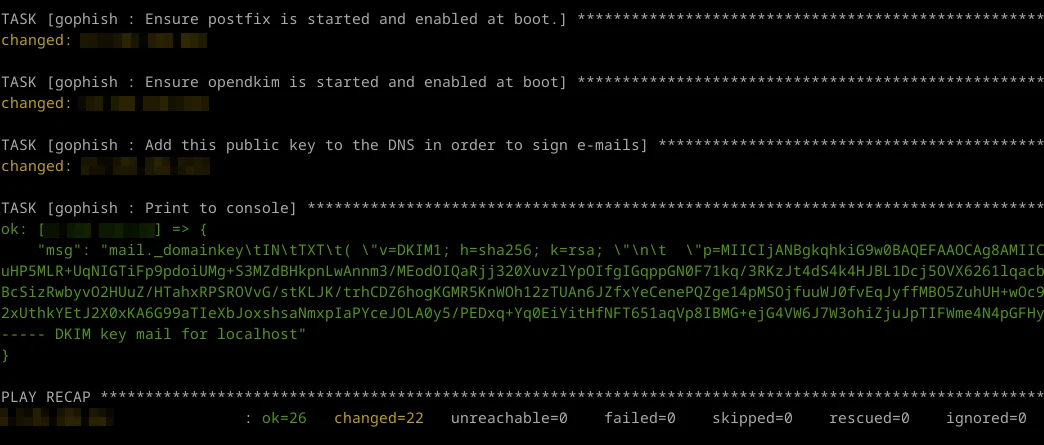 virtualsamuraii/flyphish
フィッシングインフラをその場で展開する。
 toxy4ny/bl00dym4ry
サイバーセキュリティトレーニング用の教育型トロイの木馬シミュレーター。ソーシャルエンジニアリングを伴うフィッシング攻撃、システム偵察、アンチサンドボックス回避、データ窃取をシミュレートし、セキュリティ意識向上を図ります。
 mrbrutti/cartero
サイトのクローン作成、テンプレート化されたメールの送信、電子メール・SMS・iMessage・LinkedIn経由でのフィッシングキャンペーンの開始を行うためのCLIを備えたモジュール式フィッシングフレームワーク。
 muraenateam/muraena
ほぼ透過的なリバースプロキシを用いて、標的のWebアプリケーションを動的にミラーリングし、オリジンサーバーと対話しながら、フィッシングおよびフィッシング後の活動を自動化します。