

bba
 openbba0/bba
Androidアプリクローニングサンドボックス。Frida風のCLIを備え、クローンしたアプリを起動またはアタッチし、Gum InterceptorとStalkerフックを使ってQuickJSスクリプトを注入します。
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
28
 maximilianfeix/hexvero
バイナリまたはアプリバンドルの第一印象: エビデンスに基づく静的・非実行解析。CLI、15ツールのMCPサーバー、ローカルWeb UI、Nodeのみ。
 xv4l3x/hermit
React NativeアプリのHermesバイトコード(HBC)を検査、逆コンパイル、および構造的にパッチするツール。GDBスタイルのREPL、CFG、逆コンパイラ、再シリアライズパッチャーを備えています。
 reverserid/jurig
完全自律型のリバースエンジニアリング用AIエージェント
 githubsecuritylab/seclab-taskflows
Web、Android、iOSプロジェクト全体のソースコード監査、イシュートリアージ、脆弱性検出のためのAIエージェントタスクフローとMCPサーバーの例。
 bromite/bromite
広告ブロック、アンチフィンガープリンティング対策、DNS-over-HTTPS、および強化されたプライバシーとセキュリティのデフォルト設定を内蔵したAndroid向けChromiumフォーク。
 grapheneos/vanadium
プライバシーとセキュリティを強化したChromiumビルドで、GrapheneOS向けのWebViewとデフォルトブラウザを提供し、OSレベルの強化と互換性修正を備えています。
 uazo/cromite
Android、Windows、Linux向けの強化されたChromium/Bromiteフォークで、広告ブロック、アンチフィンガープリンティング対策、プライバシー重視のパッチを内蔵しています。
 b4sith-sec/gu3ssweak
モバイルセキュリティ研究とバグバウンティの練習のための意図的に脆弱なAndroidアプリ - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
BYD Dolphinのヘッドユニットをリバースエンジニアリング — CANバス、AVAS、NFCキー、OTAなど。DiLink 3 / Android 10。
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 ejfkdev/avdroot
Android StudioエミュレータのramdiskをMagiskでパッチしてroot化する — 純粋なGoで。
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 ejfkdev/dae
Config-driven Dart AOT snapshot analyzer that exports blutter-compatible symbols and structs for IDA, radare2 and Frida, and decompiles functions…
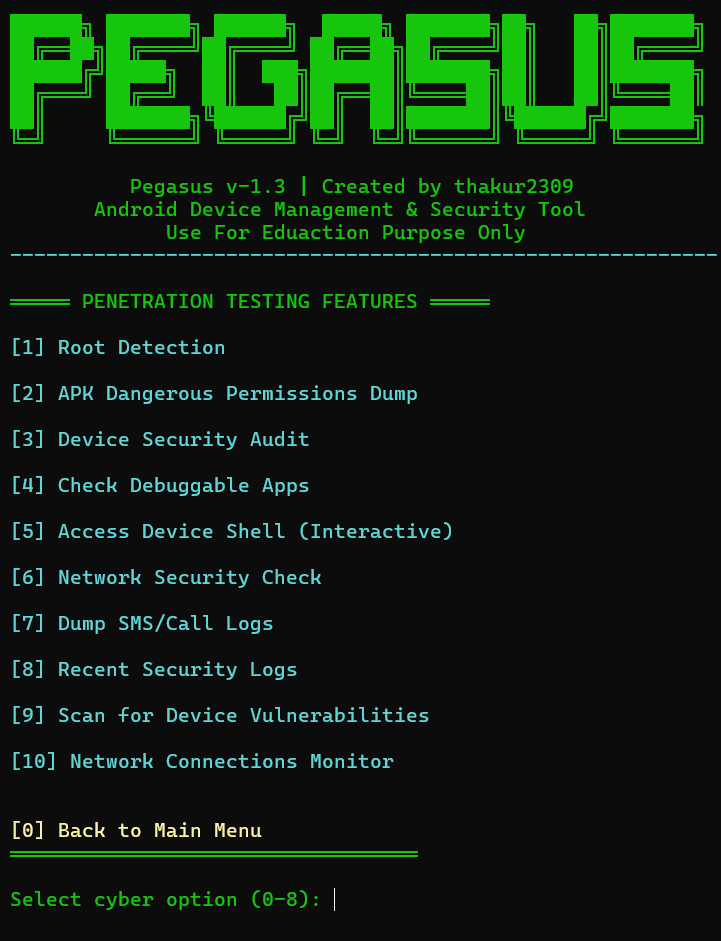 thakur2309/pagasus-pro
Python ADBベースのAndroidデバイス管理およびセキュリティ監査ツールキット。root検出、パーミッションダンプ、デバッグ可能アプリのスキャン、ログおよび連絡先の抽出のためのインタラクティブメニューを備えています。
 florentineprinzessinzusachsen/badbox-h713-projector
Analysis and cleanup guide for BadBox malware on Allwinner H713 Android projectors: ADB access, infection proof, firmware backup, dropper removal,…
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。