

scripts
 clausing/scripts
デジタルフォレンジック、インシデントレスポンス、ネットワーク分析のためのPythonおよびPerlスクリプト集。ハッシュ署名ツールやパケットgrepユーティリティを含む。
packet-sniffing-analysisnetwork-forensicsscripting-automation+5
86
 opposum0112/decretum
セキュリティ研究者向けのContract LinkMLコンパイラ
 microlaser/dns_watchdog_windows2
WindowsのDNSトラフィックをpktmon経由で監視し、ポイズニング、スプーフィング、不正なリゾルバ応答、ゲートウェイMACアドレスの変更を検出してアラートを記録するPowerShellスクリプトです。
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 google/gopacket
Go向けのパケット処理機能を提供します
 google/timesketch
インシデントレスポンスとDFIR調査を支援するため、イベントログの取り込み・検索・注釈付けを行う協調型フォレンジックタイムライン分析プラットフォーム。
 securityronin/memory-forensic
あらゆるメモリダンプを走査。隠されたものを見つけ出す。単一の静的RustバイナリによるLinux + Windowsカーネルフォレンジック — Pythonは不要。
 wireshark/wireshark
ディープパケットインスペクション、数百のプロトコルにわたるプロトコルデコード、およびトラブルシューティング、フォレンジック、セキュリティ調査のためのキャプチャファイルサポートにより、ネットワークトラフィックをキャプチャして分析します。
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
 0x0allenace/windows-malware-behavioral-analysis
FLARE-VMとREMnuxを使用した、シミュレートされた多段階Windowsマルウェアサンプルの挙動解析。IOC抽出、MITRE ATT&CKマッピング、検知エンジニアリングを伴う証拠主導のDFIR調査。
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIRチャレンジ向けのネットワークフォレンジックwriteupとツール群:PCAPトラフィックからhex→Base64→XORのデータ窃取チェーンを解析し、その後CVE-2023-32784を介してプロセスメモリダンプからKeePassマスターパスワードを復元します。
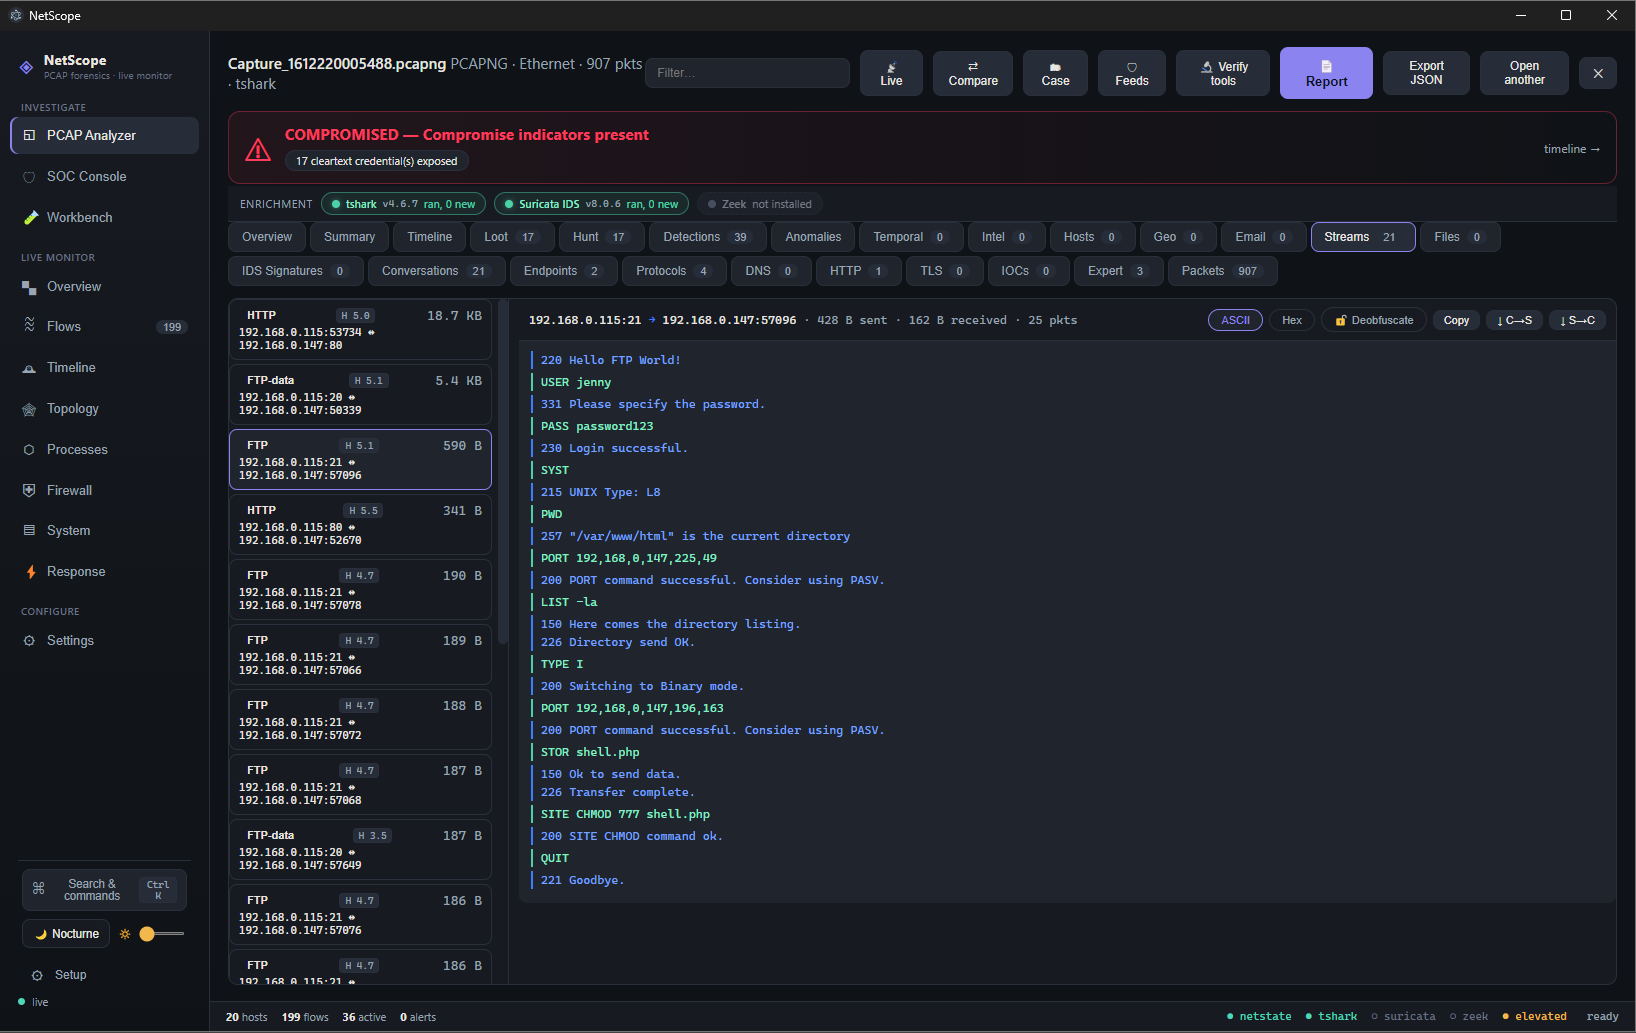 spectralzero/netscope
Windows向けのオフライン優先ネットワーク調査・対応プラットフォーム。pcapまたはライブキャプチャを完全なフォレンジック判定に変換します — 攻撃ストーリー、IOC、抽出された認証情報、ワンクリック対応 — すべてローカルで完結し、クラウドもAPIキーも不要。
 anssi-fr/dfir4vsphere
VMWare vSphereフォレンジック用のPowerShellモジュール
 kybr-git/dc30-badge-challenge-writeup
DEF CON 30バッジチャレンジのライトアップ
 fox-it/dissect.cobaltstrike
Cobalt Strike関連データ(BeaconペイロードやMalleable C2 Profilesなど)を解析・パースするためのPythonライブラリ