Ciberseguridad-Portfolio

プロフェッショナルなショーケース: Hack The Boxのwriteup、レポート、GRCケーススタディ(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、ハードニングスクリプト、およびeJPT -> ISO 27001 Lead Auditor…

プロフェッショナルなショーケース: Hack The Boxのwriteup、レポート、GRCケーススタディ(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、ハードニングスクリプト、およびeJPT -> ISO 27001 Lead Auditor…

ブロックチェーンのセキュリティ研究、監査レポート、ガイド、翻訳をまとめた知識ベース。スマートコントラクト、暗号技術、AIセキュリティを扱います。

サイバーセキュリティの基礎、攻撃と防御の実践、ガバナンス、脅威インテリジェンス、OSINT、キャリアガイダンスを網羅する、コミュニティが維持管理するMarkdownナレッジベース。

LinuxカーネルエクスプロイトのCTFチャレンジ集。バッファオーバーフロー、use-after-free、競合状態の脆弱性を扱い、実践的なセキュリティ学習を可能にします。

モバイルセキュリティ研究とバグバウンティの練習のための意図的に脆弱なAndroidアプリ - OWASP Mobile Top 10

Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

オープンソースのブラウザラボで、シミュレートされたインフラストラクチャを構築し、その中を攻撃が進む様子を観察し、防御が機能するかどうかを確認できます。

リバースエンジニアリング、マルウェア解析、ソフトウェア保護に関する技術ウェビナー。

OWASPによる実践的なAndroidセキュリティトレーニングラボ。78のMASVS/MASTGモジュールで、脆弱なアプリ、安全なアプリ、攻撃者アプリをペアにしてモバイルの弱点とその修正方法を実演します。

Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。

Curated guide to becoming a malware analyst, covering essential knowledge, reverse engineering, analysis tools, and LLM-assisted learning with…

Evidence-focused malware reverse engineering with deep PE/.NET inspection, Ghidra reconstruction, AI cross-checks, YARA, and ELF debugging

脅威検知およびハンティングリソースの厳選リスト:検知ルール、SIEM・ログ分析ツール、エンドポイント/ネットワーク監視、データセット、トレーニング、ラボ。

:computer:🛡️ サイバーセキュリティのブルーチーム向けの、厳選されたリソース、ツール、その他の役立つ情報のコレクション。

SOC/CTI チーム向けに脅威インテリジェンスのソース、フィード、フレームワーク、ツール、調査を厳選したディレクトリ—IOCs、STIX/TAXII フォーマット、プラットフォームを網羅。

インシデントレスポンスおよびDFIRツールの厳選インデックス。メモリおよびディスクフォレンジック、証拠収集、ログ分析、プレイブック、セキュリティアナリスト向けの教育リソースを含みます。

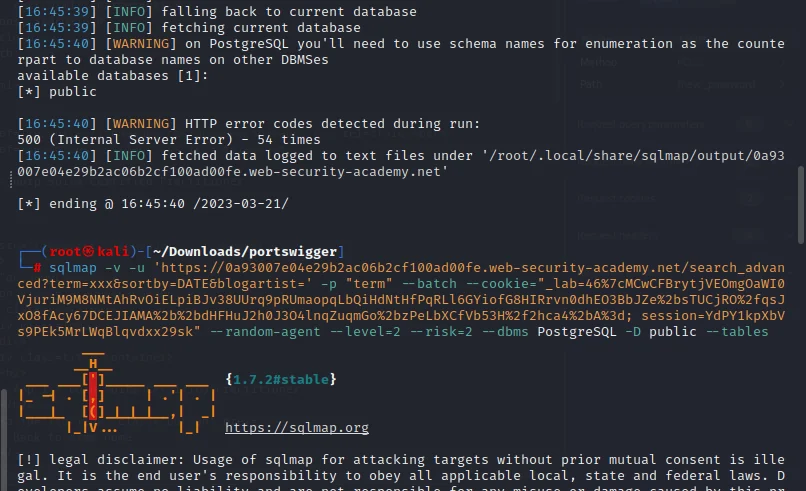
PortSwigger Academyラボ向けの実践的な学習ノートとウォークスルー。Web脆弱性、ペイロード、列挙、BSCP試験対策を網羅しています。

本番環境に着想を得たケースを備えた構造化セキュリティ知識ベース:エンジニアリングチーム向けの脆弱性分析、エクスプロイトの解説、修復、およびDevSecOps。