
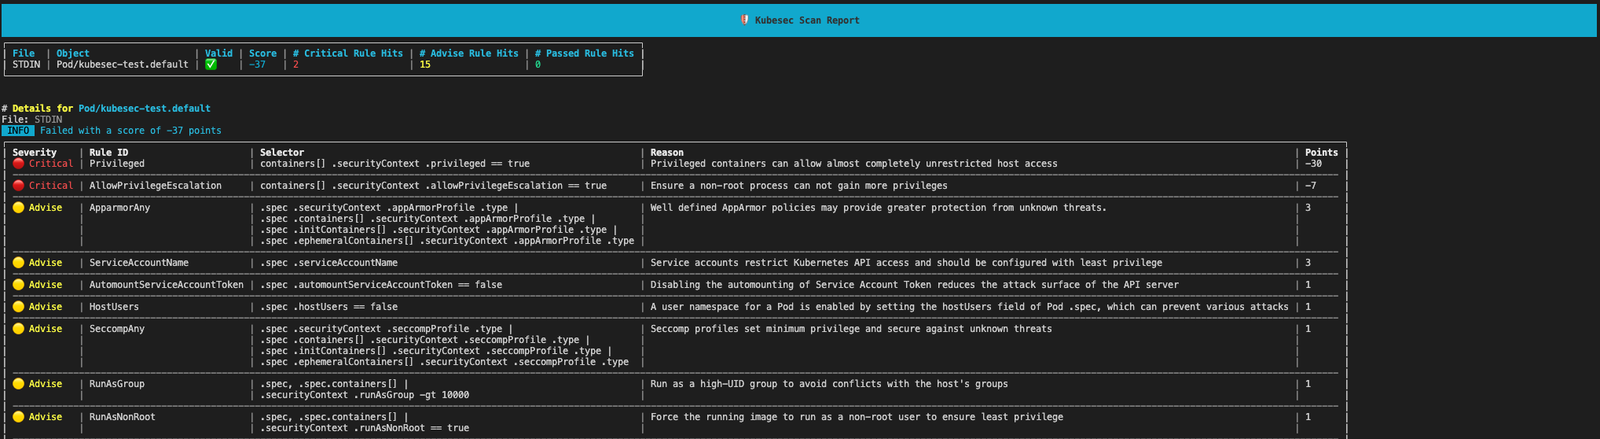
kubesec
 controlplaneio/kubesec
Kubernetesリソースのセキュリティリスク分析
cloud-infrastructure-securitydefensive-toolsstatic-analysis+7
 falcosecurity/falco
Linux向けのリアルタイム・クラウドネイティブ・ランタイムセキュリティエージェント。システムコールとコンテナ/Kubernetesのメタデータを監視し、異常な挙動や脅威を検出します。
 google/gvisor
Sandboxes containers via a userspace application kernel that intercepts system calls, limits host kernel access, and integrates with…
 anchore/syft
コンテナイメージとファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびライブラリ
 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。
 securityronin/memory-forensic
あらゆるメモリダンプを走査。隠されたものを見つけ出す。単一の静的RustバイナリによるLinux + Windowsカーネルフォレンジック — Pythonは不要。
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
CVE-2026-64564 (SCTPhantom) の脆弱性を緩和するための DaemonSet
 kata-containers/kata-containers
Kata Containers は、コンテナのように動作し、コンテナと同等の性能を発揮しながら、VM のワークロード分離とセキュリティ上の利点を提供する、軽量仮想マシン(VM)の標準実装の構築に取り組むオープンソースプロジェクトおよびコミュニティです。…
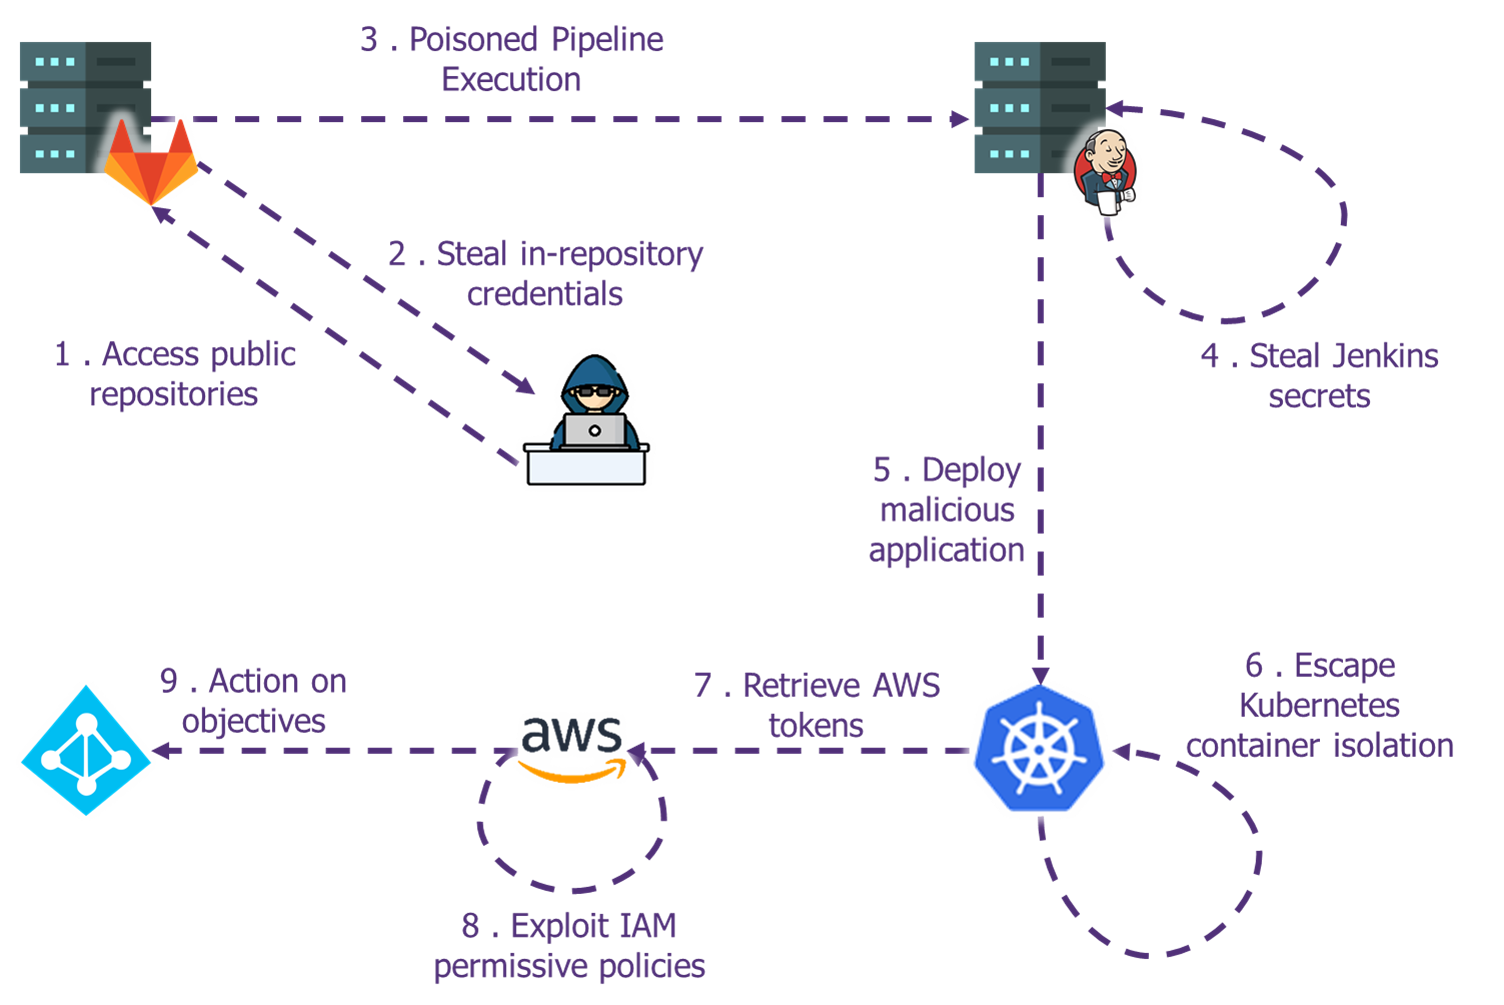 wavestone-cdt/defcon-cicd-pipelines-workshop
オフェンシブセキュリティトレーニング向けのハンズオンCI/CDパイプラインセキュリティワークショップ。Terraformラボ、AWSエクスプロイテーション、Kubernetesエスケープ、アーティファクトバックドアリングの演習を含む。
 aegrah/panix
セキュリティ研究と検知エンジニアリング向けのカスタマイズ可能なLinux永続化ツール。
 suominen/ipv6_frag_escape
IPV6_FRAG_ESCAPE(CVE-2026-53362、CVE-2026-53366)の追跡、IPv6 フラグメンテーションコンテナエスケープ
 nccgroup/insject
insjectはコンテナを調べるためのツールです。コンテナまたはLinux名前空間の任意の組み合わせで任意のコマンドを実行できます。
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
POCは、hugefileサブシステムが原因でPostgreSQLの情報を漏洩させる方法を示しています。https://x.com/spendergrsec/status/1993794163880718700?s=20 に基づく。
 bishopfox/asminject
David Buchananのdlinjectプロジェクトの大幅に修正されたフォーク。ptraceを使用せずに/proc/<pid>/memにアクセスすることで、x86-64、x86、ARM32…
 bishopfox/badpods
特権を昇格させたポッドを作成するマニフェストのコレクション。