

GoBfuscator
 luftwaffe66/gobfuscator
يقوم بتشويش شفرة مصدر Go عبر تشفير النصوص AES-256 مع فك التشفير في وقت التشغيل، وإعادة تسمية المعرّفات، وإزالة التعليقات لعرقلة الهندسة العكسية مع…
defensive-toolsstatic-analysisencryption-decryption-tools+5
12
luftwaffe66/gobfuscatorيقوم بتشويش شفرة مصدر Go عبر تشفير النصوص AES-256 مع فك التشفير في وقت التشغيل، وإعادة تسمية المعرّفات، وإزالة التعليقات لعرقلة الهندسة العكسية مع…
 google/kernel-research
مجموعة أدوات لاستغلال نواة Linux توفر مكتبة لبناء الاستغلالات، ومولدات لسلاسل ROP ومحاور المكدس، ومشغلات صور النواة، وقاعدة بيانات للأهداف لتطوير…
 mrphrazer/msynth
إطار عمل لفك تشويش الشيفرة لتبسيط تعبيرات الحساب المنطقي-الحسابي المختلط (MBA)
 googleprojectzero/p0tools
مجموعة من مستندات أبحاث الثغرات الأمنية الخاصة بـ Google Project Zero وأدوات أمنية صغيرة قائمة بذاتها، بما في ذلك أدوات تحليل الاستغلال والتحليل…
 wolfssl/wolfssh
مكتبة عميل وخادم SSHv2 صغيرة ومحمولة وقابلة للتضمين بلغة C مع SCP وSFTP وإعادة توجيه المنافذ وتبادل مفاتيح ما بعد الكم للأنظمة المدمجة وإنترنت…
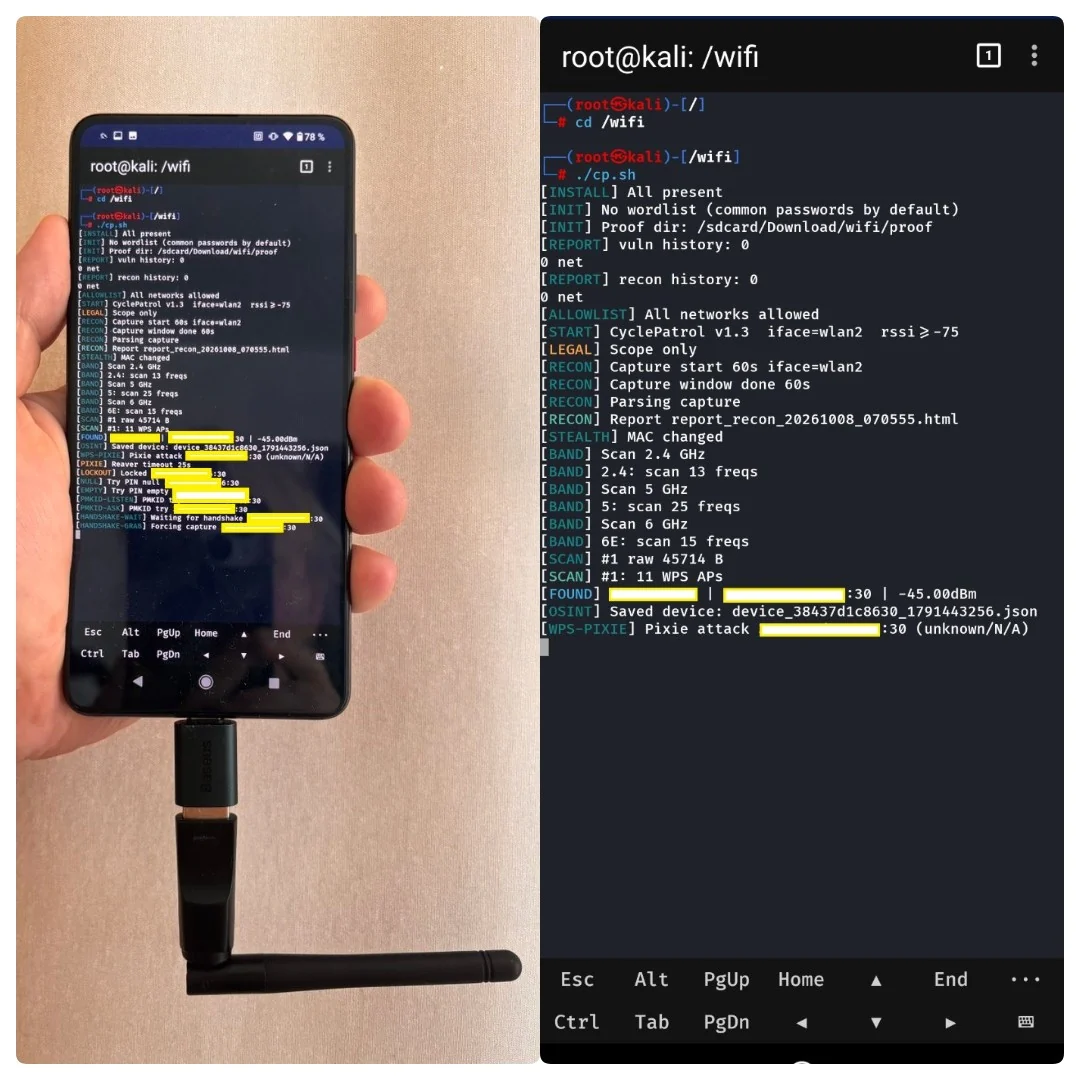 buybitart/cyclepatrol
أداة Bash لإجراء فحوصات أمنية على شبكات Wi-Fi أثناء التنقل في حلقة متكررة، مع تقارير أدلة.
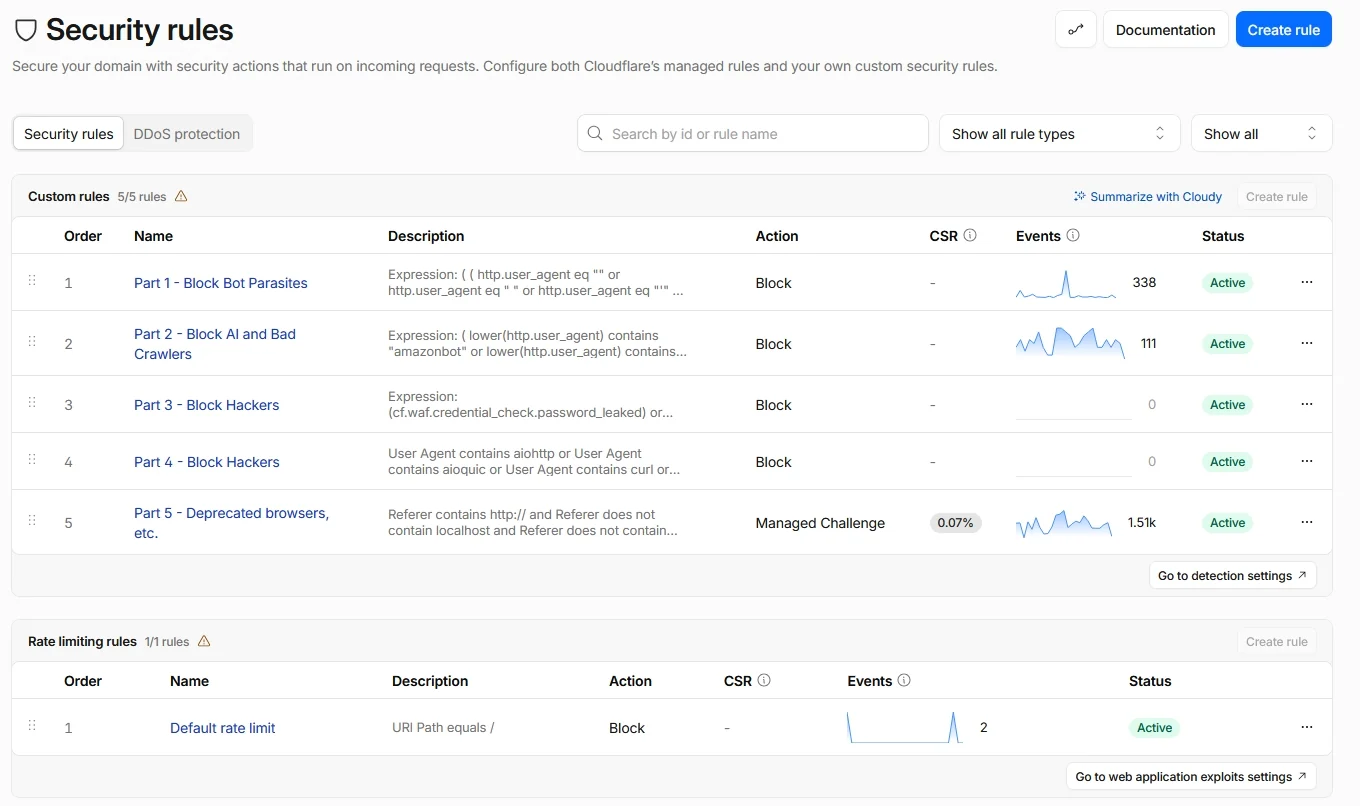 buybitart/cloudflare-security-art
قواعد الأمان لخطة Cloudflare المجانية (نهج Zero Trust) للمواقع الصغيرة
 animeshshaw/pqc-cost-of-delay
Cost-of-delay prioritisation for post-quantum migration: classical and harvest-now-decrypt-later risk in one unit (USD per year). Code, proofs, case…
 moontea0416/webmirage
هجمات الصور الخصومية على وكلاء الويب البصريين-اللغويين، من الإرساء البصري إلى التنفيذ في المتصفح
 stardust457/sldr
إطار دفاعي يخفف من الضبط الدقيق الخبيث لنماذج اللغة الكبيرة (LLMs) باستخدام استعادة الطبقات الانتقائية والتوجيه الديناميكي، مع نصوص برمجية للتدريب…
 neurosaki987/qvm-tool
مجموعة أدوات للتحليل الساكن واستعادة البنية لصور PE المحمية بـ ACE .qvm0
 danigil/neuperm
إعادة ترتيب للوحدات العصبية المكافئة للتبديل دون إعادة تدريب، بهدف تدمير البرمجيات الخبيثة المضمّنة عبر هجمات إخفاء المعلومات في الأوزان مع الحفاظ…
 graph-com/cka-agent
تنفيذ بحثي لوكيل كسر حماية LLM يتجاوز حواجز الحماية للنماذج التجارية باستخدام نسج المطالبات غير الضارة والبحث الشجري التكيفي.
 treeai-lab/awesome-rag-security
مجموعة منسّقة من الأوراق البحثية حول أمن التوليد المعزّز بالاسترجاع، منظّمة وفق تصنيف SLOT الذي يغطي تسميم المعرفة، والتلاعب بالاسترجاع، واستغلال…
 icicle-emu/icicle-python
ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…
 lifting-bits/sleigh
بناء CMake لمكتبة مواصفات معالج SLEIGH الخاصة بـ Ghidra، مما يوفر محركات تفكيك مستقلة ومحركات رفع p-code لأدوات الهندسة العكسية.
 llvmparty/striga
مُحوِّل تجريبي من x86-64 إلى LLVM IR بلغة Python يترجم لغة الآلة إلى IR قابل للتحليل لأغراض الهندسة العكسية والتحسين وتحليل معالجات الآلة الافتراضية.
 revng/revng
إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.