
fufu-sec
 kyllr-qwen/fufu-sec
إطار عمل لاستخدام الترددات غير المدعوّة
wi-fi-auditingpassword-attacksexploitation+4
kyllr-qwen/fufu-secإطار عمل لاستخدام الترددات غير المدعوّة
 machine1337/fudcrypt
أداة تشفير مبنية على بايثون تعمل على إخفاء الحمولات (payloads) لتجاوز برامج مكافحة الفيروسات وأنظمة كشف الاستجابة للنقاط الطرفية (EDR)، مع توليد…
 machine1337/pyobfuscate
نص برمجي بسيط وفعّال لتشويش حمولات بايثون لجعلها غير قابلة للاكتشاف تمامًا (FUD).
 mr-un1k0d3r/redteamscripts
مجموعة من سكربتات الفريق الأحمر الهجومية تتضمن إنهاء العمليات، وتجاوز SPF للتصيد الاحتيالي، ورش كلمات المرور، وفك تشفير كلمات مرور ColdFusion.
 withsecurelabs/ppid-spoofing
نصوص برمجية لتنفيذ وكشف تزوير معرّف العملية الأب (Parent PID Spoofing)
 withsecurelabs/dotnet-gargoyle
أداة .NET روحية مكافئة لتقنية Gargoyle لتفادي فحص الذاكرة
 withsecurelabs/doublepulsar-usermode-injector
أداة لاستخدام شيلكود وضع المستخدم من حمولة DOUBLEPULSAR لتحميل مكتبة DLL عشوائية بشكل انعكاسي داخل عملية أخرى، لاستخدامها في اختبار تقنيات الكشف أو…
 samsayen/jqueryingu
كود jQuery صالح يقوم بفحص النظام وإرجاع المعلومات إلى الخادم عبر طلب GET تحليلي وهمي
 davidcarliez/trustmebro
Bypass llm guardrails by confusing it with fabricated tool output.
 cspf-founder/red-clippy
open-source pentest management built to be operated by an AI agent
 portbuster1337/atlas
Cross-platform network execution toolkit (SMB/Kerberos/WMI/LDAP/DCSync) built on TrustedSec's Titanis - NetExec-style workflow in C#
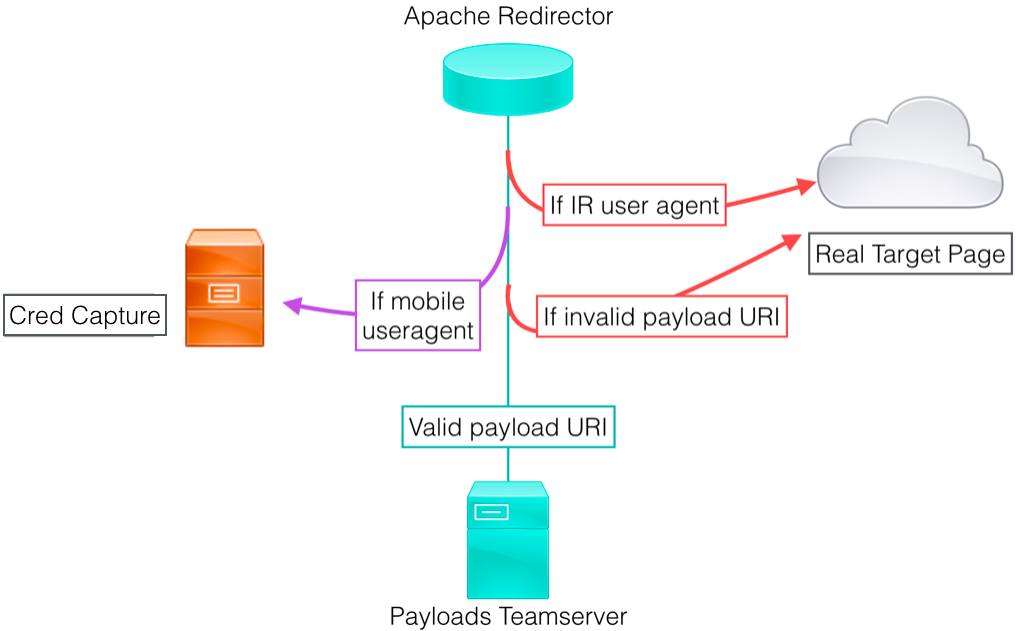 bluscreenofjeff/red-team-infrastructure-wiki
# دليل لتجميع موارد تقوية البنية التحتية للفريق الأحمر
 virtualsamuraii/flyphish
انشر بنية تحتية للتصيد الاحتيالي في أي وقت.
 r3ggi/electroniz3r
الاستيلاء على أذونات TCC لتطبيقات Electron على macOS
 pie-script/llm-agent-testbed
منصة اختبار أمنية تجريبية لتقييم حقن الأوامر، وثغرات الوكيل المربك، ودفاعات استدعاء الأدوات في وكلاء نماذج اللغة الكبيرة.
 irsdl/ysonet
مولّد حمولات إلغاء التسلسل لمجموعة متنوعة من مُنسّقات .NET
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 ocfagb/hacktivity-vulns-exploits-lab
تقرير + تحليل CVE + إجراءات مضادة لمختبر Hacktivity 'الثغرات، الاستغلالات، وحمولات الوصول عن بُعد' (قذائف netcat، Metasploit، CVE-2010-1240،…