
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2593 نتائج
edrEvasionWorkshop preview

edrEvasionWorkshop

GitHubtyeurada/edrevasionworkshop

مواد ورشة عمل بعنوان “تطوير البرمجيات الخبيثة خطوة بخطوة: التهرب من EDR من اللوادر إلى النواة” قُدِّمت في DEF CON 34 وBSidesLV 2026. تغطي تطوير…
defensive-toolsexploitationpost-exploitation+5
390
منذ شهر واحد
mythic_ornn preview

mythic_ornn

GitHubn0qword/mythic_ornn

مولّد مدعوم بـ LLM لوكيلات Mythic وأنواع الحمولات وملفات تعريف C2.
penetration-testing-frameworksexploit-frameworkscommand-and-control+3
54منذ شهر واحد
umbra preview

umbra

GitHubymsniper/umbra

أداة تراكب خارجي للقراءة فقط للألعاب على لينكس. إزاحات مشتقة، هياكل عظمية مركّبة، وحدة نواة اختيارية لقراءات الذاكرة المستقلة عن ptrace وإدخال على…
memory-forensicsexploitationreverse-engineering+1
17منذ 14 أيام
evillimiter preview

evillimiter

GitHubdavidsonrafaelk/evillimiter

أداة تراقب وتحلل وتحد من النطاق الترددي للأجهزة على الشبكة المحلية دون الحاجة إلى صلاحيات إدارية
network-mappingids-ips-evasioninformation-gathering+4
9منذ شهر واحد
CS-MemoryEvasion preview

CS-MemoryEvasion

GitHubgmh5225/cs-memoryevasion

أداة تحميل لتجنب اكتشاف الذاكرة في Cobalt Strike مخصصة لفرق الاختراق الأحمر
exploitationpost-exploitationmalware-analysis+2
1منذ 3 سنوات
CSRFBrute preview

CSRFBrute

GitHubgmh5225/csrfbrute

أداة اختراق تسجيل الدخول عبر CSRF مصممة خصيصًا لعمليات الفريق الأحمر، وتتميز بتحديث ديناميكي لرموز CSRF، وتنفيذ متعدد الخيوط، واستعادة الجلسات، مع…
password-attacksweb-securitypenetration-testing+2
منذ سنة واحدة
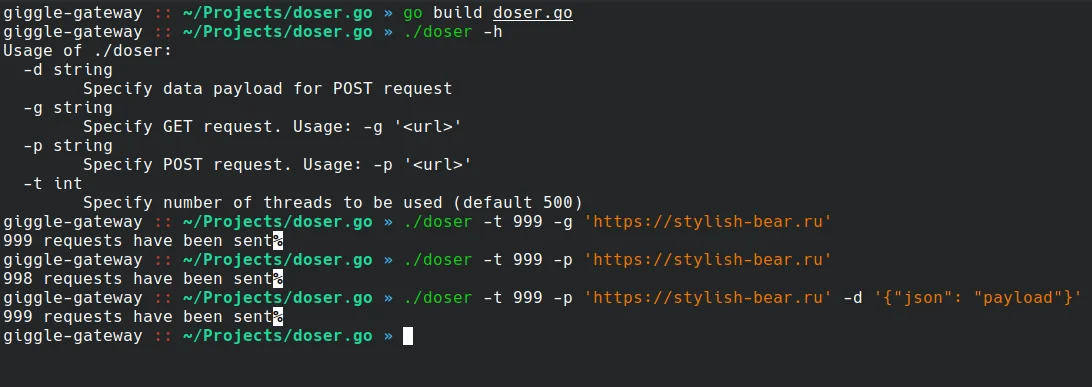
doser.go preview

doser.go

GitHubquitten/doser.go

أداة حجب الخدمة (DoS) لطلبات HTTP (مستوحاة من hulk ولكنها تحتوي على وظائف أكثر)
web-securitynetwork-securitypenetration-testing+1
539منذ 3 سنوات
autonomous-offensive-llm-handbook preview

autonomous-offensive-llm-handbook

GitHubmouteee/autonomous-offensive-llm-handbook

A deterministic harness and handbook for autonomous offensive LLM agents, enforcing authorization, scope, and evidence gates to ensure reproducible…
vulnerability-analysispenetration-testingpapers-research+4
74منذ 16 أيام
APT-Individual-Combat-Guide preview

APT-Individual-Combat-Guide

GitHubghostwolflab/apt-individual-combat-guide

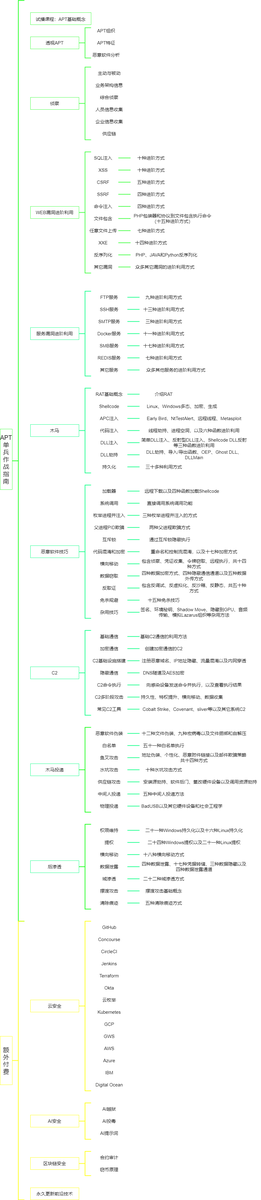
دليل تعليمي ومستودع أكواد لفهم تقنيات هجمات التهديدات المتقدمة المستمرة (APT)، ويغطي الاستطلاع، واستغلال الويب والخدمات، وأحصنة طروادة، والقيادة…
exploitationinformation-gatheringpost-exploitation+7
112منذ 10 أشهر
AI_Security_Top preview

AI_Security_Top

GitHubghostwolflab/ai_security_top

قاعدة معرفة منظمة تغطي أساسيات أمن الذكاء الاصطناعي، ونمذجة التهديدات، وتقنيات الهجوم للفريق الأحمر، ودفاعات الفريق الأزرق، بما في ذلك أمن نماذج…
defensive-toolsmachine-learningpapers-research+5
153منذ 7 أشهر
T-MAP preview

T-MAP

GitHubpwnhyo/t-map

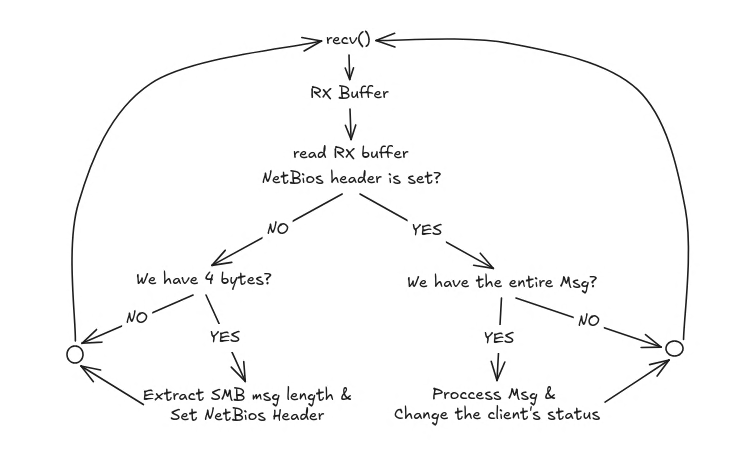
إطار بحث تطوري مدرك للمسار لاختبار الوكلاء اللغويين الكبار (LLM) عبر خوادم MCP، لتوليد مطالبات عدائية لرسم خرائط مشهد الثغرات عبر فئات المخاطر.
vulnerability-analysispenetration-testingmachine-learning+3
18منذ 6 أشهر
impostor preview

impostor

GitHublcky00/impostor

خادم SMB1 لاعتراض تجزئة NTLMv2، مكتوب بلغة C.
password-attacksexploitationnetwork-security+3
6منذ شهر واحد
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

حقن DLL الانعكاسي هو تقنية حقن مكتبات تُستخدم فيها فكرة البرمجة الانعكاسية لتنفيذ تحميل مكتبة من الذاكرة إلى عملية مضيفة.
memory-forensicsexploitationpost-exploitation+2
3.4kمنذ 4 سنوات
stealth_call preview

stealth_call

GitHubkitsune-de/stealth_call

# مكتبة استدعاءات نظام غير مباشرة لنظام ويندوز x64 (رأس فقط) بدون CRT، بدون IAT، حماية VEH ضد نقاط التوقف، تجاوز AMSI/ETW، ذاكرة W^X، استدعاءات…
defensive-toolsexploitationmalware-analysis+3
6منذ 5 أشهر
pwneye preview

pwneye

GitHubhackerest/pwneye

# رفيقك لكاميرات ONVIF وRTSP لاكتشاف واختراق كاميرات المراقبة الواقعية 🎥
reconnaissanceiot-securitypassword-attacks+7
340منذ شهر واحد
criPPLe preview

criPPLe

GitHubgmh5225/cripple

نظام تشغيل ويندوز برنامج تشغيل على مستوى النواة يزيل حماية العمليات (PP) وحماية العمليات الخفيفة (PPL).
privilege-escalationexploitationmalware-analysis+1
منذ 2 سنوات
CS-DropSpawn_BOF preview

CS-DropSpawn_BOF

GitHubgmh5225/cs-dropspawn_bof

# CobaltStrike BOF لتفعيل Beacons باستخدام اختطاف دليل تطبيق DLL

exploitationpost-exploitationpenetration-testing+2
3منذ 3 سنوات
skills preview

skills

GitHubspecterops/skills

Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…

osintreconnaissanceexploitation+9
703منذ 17 أيام
السابق1…789…100التالي