
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2593 نتائج
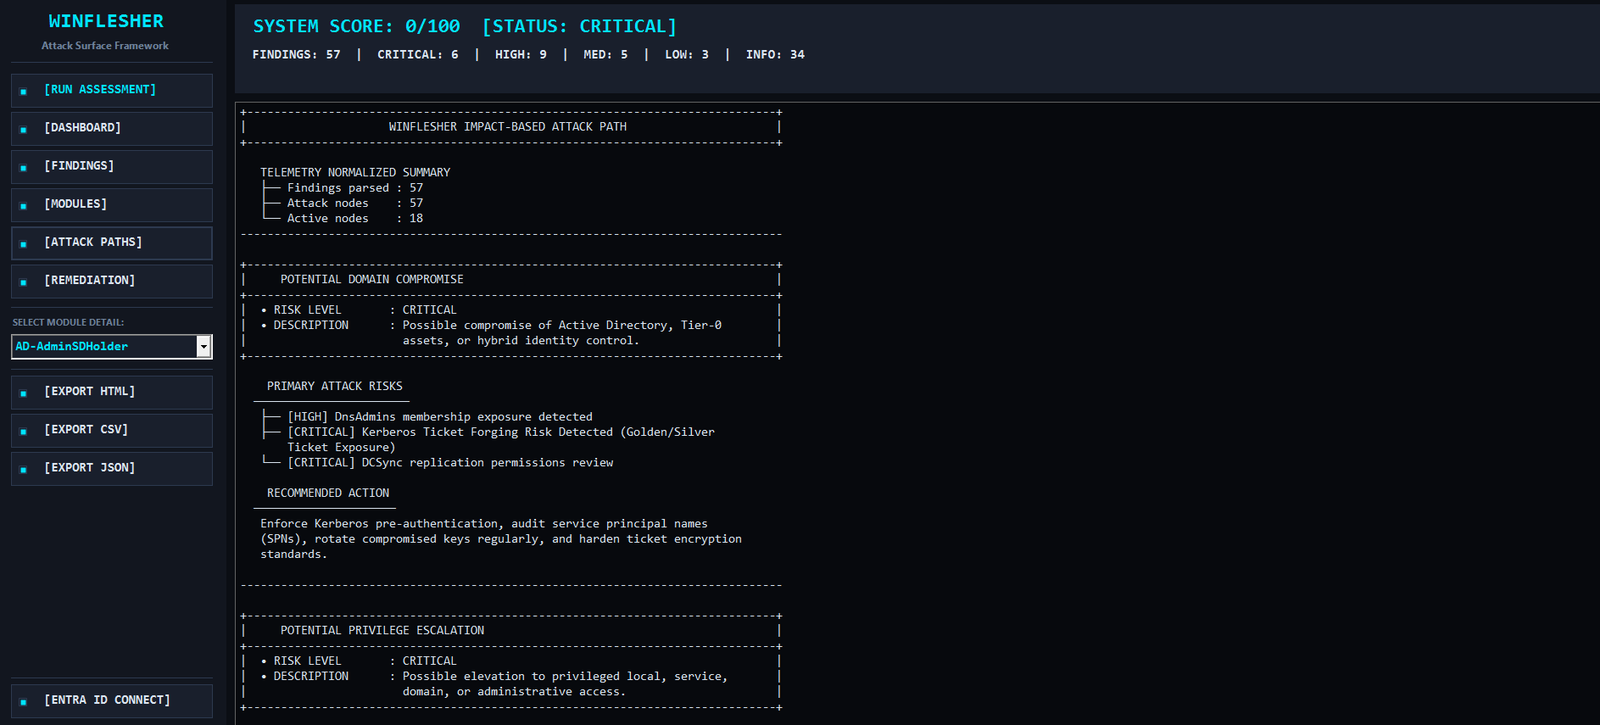
WinFlesher preview

WinFlesher

GitHubmindsflee/winflesher

إطار عمل آلي لتقييم سطح الهجوم لـ Active Directory والبنى التحتية المحلية، يربط الثغرات بمسارات الهجوم المؤدية إلى اختراق النطاق، وتصعيد الامتيازات،…
privilege-escalationreconnaissancevulnerability-analysis+4
26
منذ 19 أيام
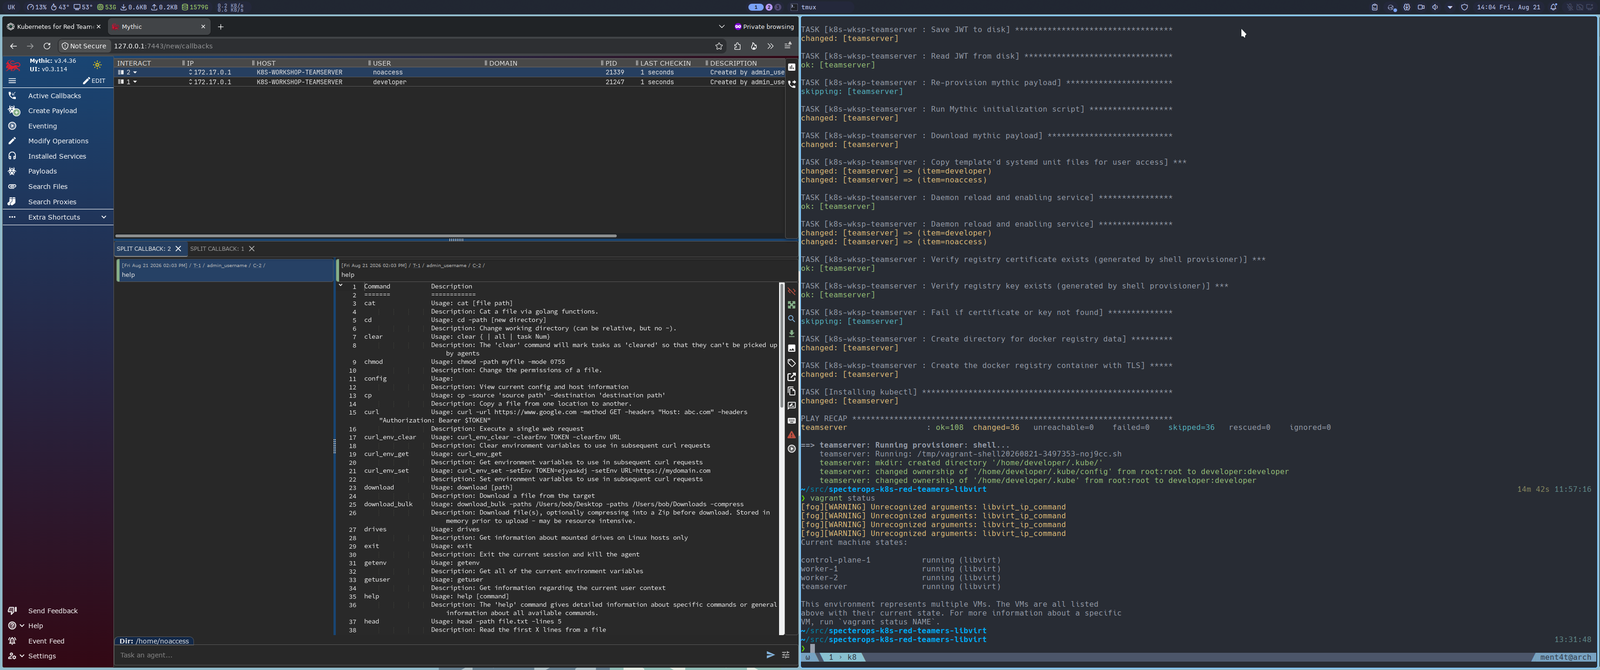
specterops-k8s-red-teamers-libvirt-patch preview

specterops-k8s-red-teamers-libvirt-patch

GitHubgregdurys/specterops-k8s-red-teamers-libvirt-patch

ترقيع غير رسمي لـ libvirt لمختبر SpecterOps المجاني Kubernetes لمتخصصي الفرق الحمراء
cloud-securityeducationred-teaming+1
14منذ شهر واحد
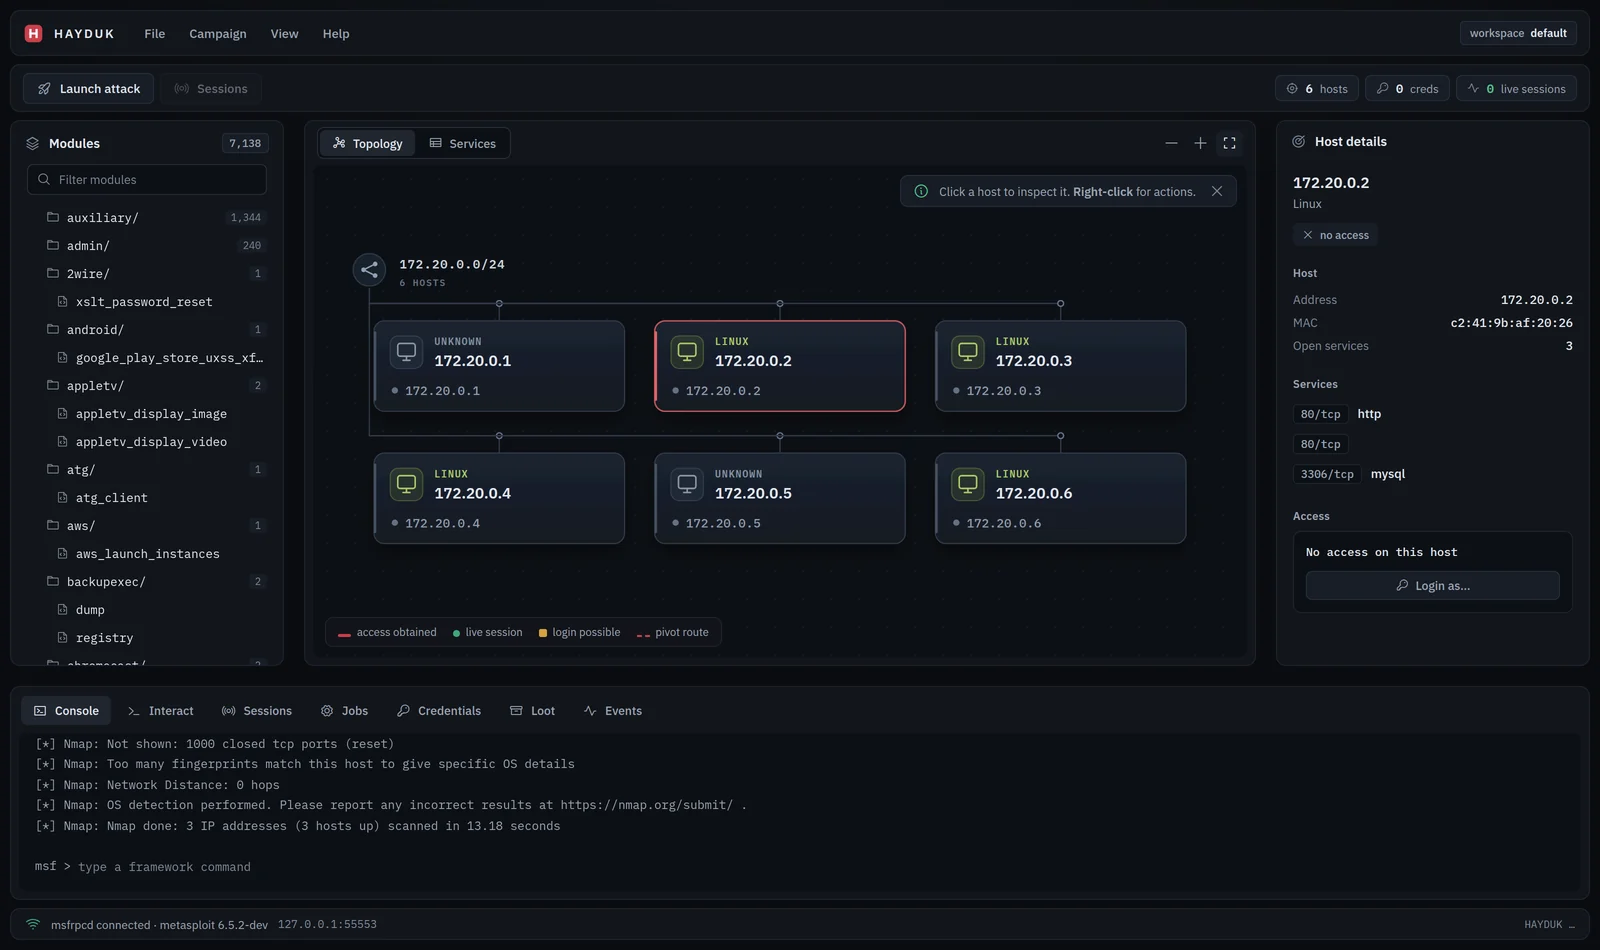
hayduk preview

hayduk

GitHubjolovicdev/hayduk

Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…
penetration-testing-frameworksvulnerability-scannersexploit-frameworks+3
7منذ 25 أيام
CVE-2026-39047 preview

CVE-2026-39047

GitHubazhariramadhan/cve-2026-39047

إطار عمل لاستغلال الطابعات لاختبار الأمان عبر المنفذ الخام 9100، يتضمن تسليم حمولات PCL، وقصف DoS، ورموز QR للتحكم والقيادة (C2)، ورموز QR للتصيد…
reconnaissanceexploitationdata-exfiltration+4
منذ 6 أشهر
mtechweek_04 preview

mtechweek_04

GitHubaish19siddiqua-commits/mtechweek_04

اختبار اختراق موثّق على جهاز افتراضي معزول من Metasploitable2 باستخدام Metasploit وNmap، يغطي الاستغلال عن بُعد، وتصعيد الامتيازات، والتحقق من…

privilege-escalationvulnerability-analysisexploitation+5
منذ شهر واحد
BL00DYM4RY preview

BL00DYM4RY

GitLabtoxy4ny/bl00dym4ry

محاكي حصان طروادة تعليمي للتدريب على الأمن السيبراني، يحاكي هجمات التصيد الاحتيالي مع الهندسة الاجتماعية، واستطلاع النظام، والتهرب من بيئات العزل…
data-exfiltrationinformation-gatheringphishing+4
منذ 2 أشهر
ARTAXERXES preview

ARTAXERXES

GitLabtoxy4ny/artaxerxes

إطار عمل متقدم لاختبار الإجهاد متعدد التقنيات أداة تعليمية في مجال الأمن السيبراني لاختبار الشبكات عالي الأداء
network-securitypenetration-testingeducation+2
منذ 2 أشهر
rinhit preview

rinhit

GitLabtoxy4ny/rinhit

يجمع القطع الأثرية (Artifacts) من macOS وiOS لبناء جداول زمنية لنشاط الشبكة، ومطابقة الهوية عبر الأجهزة، والارتباط بالموقع الفعلي لأغراض الاستطلاع…
osintreconnaissancebluetooth-security+6
منذ شهر واحد
SliverMirage preview

SliverMirage

GitHubdaniomass/slivermirage

Crystal Palace PICO loader for Sliver C2 | تجاوز AMSI ثنائي الطبقات، إسكات ETW، حمولات مشفرة بـ AES-256-CBC، 6 متغيرات تسليم
exploitationpost-exploitationmalware-analysis+4
46منذ شهر واحد
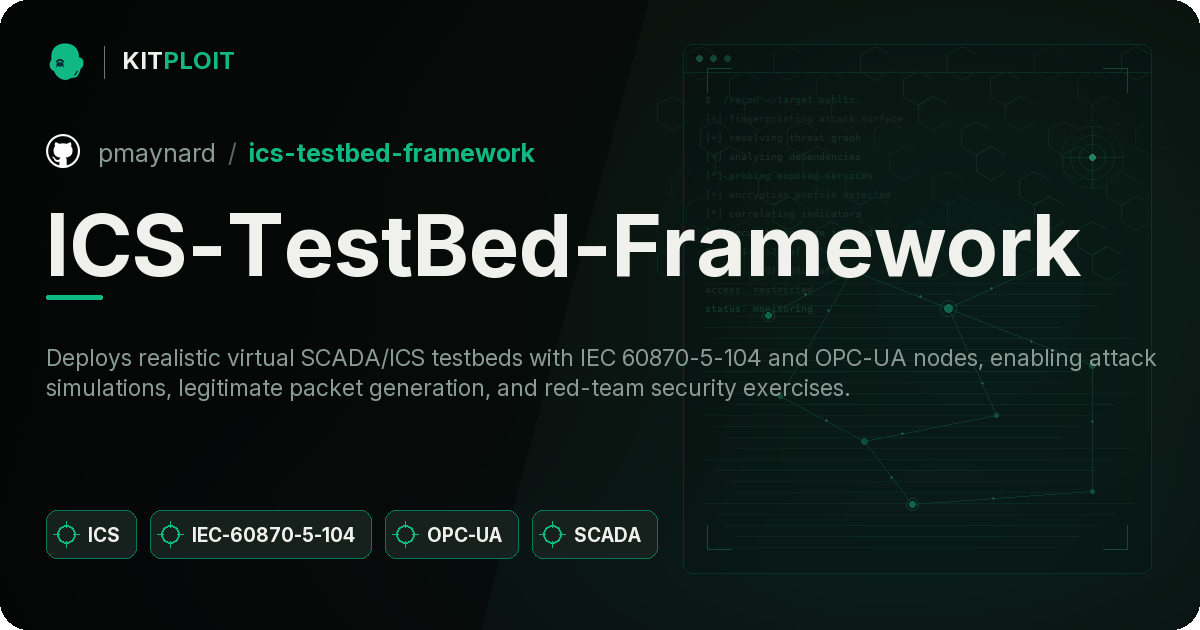
CrystalPotato preview

CrystalPotato

GitHubricardojoserf/crystalpotato

نسخة Crystal من GodPotato لاستغلال صلاحية SeImpersonatePrivilege باستخدام استدعاءات النظام غير المباشرة، وحل واجهات برمجة التطبيقات (API) ديناميكيًا،…
privilege-escalationexploitationpost-exploitation+3
126منذ شهر واحد
ICS-TestBed-Framework preview

ICS-TestBed-Framework

GitHubpmaynard/ics-testbed-framework

ينشر بيئات اختبار افتراضية واقعية لأنظمة SCADA/ICS مع عقد IEC 60870-5-104 وOPC-UA، مما يتيح محاكاة الهجمات، وتوليد حزم مشروعة، وتمارين أمنية للفريق…
packet-sniffing-analysisscada-ics-securitynetwork-security+3
70منذ 7 سنوات
adversarial-robustness-toolbox preview

adversarial-robustness-toolbox

GitHubtrusted-ai/adversarial-robustness-toolbox

مكتبة Python لأمن التعلم الآلي العدائي، تمكّن فرق الأحمر والأزرق من تنفيذ هجمات ودفاعات التهرب والتسميم والاستخراج والاستدلال عبر أطر التعلم الآلي…

defensive-toolsprivacymachine-learning+3
6.3kمنذ 2 أيام
agentic-radar preview

agentic-radar

GitHubsplx-ai/agentic-radar

ماسح أمني لسير عمل نماذج اللغة الكبيرة الوكيلية

vulnerability-scannersstatic-code-analysisdynamic-code-analysis+5
1.1kمنذ 10 أشهر
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

حقن العمليات بدون خيوط (Threadless Process Injection) باستخدام ربط الدوال عن بُعد.

payload-generationshellcodepost-exploitation+4
822منذ 2 سنوات
RunPE preview

RunPE

GitHubnettitude/runpe

محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.

payload-generationimpersonation-toolsshellcode+6
444منذ 3 سنوات
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

تقنية تهرب متقدمة في الذاكرة تعمل على تذبذب حماية ذاكرة الشيلكود بين RW/NoAccess و RX، ومن ثم تشفير/فك تشفير محتوياته
payload-generationshellcodepost-exploitation+4
1.1kمنذ 4 سنوات
iodine preview

iodine

GitHubyarrick/iodine

Tunnel IPv4 data through DNS servers to bypass firewall restrictions and provide covert network access for penetration testing.
ids-ips-evasiondata-exfiltrationnetwork-security+4
8.0kمنذ 9س 40د
MS10-059 preview

MS10-059

GitHubh3x0v3rl0rd/ms10-059

استغلال مستقل لثغرة MS10-059 في برنامج تشغيل العرض الأساسي لنظام ويندوز، مما يتيح تصعيد الامتيازات محليًا.

vulnerability-analysisexploitationpenetration-testing+3
منذ 5 سنوات
السابق1…91011…100التالي