
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/osmankandemir/associated-threat-analyzer
إدارة مؤشرات الاختراق (IOC)الاستطلاعجمع المعلوماتاستخبارات التهديدات
GitHubosmankandemir/associated-threat-analyzer

associated-threat-analyzer

يكشف عن عناوين IPv4 الضارة وأسماء النطاقات المرتبطة بتطبيق ويب من خلال المقارنة مع قوائم محلية لاستخبارات التهديدات الخاصة بالمؤشرات الضارة المعروفة.

عرض المستودع
مشاركة
41533منذ 3 سنواتتمت المراجعة من قبل Kitploit

Logo

Threat-Analyzer Version License Python Version Docker

Associated-Threat-Analyzer

ملاحظة : ماذا تقول قوانين الخصوصية حول مشاركة النطاقات وعناوين IP الخبيثة؟ يُرجى الاطلاع على؛ USAGE_POLICY.md LICENSE

الوصف

يقوم Associated-Threat-Analyzer بالكشف عن عناوين IPv4 الخبيثة وأسماء النطاقات المرتبطة بتطبيق الويب الخاص بك باستخدام قوائم محلية للنطاقات وعناوين IP الخبيثة.
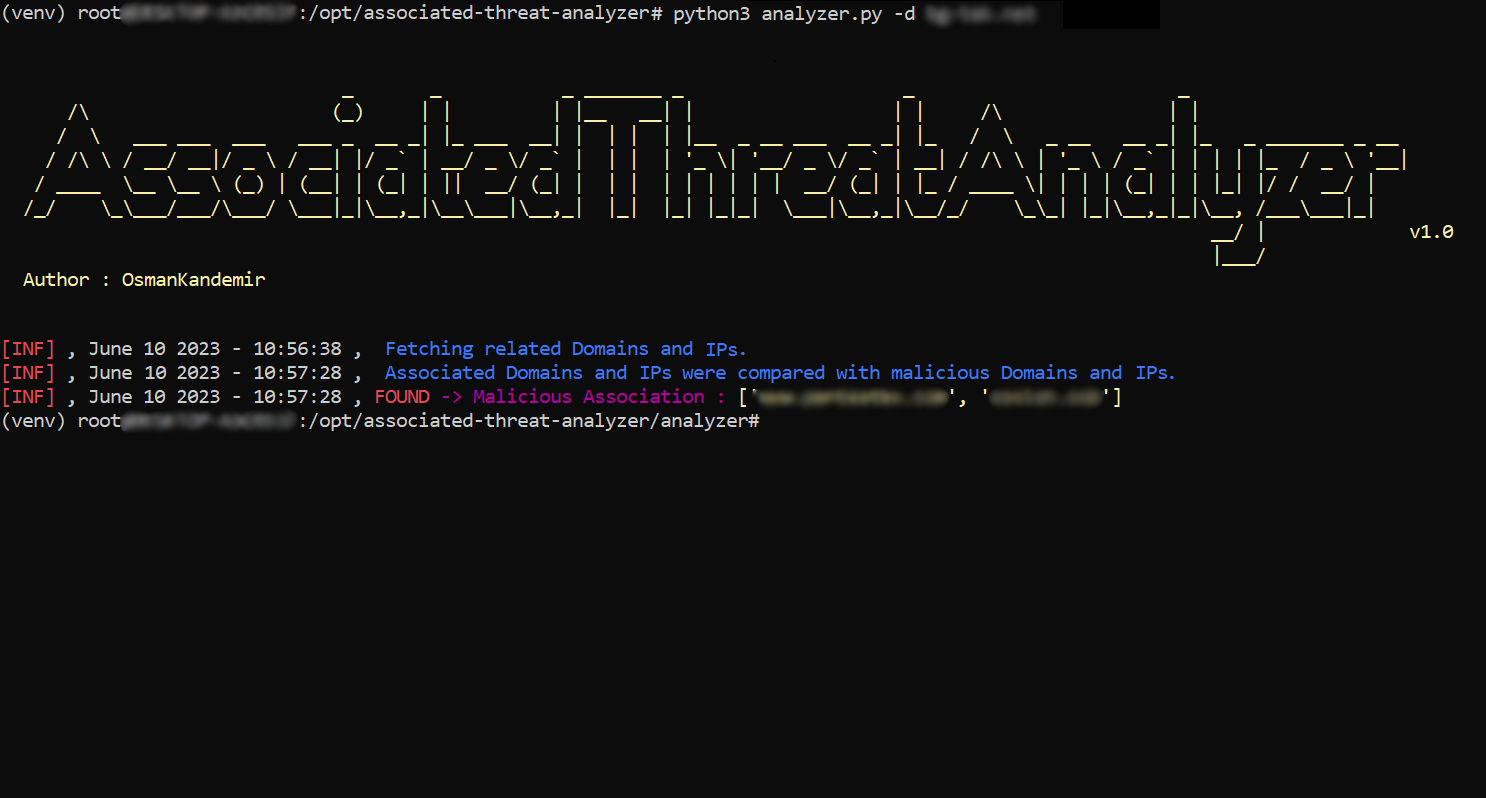
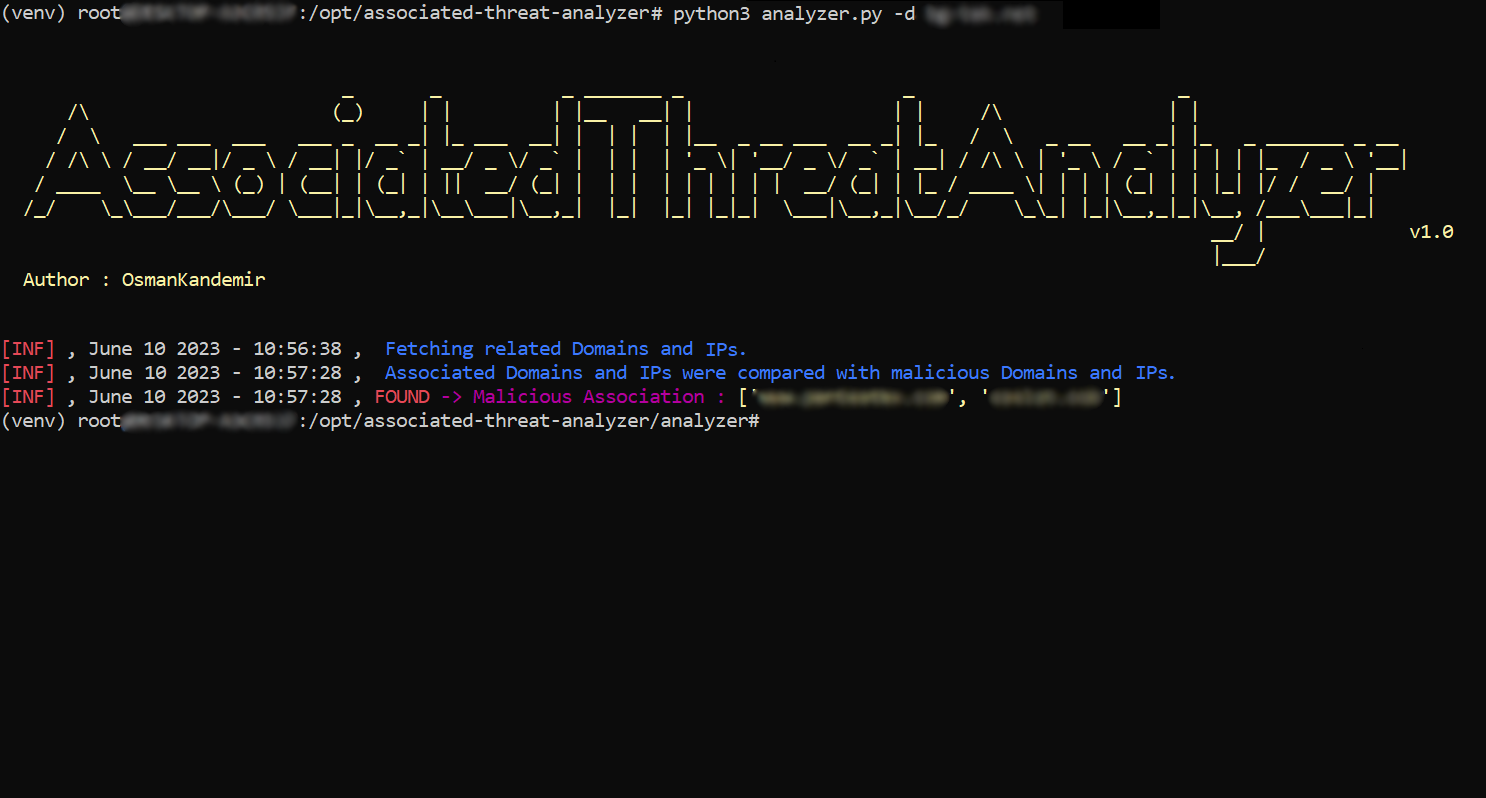
لقطة شاشة

Screenshot

التثبيت

من Git

git clone https://github.com/OsmanKandemir/associated-threat-analyzer.git
cd associated-threat-analyzer && pip3 install -r requirements.txt
python3 analyzer.py -d target-web.com

من ملف Dockerfile

تحذير : إذا كنت ترغب في تشغيل حاوية Docker، يُوصي Associated-Threat-Analyzer باستخدام قوائم عناوين IP والنطاقات الخبيثة الخاصة بك، لأن المطوّر قد لا يقوم بتحديث القوائم الافتراضية الخبيثة في صورة Docker.
docker build -t osmankandemir/threatanalyzer .
docker run osmankandemir/threatanalyzer -d target-web.com

من DockerHub

docker pull osmankandemir/threatanalyzer
docker run osmankandemir/threatanalyzer -d target-web.com

الاستخدام

-d DOMAIN , --domain DOMAIN الهدف المُدخل. --domain target-web1.com
-t DOMAINSFILE, --DomainsFile قائمة النطاقات الخبيثة للمقارنة. -t SampleMaliciousDomains.txt
-i IPSFILE, --IPsFile قائمة عناوين IP الخبيثة للمقارنة. -i SampleMaliciousIPs.txt
-o JSON, --json JSON  إخراج بصيغة JSON. --json

تم الإنجاز

  • فحص عمق المستوى الأول لعنوان نطاقك.

قائمة المهام المستقبلية

  • فحص الملفات الثابتة بعمق المستوى الثالث أو أكثر لتطبيق الويب المستهدف.
مشروع GitHub آخر مرتبط. يمكنك إلقاء نظرة.
يجد النطاقات وعناوين IPv4 المرتبطة للقيام باستخبارات التهديدات بعد أن يقوم Indicator-Intelligence v1.1.1 بجمع الملفات الثابتة.

https://github.com/OsmanKandemir/indicator-intelligence

مصادر النطاقات وعناوين IP الخبيثة الافتراضية

https://github.com/stamparm/blackbook

https://github.com/stamparm/ipsum

التطوير والمساهمة

انظر؛ CONTRIBUTING.md

الترخيص

Copyright (c) 2023 Osman Kandemir
مرخص بموجب رخصة GPL-3.0.

التبرعات

إذا أعجبك Associated-Threat-Analyzer وترغب في إظهار الدعم، يمكنك استخدام ميزة اشترِ لي قهوة أو رعاة GitHub للمطوّر باستخدام الزر أدناه.

أو

ادعمني : https://github.com/sponsors/OsmanKandemir 😊
اشترِ لي قهوة

دعمك سيكون موضع تقدير كبير 😊

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →