
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
238 نتائج
tirith preview

tirith

GitHubsheeki03/tirith

أمان الطرفية للمطورين وعملاء الذكاء الاصطناعي. يعترض عناوين URL المتجانسة (homograph)، والأنابيب إلى الشل (pipe-to-shell)، وحقن ANSI، والحمولات…
osintphishing-toolsvulnerability-scanners+8
2.7k
منذ 15س 57د
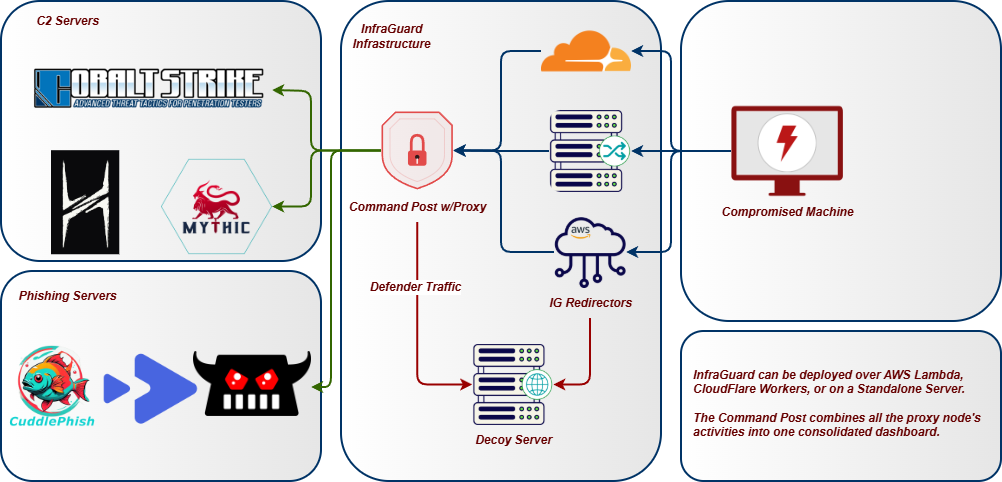
InfraGuard preview

InfraGuard

GitHubwhispergate/infraguard

انفرا جارد هو وكيل إعادة توجيه ومدير للقيادة والتحكم (C2) يحمي بنية فريقك الأحمر من التهديد المُسند.

phishing-toolspayload-generationweb-proxies-interception+8
163منذ 13 أيام
Malicious-MCP preview

Malicious-MCP

GitHubquinnbast/malicious-mcp

مستودع إثبات مفهوم يوضح كيف يمكن لخادم MCP غير موثوق أن يسرق كل شيء حرفيًا...
phishing-toolspersistence-mechanismsimpersonation-tools+8
8منذ 5 أشهر
sage preview

sage

GitHubgendigitalinc/sage

طبقة خفيفة للكشف والاستجابة للوكيل (ADR) للوكلاء الذكيين — تحمي الأوامر والملفات وطلبات الويب. جزء من Gen Agent Trust Hub.

defensive-toolsphishing-toolsvulnerability-analysis+6
262منذ 24 أيام
goshs preview

goshs

GitHubgoshs-labs/goshs

خادم ملفات غني بالميزات في ملف ثنائي واحد لمختصي الفريق الأحمر والمطورين. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
phishing-toolspayload-generationinformation-gathering+5
951منذ 12 أيام
yappy preview

yappy

GitHubjienweng/yappy

مساعد تفاعل LinkedIn مدعوم بالذكاء الاصطناعي
osintphishing-toolsimpersonation-tools+2
10منذ 6 أشهر
phishcollector preview

phishcollector

GitHubolizimmermann/phishcollector

PhishCollector هو إطار بحثي لجمع وتحليل وتتبع مواقع التصيد الاحتيالي.

osintphishing-toolsreconnaissance+8
23منذ 7 أشهر
git-fsmonitor preview

git-fsmonitor

GitHubrootup/git-fsmonitor

هذا دليل على إثبات العمل لإساءة استخدام "fsmonitor" ضد IDE.
phishing-toolspersistence-mechanismscommand-and-control+2
49منذ 10 أشهر
PasteJacker preview

PasteJacker

GitHubd4vinci/pastejacker

اختراق الأنظمة بأتمتة هجمات PasteJacking.
phishing-toolsexploit-frameworkspayload-generation+3
402منذ سنة واحدة
wifiphisher preview

wifiphisher

GitHubwifiphisher/wifiphisher

إطار عمل لنقاط الوصول المارقة لمشاركات الفريق الأحمر واختبار أمان Wi-Fi. ينفذ هجمات Evil Twin وKARMA وKnown Beacons لتحقيق موقع MITM، ثم يقوم بحملات…
phishing-toolswi-fi-auditingimpersonation-tools+6
14.8kمنذ 4 أشهر
I-See-You preview

I-See-You

GitHubviralmaniar/i-see-you

ISeeYou هي أداة بلغة Bash و Javascript لتحديد الموقع الدقيق للمستخدمين أثناء عمليات الهندسة الاجتماعية أو التصيد. باستخدام إحداثيات الموقع الدقيقة،…

osintphishing-toolsreconnaissance+5
1.2kمنذ 7 سنوات
zaproxy preview

zaproxy

GitHubzaproxy/zaproxy

ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…

android-securityphishing-toolsvulnerability-scanners+15
15.6kمنذ 2 أيام
Hack Tools preview

Hack Tools

GitLabedu0x01/hack-tools

مشروع يجمع عدة أدوات اختبار الاختراق
defensive-toolsphishing-toolsprivilege-escalation+9
2منذ 2 سنوات
MacroShop preview

MacroShop

GitHubkhr0x40sh/macroshop

مجموعة من النصوص البرمجية للمساعدة في تسليم الحمولات عبر ماكرو Office. معظمها بلغة بايثون. انظر http://khr0x40sh.wordpress.com للتفاصيل.
phishing-toolspayload-generationpenetration-testing+2
408منذ 10 سنوات
sudo-snooper preview

sudo-snooper

GitHubxorond/sudo-snooper

نص Python يعمل مثل ثنائي sudo الأصلي لخداع المستخدمين لإدخال كلمات مرورهم
phishing-toolspassword-attackspenetration-testing+1
70منذ 6 سنوات
phishlulz preview

phishlulz

GitHubantisnatchor/phishlulz

مجموعة أدوات حملة تصيد آلية تقوم بإنشاء مثيلات EC2 مخصصة من AWS مع دمج PhishingFrenzy و BeEF، بالإضافة إلى أدوات اكتشاف النطاقات الفرعية واستخراج…
phishing-toolsdata-exfiltrationinformation-gathering+4
337منذ 9 سنوات
morpheus preview

morpheus

GitHubr00t-3xp10it/morpheus

Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
packet-sniffing-analysisphishing-toolsreconnaissance+7
882منذ 7 سنوات
backdoorppt preview

backdoorppt

GitHubr00t-3xp10it/backdoorppt

حوّل ملف payload.exe الخاص بك إلى مستند وورد مزيف (.ppt)

phishing-toolspayload-generationimpersonation-tools+2
468منذ 6 سنوات
السابق1…456…14التالي