
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
I-See-You — ISeeYou هي أداة بلغة Bash و Javascript لتحديد الموقع الدقيق للمستخدمين أثناء عمليات الهندسة الاجتماعية أو التصيد. باستخدام إحداثيات الموقع الدقيقة، يمكن للمهاجم إجراء استطلاع أولي يساعده في تنفيذ هجمات مستهدفة إضافية. | Kitploit
أدوات/GitHubGitHub/viralmaniar/i-see-you
الاستخبارات مفتوحة المصدر (OSINT)أدوات التصيدالاستطلاعجمع المعلوماتالتصيد الاحتياليالهندسة الاجتماعيةالتعلم والتعليمالفريق الأحمر
GitHubviralmaniar/i-see-you

I-See-You

ISeeYou هي أداة بلغة Bash و Javascript لتحديد الموقع الدقيق للمستخدمين أثناء عمليات الهندسة الاجتماعية أو التصيد. باستخدام إحداثيات الموقع الدقيقة، يمكن للمهاجم إجراء استطلاع أولي يساعده في تنفيذ هجمات مستهدفة إضافية.

1.2k178117منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

I-See-You

ISeeYou هي أداة Bash و Javascript لإيجاد الموقع الدقيق للمستخدمين أثناء الهندسة الاجتماعية أو هجمات التصيد. باستخدام إحداثيات الموقع الدقيقة، يمكن للمهاجم القيام باستطلاع أولي يساعده في تنفيذ هجمات مستهدفة أكثر.

ملاحظة:

  • لا تتطلب هذه الأداة أي برامج إضافية لتنفيذ هجمات التصيد.
  • يمكن للمستخدمين كشف خوادمهم المحلية على الإنترنت وفك تشفير إحداثيات الموقع من خلال النظر إلى ملف السجل.

يجب عدم استخدام هذا المشروع لأغراض غير قانونية مثل ملاحقة الأشخاص أو اختراق الأنظمة دون إذن، فهو مخصص للأغراض التعليمية فقط وللتجربة من قبل المستخدمين.

أي اقتراحات أو أفكار لهذه الأداة مرحب بها – فقط أرسل لي تغريدة على @ManiarViral
image

كيفية التثبيت؟

git clone https://github.com/Viralmaniar/I-See-You.git
cd I-See-You
chmod u+x ISeeYou.sh
./ISeeYou.sh

image

لقطات الشاشة

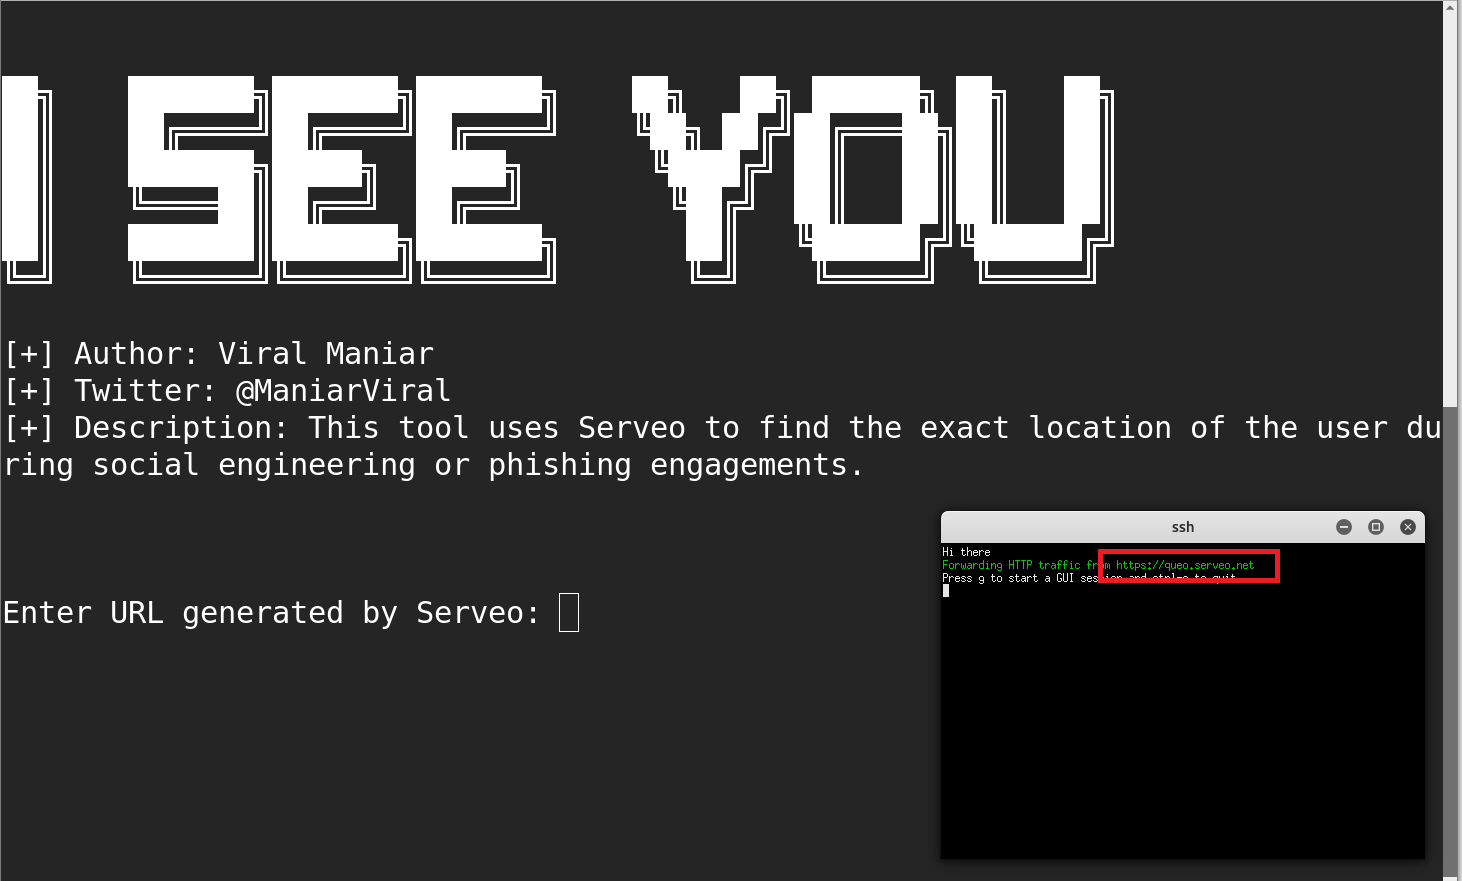
بمجرد تشغيل ISeeYou.sh، يرى المستخدم الشاشة التالية:

image

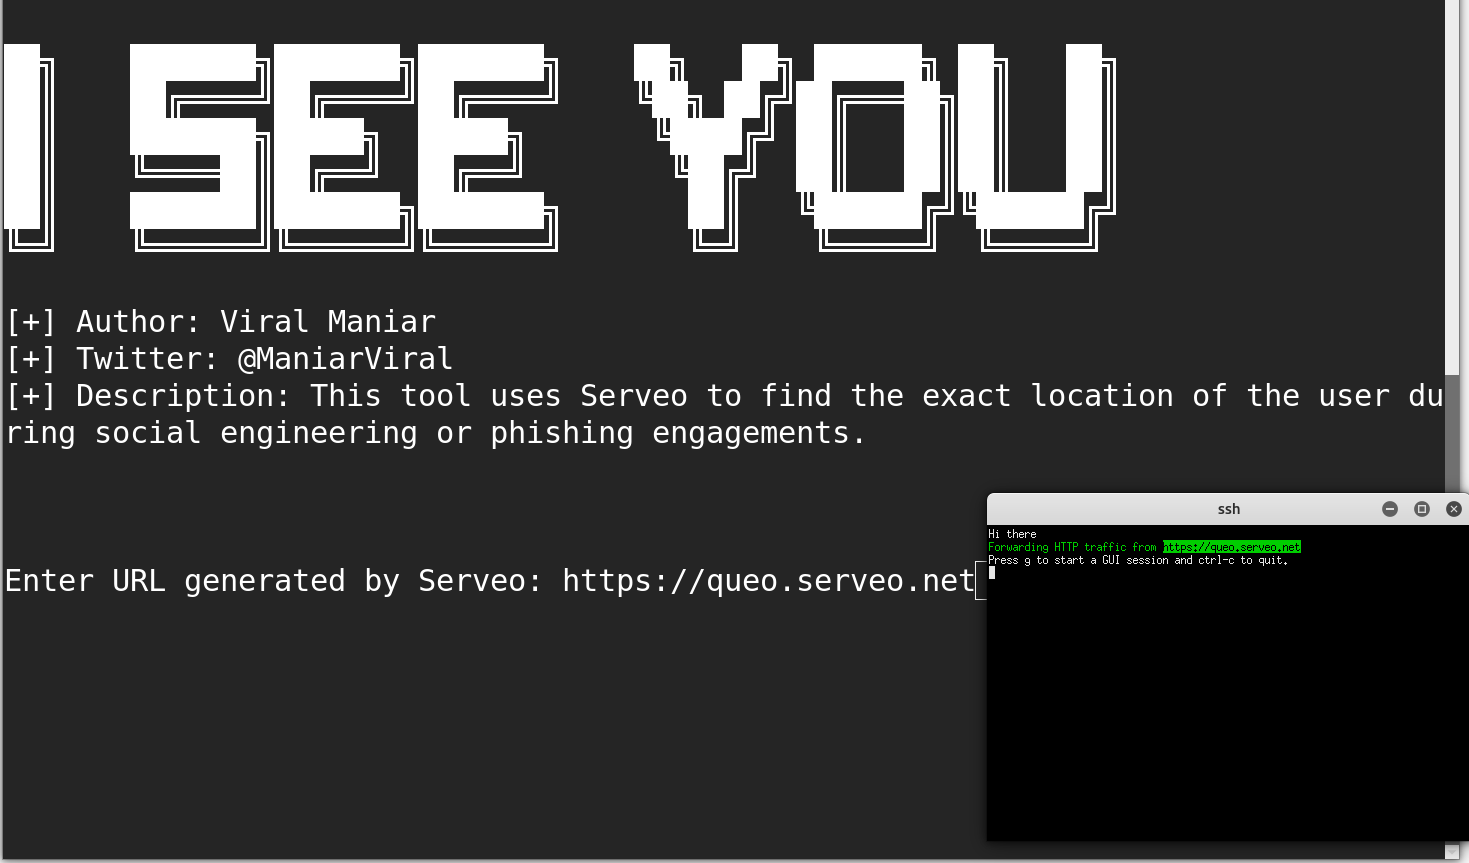
أدخل الرابط المميز على الشاشة الرئيسية حيث يُطلب Enter the URL generated by Serveo ثم اضغط Enter:
image

يتم إنشاء هذا الرابط عشوائيًا لمستخدمين مختلفين. لكنه سيكون نطاقًا فرعيًا لنطاق serveo.net. أرسل هذا الرابط إلى ضحيتك كجزء من حملة التصيد عبر البريد الإلكتروني أو أي وسيلة أخرى. سيرى الضحية الموقع كما يلي:

image

ملاحظة: يمكنك أن تكون مبدعًا وتعدل مظهر الصفحة حسب متطلباتك.

بمجرد أن يسمح المستخدم المستهدف بالإذن بالموقع، سيتلقى المستخدم الخبيث الموقع الدقيق للضحية على شاشة الذيل. هذه الأرقام هي خط الطول والعرض للمستخدم.

image

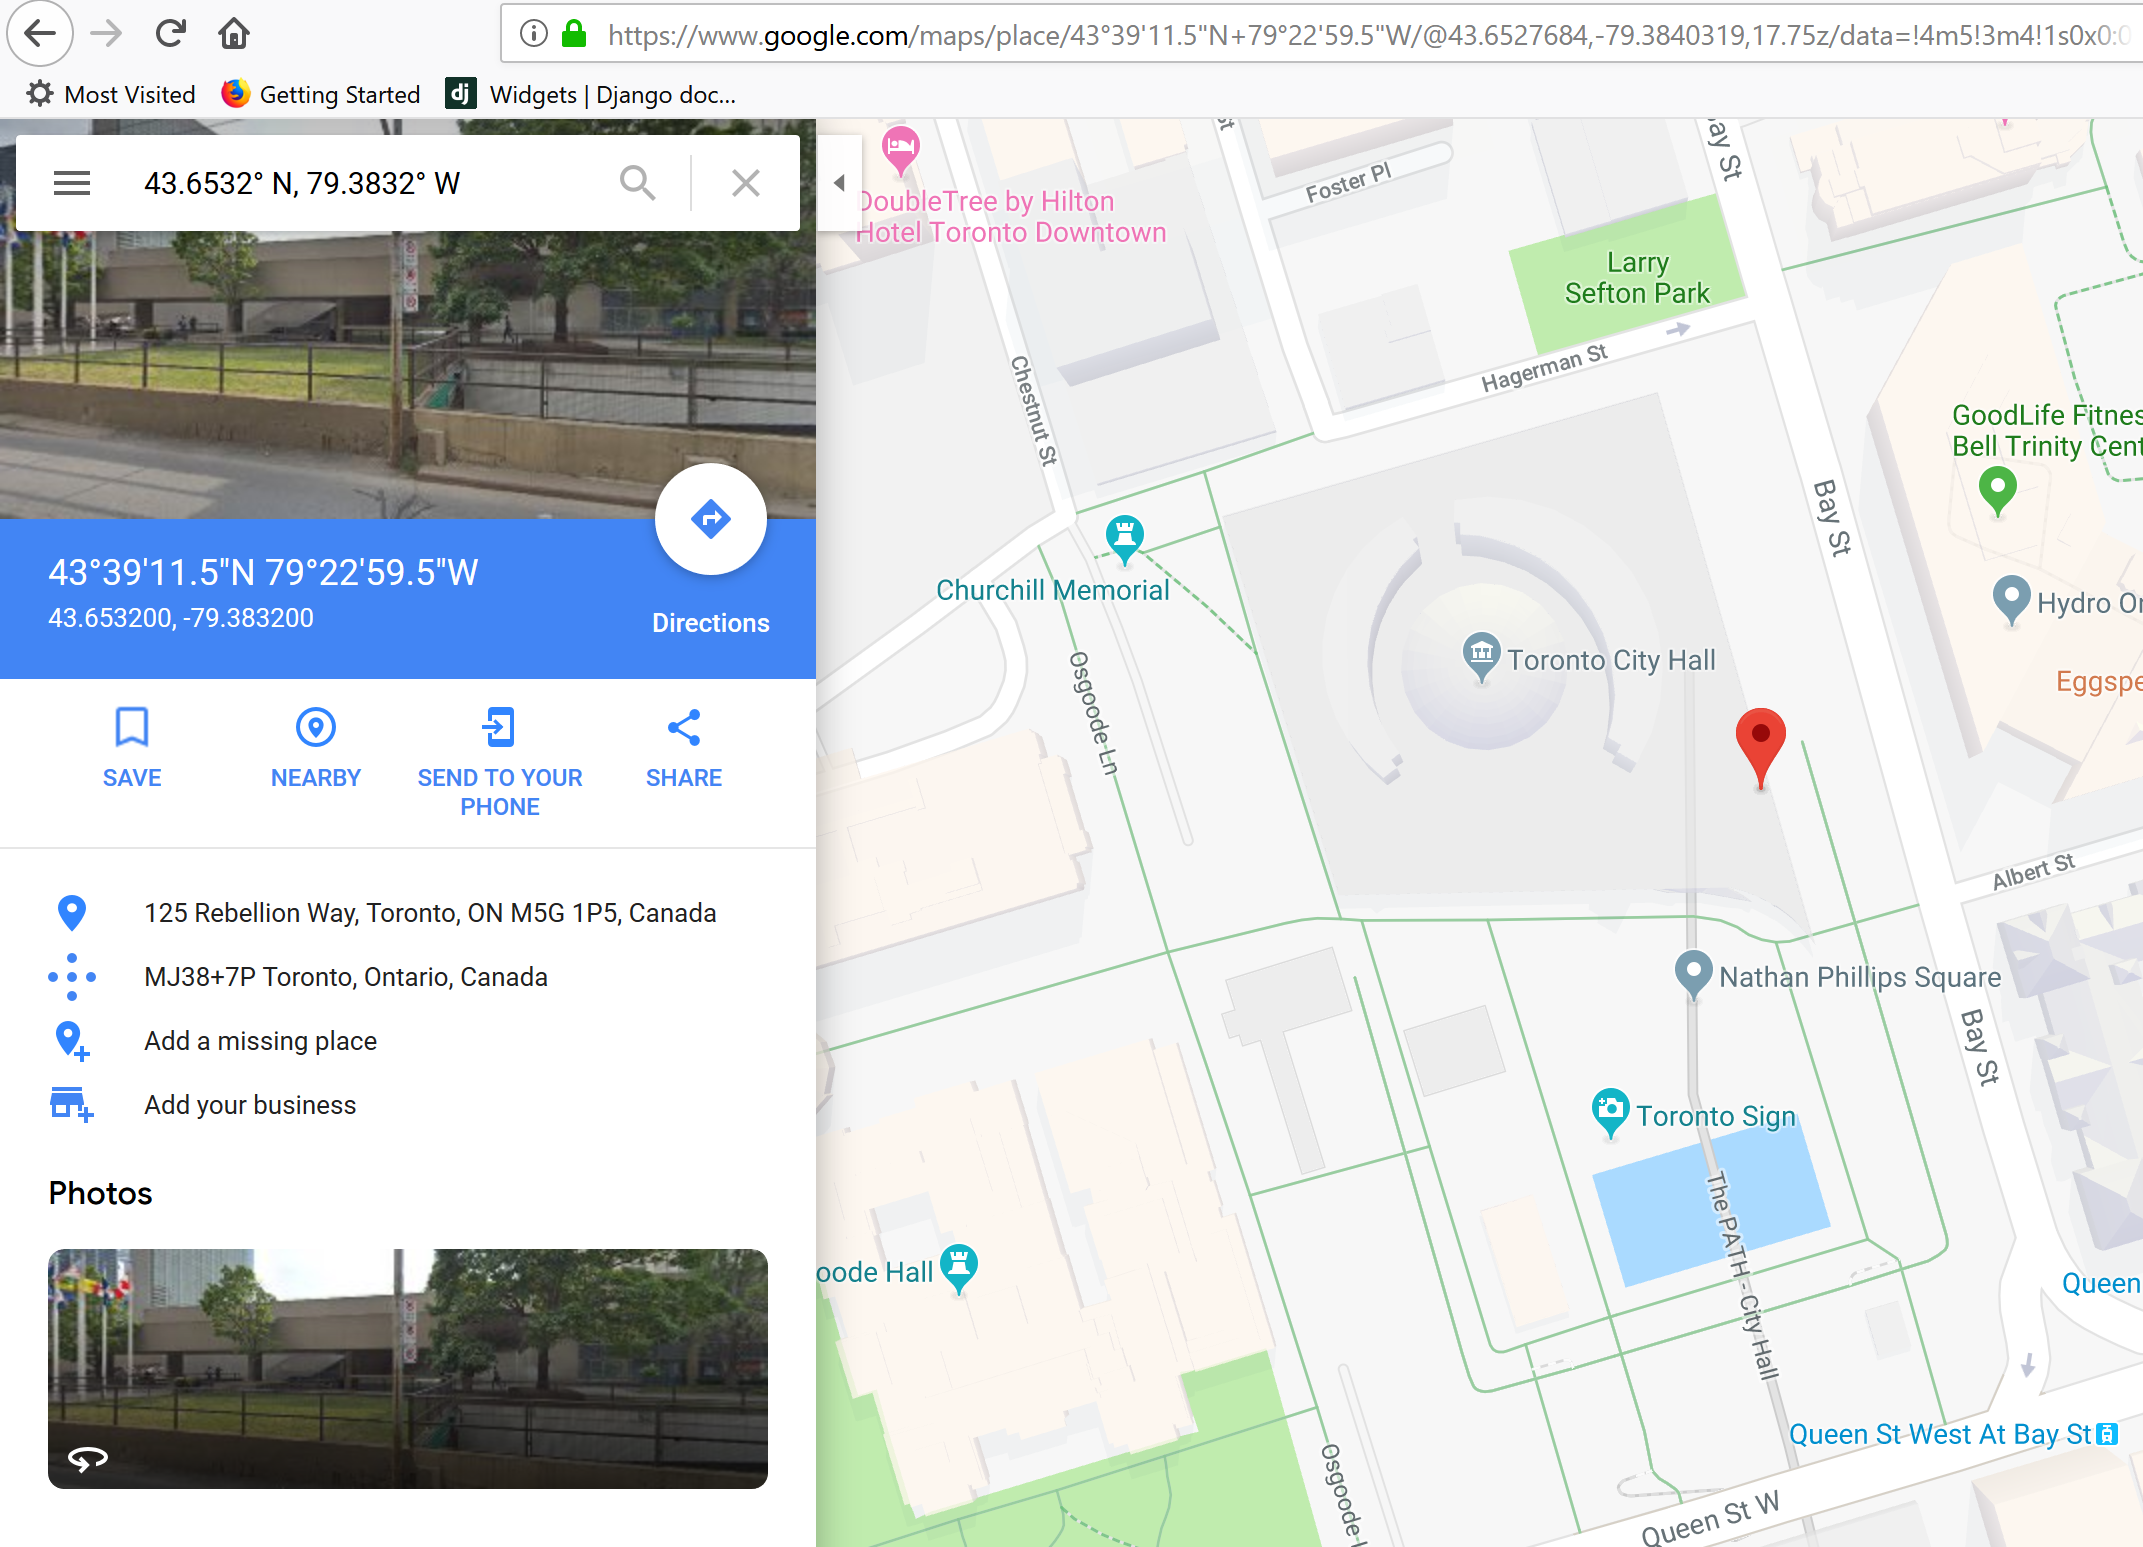
باستخدام https://maps.google.com يمكنك تحويل خط الطول والعرض إلى موقع دقيق:
image

نسخ أرقام خط الطول والعرض من شاشات Xterm

للنسخ بين xterm والبرامج الأخرى - هذا يسمح للمستخدم بتحديد الأرقام لنسخها إلى الحافظة.

  1. أضف إلى الملف ~/.Xresources (أو أنشئه)

XTerm*selectToClipboard: true
  1. ثم قم بتشغيل الأمر التالي:
xrdb -merge ~/.Xresources
  1. أعد تشغيل xterm.

أسئلة؟

تويتر: https://twitter.com/maniarviral
لينكد إن: https://au.linkedin.com/in/viralmaniar

المساهمة والترخيص

Creative Commons License
هذا العمل مرخص بموجب رخصة المشاع الإبداعي نسب المصنف 4.0 الدولية.
هل ترغب في المساهمة؟ يرجى عمل fork وتقديم طلب سحب (pull request).

أي اقتراحات أو أفكار لهذه الأداة مرحب بها – فقط أرسل لي تغريدة على @ManiarViral

شكر

شكر خاص لـ cryptomarauder المعروف بـ voidengineer

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





