

vulnerable-PDF
 nu11secur1ty/vulnerable-pdf
ملفات PDF تعليمية توضح تقنيات الاستغلال من جانب العميل، بما في ذلك تنفيذ الآلة الحاسبة وتصفح الدلائل، لاختبار الأمان والتدريب على التوعية.
phishing-toolspayload-generationweb-application-exploitation+3
11
nu11secur1ty/vulnerable-pdfملفات PDF تعليمية توضح تقنيات الاستغلال من جانب العميل، بما في ذلك تنفيذ الآلة الحاسبة وتصفح الدلائل، لاختبار الأمان والتدريب على التوعية.
 1n3/prism-ap
إطار عمل آلي لشن هجمات MITM عبر نقطة وصول لاسلكية مارقة (RogueAP).
 dviros/rat-via-telegram
أداة وصول عن بُعد لما بعد الاختراق لنظام ويندوز عبر تيليغرام
 operatorequals/smbrat
أداة إدارة عن بُعد لنظام ويندوز مكتوبة بلغة Visual Basic وتدعم مسارات UNC
 ultrafunkamsterdam/nodriver
خليفة Undetected-Chromedriver. يوفر إطار عمل سريع للغاية لأتمتة الويب، وكشط الويب، والروبوتات، وأي أفكار إبداعية أخرى تعوقها عادةً أنظمة مكافحة…
 an0nud4y/evilginx-phishing-infra-setup
دليل إعداد البنية التحتية للتصيد الاحتيالي Evilginx - تأمين البنية التحتية لـ Evilginx وGophish، إزالة مؤشرات الاختراق، تكتيكات وتقنيات وإجراءات…
 praetorian-inc/oauthseeker
تطبيق OAuth خبيث يمكن استغلاله في هجمات التصيد الاحتيالي الداخلية والخارجية التي تستهدف مستخدمي Microsoft Azure وOffice365.
 00xglitch/bella
Bella هي أداة تنقيب عن البيانات بعد الاستغلال وأداة إدارة عن بُعد لنظام macOS، مكتوبة بلغة Python خالصة. 🍎💻
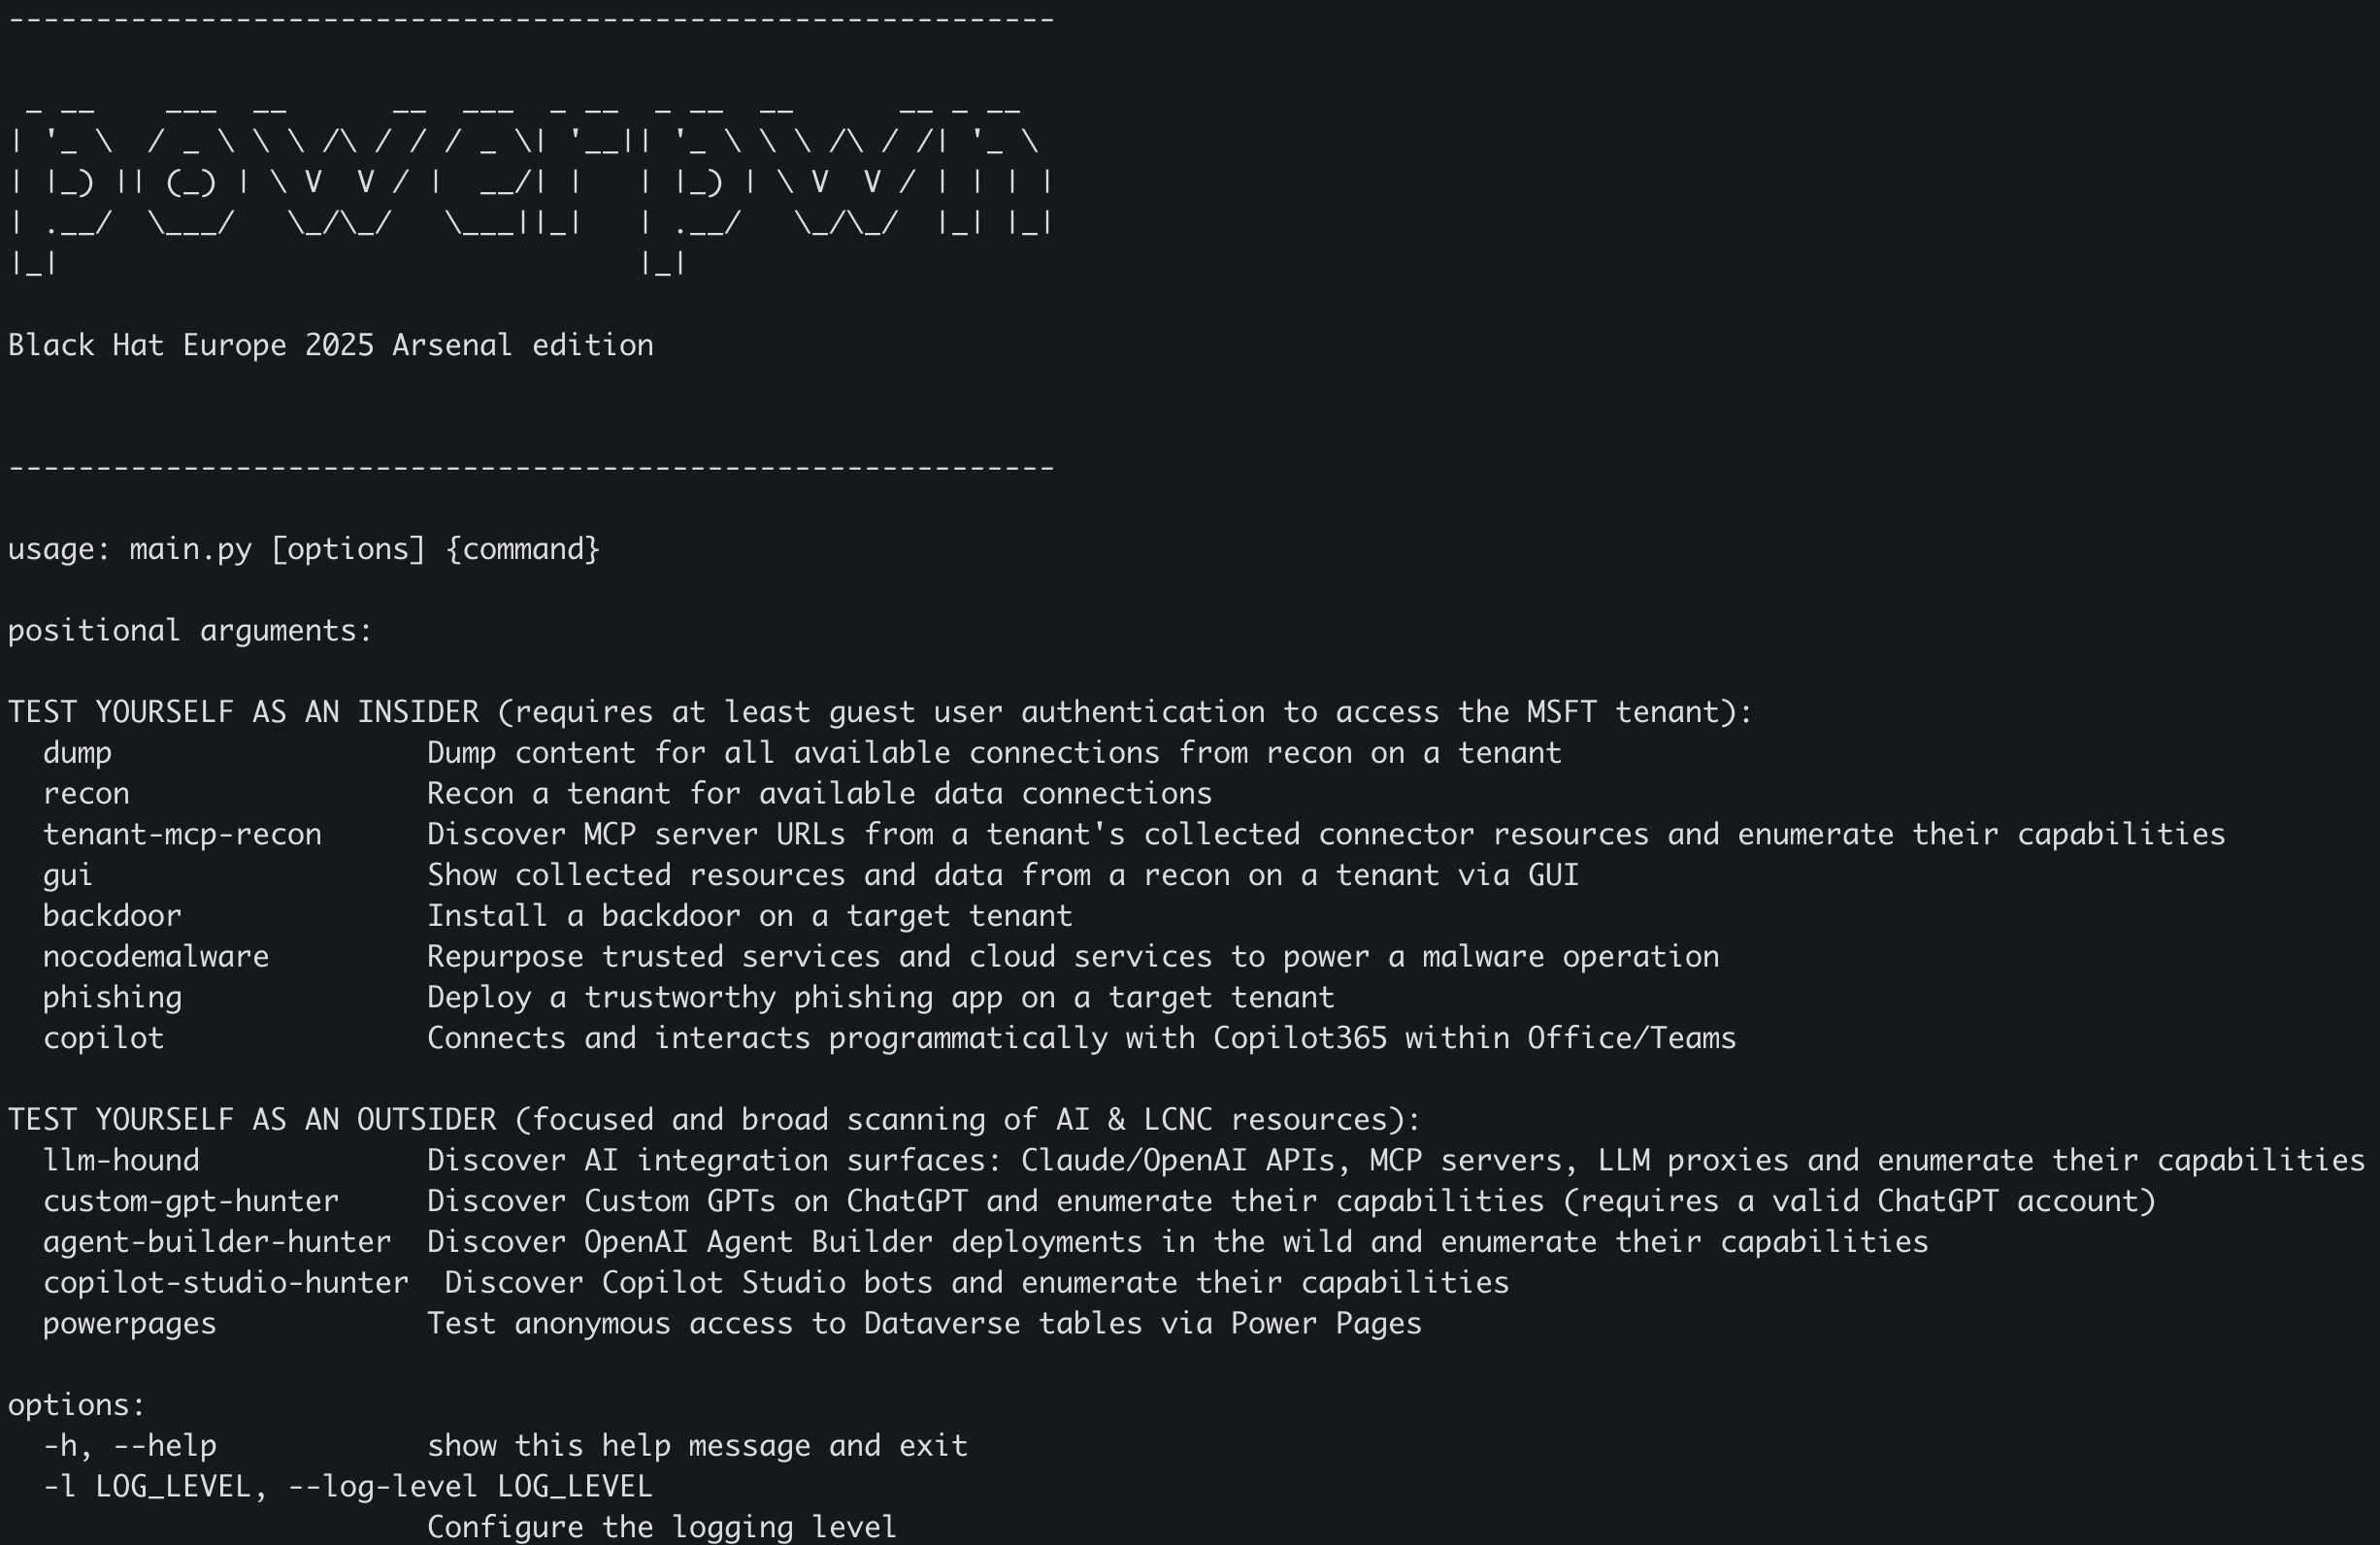 mbrg/power-pwn
مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي
 hackerxphantom/spoof_anymail
أقوى وسيلة لإرسال بريد مزيف باستخدام أي بريد إلكتروني دون أن يتم اكتشافه
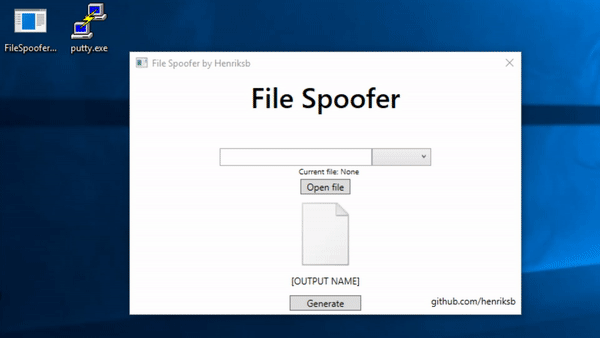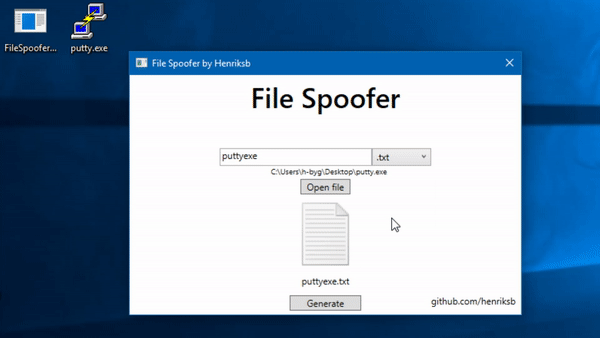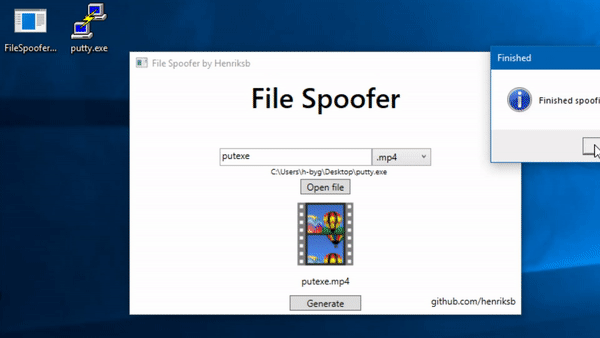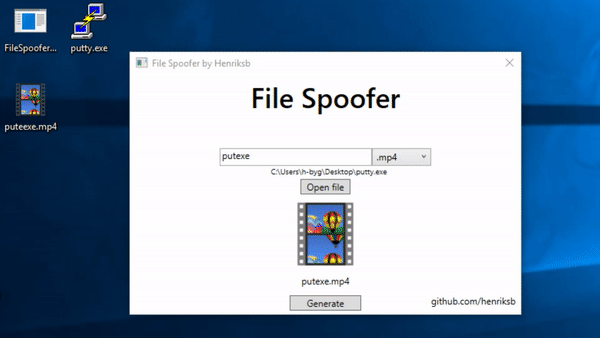 henriksb/extensionspoofer
انتحال أيقونات الملفات وامتداداتها في ويندوز
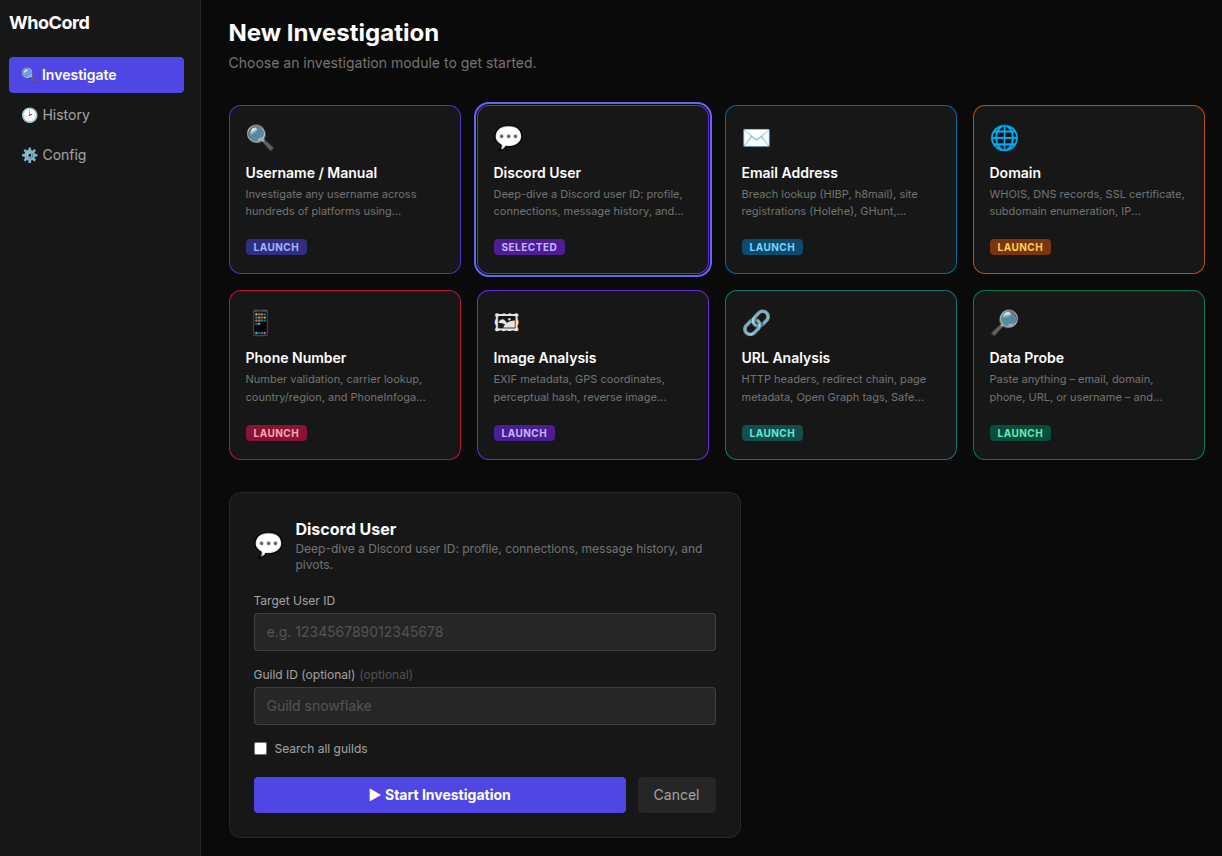 siv-nick/whocord
يفحص روابط Discord عبر الخوادم المشتركة لاستخراج الملفات الشخصية، ويقارن بيانات أكثر من 700 موقع، ويبحث عن أسماء المستخدمين باستخدام أكثر من 30 أداة،…
 badrrx/wifi-spiderweb
نظام دفاع إلكتروني نشط ونظام honeypot لموجّهات OpenWrt يعمل من قرص USB.
 t3l3machus/toxssin
واجهة سطر أوامر لاستغلال XSS ومولّد حمولات.
 jonaslejon/malicious-pdf
أنشئ ملفات اختبار PDF ضارة لاختبار الاختراق، وصيد ثغرات برامج المكافآت، وعمليات الفريق الأحمر. يختبر SSRF وXSS وXXE وسرقة بيانات اعتماد NTLM وتسريب…
 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
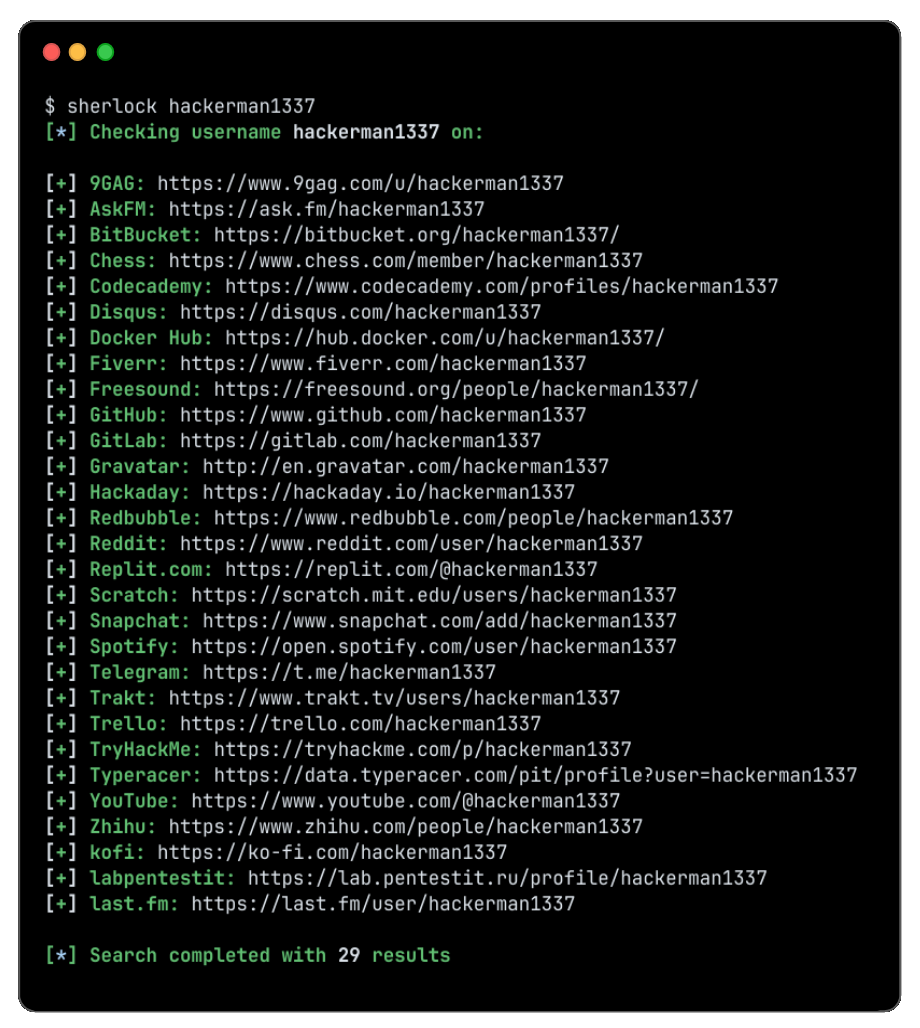 sherlock-project/sherlock
تعقب حسابات وسائل التواصل الاجتماعي باستخدام اسم المستخدم عبر الشبكات الاجتماعية