
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
power-pwn — مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي | Kitploit
أدوات/GitHubGitHub/mbrg/power-pwn
الاستخبارات مفتوحة المصدر (OSINT)أدوات التصيدالاستطلاعماسحات الثغرات الأمنيةجمع المعلوماتأمن الويباختبار الاختراقأمن السحابةسوء التكوينالفريق الأحمرأمن الذكاء الاصطناعي
1.2k12950منذ 11 أشهرتمت المراجعة من قبل Kitploit
مشاركة
GitHub
mbrg/power-pwn

power-pwn

مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي

عرض المستودعالموقع الإلكتروني

مُصان بواسطة:

تأمين وكلاء الذكاء الاصطناعي في كل مكان.

نظرة عامة

powerpwn Black Hat SecTor 23 Black Hat DEFCON30

stars twitter email me

Power Pwn عبارة عن مجموعة أدوات أمنية هجومية ودفاعية لمنصة Microsoft 365 Power Platform وخدمات الذكاء الاصطناعي.

من أبرز الميزات، من بين أخرى:

  • 💾 PowerDump: فحص شامل للمستأجر وجمع البيانات
  • 🚪 BackDoor: نشر تدفقات الباب الخلفي للوصول المستمر إلى بيئات Power Platform
  • 🦠 NoCodeMalware: إنشاء ونشر عناصر Power Platform ضارة دون كتابة تعليمات برمجية
  • 🎣 PowerPhishing: إساءة استخدام Power Platform في حملات التصيد وجمع بيانات الاعتماد
  • 🤖 Copilot Studio Hunter: اكتشاف واختبار روبوتات Copilot Studio التي تم تكوينها بشكل غير صحيح والمعرّضة للمستخدمين غير المصادق عليهم
  • 🤖 Custom GPT Hunter: تعداد وتحليل نماذج GPT المخصصة
  • 🤖 Agent Builder Hunter: اكتشاف عمليات نشر Agent Builder المتاحة للعموم وتعداد قدراتها
  • 🔎 LLM Hound: اكتشاف وحدات MCP والبرمجيات الوسيطة للذكاء الاصطناعي المكشوفة عبر الإنترنت باستخدام Shodan
  • 🎯 Copilot M365: اختبار Copilot من Microsoft 365 بحثًا عن استرجاع غير مصرح به للبيانات
  • 📄 Power Pages: تحديد صفحات Power Pages غير المُعدّة بشكل صحيح والتي تسرّب جداول Dataverse

يرجى مراجعة وثائق الأدوات للحصول على القائمة الكاملة للميزات:
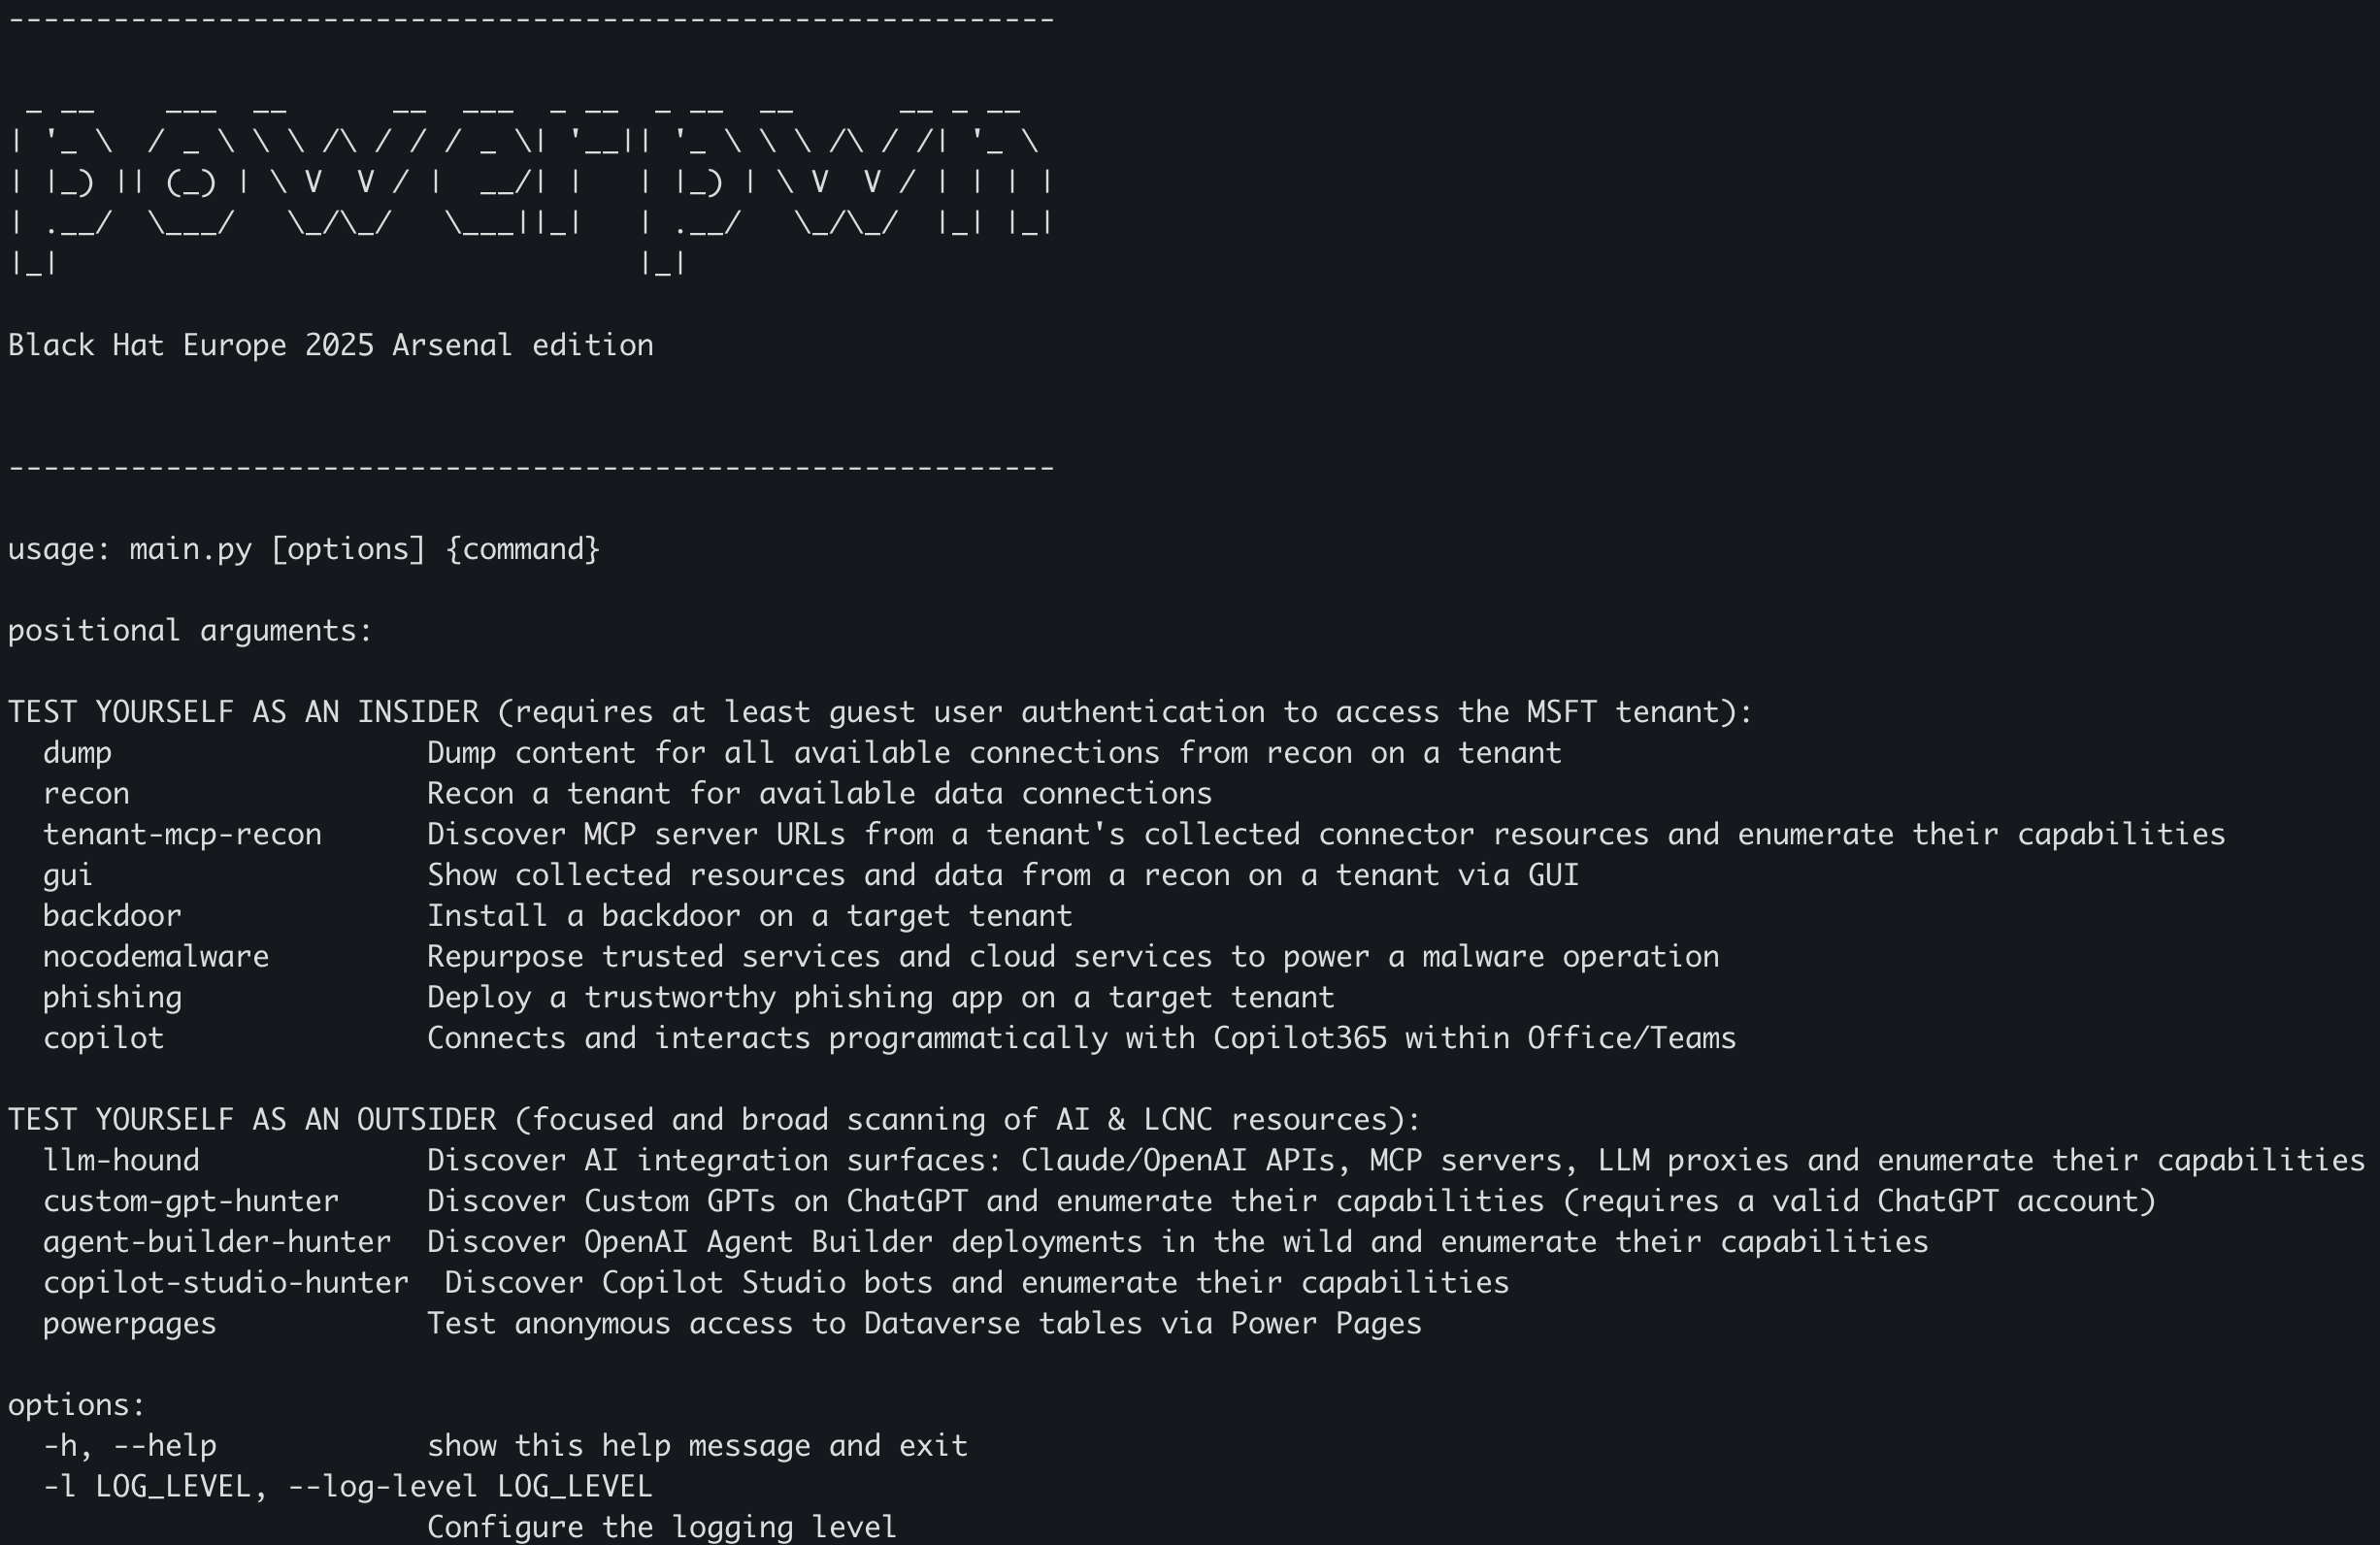


اطّلع على Wiki للحصول على وثائق شاملة وأدلة ومحاضرات ذات صلة!

مراجعة لوحدة PowerDump من Power Pwn متاحة هنا:
BlackHat Arsenal USA 2023 - Power Pwn

التثبيت

للاستخدام القياسي، ثبّت باستخدام:

pip install powerpwn

للمطورين والاستخدام المتقدم، راجع دليل التثبيت الشامل الذي يغطي:

  • التثبيت التلقائي الكامل (Python + الأدوات الخارجية)
  • تبعيات خاصة بالوحدات (ffuf, subfinder, Node.js, Puppeteer)
  • تعليمات خاصة بالمنصات (macOS, Linux, Windows)
  • خطوات استكشاف الأخطاء وإصلاحها والتحقق

تتطلب بعض الوحدات أدوات إضافية. يرجى مراجعة صفحات Wiki التالية لمعرفة متطلبات كل وحدة:

  • Powerdump
  • Copilot Studio Hunter - deep-scan
  • Copilot Studio Hunter - tools-recon
  • Copilot Studio Hunter - enum
  • CopilotM365

دليل سريع للمطورين

الخيار 1: التثبيت الكامل (موصى به)

ثبّت حزم Python والأدوات الخارجية (ffuf, subfinder, Node.js):

python init_repo.py --install-external-tools
source .venv/bin/activate  # Linux/macOS
# or
.\.venv\Scripts\activate  # Windows

مدعوم على macOS وLinux. يتطلب Windows تثبيت الأدوات يدويًا.

الخيار 2: Python فقط

ثبّت حزم Python فقط (يلزم تثبيت الأدوات يدويًا لاحقًا):

python init_repo.py
source .venv/bin/activate  # Linux/macOS

التحقق من التثبيت

pip install .
powerpwn --help

للحصول على خيارات التثبيت التفصيلية واستكشاف الأخطاء وإصلاحها وأدلة خاصة بالمنصات، راجع INSTALLATION.md

نصائح التطوير

  1. الوضع القابل للتحرير: إذا لم تظهر التغييرات المحلية عند الاختبار، أعد التثبيت في الوضع القابل للتحرير:

    pip install -e .
    
  2. إصدار Python: استخدم Python 3.11 لوحدات الواجهة الرسومية (PowerDump) لتجنب مشكلات التوافق.

  3. إعداد PYTHONPATH (إذا لزم الأمر):

    • Linux/macOS: export PYTHONPATH=/[your_powerpwn_directory]/src:$PYTHONPATH
    • Windows PowerShell: $env:PYTHONPATH = "C:\[your_powerpwn_directory]\src;" + $env:PYTHONPATH
  4. تنسيق الكود: قبل تقديم طلبات السحب (PRs)، نفّذ:

    black -C -l 150 {file_path}
    

الاستخدام

بدء سريع

🎯 حالات الاستخدام الشائعة

1. تقييم أمان المستأجر (Tenant)

ابدأ بـ PowerDump لفحص مستأجر Microsoft 365 لديك بحثًا عن مشكلات أمنية وجمع بيانات شاملة.

2. اختبار أمان M365 Copilot

قيّم نشر M365 Copilot لديك بحثًا عن استرجاع غير مصرح به للبيانات:

  • Copilot M365 - whoami: تحديد سياق المستخدم والأذونات
  • Copilot M365 - dump: اختبار سيناريوهات تسريب البيانات

3. البحث عن روبوتات Copilot Studio المكشوفة

اختبر روبوتات Copilot Studio التي تم تكوينها بشكل غير صحيح والقابلة للوصول من قبل المستخدمين غير المصادق عليهم:

  • Copilot Studio Hunter - deep-scan: تحليل أمني عميق
  • Copilot Studio Hunter - tools-recon: اكتشاف قدرات الروبوت
  • Copilot Studio Hunter - enum: تعداد الروبوتات المتاحة

4. اختبار أمان Power Pages

حدد Power Pages غير المُعدّة بشكل صحيح والتي قد تسرّب جداول Dataverse.

📚 الوثائق الكاملة

يرجى مراجعة Wiki للحصول على قائمة كاملة بالوحدات وتعليمات الاستخدام التفصيلية والسيناريوهات المتقدمة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    345
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    311
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    303

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






