Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Awesome-MoAI-Security — قائمة قراءة منسقة وتصنيف لأبحاث الهجوم والدفاع لأنظمة الذكاء الاصطناعي على الأجهزة المحمولة، تغطي الهجمات العدائية، والخلفية، وسرقة النماذج، وهجمات الطاقة وزمن الاستجابة إلى جانب دفاعات الإبهام، وبيئة التنفيذ الموثوقة (TEE)، والعلامات المائية. | Kitploit
أدوات/GitHubGitHub/jinxhy/awesome-moai-security
أمان أندرويدأمان iOSالهندسة العكسيةإخفاء المعلوماتأمن الجوالأمن الأجهزةتعلم الآلةالأوراق والأبحاثالتعلم والتعليم
مشاركة
موارد منسقة
أمن الذكاء الاصطناعي
الهجوم العدائي
GitHubjinxhy/awesome-moai-security

Awesome-MoAI-Security

قائمة قراءة منسقة وتصنيف لأبحاث الهجوم والدفاع لأنظمة الذكاء الاصطناعي على الأجهزة المحمولة، تغطي الهجمات العدائية، والخلفية، وسرقة النماذج، وهجمات الطاقة وزمن الاستجابة إلى جانب دفاعات الإبهام، وبيئة التنفيذ الموثوقة (TEE)، والعلامات المائية.

عرض المستودع
266منذ 2 أشهرلم تتم المراجعة بعد

قائمة الموارد الرائعة لأمن الذكاء الاصطناعي على الأجهزة المحمولة

SoK: مشهد الهجوم والدفاع لأنظمة الذكاء الاصطناعي على الأجهزة المحمولة

تنفّذ أنظمة الذكاء الاصطناعي على الأجهزة المحمولة النماذج محليًا عبر أطر عمل التعلم الآلي مثل LiteRT/TFLite وCore ML وExecuTorch وONNX، بالإضافة إلى مسرّعات مدعومة بالعتاد. يتتبع هذا المستودع أبحاث الأمن اللازمة لفهم وحماية هذه الأنظمة، حيث يُدخل التخزين المحلي للنماذج على الأجهزة مخاطر أمنية جديدة.
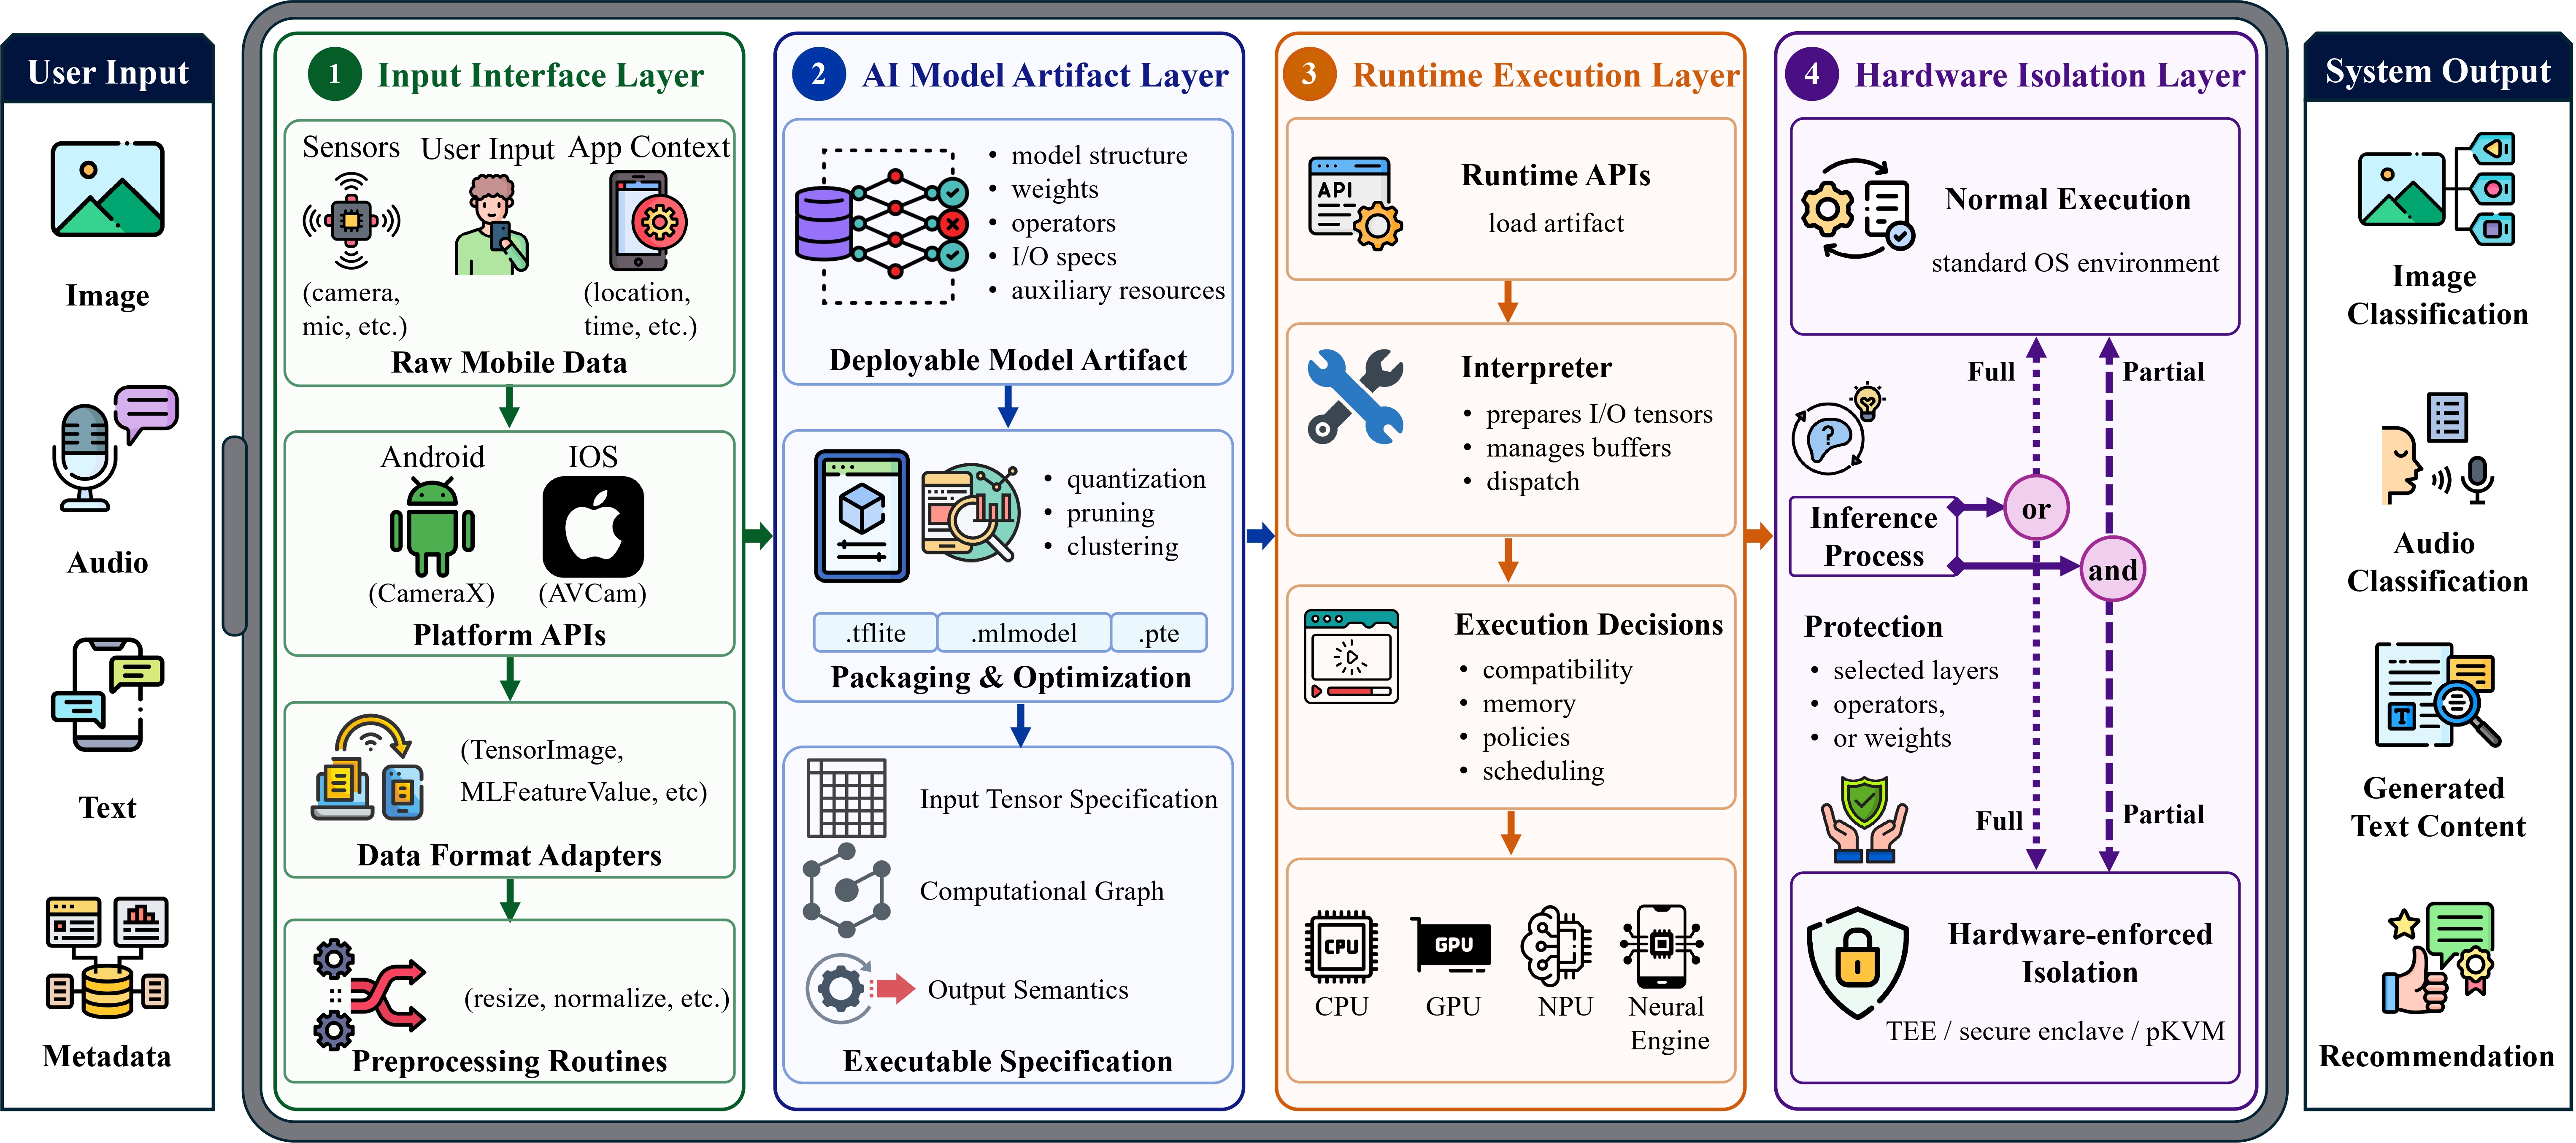
نظرة عامة على نظام الذكاء الاصطناعي على الأجهزة المحمولة

نظرة عامة على نظام الذكاء الاصطناعي على الأجهزة المحمولة

المحتويات

  • خارطة طريق القراءة
  • التصنيف في لمحة
  • تحليل أمني شامل عبر الركائز
  • الهجمات على أنظمة MoAI
    • الهجمات العدائية
      • استغلال تشابه النماذج
      • إعادة بناء التدرجات
      • التلاعب بالمعالجة المسبقة
    • هجمات الباب الخلفي
      • حقن الحمولة
      • تكميم النموذج
      • إخفاء المعلومات في الصور
    • هجمات الأوزان العدائية
    • هجمات سرقة النماذج
      • التحليل الثابت
      • التحليل الديناميكي
      • القنوات الجانبية
    • هجمات الطاقة والاستجابة
  • الدفاعات لأنظمة MoAI
    • إخفاء النموذج
      • الإخفاء على مستوى البرمجيات
      • الإخفاء على مستوى العتاد
    • تفويض النموذج
    • بيئات التنفيذ الموثوقة
      • التنفيذ المتكامل
      • التنفيذ المجزأ
      • التفريغ المُخفى
    • العلامة المائية للنموذج
  • المشكلات المفتوحة
  • الاتجاهات الناشئة

خارطة طريق القراءة

هل أنت جديد في أمن MoAI؟ ابدأ من هنا:

  1. افهم النظام البيئي. اقرأ الدراسات التجريبية حول تطبيقات التعلم العميق والنماذج على الأجهزة في تطبيقات Android/iOS.
  2. تعلّم المخاطر الأساسية. ادرس أبحاث استخراج النماذج وحمايتها، لأن الإقامة المحلية للنموذج هي التحول الأمني المركزي في أنظمة MoAI.
  3. افهم أسطح الهجوم. ادرس كيف تنشأ هجمات MoAI عبر واجهات الإدخال، وبنيات النماذج، وتنفيذ وقت التشغيل، والبيئات المدعومة بالعتاد.
  4. اربط الدفاعات بأسطح الهجوم. افحص كيف تحمي دفاعات MoAI هذه الأسطح عبر مراحل ما قبل النشر، وتنفيذ وقت التشغيل، وما بعد النشر.
  5. انظر إلى المستقبل. استكشف التحديات الأمنية الجديدة في التدريب على الأجهزة، والذكاء الاصطناعي التوليدي على الأجهزة، وأنظمة MoAI الوكيلة.
مسار قراءة أدنى للأسبوع الأول للوافدين الجدد إلى أمن MOAI.


•  نظرة أولى على تطبيقات التعلم العميق على الهواتف الذكية
•  نظرة أولى على النماذج على الأجهزة في تطبيقات iOS


•  انتبه لأوزانك: دراسة واسعة النطاق حول الحماية غير الكافية لنماذج التعلم الآلي في تطبيقات الأجهزة المحمولة


•  متانة النماذج على الأجهزة: الهجوم العدائي على نماذج التعلم العميق في تطبيقات Android
•  DeepPayload: هجوم الباب الخلفي بصندوق أسود على نماذج التعلم العميق عبر حقن الحمولة العصبية
•  Typhon Unleashed: هجمات الأوزان العدائية العملية ضد نماذج التعلم العميق على الأجهزة
•  هجمات الطاقة والاستجابة على الشبكات العصبية على الأجهزة عبر تسميم الإسفنج


•  ModelObfuscator: إخفاء معلومات النموذج لحماية الأنظمة القائمة على التعلم الآلي المنشورة
•  ShadowNet: نظام استدلال آمن وفعّال للنماذج على الأجهزة
•  THEMIS: نحو حماية عملية للملكية الفكرية لنماذج التعلم العميق على الأجهزة بعد النشر

التصنيف في لمحة

ركيزة أمن MoAIما تحميههجمات ممثلةدفاعات ممثلة
سلامة الإدخال الخاضعة للمستخدمالسلامة الشاملة لمدخلات المستخدم، من جمع البيانات على الجهاز المحمول إلى تسليم المدخلات للنموذجالهجمات العدائية، هجمات الباب الخلفي، هجمات الطاقة والاستجابة-
أمن النموذج المقيم على الجهازبنيات النماذج المنشورة وجميع أشكال ما بعد النشر التي تُخزَّن أو تُحمَّل أو تُحوَّل أو تُجسَّد بها النماذج على الأجهزةالهجمات العدائية، هجمات الباب الخلفي، هجمات الأوزان العدائية، هجمات سرقة النماذج، هجمات الطاقة والاستجابةإخفاء النموذج، تفويض النموذج، TEE، العلامة المائية للنموذج
احتواء البيئة الأصلية للجهازحسابات الاستدلال الحساسة وحالات وقت التشغيل عبر نظام تشغيل الجهاز المحمول، ووقت تشغيل الذكاء الاصطناعي، ونظام الذاكرة الفرعي، وبيئات التنفيذ المدعومة بالعتادهجمات سرقة النماذج، هجمات الطاقة والاستجابةإخفاء النموذج، TEE

تحليل أمني شامل عبر الركائز

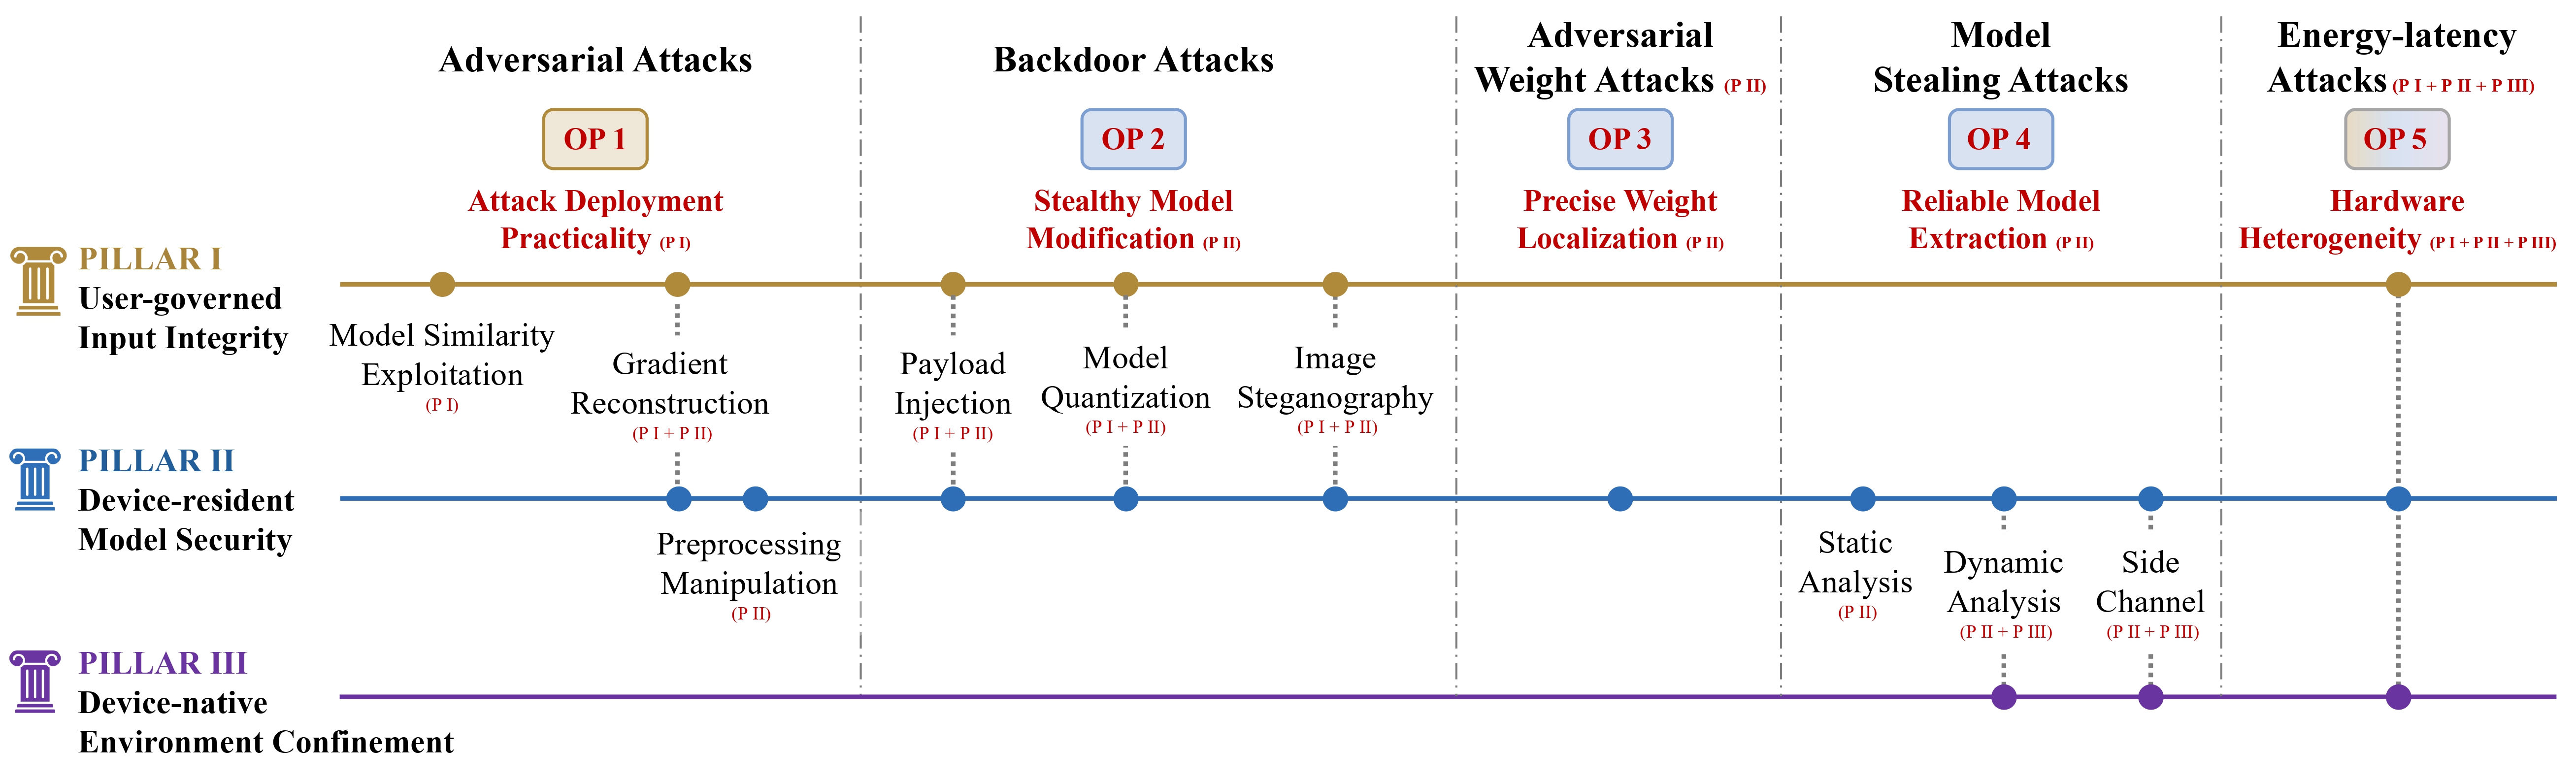
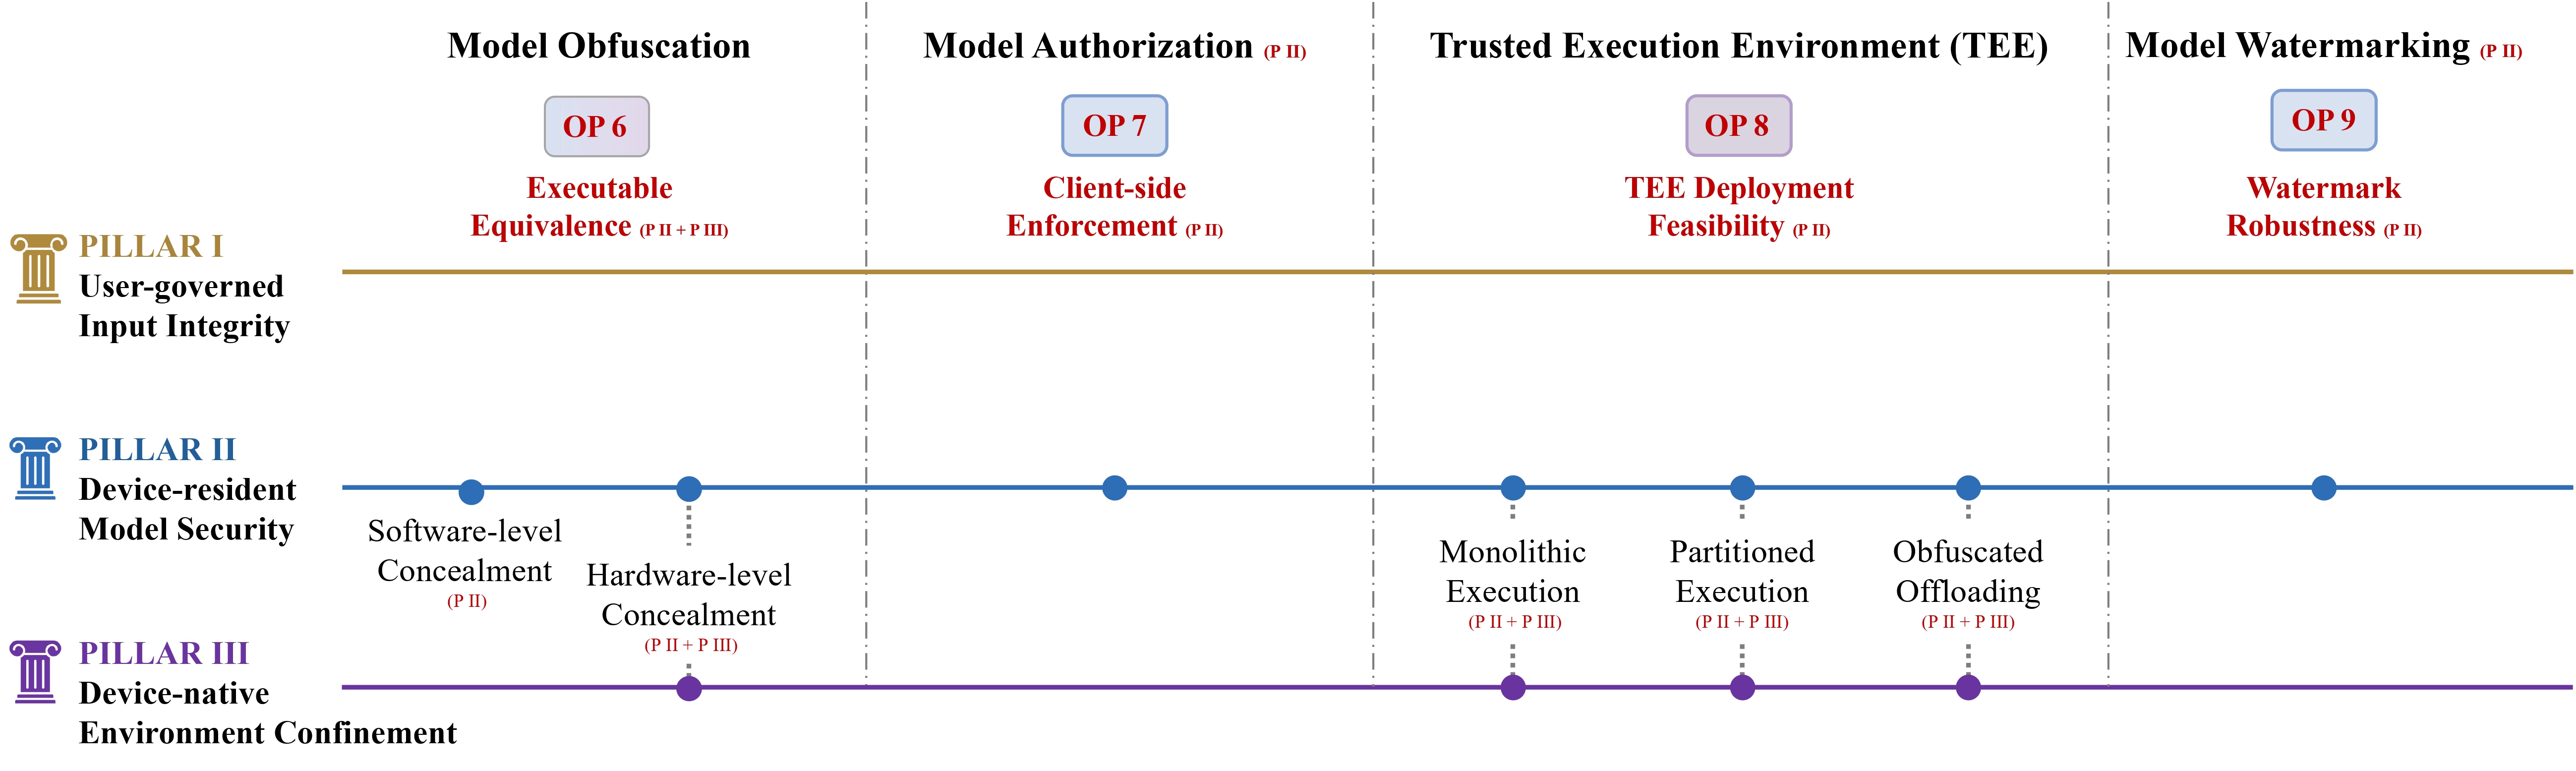
تحليل أمني شامل عبر الركائز للهجمات والمشكلات المفتوحة في أنظمة MoAI. تحليل أمني شامل عبر الركائز للدفاعات والمشكلات المفتوحة في أنظمة MoAI.

الهجمات على أنظمة MoAI

استغلال تشابه النماذج

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    388
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →