
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
612 نتائج
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

مجموعات بيانات المعايير ومخرجات التوليف الخاصة بـ QSynth، وتحتوي على دوال C المشوّشة بواسطة Tigress، وثنائيات x86_64، وتتبعات التنفيذ، والحقيقة…
static-analysisdynamic-analysis-sandboxingcode-analysis+4
11
منذ 6 سنوات
Knowledge-Base preview

Knowledge-Base

GitHubslowmist/knowledge-base

قاعدة معرفية منسّقة لأبحاث أمن البلوكشين وتقارير التدقيق والأدلة والترجمات التي تغطي العقود الذكية والتشفير ومواضيع أمن الذكاء الاصطناعي.
vulnerability-analysissecurity-virtualizationweb-security+7
4.6kمنذ 10 أيام
dlr-ne-ics-security preview

dlr-ne-ics-security

GitHubtz98lab/dlr-ne-ics-security

بحث كودي يطبق حساب توازن ناش الديناميكي منخفض الرتبة لألعاب أمن أنظمة التحكم الصناعية العشوائية بين التهديدات المستمرة المتقدمة ودفاعات الأهداف…
defensive-toolsvulnerability-analysisscada-ics-security+3
1منذ 6 أيام
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

مراقب افتراضي Intel VT-x بسيط لنظامي Windows وUEFI يقوم بمحاكاة مضيف حي لأغراض الفحص الداخلي، ويدعم الاختطاف الافتراضي الديناميكي وإلغاء الاختطاف…
reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0kمنذ 2 سنوات
Hello-VT-rp preview

Hello-VT-rp

GitHubtandasat/hello-vt-rp

مُفرط بسيط يوضح استخدام تقنية Intel VT-rp (حماية إعادة التوجيه).
reverse-engineeringsecurity-virtualizationhardware-hacking+3
116منذ 2 سنوات
AntiOreans-CodeDevirtualizer preview

AntiOreans-CodeDevirtualizer

GitHub67-6f-64/antioreans-codedevirtualizer

إضافة IDA 6.8 تقوم بإلغاء المحاكاة الافتراضية لآلة FISH الافتراضية الخاصة بـ Themida (2.2.5.0-2.2.7.0)، مما يستعيد الكود الأصلي من الملفات الثنائية…
static-analysiscode-analysisreverse-engineering+5
80منذ 3 سنوات
jupyter-notebooks preview

jupyter-notebooks

GitHubvulncheck-oss/jupyter-notebooks

مثال على دفاتر Jupyter التي تستعلم عن واجهات VulnCheck API لرسم الجداول الزمنية للاستغلال، والثغرات المعروفة المستغلة، وبيانات شبكات البوت لأبحاث…
threat-feeds-aggregatorsvulnerability-analysisexploitation+5
9منذ 2 أشهر
APEX_official preview

APEX_official

GitHubzhengxr930/apex_official

إطار عمل Defender لأمن وكلاء LLM يقوم بتجميع عقود المهام، والتحقق من بيانات القدرات، وفحص التأثيرات عبر فحوصات إثبات PLANT/WRAP مقابل حالات هجوم…
authentication-authorizationdefensive-toolsstatic-analysis+5
منذ 5 أيام
Cusimanse preview

Cusimanse

GitHubopposum0112/cusimanse

إطار عمل قابل للتركيب لعقود البحث ووصفات YAML لتجارب أمنية تُدار بواسطة وكلاء على حوسبة قابلة للتخلص منها
defensive-toolspenetration-testing-frameworksdynamic-analysis-sandboxing+9
منذ 23 أيام
bughunters preview

bughunters

GitHubgoogle/bughunters

مراجع وموارد لبرامج مكافآت الثغرات الأمنية من Google، بما في ذلك مستويات النطاقات، وقوائم مستويات مستودعات OSS، وأمثلة على التصحيحات المُكافأة…

vulnerability-analysispenetration-testingpapers-research+3
311منذ 4 أيام
h2spacex preview

h2spacex

GitHubnxenon/h2spacex

مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
packet-sniffing-analysisexploitationweb-application-exploitation+6
229منذ 3 أشهر
ipsw-diffs preview

ipsw-diffs

GitHubblacktop/ipsw-diffs

ينشر فروقات لكل إصدار من إصدارات البرامج الثابتة IPSW لنظام iOS وiPadOS وmacOS، مما يتيح المقارنة على مستوى الملفات الثنائية لمكونات النظام عبر…
ios-securityvulnerability-analysisreverse-engineering+6
883منذ 10 أيام
benign-instruction-bench preview

benign-instruction-bench

GitHublzwhehe/benign-instruction-bench

إعادة تقييم كاشفات حقن الأوامر على مخرجات أدوات وكيل LLM (مسودة ورقة، نصوص برمجية، نتائج)
defensive-toolsvulnerability-analysismachine-learning+3
منذ 8 أيام
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

إضافة Binary Ninja تفحص glibc libio بحثًا عن مسارات تعليمات FSOP القادرة على اختطاف تدفق التحكم ومؤشر المكدس، مما يساعد في أبحاث استغلال الكومة.
static-analysismemory-forensicsvulnerability-analysis+5
12منذ 4 سنوات
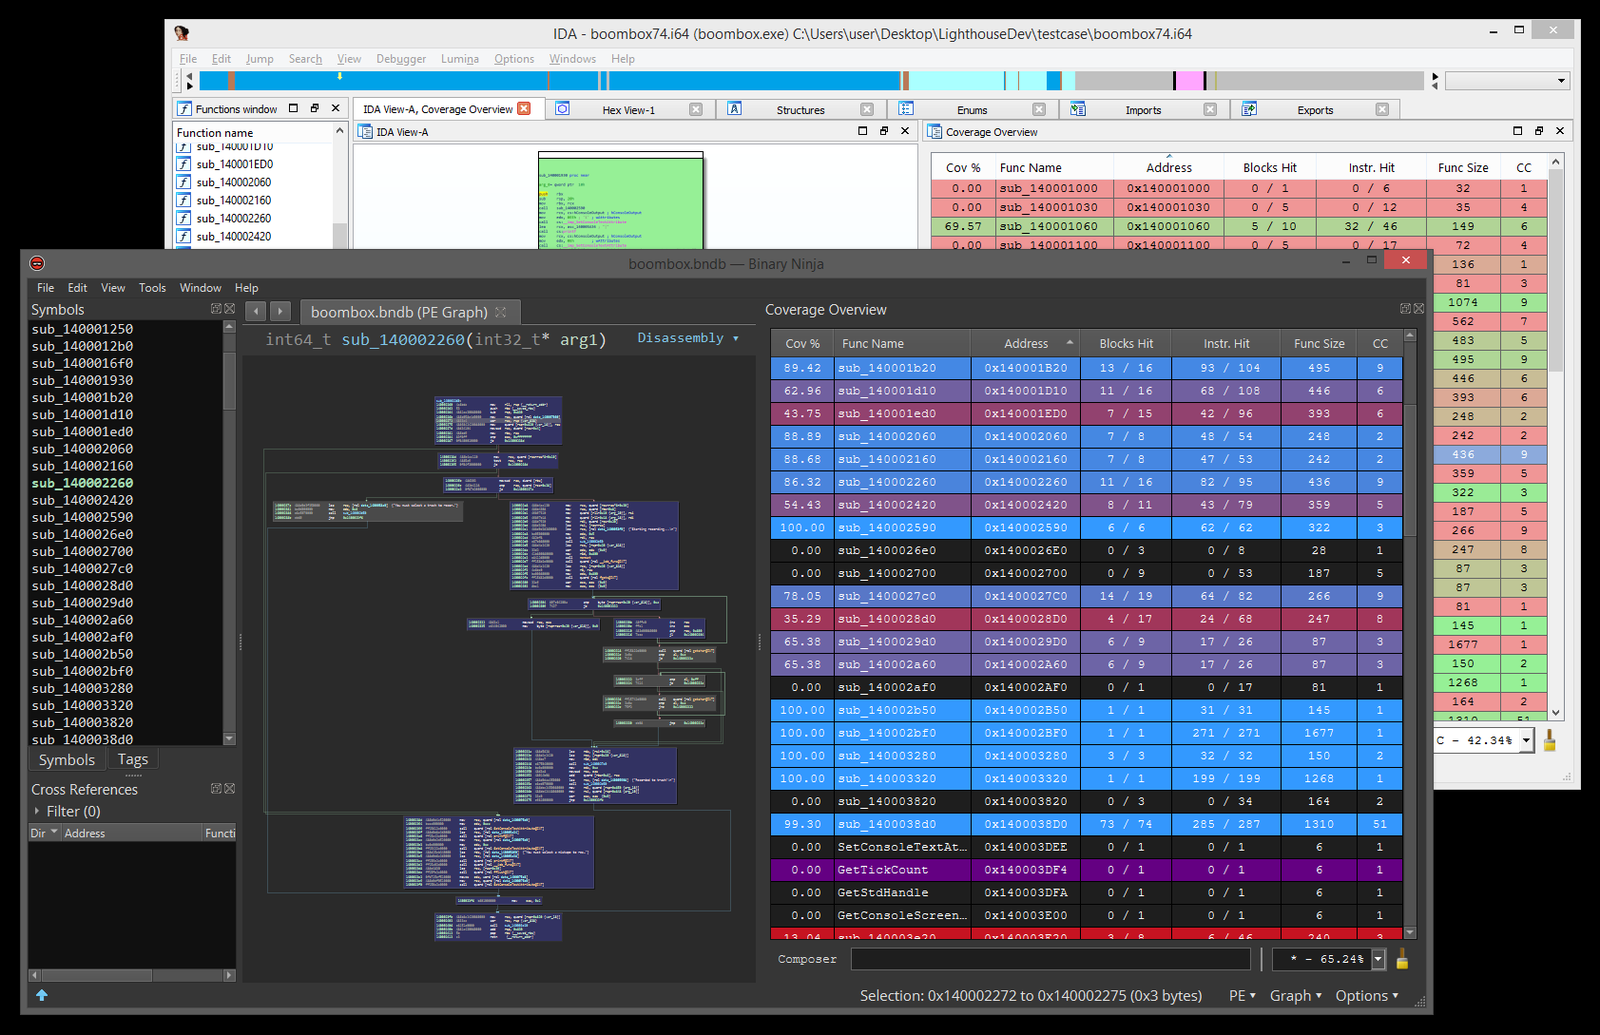
lighthouse preview

lighthouse

GitHubgaasedelen/lighthouse

مستكشف التغطية لمهندسي الهندسة العكسية
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
2.6kمنذ 7 أشهر
presentations preview

presentations

GitHubthezdi/presentations

مجموعة من عروض مؤتمر Zero Day Initiative والأوراق البيضاء ومنشورات أبحاث الثغرات الأمنية التي تغطي تقنيات الاستغلال ونتائج الإفصاح.
vulnerability-analysisexploitationthreat-intelligence+3
62منذ سنة واحدة
pyvex preview

pyvex

GitHubangr/pyvex

ارتباطات Python لـ VEX IR الخاص بـ Valgrind.

static-analysisvulnerability-analysiscode-analysis+4
380منذ 10 أيام
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

هندسة عكسية لوحدة رأس BYD Dolphin — ناقل CAN، وAVAS، ومفاتيح NFC، وOTA، والمزيد. DiLink 3 / Android 10.

android-securityembedded-systems-securityprivilege-escalation+7
59منذ 8 أيام
السابق123…34التالي