Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Esp32-Blue-Ducky — برنامج ثابت ESP32 يحاكي لوحة مفاتيح Bluetooth HID للاقتران التلقائي مع هواتف Android وحقن ضغطات مفاتيح مبرمجة مسبقًا لاختبارات الأمان المصرّح بها. | Kitploit
أدوات/GitHubGitHub/tonixtoolkitofficial-afk
/esp32-blue-ducky
أمان الأنظمة المدمجةأمن البلوتوثتوليد الحمولةأمن الشبكات اللاسلكيةاختراق الأجهزةاختبار الاختراقأمان الأجهزة وإنترنت الأشياءالفريق الأحمر
GitHubtonixtoolkitofficial-afk/esp32-blue-ducky

Esp32-Blue-Ducky

برنامج ثابت ESP32 يحاكي لوحة مفاتيح Bluetooth HID للاقتران التلقائي مع هواتف Android وحقن ضغطات مفاتيح مبرمجة مسبقًا لاختبارات الأمان المصرّح بها.

عرض المستودعالموقع الإلكتروني
21105منذ 11 أياملم تتم المراجعة بعد
مشاركة

"ESP32 BLUEDECKY" 🦆

⚠️ إخلاء المسؤولية ⚠️ لأغراض تعليمية واختبار الأمن السيبراني فقط. تم إنشاء هذا المشروع لأغراض تعليمية وبحث أمني واختبار فقط. يُحظر تمامًا الاستخدام غير المصرح به على الأجهزة دون إذن صريح، وهو أمر غير قانوني. لا يتحمل المطوّر أي مسؤولية أو التزام عن أي سوء استخدام أو ضرر ناتج عن هذا البرنامج.
image


🌟 الجديد في هذا التحديث (v2.0.0)

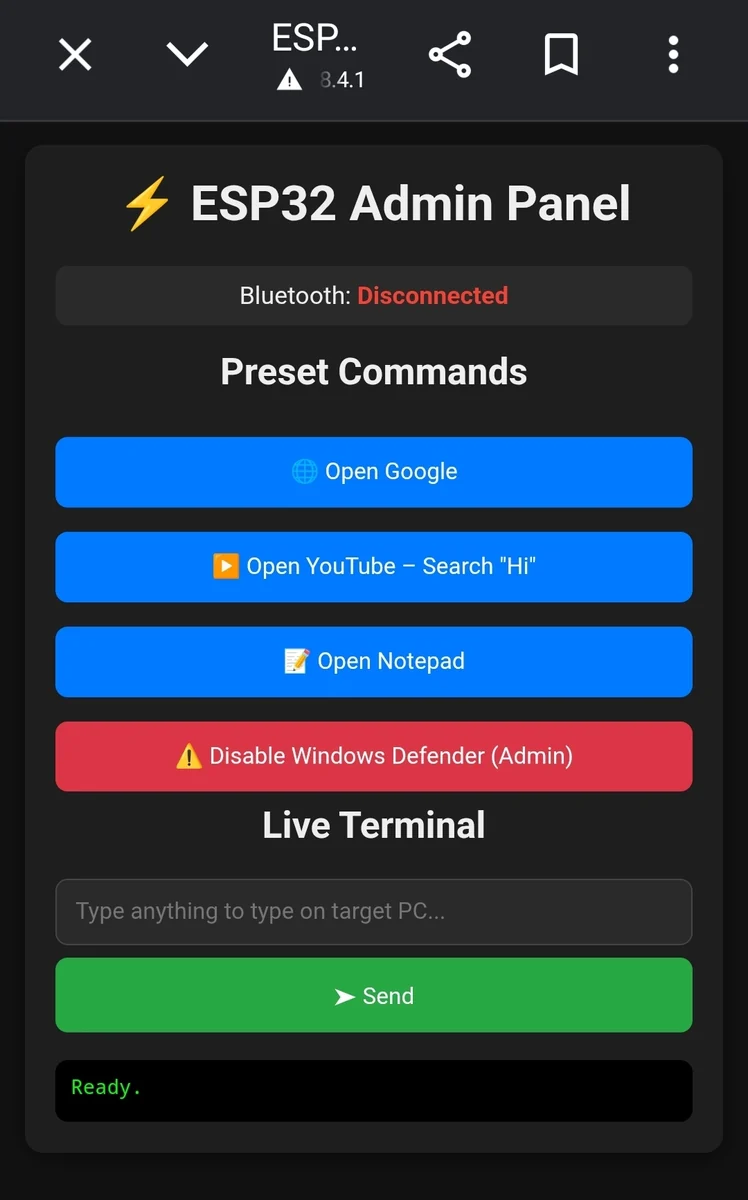
  • لوحة إدارة Wi-Fi (http://192.168.4.1): اتصل بنقطة الوصول اللاسلكية الخاصة بالجهاز وادخل إلى لوحة الإدارة عبر المتصفح على 192.168.4.1.
  • مسجّل لوحة المفاتيح التلقائي: يشغّل البرنامج الثابت مسجّل لوحة مفاتيح تلقائيًا في الخلفية.
  • تحكم مخصص بالحمولات: خصّص بسهولة السكربتات المعدّة مسبقًا وأرسل أوامر مباشرة عبر لوحة الإدارة.

image

كيف يعمل والتثبيت

🌏 وميض البرنامج الثابت: 📥 قم بوميض/تثبيت ملفات .bin على لوحة ESP32 باستخدام أداة وميض ESP المفضلة لديك.

⚡ التشغيل: قم بوميض كود .bin الآن باستخدام أداة الوميض عبر الويب هذه: https://esptool.spacehuhn.com/


تعليمات الوميض

اسم الملفالإزاحة
bootloader.bin0x1000
partitions.bin0x8000
firmware.bin0x10000

الميزات والاستخدام

⚙️ 1. الطاقة والاتصال بالبلوتوث: 📱🔗

  • وفّر مصدر طاقة للوحة ESP32 عبر USB أو بطارية خارجية.
  • شغّل البلوتوث على جهازك المحمول واتصل بالجهاز المسمى "Bluedecky".

⚙️ 2. التنفيذ التلقائي ومسجّل لوحة المفاتيح: 🤖

  • اقترن بهاتفك الذكي Android مع ESP32 BlueDecky (اسم جهاز البلوتوث: "Bluedecky").
  • ينفّذ الجهاز تلقائيًا المهام الآلية المعدّة مسبقًا على جهازك المتصل.
  • يشغّل في الوقت نفسه منطق تسجيل ضغطات المفاتيح في الخلفية (Keylogger).

🌐 3. الوصول إلى لوحة إدارة Wi-Fi: 💻

  • شغّل Wi-Fi على هاتفك أو حاسوبك واتصل بشبكة نقطة الاتصال اللاسلكية الخاصة بـ ESP32.
  • افتح أي متصفح ويب وانتقل إلى: http://192.168.4.1
  • من لوحة الإدارة، يمكنك:
    • عرض ضغطات المفاتيح المسجّلة.
    • إدارة سكربتات الإعداد المعدّة مسبقًا.
    • إرسال أكواد rubber ducky المخصصة مباشرة إلى الجهاز.

المتطلبات

⚙️ لوحة تطوير ESP32
⚙️ كابل طاقة / مصدر بطارية 🔋
⚙️ هاتف ذكي (Android) 📱
⚙️ متصفح ويب (Chrome/Firefox للوصول إلى 192.168.4.1)
⚙️ بيئة تطوير متكاملة IDE (بيئة عمل Windows)


المطوّر

@TONIX

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →