

 anchore/syft
أداة سطر أوامر ومكتبة لتوليد قائمة مكوّنات البرمجيات (SBOM) من صور الحاويات وأنظمة الملفات.
أداة CLI ومكتبة Go لإنشاء قائمة مكونات البرمجيات (SBOM) من صور الحاويات وأنظمة الملفات. استثنائية في اكتشاف الثغرات الأمنية عند استخدامها مع ماسح ضوئي مثل Grype.



[!TIP] جديد على Syft؟ اطّلع على دليل البدء للحصول على شرح تفصيلي!
أسرع طريقة للبدء:
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin
[!TIP] راجع وثائق التثبيت لمزيد من الطرق للحصول على Syft، بما في ذلك Homebrew، وDocker، وScoop، وChocolatey، وNix، والمزيد!
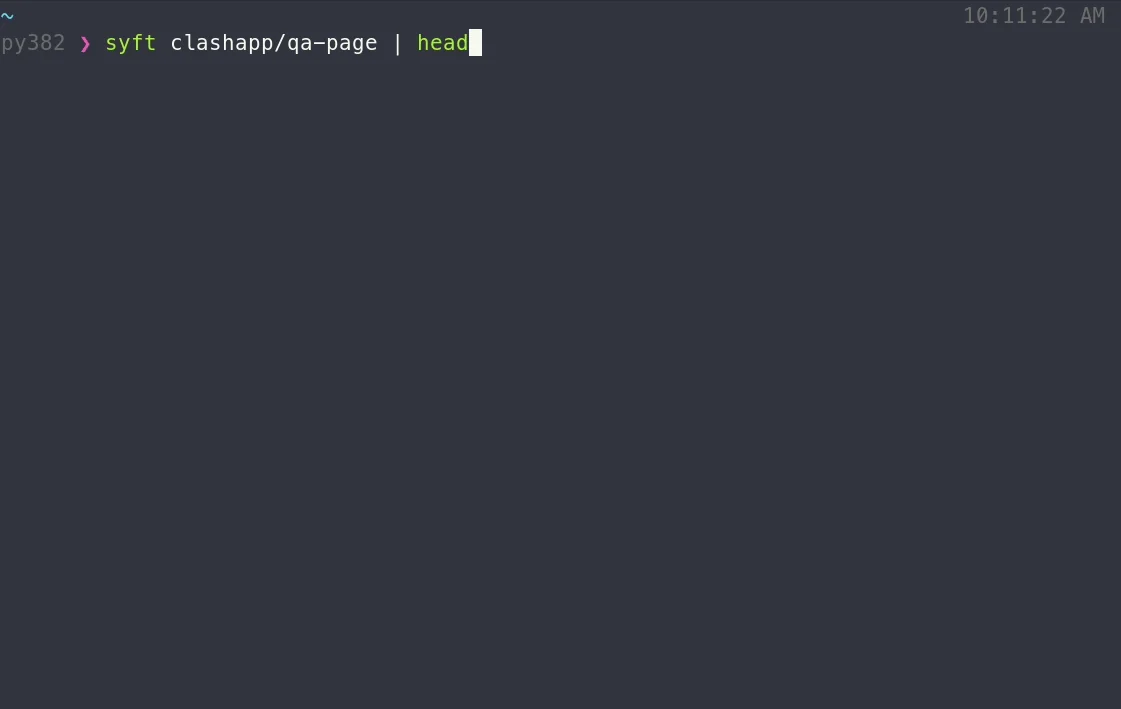
اعرض الحزم الموجودة داخل صورة حاوية أو دليل:
# container image
syft alpine:latest

# directory
syft ./my-project
للحصول على SBOM، حدّد صيغة إخراج واحدة أو أكثر:
# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
على Linux، يمكن لـ syft فحص الصور من مخزن containers-storage المحلي (مثل تلك المبنية باستخدام Buildah أو Podman) عند الطلب صراحةً؛ فمراجع الصور العادية لا تبحث هناك أبدًا:
syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest
يُضمَّن هذا في ثنائيات إصدار Linux. عند البناء من المصدر، أضف -tags containers_image_openpgp,exclude_graphdriver_btrfs.
[!TIP] اطّلع على دليل البدء لاستكشاف جميع الإمكانات والميزات.
هل تريد معرفة كل التفاصيل الدقيقة لـ Syft؟ راجع وثائق CLI، ووثائق الإعدادات، ومخطط JSON.
نشجّع المستخدمين على المساعدة في تحسين هذه الأدوات عبر إرسال المشكلات عند العثور على خطأ أو الرغبة في ميزة جديدة. اطّلع على نظرة عامة على المساهمة والوثائق الخاصة بالمطورين إذا كنت مهتمًا بتقديم مساهمات برمجية.
Syft development is sponsored by Anchore, and is released under the Apache-2.0 License.
The Syft logo by Anchore is licensed under CC BY 4.0

للحصول على خيارات الدعم التجاري مع Syft أو Grype، يُرجى الاتصال بـ Anchore.
يعقد فريق Syft اجتماعات مجتمعية منتظمة عبر الإنترنت. الجميع مرحّب به للانضمام وطرح مواضيع للنقاش.
