بوابة أمنية وامتثال مفتوحة المصدر لـ GitLab CI وGitHub Actions: SBOM، وثغرات التبعيات، وSAST، والأسرار، وIaC، والتراخيص، ضمن سياسة واحدة مُصدَّرة الإصدار وحُكم واحد. بلا SaaS، ولا إرسال أي شيفرة إلى طرف ثالث.
حزمة تحليل شيفرة مفتوحة المصدر بنسبة 100% (الأمان والامتثال) لـ GitLab CI وGitHub Actions — SCA وSAST والأسرار والتراخيص، مدفوعة بسياسة واحدة مُصدَّرة بإصدارات. مستودعات متعددة اللغات (Go، Rust، Java/JVM، Python، JS/TS، C/C++). لا SaaS، ولا إرسال للشيفرة إلى طرف ثالث.
يقوم oss-analyzer ببوابة مستودع بناءً على أمانه وامتثاله في CI: يشغّل أدوات الفحص، ويطبّق سياسة واحدة مُصدَّرة بإصدارات، ويعطي حكمًا واحدًا، مع لوحة تحكم HTML وتقارير طلبات الدمج.
flowchart LR
    repo["Your repository"]
    subgraph checks["Scanners: they collect, never block"]
        deps["Dependencies<br/>Syft SBOM<br/>Grype, OSV-Scanner"]
        licenses["Licenses<br/>license gate on the SBOM<br/>policy-licenses.yml"]
        code["Code<br/>Semgrep<br/>policy-semgrep.yml"]
        secrets["Secrets<br/>Gitleaks, whole git history<br/>policy-gitleaks.toml"]
        iac["Dockerfiles, IaC<br/>Trivy"]
        headers["SPDX headers<br/>REUSE"]
    end
    policy{{"Policy<br/>thresholds, modes, exceptions<br/>policy-global.yml"}}
    verdict(["One verdict: pass or block<br/>dashboard, merge request reports"])

    repo --> deps & licenses & code & secrets & iac & headers --> policy --> verdict
ملفات policy-* هي إعداداتك، في مجلد security/ الخاص بك: كل واحد منها اختياري ويكمل الإعدادات الافتراضية لـ oss-analyzer (انظر
تخصيص oss-analyzer).
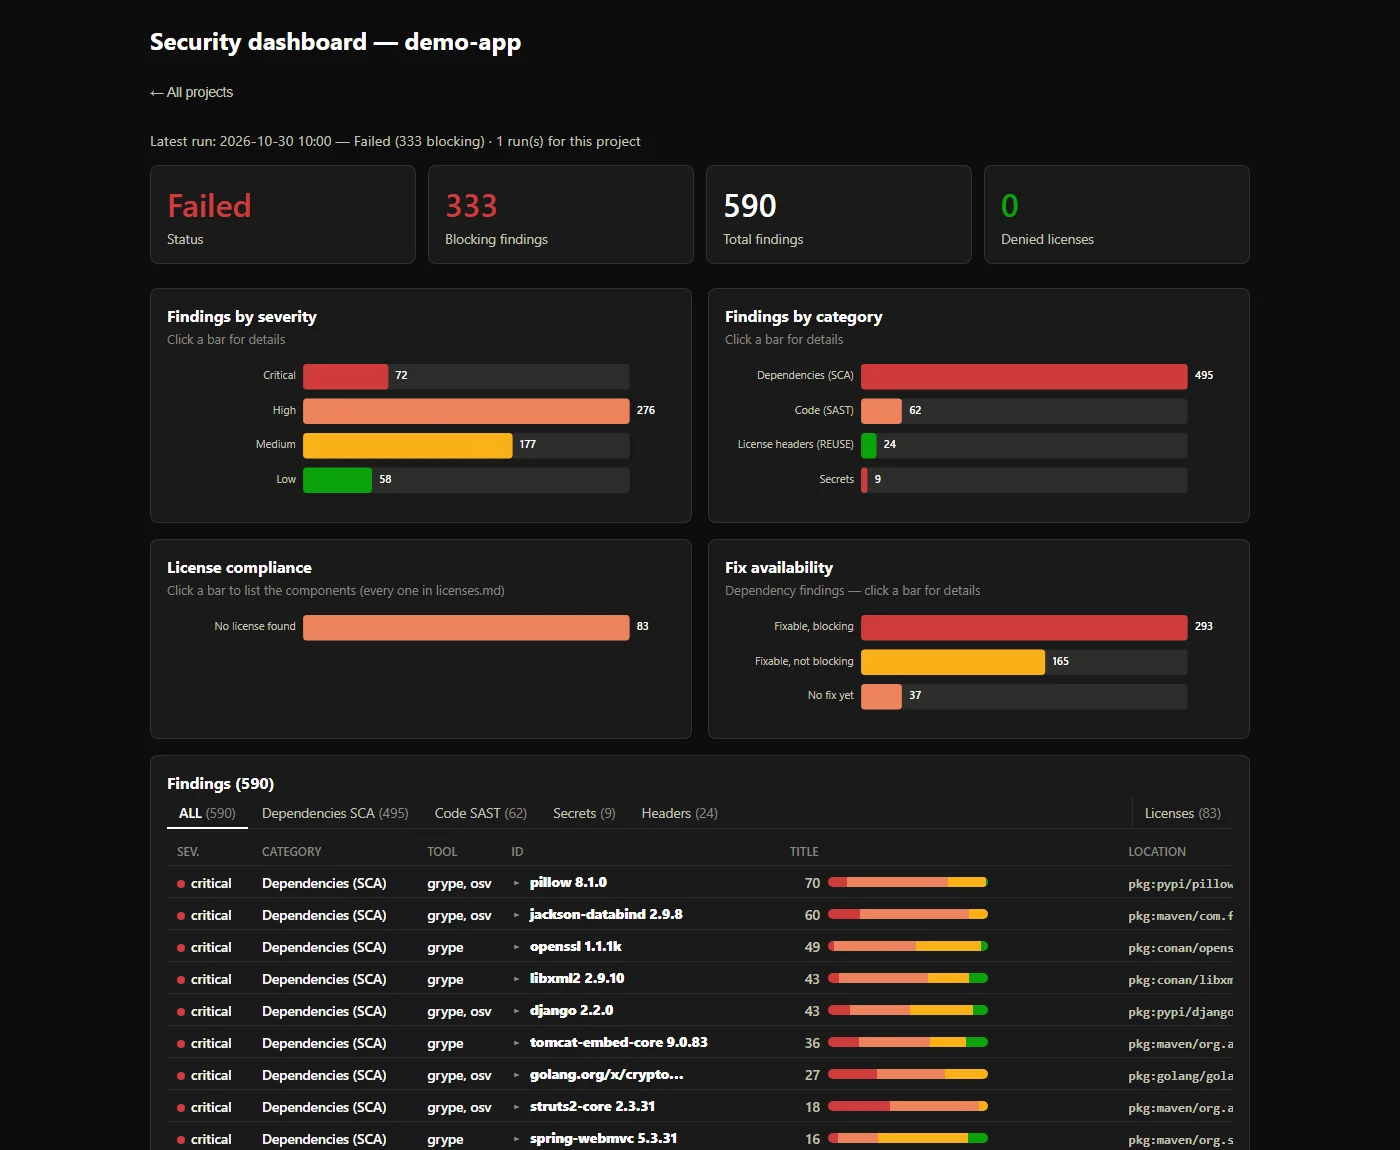
تنتهي كل نتيجة في لوحة تحكم واحدة، هنا على مشروع تجريبي معرّض للثغرات عمدًا (590 نتيجة، 333 منها حاجزة):
ثلاث طرق لتشغيله، بنفس السياسة ونفس التقرير:
include:
  - component: gitlab.com/thalesgroup/oss-analyzer/[email protected]
هذا كل شيء، على gitlab.com: يُنشر المكوّن في كتالوج CI/CD الخاص به من gitlab.com/thalesgroup/oss-analyzer، وهي نسخة للقراءة فقط من هذا المستودع. على نسخة مُدارة ذاتيًا، والتي لا يمكنها تضمين سوى مشاريعها الخاصة، اعكس ذلك المشروع هناك وضمّنه عبر مساره على نسختك؛ تبقى صورة المكوّن على registry.gitlab.com/thalesgroup/oss-analyzer (OSA_IMAGE_REPOSITORY)، موسومة بـ commit SHA الخاص بالمكوّن. يُشغَّل التحليل في مرحلة test على طلبات الدمج، والفرع الافتراضي، والجداول الزمنية، والوسوم؛ osa_report_aggregate هي المهمة الوحيدة التي يمكنها الحجب. تُربط لوحة المعلومات باسم OSS security dashboard في واجهة خط أنابيب طلب الدمج (MR pipeline widget)، ويعرض تبويب Reports الخاص بطلب الدمج النتائج (Security scan، Code Quality).
OSA_<TOOL>_IMAGE — راجع Container images.security/policy-global.yml، policy-licenses.yml، policy-semgrep.yml، policy-gitleaks.toml، بحيث تحتوي على اختلافاتك فقط — راجع Customizing oss-analyzer. inputs:
OSA_DISTRIBUTION_MODEL: distributed # saas | distributed | oss_library
OSA_MODE: audit # onboarding: report everything, never block
OSA_JOB_NEEDS: ["build"] # wait for your build first
OSA_MODE: audit يُبلّغ عن كل شيء ولا
يحجب شيئًا. OSA_GATE_SCOPE: new يُبقي الحجب على ما هو جديد: في
طلب الدمج، لا يُحجب سوى ما ليس موجودًا بالفعل في آخر
تقرير ناجح للفرع الهدف؛ وفي غير ذلك، تُبلَّغ النتائج دون
حجب (لذا فهو يحتاج إلى خطوط أنابيب طلبات الدمج). راجع
النتائج الجديدة فقط.OSA_ENABLE_MR_COMMENT: true ينشر الحكم،
والنتائج الحاجبة ورابط لوحة المعلومات كتعليق واحد، يُحدّثه
كل خط أنابيب. يحتاج إلى رمز وصول للمشروع (النطاق api، الدور
Reporter) في متغيّر CI/CD مقنّع باسم OSA_GITLAB_TOKEN.OSA_MAVEN_MIRROR_URL (مثل
Maven Central البعيد لمستودع المخرجات لديك)، مع متغيّر مقنّع OSA_MAVEN_MIRROR_AUTH
إذا كان يحتاج إلى بيانات اعتماد، يُحلّ عبر مرآة بدلًا من ذلك —
راجع المزالق المعروفة.@0.4 يتبع تصحيحاتها). قد تتغيّر
واجهة 0.x حتى الإصدار 1.0.0: التغيير الكاسر يرفع
الإصدار الفرعي، راجع CHANGELOG.md.jobs:
security:
uses: ThalesGroup/oss-analyzer/.github/workflows/security.yml@<ref>
with:
oss-analyzer-repository: ThalesGroup/oss-analyzer
oss-analyzer-ref: <ref> # the same ref as in `uses:`
المدخلات والأذونات والأسرار: راجع GitHub Actions.
حلّل أرشيف مشروع مستلَم (.zip، .tar.gz) أو مجلدًا دون
إعداد CI:
security/scripts/analyze-archive.sh my-project.zip
يُحفظ التقرير ولوحة معلومات HTML ضمن
security-reports/<project-name>/ — راجع
الاستخدام.
التوثيق الكامل موجود في security/README.md: الإعداد، وكل مُدخل وإعداد، والتقارير، والمزالق المعروفة. يسرد CHANGELOG.md الإصدارات، مع التغييرات الجذرية أولًا.
توجد أدوات فحص جيدة مفتوحة المصدر لكل جانب: Semgrep، Gitleaks، Syft، Grype، OSV-Scanner، Trivy، cdxgen، REUSE. ما يفتقده الفريق نادرًا ما يكون أداة فحص إضافية. إنه الجزء الذي بينها: قرار واحد بدلًا من كومة من التقارير، وقواعد مكتوبة بدلًا من محفوظة في الذاكرة، وتراخيص تُؤخذ على محمل الجد مثل CVEs. oss-analyzer هو ذلك الجزء.
يفحص كل تشغيل الأسطح الثلاثة لما تُصدره، معًا:









