
openrasp
 baidu/openrasp
محرك حماية ذاتي لتطبيقات وقت التشغيل يتصل بخوادم التطبيقات لمراقبة ومنع استعلامات قاعدة البيانات الخبيثة، وعمليات الملفات، وطلبات الشبكة.
defensive-toolsweb-securitydevsecops+2
3.0kمنذ سنة واحدة
baidu/openraspمحرك حماية ذاتي لتطبيقات وقت التشغيل يتصل بخوادم التطبيقات لمراقبة ومنع استعلامات قاعدة البيانات الخبيثة، وعمليات الملفات، وطلبات الشبكة.
 mohamedlahmeri01/vi-bot
مكتبة كشف على جانب العميل مع 28 وحدة موزونة، تحليل سلوكي، بصمة متصفح، مصائد نحل، وتحقق من جانب الخادم. تكشف المتصفحات الخفية، Selenium، Puppeteer،…

 struppigel/portex
مكتبة جافا لتحليل ملفات Portable Executable مع تركيز خاص على تحليل البرمجيات الخبيثة ومتانة التشوهات في PE
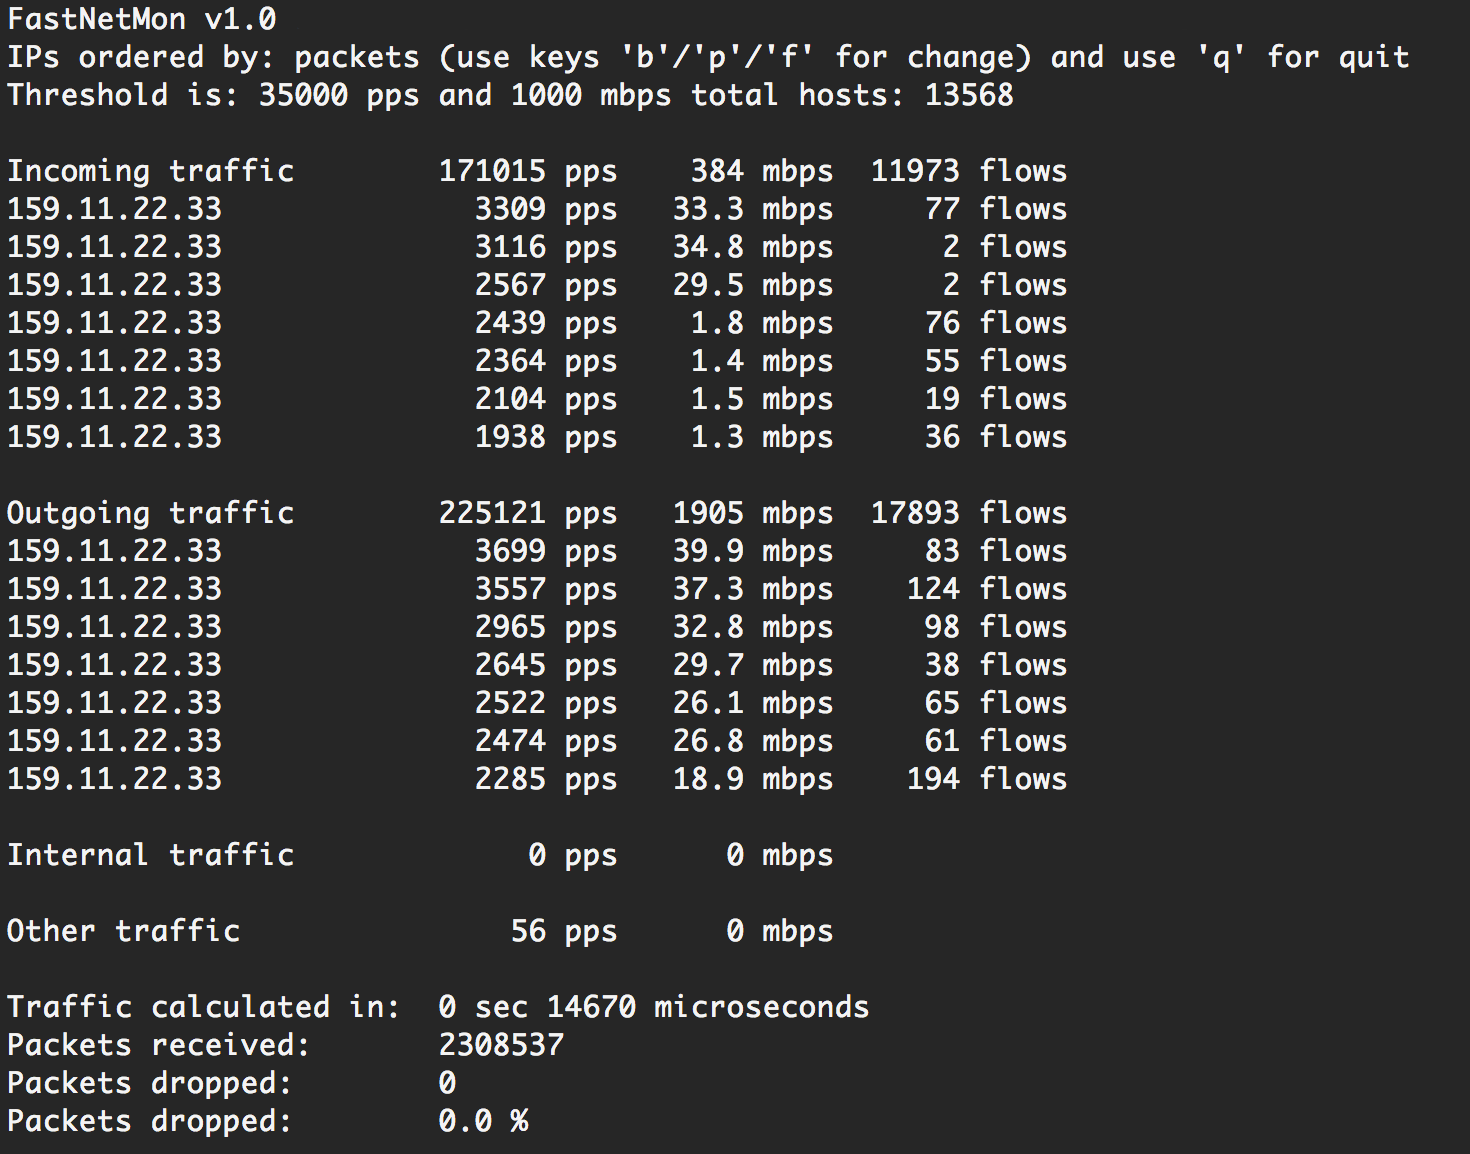 pavel-odintsov/fastnetmon
مستشعر DDoS سريع جداً مع دعم sFlow/Netflow/IPFIX/SPAN
 yjesus/patriot-linux
Host IDS لمستخدمي أجهزة سطح المكتب

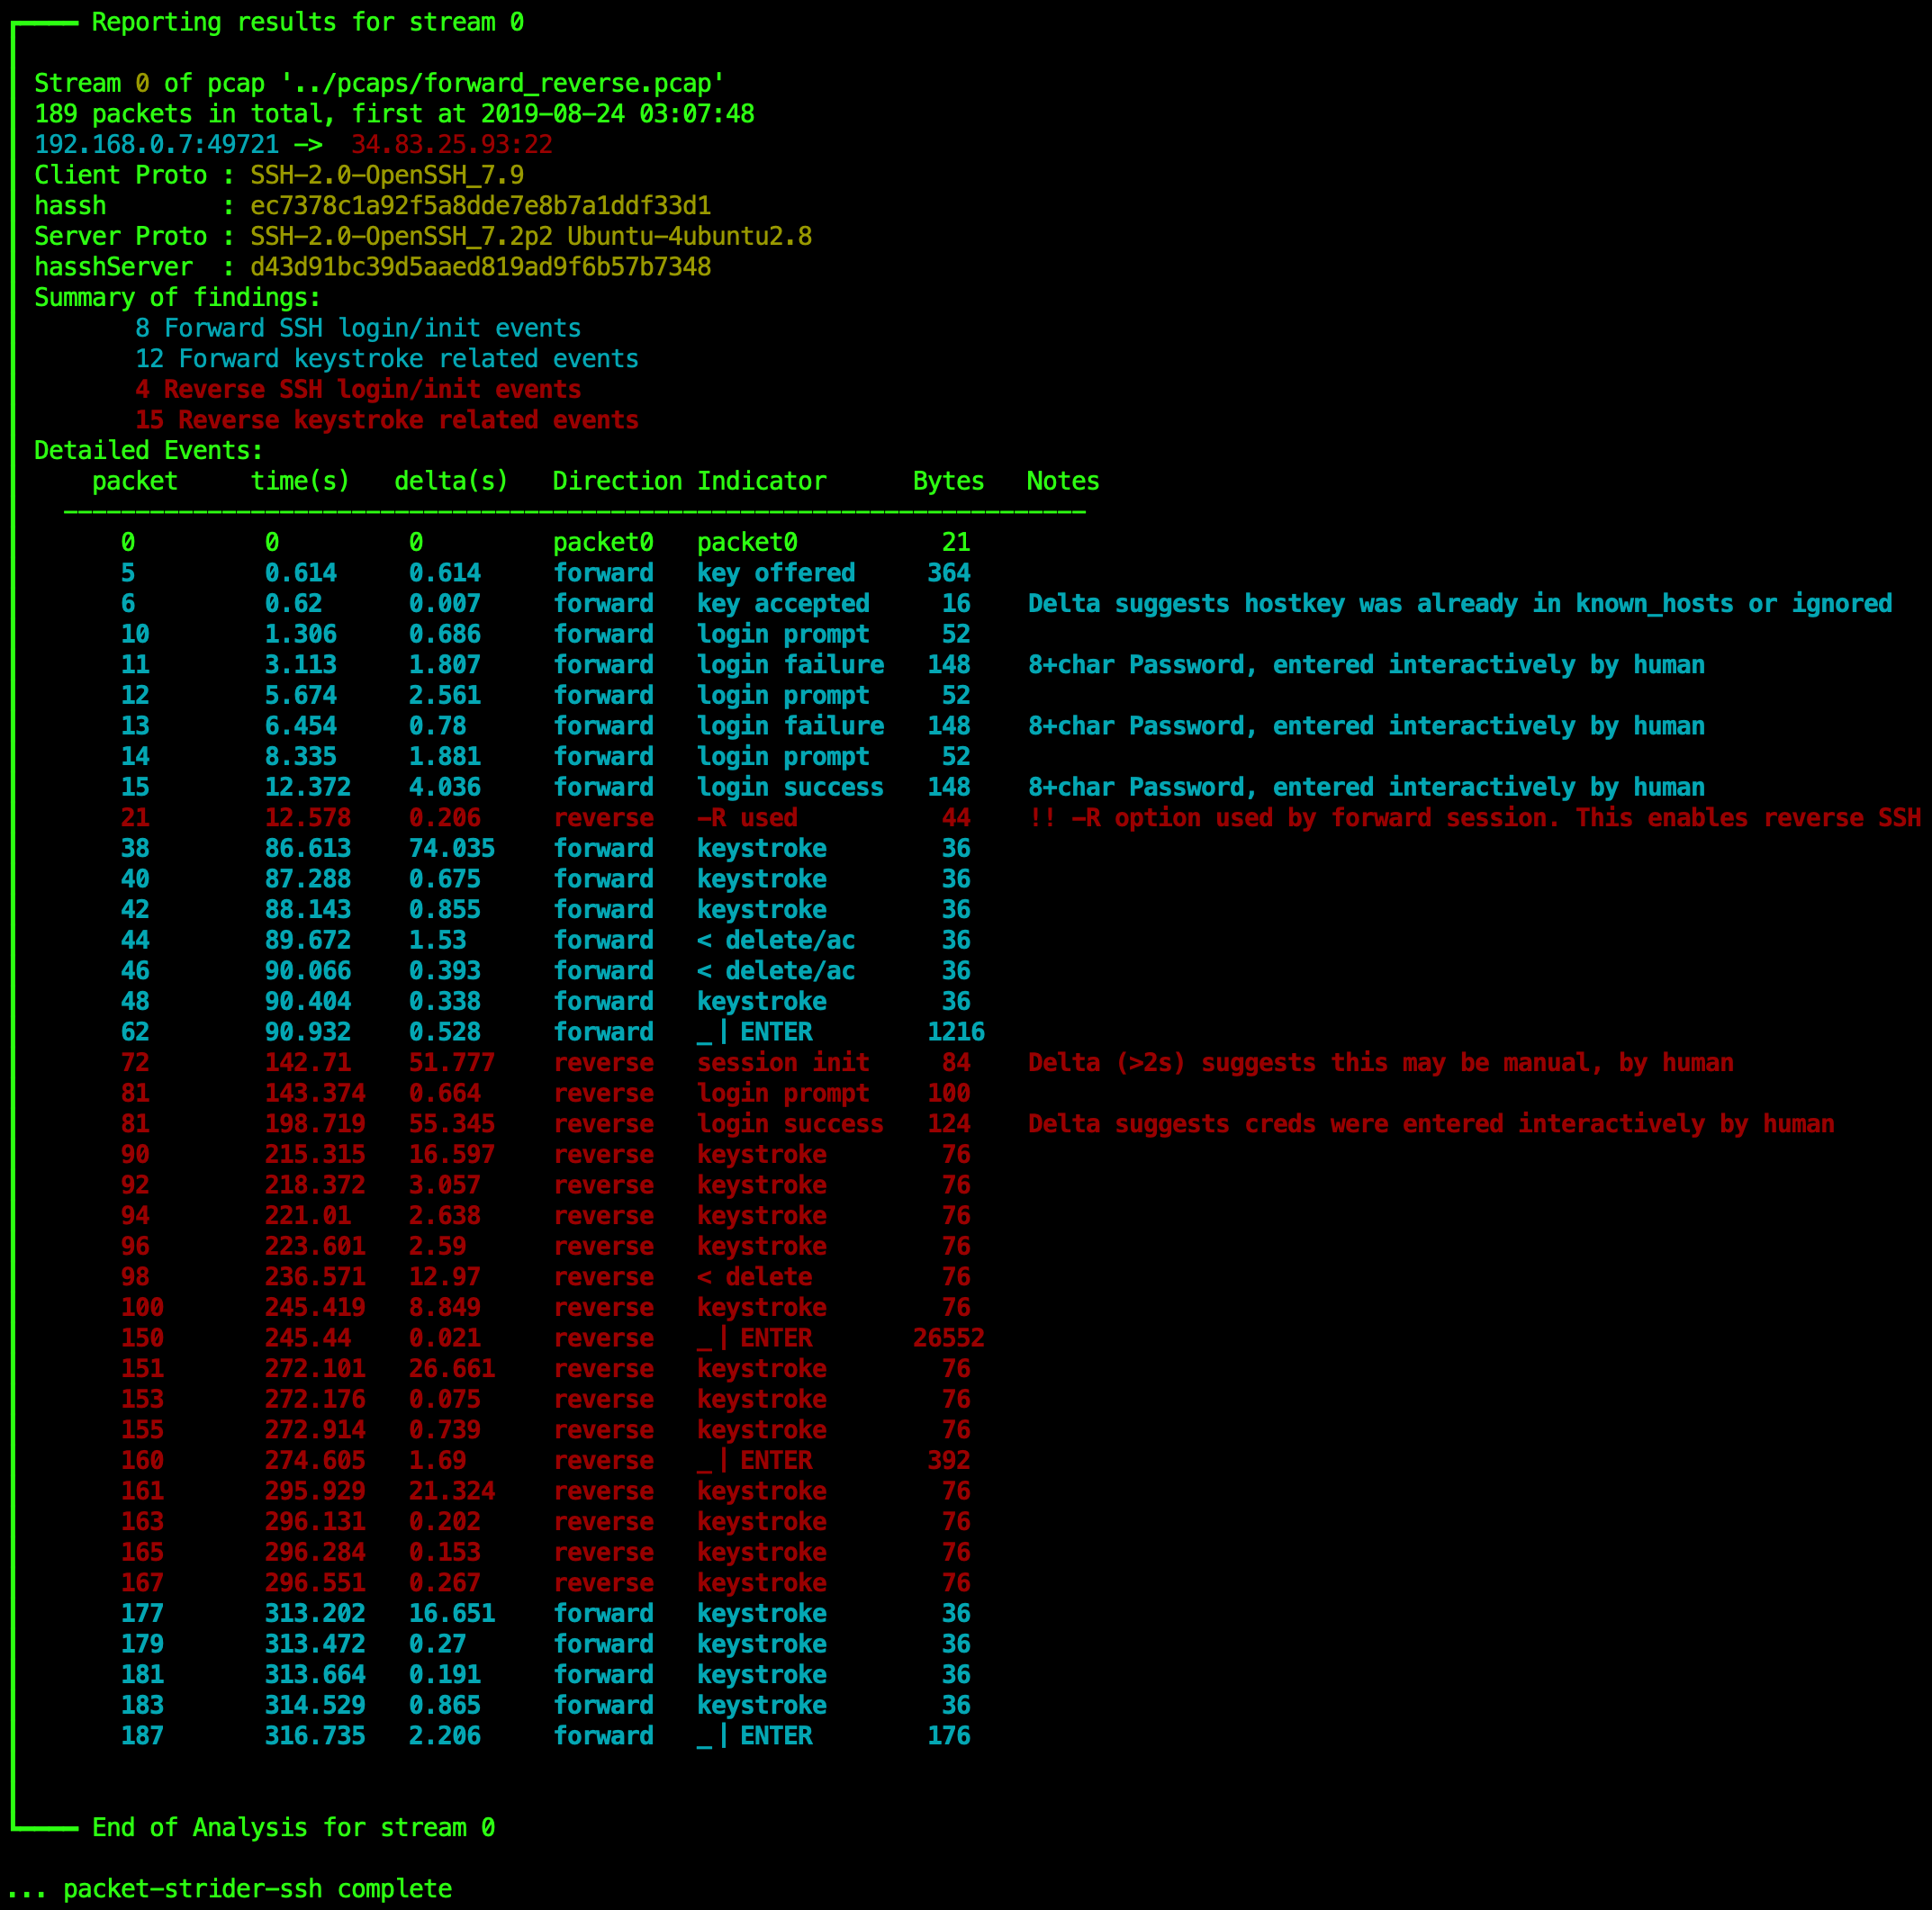 benjeems/packetstrider
أداة تحقيق جنائي في حزم الشبكات لبروتوكول SSH
 leitwacht/leitwacht
تحكم Leitwacht — أمان وقت التشغيل لـ GitLab Runner CI/CD: تأليف السياسات، تعدد المستأجرين، التدقيق، التكامل مع GitLab
 nfstream/nfstream
NFStream: إطار عمل تحليل بيانات شبكة مرن.
 echowei/deeptraffic
نماذج التعلم العميق لتصنيف حركة مرور الشبكة
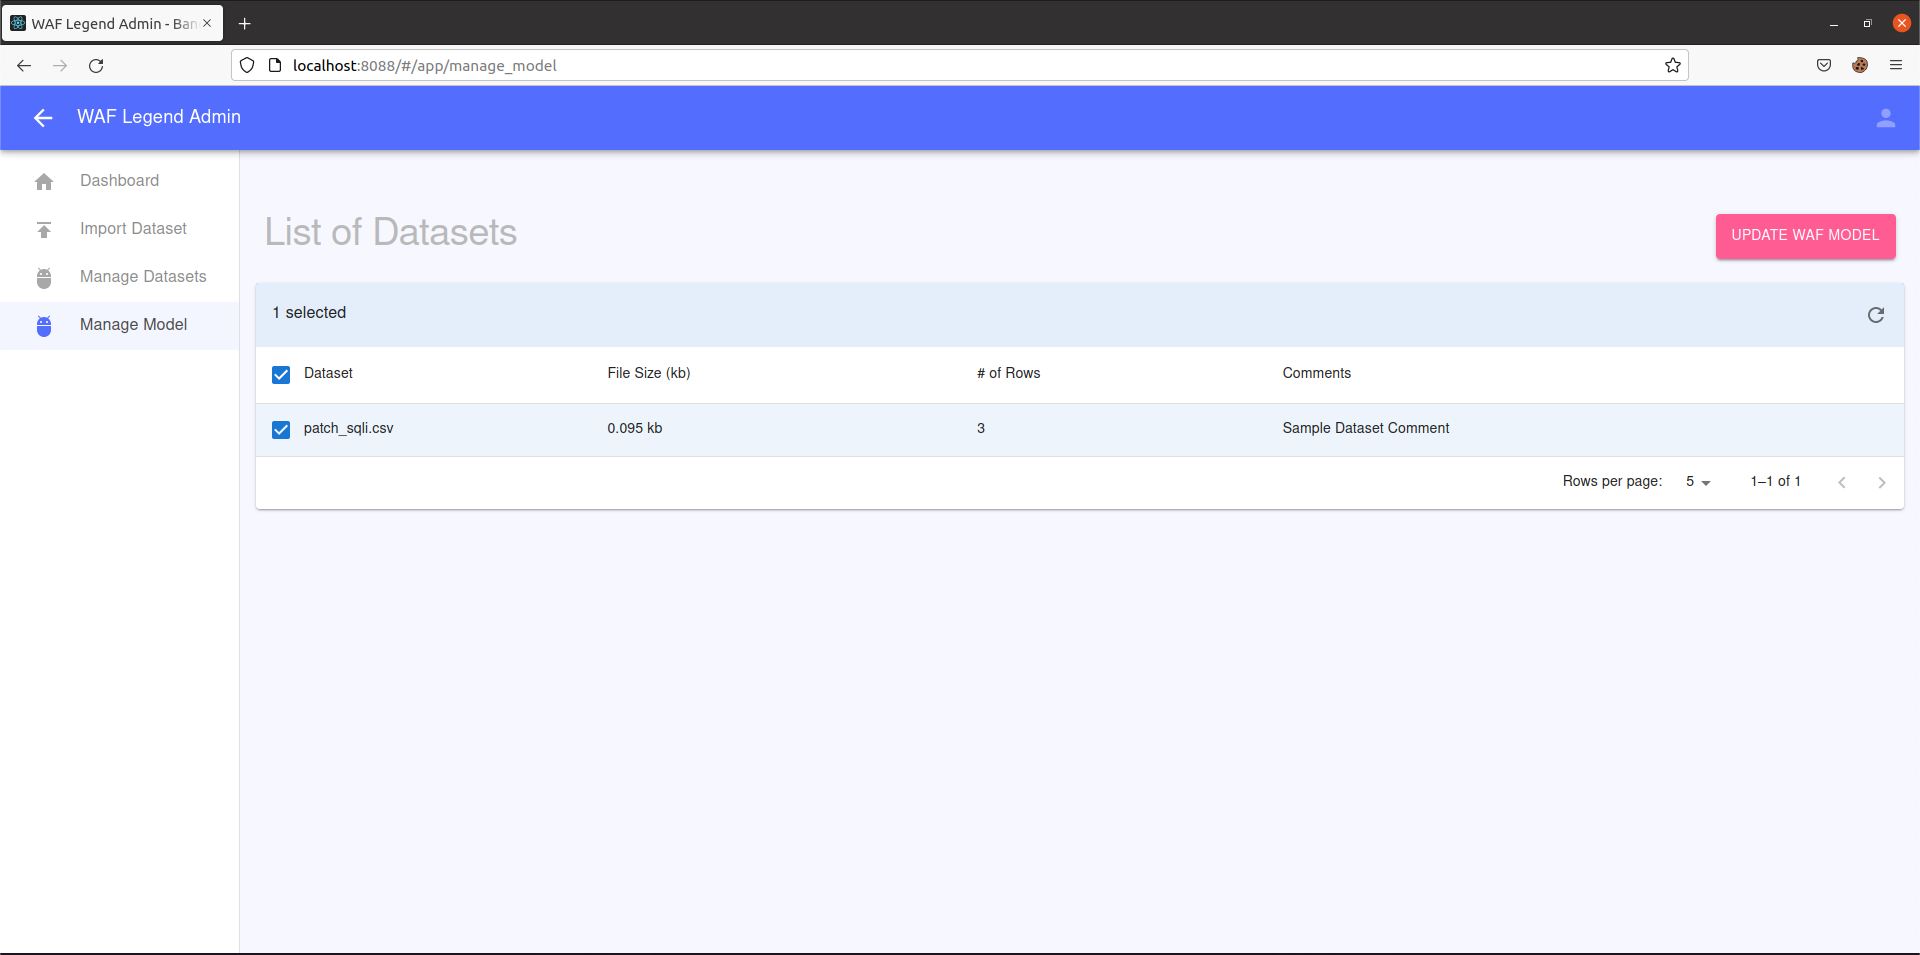 fa-pengfei/ngwaf
التكرار الأول لنظام Feedback WAF القائم على التعلم الآلي
 silverfort-open-source/latma
يجمع ويحلل سجلات المصادقة الخاصة بـ AD وAzure AD لاكتشاف هجمات الحركة الجانبية باستخدام كشف الشذوذ القائم على الرسم البياني، مع تصور الأنماط المشبوهة…
 al0ne/cloud-audit
أداة تدقيق أمني سحابي آلية تكتشف سوء استخدام بيانات اعتماد AK/SK عن طريق تدقيق دوري لسجلات المنصة السحابية باستخدام كشف الشذوذ وقواعد القائمة السوداء…
 jamalrfordii-arch/vanguard-map
خريطة استخبارات تكتيكية متعددة المجالات ثلاثية الأبعاد — سفن حية، رحلات جوية، أقمار صناعية، كابلات وطقس فضائي في المتصفح. تنظيف زمني، إعادة سيناريو،…
 camp0/aiengine
محرك فحص حزم قابل للبرمجة مع تصنيف NIDS، وتصنيف DNS، وتحليل التردد، وتوليد تعبيرات نمطية تلقائي (auto-regex). يدعم ارتباطات (bindings) بلغات…
 ang13t/dronextract
مجموعة أدوات التحقيق الرقمي لطائرات DJI، تقوم بتحليل ملفات القياس عن بُعد، واستخراج البيانات المخفية عبر إخفاء المعلومات، وتصور مسارات الطيران،…
 kennbroorg/poorskeme
استخبارات المصادر المفتوحة - تصور البيانات - سلسلة الكتل - الوعي - الاحتيال