 mukendi/kratosminifilter
Kratos Minifilter هو برنامج تشغيل نواة Windows (FLTMGR.SYS) مصمم للكشف الفوري عن برامج الفدية وتخفيف عمليات الإدخال/الإخراج للملفات. يعترض طلبات IRP منخفضة المستوى لحظر التشفير الجماعي غير المصرح به ومحفزات canary على الفور.

Kratos Minifilter هو برنامج تشغيل نواة ويندوز (FLTMGR.SYS) مُصمم للكشف الفوري عن برامج الفدية وتخفيف عمليات الإدخال/الإخراج للملفات. يعترض طلبات الإدخال/الإخراج (IRPs) منخفضة المستوى لحظر التشفير الجماعي غير المصرح به ومحفزات الكشف الفوري.

Kratos هو برنامج بحثي لنظام ملفات ويندوز (File System Minifilter) مبني فوق مدير التصفية من مايكروسوفت (fltmgr.sys).
بدلاً من الاعتماد على توقيعات البرمجيات الخبيثة، يستكشف Kratos كيف يمكن الكشف عن برامج الفدية من خلال مراقبة سلوك نظام الملفات مباشرة داخل نواة ويندوز.
يوضح المشروع كيف يمكن لبرنامج تشغيل أمني أن:
Kratos ليس مخصصاً ليكون مضاد فيروسات تجارياً.
هدفه الأساسي هو فهم كيف تنفذ منتجات الكشف والاستجابة لنقاط النهاية (EDR) الحديثة الكشف السلوكي عن برامج الفدية داخل نواة ويندوز.
يجمع Kratos بين ثلاث طبقات كشف مستقلة.
يتم أخذ عينات من كل عملية كتابة.
بدلاً من استدعاء دوال الفاصلة العائمة غير المتاحة داخل النواة، يستخدم Kratos جدول بحث محسوب مسبقاً.
يكتشف الكاشف:
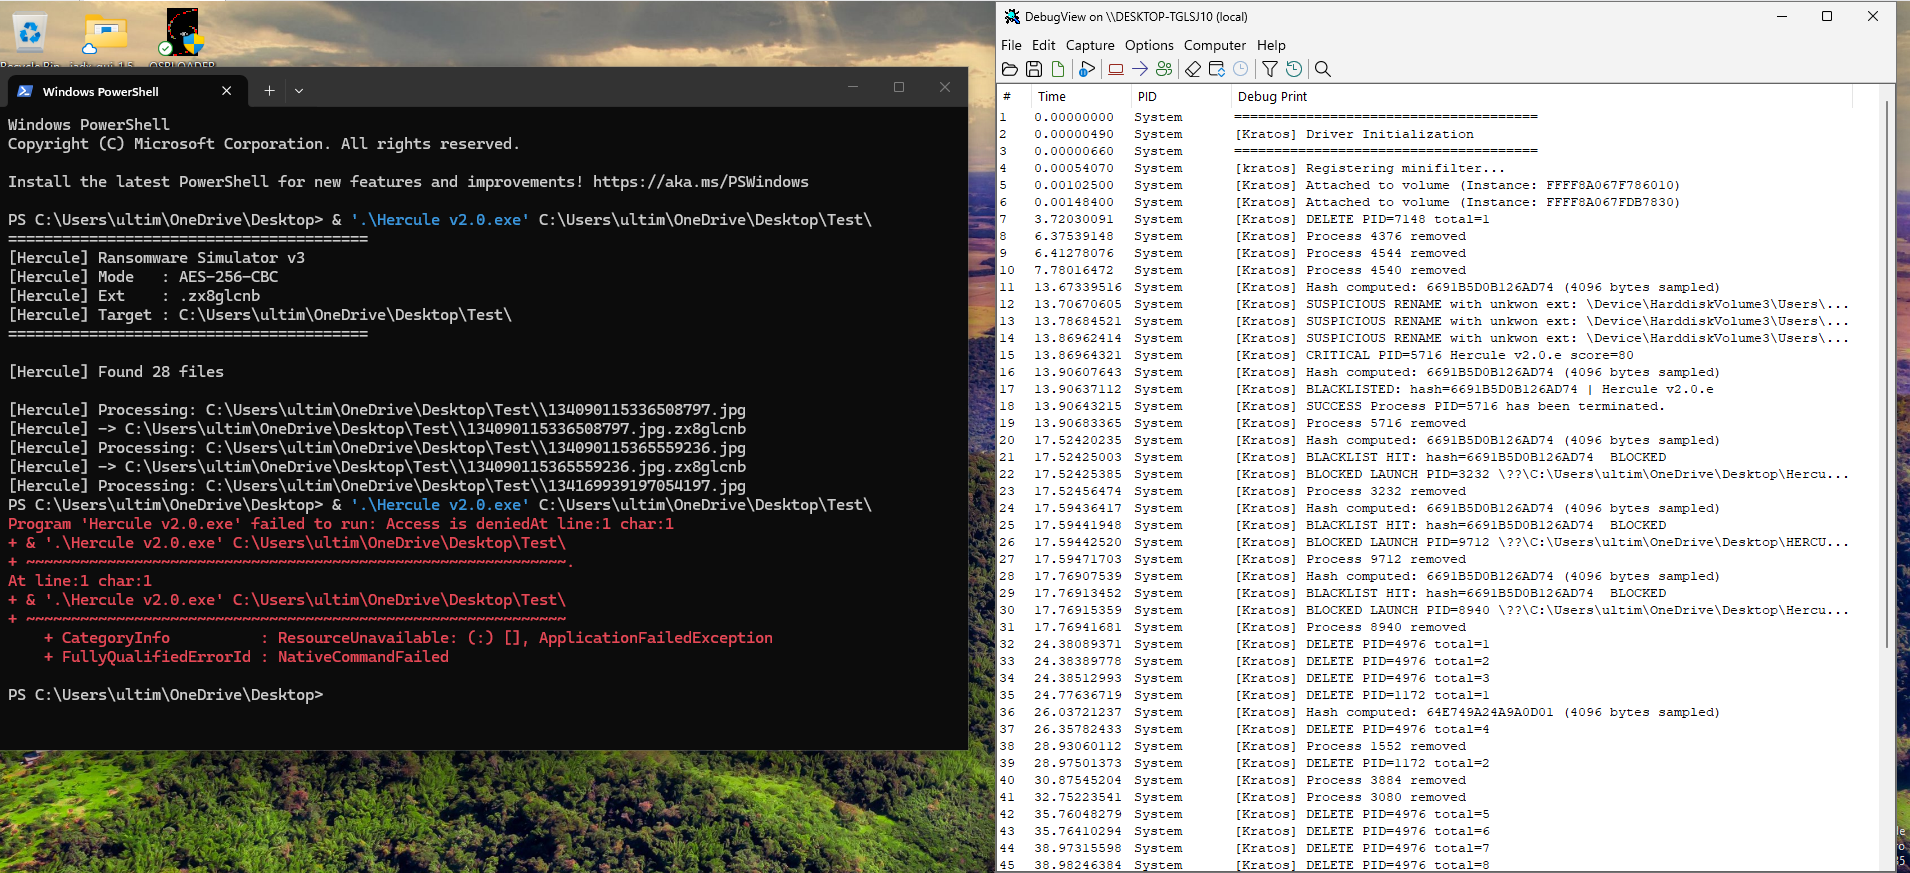
بمجرد تأكيد وجود برنامج فدية، يحسب Kratos بصمة FNV-1a 64-بت من الملف التنفيذي.
يتم تخزين البصمة داخل:
HKLM\SOFTWARE\Kratos\Blacklist
يتم حظر التنفيذات المستقبلية قبل أن يبدأ برنامج الفدية في تشفير الملفات.
على عكس القوائم السوداء القائمة على أسماء الملفات، تصمد البصمة أمام:
إليك التسلسل الزمني الدقيق لهذا التحييد على مستوى Ring 0 بواسطة Kratos (برنامج التشغيل المضاد لبرامج الفدية الذي أطوره)، مُعاد بناؤه من سجلات النواة—مع تطور غير متوقع في المجلدات المشتركة للهايبرفايزر:
1. إسقاط الملاحظة (مرور صامت) يبدأ DarkSide بإنشاء ملاحظة الفدية بصيغة .txt. لأن الملفات النصية تولد إنتروبيا منخفضة وأنماط إدخال/إخراج قياسية، لا يُطلق Kratos أي تنبيهات. خيار معماري متعمد: صفر إيجابيات كاذبة على محرري النصوص المشروعة وبرامج المكتب.
2. اختراق سلوكي (الجهاز الافتراضي الضيف) ينتقل البرنامج الخبيث إلى مرحلته التدميرية، مستهدفاً ملفات سطح المكتب بامتداد .27efa0d1. بعد 3 عمليات إعادة تسمية مشبوهة (أرشيف ZIP وصورتان PNG)، يدفع تحليل الصيغة مع الإنتروبيا العالية درجة التهديد إلى ما يتجاوز العتبة الحرجة (\ge 80). الإجراء: يرفض Kratos الإدخال/الإخراج (STATUS_ACCESS_DENIED)، وينهي العملية (PID 6412)، ويأخذ عينة من أول 4096 بايت من ترويسة PE، ويسجل بصمتها FNV-1a (07BACD78B04E01D9) في القائمة السوداء للنواة.
3. هجوم عبر الحدود: إنقاذ نظام HOST! يندفع خيط ثانٍ (PID 5236) إلى دليل blog-security-main على HarddiskVolume5. التطور غير المتوقع: هذا المجلد كان مرتبطاً مباشرة بالمجلد المشترك للهايبرفايزر المتصل بالقرص الفيزيائي لـ HOST. كان DarkSide يحاول إصابة جانبية من الضيف إلى المضيف. النتيجة: نظراً لارتباطه بجميع المجلدات، يعترض Kratos إعادة التسمية بعد ملفين فقط (about.html وصفحة ويب). تُقتل العملية فوراً، مما يحافظ على المشروع المستضاف بالكامل.
4. الضربة القاضية: تحصين O(1) يُبدأ محاولة ثالثة لتشغيل الملف التنفيذي (PID 704). مباشرة عند استدعاء PreCreate، يحسب Kratos بصمة ترويسة PE، ويطابق البصمة المدرجة في القائمة السوداء، ويخنق التنفيذ من المصدر: 0 ملفات متأثرة.
ملفات المستخدم المتأثرة: 5 إجمالاً (3 على الضيف، 2 على المضيف عبر المجلد المشترك).
الإصابة الجانبية من الضيف إلى المضيف: محظورة بالكامل من Ring 0 داخل الجهاز الافتراضي.
زمن الاستجابة: ميكروثانية (حساب إنتروبيا LUT بنقطة ثابتة، صفر عمليات فاصلة عائمة)
الدفاع الاستباقي: فعالية بصمة FNV-1a بنسبة 100% عند إعادة التنفيذ.
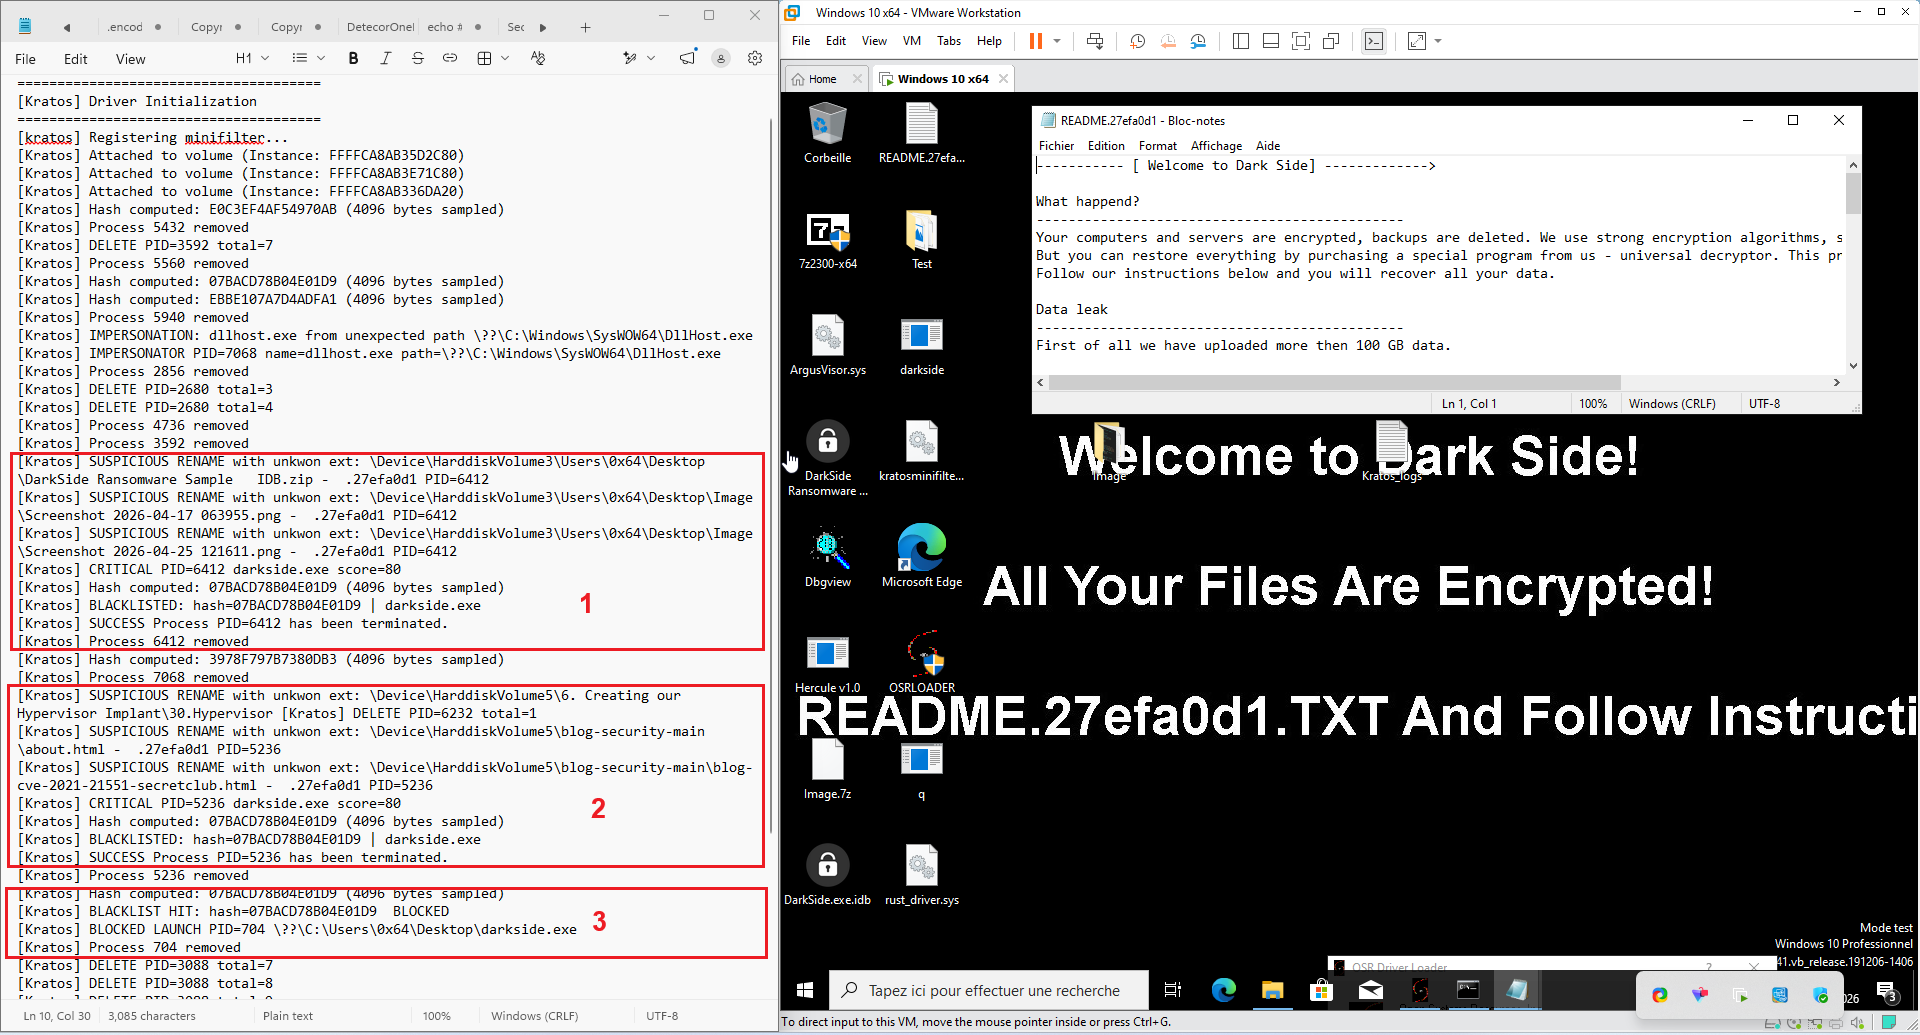
الشكل: Kratos ضد DarkSide