

LazyOwn
 grisuno/lazyown
레드팀 프레임워크이자 다중 운영자 C2 플랫폼으로, AI 에이전트, 가변형 임플란트, 루트킷, 피싱 엔진, 그리고 전체 공격 킬 체인을 아우르는 741개의 CLI 명령을 갖추고 있습니다.
penetration-testing-frameworksvulnerability-scannersexploit-frameworks+8
299
 aeromodes/8cryptdo
8BitDo 펌웨어 암호화 방식에 대해 리버스 엔지니어링한 문서와 도구

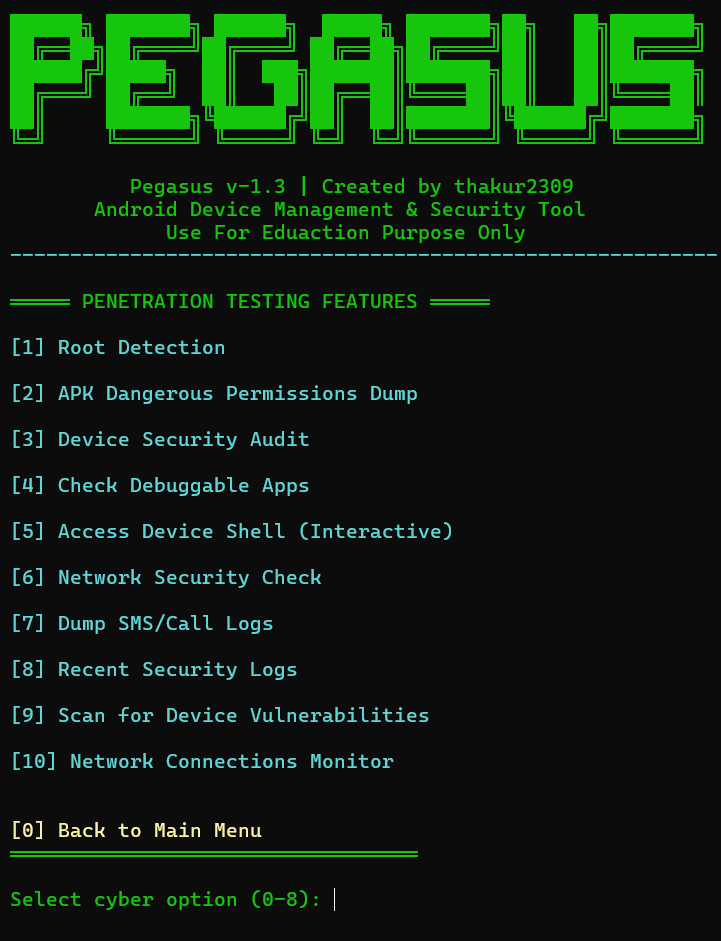 thakur2309/pagasus-pro
Python ADB 기반 Android 기기 관리 및 보안 감사 툴킷으로, 루트 탐지, 권한 덤프, 디버거블 앱 스캔, 로그 및 연락처 추출을 위한 대화형 메뉴를 제공합니다.
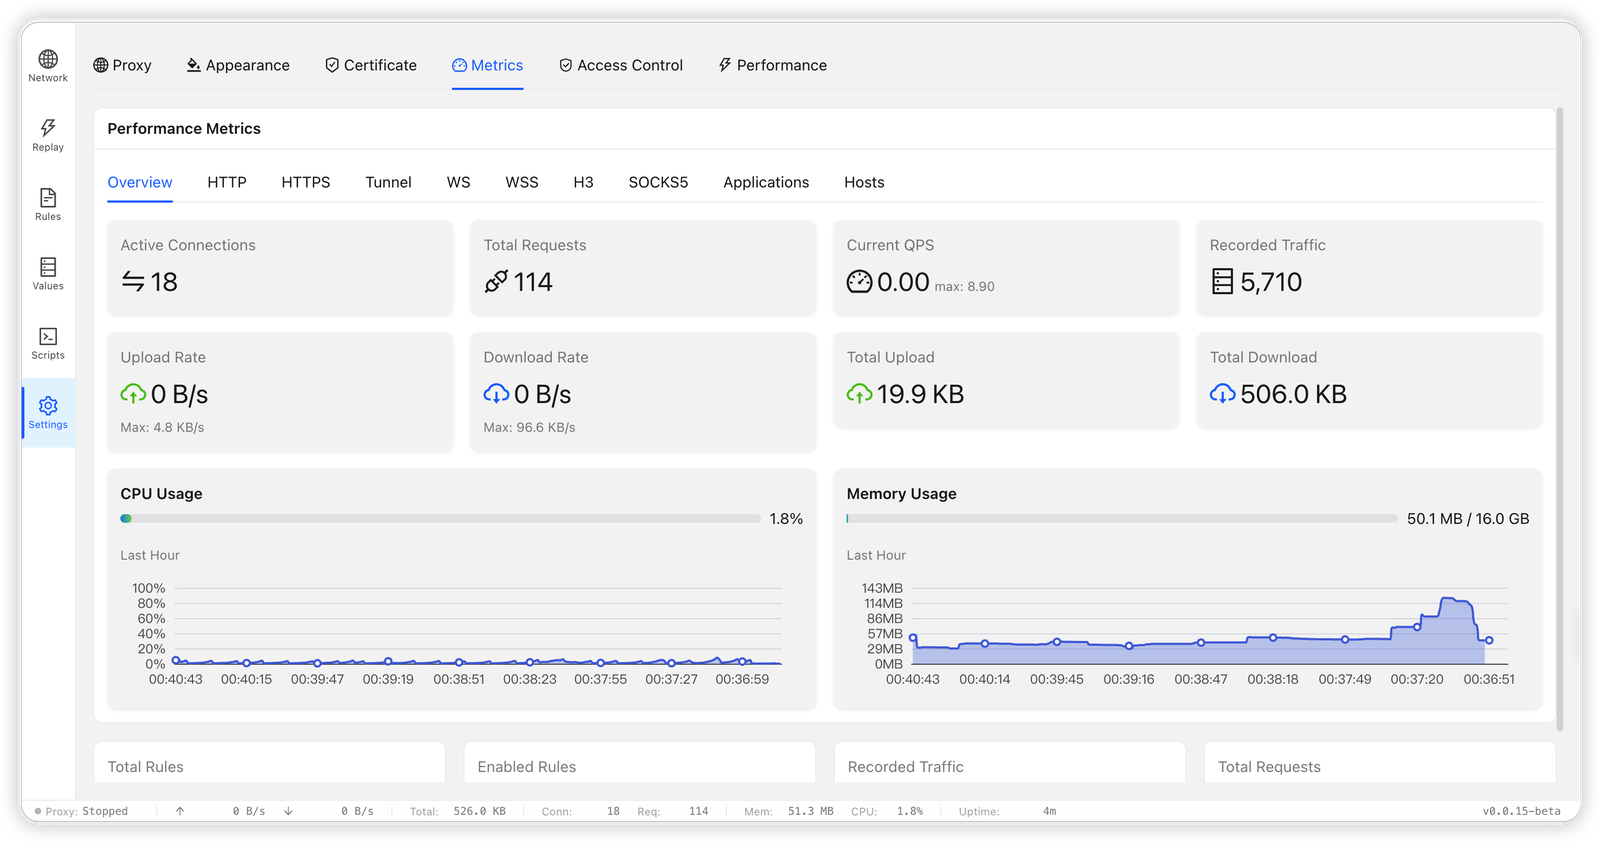 bifrost-proxy/bifrost
Rust로 구현된 고성능 HTTP/HTTPS/SOCKS5 MITM 프록시로, TLS 인터셉션, 규칙 기반 요청 재작성, 트래픽 캡처, 브레이크포인트, 스크립트 샌드박스 및 Web UI를 통한 요청 재전송 기능을 제공합니다.
 florentineprinzessinzusachsen/badbox-h713-projector
Allwinner H713 Android 프로젝터의 BadBox 악성코드 분석 및 제거 가이드: ADB 접근, 감염 증거, 펌웨어 백업, 드로퍼 제거, 검증.
 123wwwa/flowname
차세대 LLM 기반 JavaScript 식별자 복구.
 wsu-cyber-security-lab-ai/clipguard
SAM 세그멘테이션과 CLIP 모델을 사용하여 AI 기반 사기 이미지 분류기를 회피하는 적대적 이미지 교란 도구로, 보안 연구용입니다.
 renich/genclave
TPM 2.0 하드웨어 기반 암호화 신원 보안 영역(enclave)과 Linux용 다중 프로토콜 브리지로, 중앙 집중식으로 제공됩니다 (FIDO2/CTAP2 WebAuthn 패스키, OpenSSH Agent, GnuPG LibAssuan, age-plugin,…
 hasamba/dfir-companion
DFIR 포렌식 컴패니언 서버 + 캡처 확장 프로그램
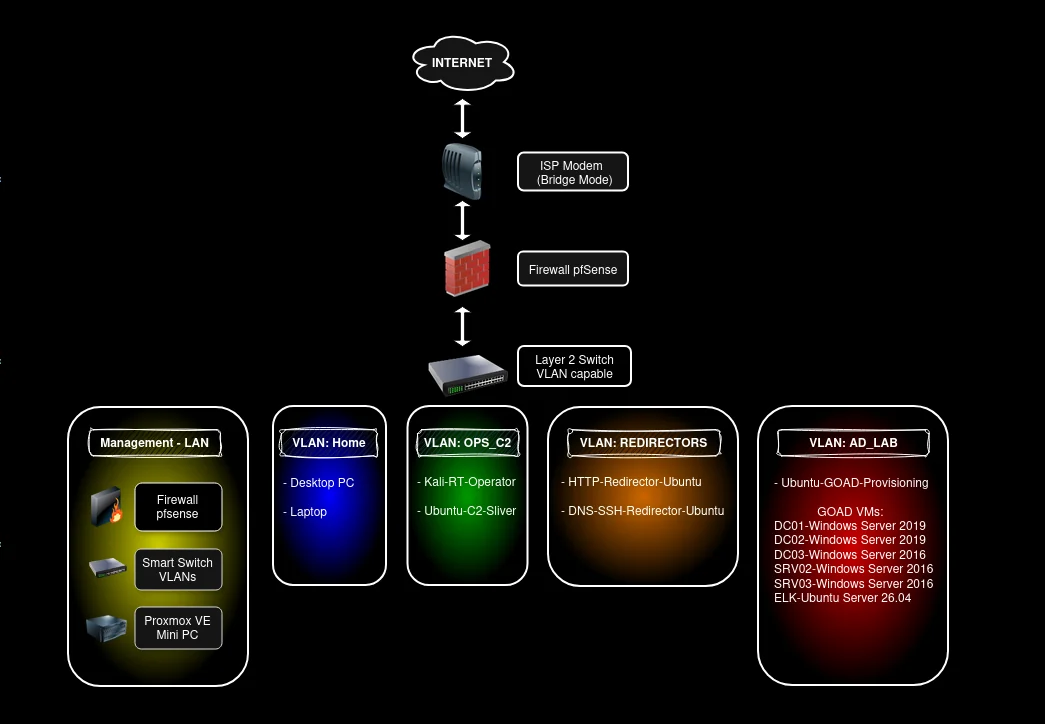 pho5nix/red-team-goad-lab-proxmox
레드팀 홈 랩 구축 가이드. Proxmox와 pfSense에서의 GOAD 랩 설정, Operator/C2 및 Redirector.
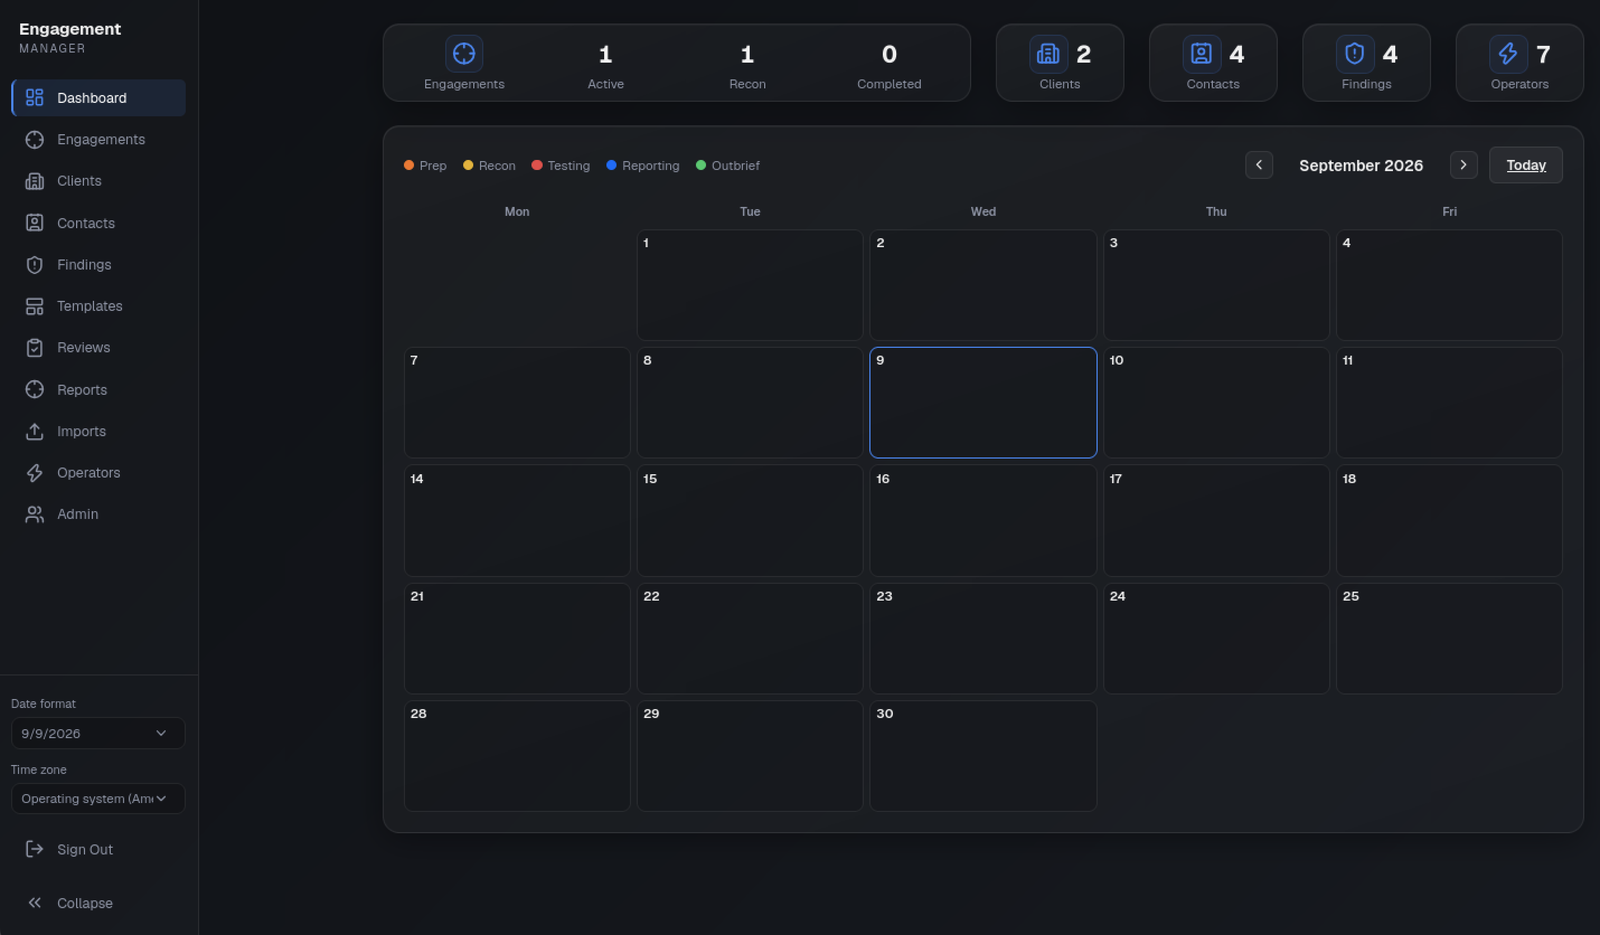 leebaird/engagement-mgr
Engagement Manager는 공격적 보안 인게이지먼트를 추적하기 위한 웹 애플리케이션입니다. Next.js, Prisma, PostgreSQL로 구축된 현대적인 UI를 갖추고 있습니다.
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei, Baidu 전반의 퍼블릭 클라우드 오브젝트 스토리지 엔드포인트를 스캔하여 목록 조회 가능한 버킷과 노출된 오브젝트를 찾습니다.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
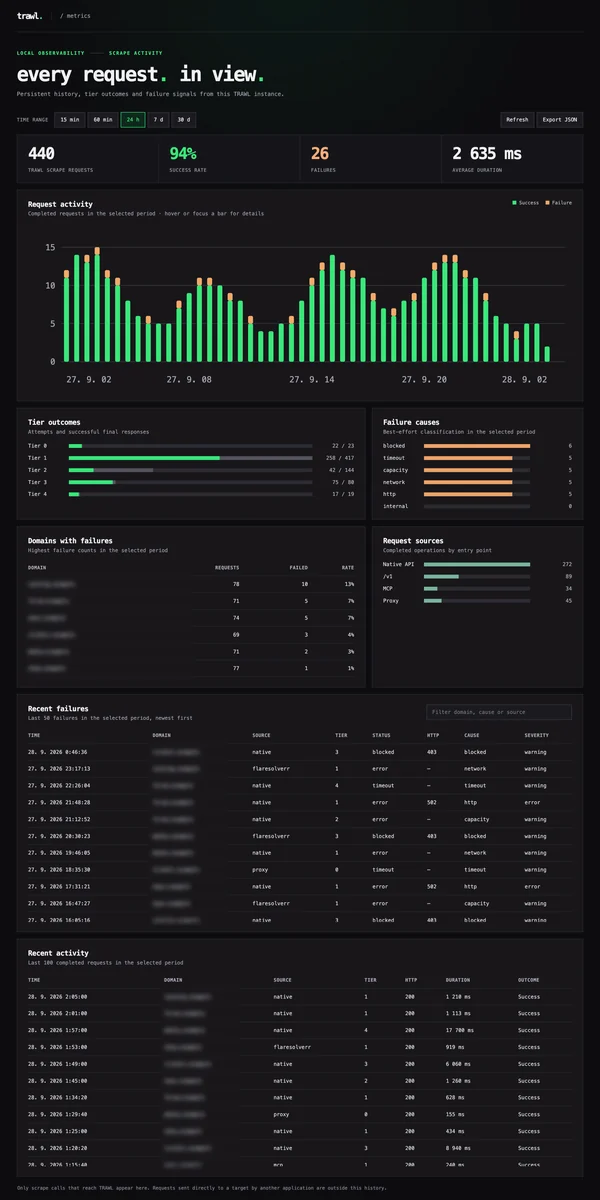 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
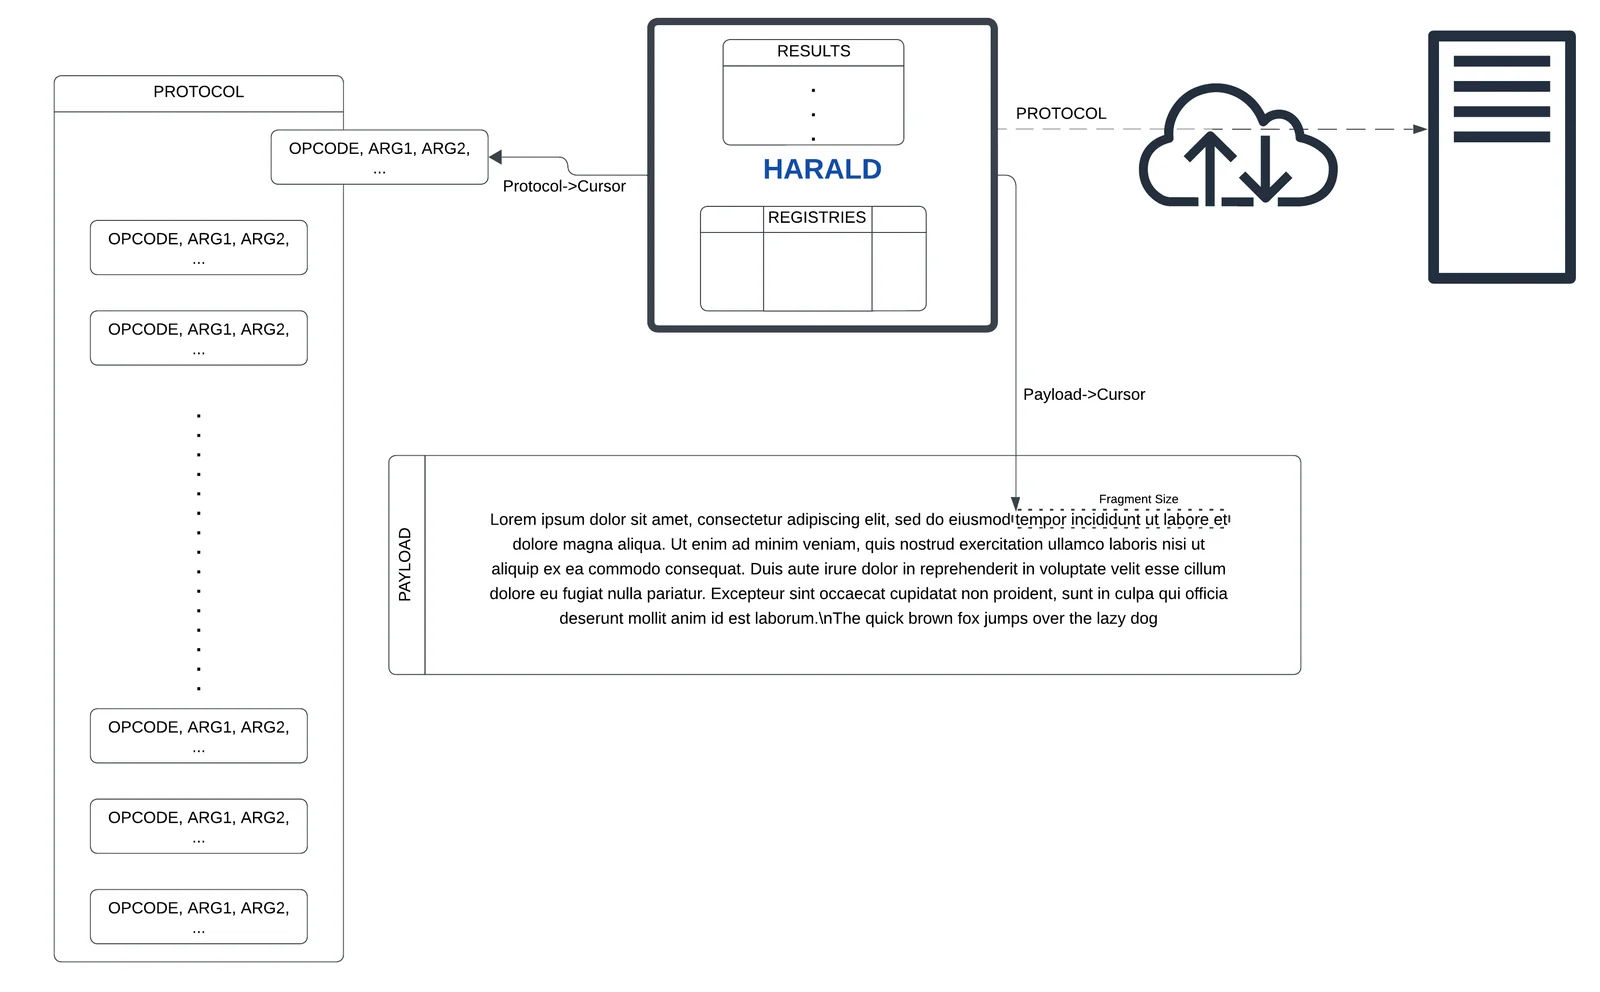 gmh5225/harald
애드혹 온더플라이 프로토콜 생성을 위한 인메모리 최소 CPU
 msuhanov/easy_triage
Linux, ESXi, FreeBSD/NetScaler 침해 시스템을 분류하기 위한 스크립트
 theqmaks/resolver
이 확장 프로그램은 인기 있는 CAPTCHA 해결 서비스를 BurpSuite에 통합하여 수동 개입 없이 다양한 유형의 CAPTCHA를 처리합니다.