
EmbedXPL-Forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…

Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…

리버스 엔지니어링, 멀웨어 분석, 소프트웨어 보호에 관한 기술 웨비나.

팀서버 없이 Cobalt Strike Aggressor Scripts(.cna)의 구문을 검증하고, Beacon API를 모킹하며, COFFLoader를 통해 BOF를 실행하는 독립형 에뮬레이션 및 테스트 하네스입니다.

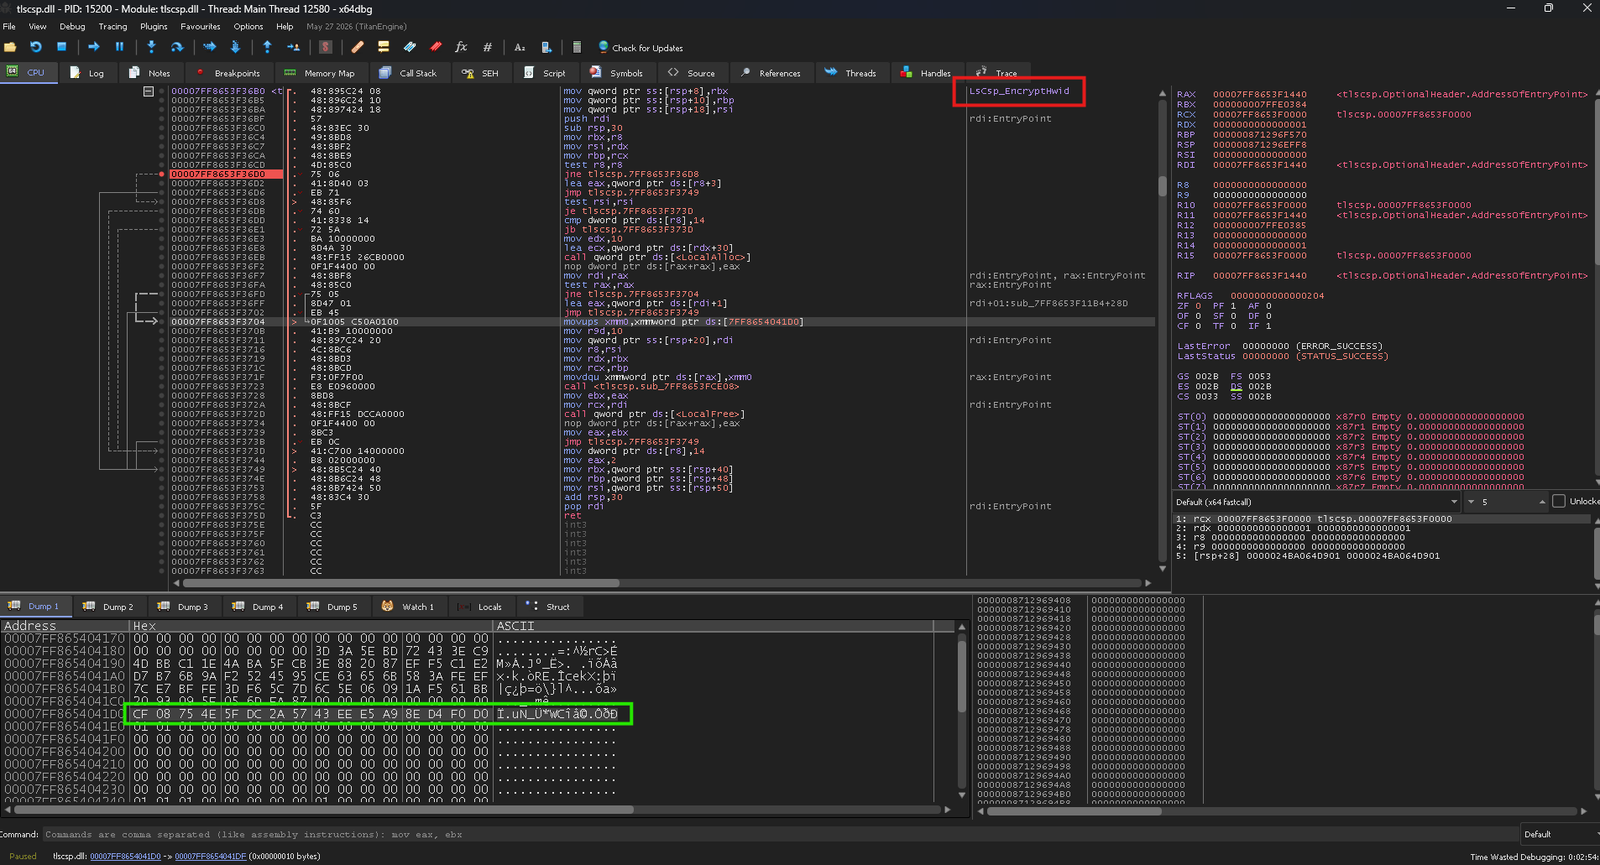
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.

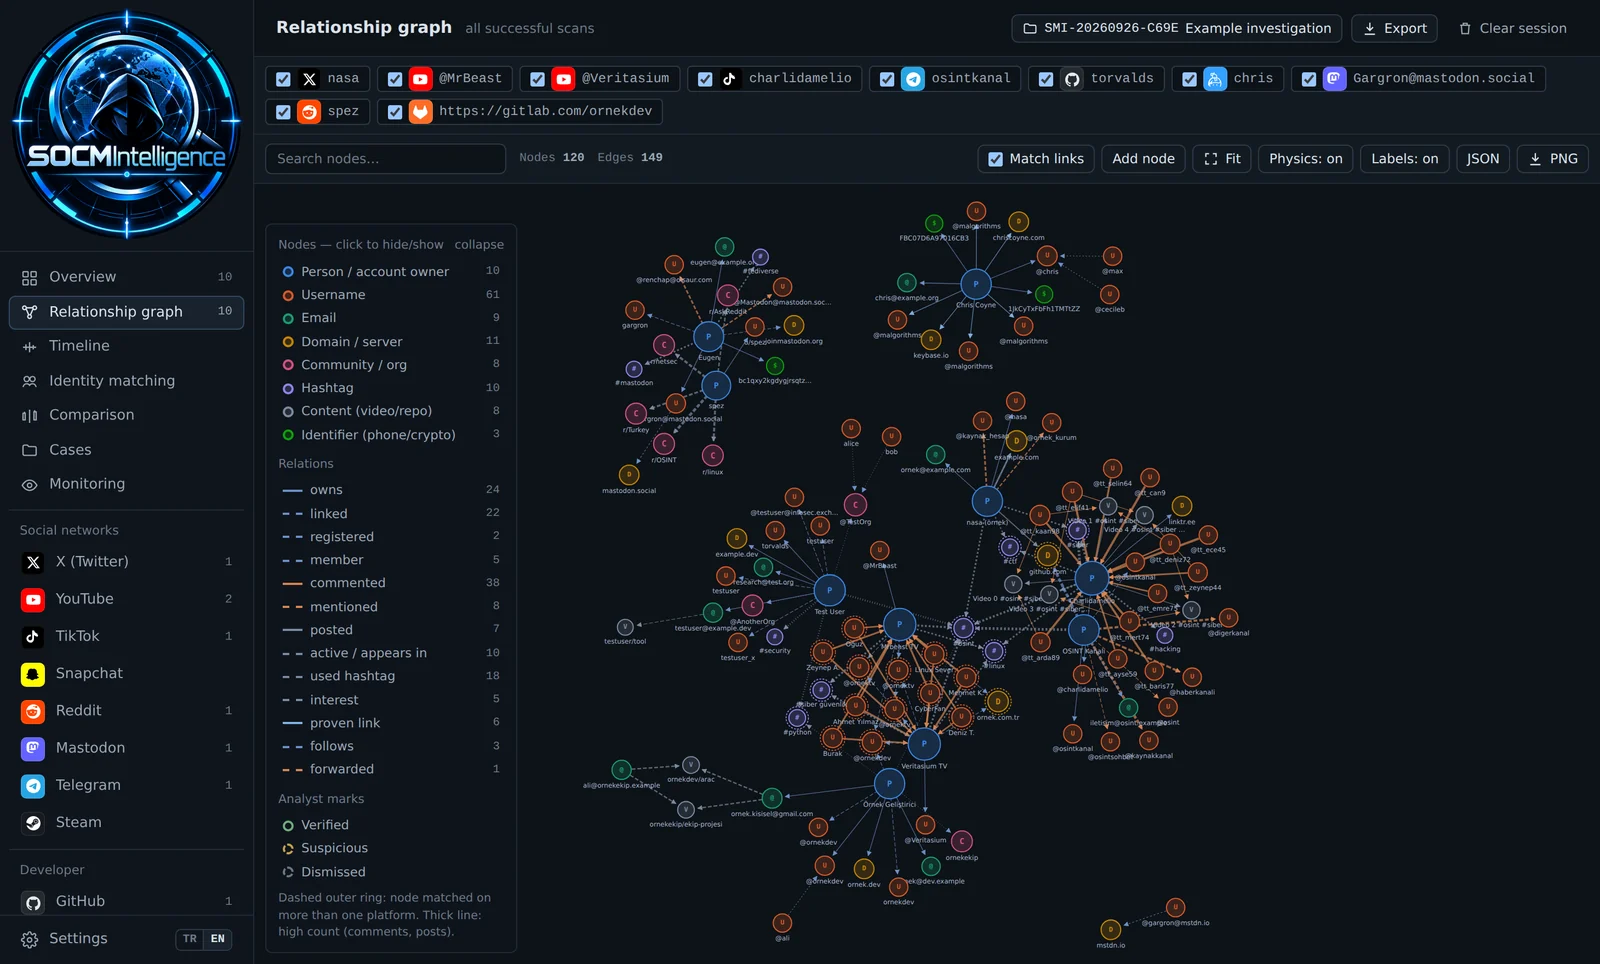
소셜 미디어 인텔리전스, 조사 및 공공 데이터 분석을 위한 모듈식 OSINT & SOCMINT 프레임워크.

로컬 우선 macOS 리서치 브라우저로, 웹 앱 리버스 엔지니어링을 위해 네트워크 트래픽, 핑거프린트, 스크립트, 런타임 증거를 캡처하는 커스텀 Brave 빌드 기반입니다.

AD 랩을 대상으로 자동화된 적대자 에뮬레이션(Caldera)을 수행하여 Sigma 탐지 커버리지를 검증하고 결과를 MITRE ATT&CK에 매핑합니다.

WordPress 코어, 테마 및 플러그인에서 알려진 CVE를 명령줄에서 스캔하세요. 오픈 소스, 감사 가능, 프라이버시 우선 — ValtersIT CVE API 기반.

공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.

서버에 있는 모든 WordPress 코어 버전에 대한 읽기 전용 점검. CVE-2026-87902(7.1.2 및 백포트에서 수정됨), 자동 업데이트 비활성화, 공개된 공격 지표를 표시합니다.

블랙박스 XXE 스캐너로, 통계적 베이스라이닝, 파서 핑거프린팅, OOB 확인을 통해 인밴드, 에러 기반, 블라인드 아웃오브밴드 주입을 탐지하며 SARIF 출력을 지원합니다.

오디오-언어 모델을 동결 상태로 유지하고, 추론 시점에서 오디오 탈옥을 차단하기 위해 중간 계층 위험 게이트와 후반 계층 안전 어댑터를 추가하는 방어 프레임워크입니다.

퍼징, DNS 열거, 파라미터 탐색, 기본 자격 증명을 위한 맞춤형 워드리스트 큐레이션 모음과 nuclei 기술 워드리스트용 Go 생성기.

LD_PRELOAD 공유 라이브러리로, readdir 및 proc 파일 시스템 호출을 가로채어 ps, lsof 같은 도구로부터 Linux 프로세스를 숨깁니다.

WAF/CDN 뒤에 숨겨진 실제 오리진 IP를 여러 OSINT 소스를 사용해 수동적으로 탐색한 뒤, HTML 유사도, SSL 인증서 지문, HTTP 헤더를 통해 후보를 검증하는 Go 도구입니다.

HTTPS 헤더, CNAME 레코드, WHOIS 데이터를 핑거프린팅하여 도메인이 사용하는 CDN(Content Delivery Network)을 식별하도록 도메인을 스캔하며, JSON 출력과 모듈 지원을 제공합니다.

🛡️ 고성능 WAF 및 CDN 탐지 도구. 보호 계층(Cloudflare, Akamai, AWS, Fastly 등)을 식별하고, 우회 페이로드로 효과성 및 적용 테스트를 실행하며, 보안 태세 보고서를 생성합니다. Rust로 제작되었습니다 🦀.

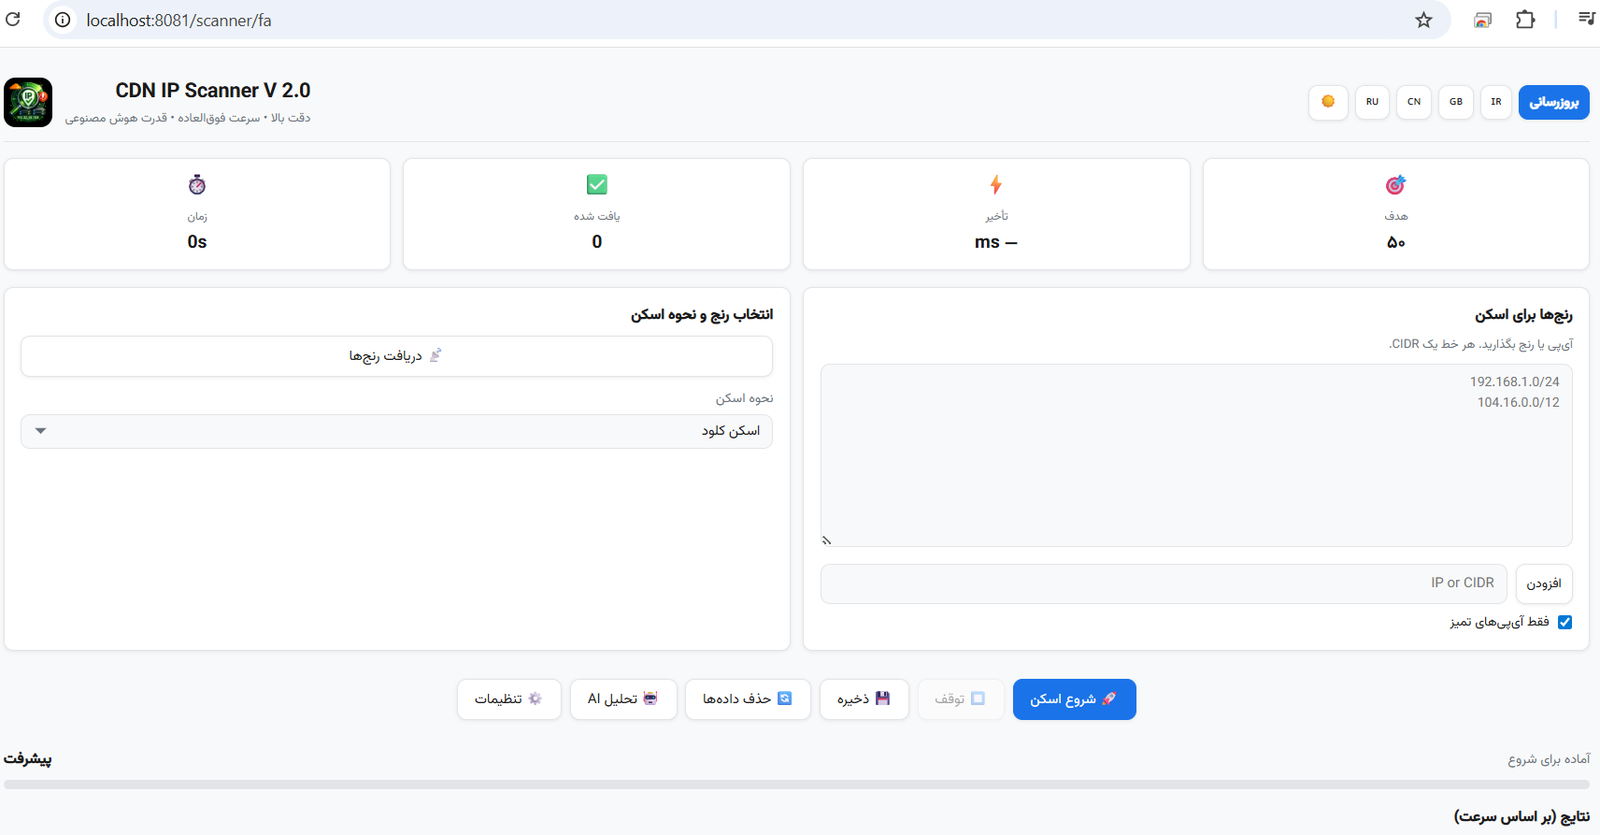
Cloudflare, Fastly 및 기타 제공업체의 빠르고 지연 시간이 낮은 CDN IP 주소를 멀티스레드 5회 시도 검증 및 V2Ray 구성 테스트를 통해 탐색하는 웹 기반 스캐너입니다.