
 123wwwa/flowname
차세대 LLM 기반 JavaScript 식별자 복구.

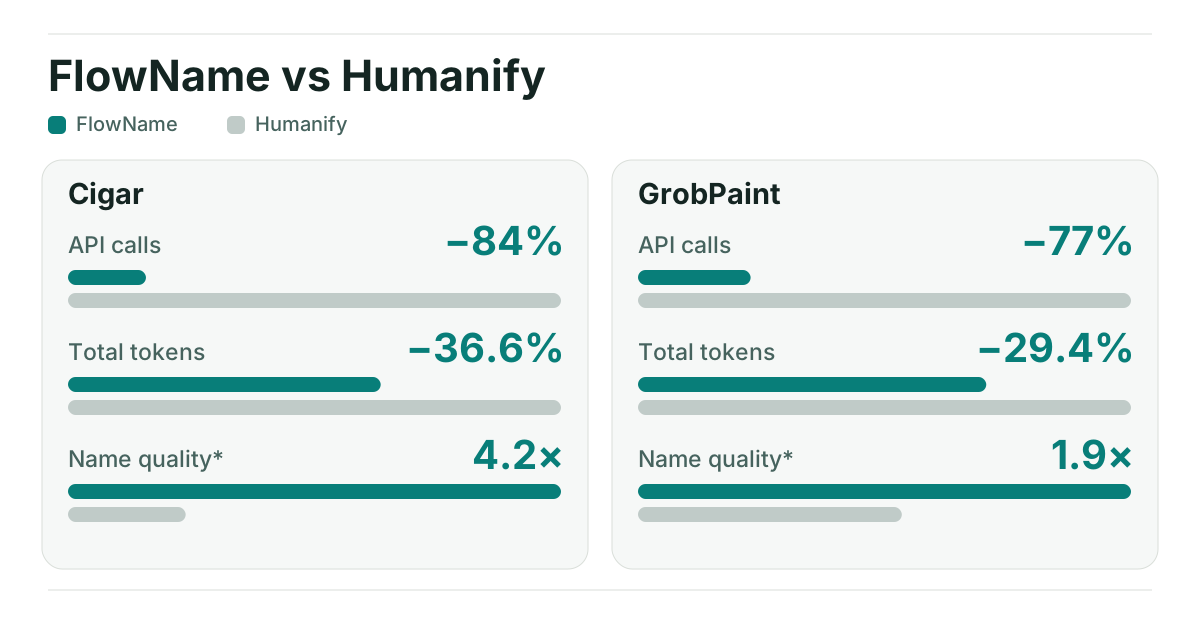
이름 품질은 자동화된 비보정 Jev 평가에서만 선호된 이름의 비율을 보여줍니다. 애니메이션 차트 → · 정확한 수치, 방법 및 한계 →
브라우저에서 FlowName 사용해 보기 → — JavaScript, API 키, 모델을 입력하세요. 설치가 필요 없습니다.
CLI: npx --yes --package=flowname@latest flowname input.js (먼저 GEMINI_API_KEY를 설정하세요).
FlowName은 난독화된 JavaScript를 위한 차세대 시맨틱 식별자 복구 도구입니다. AST 기반 정적 분석을 사용하여 논리적으로 관련된 변수들을 예산이 책정된 LLM 요청으로 그룹화함으로써, FlowName은 순진한 텍스트 윈도우 접근 방식에서 흔히 발생하는 컨텍스트 손실 환각을 제거합니다.
Cigar와 GrobPaint에서 선도적인 심볼 기반 도구(Humanify)와의 두 가지 직접 벤치마크에서 FlowName은 다음과 같은 평균 상대 결과를 보여주었습니다:
GrobPaint의 1,786개 익명화된 바인딩에 대한 두 번째 비교에서 FlowName은 408 대 1,786회의 API 호출과 29.36% 더 적은 총 토큰을 사용했습니다. 원본 소스를 인식하는 Jev는 512 대 274의 독점 선호도를 보였습니다.
벤치마크 요약과 두 가지 검색 가능한 이름 보고서 살펴보기. Jev의 판단은 자동화되어 있으며 보정되지 않았습니다. Humanify의 프롬프트는 일부 바인딩에 대해 대상 철자를 생략했으며, 충돌 방지 접미사가 적용된 이름 점수에 영향을 미칠 수 있습니다. 컨텍스트 분할과 한계에 대해서는 요약을 참조하세요.
환경 변수 또는 현재 디렉터리의 .env 파일에 GEMINI_API_KEY(또는 FLOWNAME_API_KEY)를 설정한 후 다음을 실행하세요:
npx --yes --package=flowname@latest flowname input.js
OpenAI 호환 엔드포인트를 사용하거나 환경 변수를 건너뛰려면 모든 항목을 플래그로 전달하세요:
npx --yes --package=flowname@latest flowname input.js --base-url https://api.openai.com/v1 --model MODEL --api-key YOUR_API_KEY
플래그가 우선하고, 그다음 환경 변수, 그다음 .env 순으로 적용되며, 서로 불일치할 경우 CLI가 경고합니다. 플래그로 전달된 키는 셸 기록과 프로세스 목록에 노출될 수 있습니다.
무엇이든 지출하기 전에 비용을 확인하거나, 큰 파일의 일부를 먼저 시험해 보세요:
flowname input.js --dry-run              # planned API calls and prompt bytes; no key needed
flowname input.js --sample-requests 3    # send only the first 3 planned requests
flowname - -o - < input.js > output.js   # standard input to standard output
CLI는 복구된 코드를 새 flowname-output-TIMESTAMP-ID/output.js 디렉터리에 기록합니다. --report를 추가하면 각 요청과 제안된 이름을 실시간 HTML 보고서로 확인할 수 있습니다. 기본 Gemini 모델에는 플래그가 필요하지 않습니다. Node.js 22.8+가 필요합니다.
브라우저에서는 playground를 열고 JavaScript를 붙여넣은 뒤, 자신의 API 키를 제공하고 복구를 시작하세요. 요청은 브라우저에서 선택한 제공자로 직접 전송됩니다. Stop은 실행을 중단합니다.
FlowName은 식별자의 이름을 지정하며, 번들을 풀거나 구조적 난독화를 되돌리지는 않습니다. 지원되는 난독화 패턴에는 webcrack을, 지원되는 번들에는 Wakaru를 사용한 뒤 결과 JavaScript를 FlowName에 전달하세요. FlowName은 어휘 바인딩을 해석하고, 가벼운 관계와 동일 스코프 폴백을 사용해 대상을 그룹화하며, 요청마다 LLM에 여러 이름을 요청합니다. 그룹화 작동 방식 보기.
npm install flowname
import { readFile } from 'node:fs/promises';
import { recoverNames, createProvider } from 'flowname';

const sourceCode = await readFile('./input.js', 'utf8');
const provider = createProvider({
  provider: 'gemini',
  model: 'gemini-3.5-flash-lite',
  apiKey: process.env.GEMINI_API_KEY,
});
const result = await recoverNames(sourceCode, { provider });
console.log(result.code);
옵션, CLI 보고서 및 전체 라이브러리 예제는 사용 가이드를 참조하세요. 문서 색인에서는 접근 방식, 아키텍처, 한계, 선행 연구 및 Humanify 비교를 다룹니다.






